


BERLIN / LONDON (IT BOLTWISE) – Angreifer bringen Nutzer per Telefon dazu, eine neue Entra-Passkey-Registrierung in Microsoft 365 zu bestätigen. Dabei nutzen sie ein passwort- und mfa-orientiertes Phishing-Kit, das den Enrollment-Flow nahezu in Echtzeit nachbildet. Statt Passkeys auf dem Gerät zu erzeugen, registrieren die Täter eigene Schlüssel gegen das Microsoft-Konto des Opfers. Okta ordnet das Vorgehen als missbrauchende Lücke in einem eigentlich passkey-resistenten Sicherheitsupgrade ein.
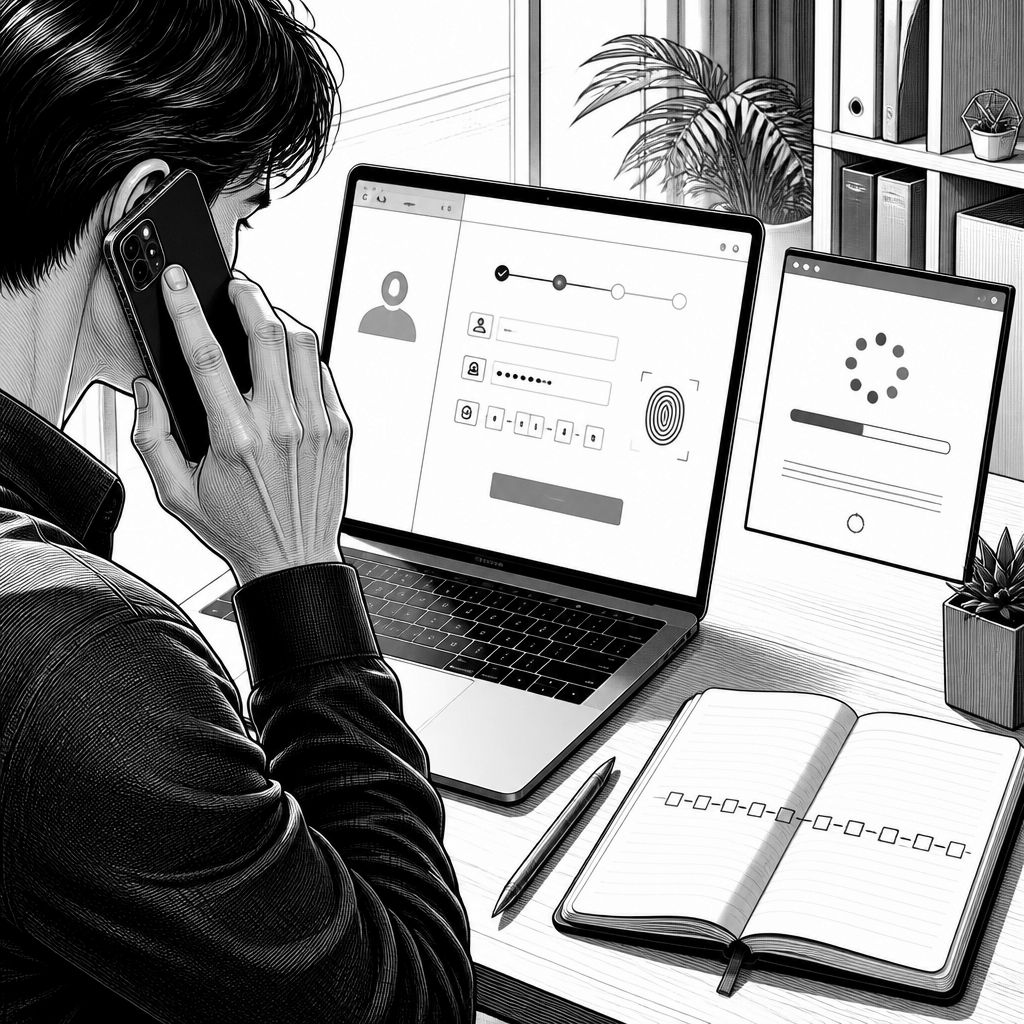
Angriffe auf Microsoft 365 bekommen einen neuen, besonders gefährlichen Dreh: Laut Okta zielt ein Bedrohungsakteur mit dem Cluster O-UNC-066 auf die Passkey-Registrierung in Microsoft Entra ab – nicht, um Passwörter zu stehlen, sondern um Zugangsschlüssel im Konto des Opfers umzuprogrammieren. Besonders auffällig ist der Vektor: eine voice-basierte Social-Engineering-Kette (Vishing), bei der Nutzer am Telefon in scheinbar legitime „Sicherheitsanweisungen“ gedrängt werden. Okta beschreibt den Angriff als Datenexfiltration- und Erpressungs-Vorbereitung, weil die Täter nach dem Passkey-„Upgrade“ kontrollierte Authentifizierung für weitere Schritte besitzen. Das Muster trifft mehrere Branchen, von Food & Beverage über Healthcare bis Aviation.
Technisch setzt das Vorgehen auf einen operator-kontrollierten Phishing-Flow, der den Passkey-Enrollment in Microsoft nahezu nachahmt. Der Mechanismus ist dabei nicht nur ein klassischer „Credential-Diebstahl“-Stich: Das Kit führt Nutzer nacheinander durch Phasen wie Identifikation, Passwortabfrage und anschließende MFA-Herausforderung (etwa TOTP, Push mit Number-Matching oder SMS-OTP). Im Hintergrund laufen Anti-Analyse-Prüfungen, bevor die Seiten geladen werden. Die erfassten Credentials werden anschließend über ein Backend-Skript an ein Panel übermittelt, das die legitime Microsoft-Anmeldung für die betroffene Tenant-Scope nachsteuert. Dadurch entsteht der Eindruck, man registriere tatsächlich im Microsoft-UI einen neuen Passkey.
Entscheidend ist die missbräuchliche Umdeutung des eigentlich passkey-resistenten Prozesses: Während eine echte Passkey-Registrierung ein System-Dialog-ähnliches Nutzererlebnis vorsieht, das üblicherweise lokale Gerätebindung und sichere Key-Erzeugung umfasst, imitiert das Kit die Dialoge ohne echte Registrierung im Sinne des Geräts. Okta erläutert das als Ausnutzung von Nutzer-Unvertrautheit mit Passkey-Authentisierung. In der Praxis folgt nach dem Einloggen eine Passkey-Folge von Seiten, darunter eine Aufforderung, eine Wiederherstellungsschlüsselphrase (12 Wörter) zu sichern, die einer Seed-/Mnemonic-Optik aus Wallet-Kontexten ähnelt. Dieser Teil dient als Ablenkungs- und Bindungsmechanismus, damit das Opfer ausreichend lange im „Enrollment“-Prozess bleibt, während der eigentliche Passkey des Angreifers bereits gegen das Microsoft-Konto hinterlegt wird.
Am Markt kommt es gleichzeitig zu einem neuen Risiko-Narrativ: Microsoft erlaubt Administratoren, sogenannte Registration Campaigns zu konfigurieren, die Nutzer beim Sign-in „nudge“-artig zur Passkey-Aktivierung bewegen sollen. Damit soll die Passkey-Adoption skaliert werden, also genau die Umstellung beschleunigt werden, die Angreifer eigentlich erschweren würde. Der Angriff zeigt jedoch, dass Sicherheitsverbesserungen ohne eindeutige UX-Garantien ausnutzbar bleiben, wenn ein Angreifer den Prozess vollständig nachbildet und Nutzer die Freigabe „im richtigen Moment“ erteilen lässt. Branchenanalysen ordnen solche Phishing-Industrialisierung als Verschiebung von reinen Token-Diebstählen hin zu „Session- und Enrollment-Manipulation“ ein: Die Angreifer benötigen nicht zwingend einen AitM-Redirect mit token stealing, wenn sie den Enrollment-Schritt selbst instrumentieren.
Ein weiterer Punkt ist die Kontrolle über die Benutzerinteraktion: Das Kit verwendet ein PHP-Panel, das die Nutzerführung fast in Echtzeit an die jeweilige MFA-Konfiguration des Opfers anpasst. Damit kann ein einzelner Anruf – je nach aktivierter MFA-Strategie – unterschiedliche Seitenvarianten triggern, etwa einen SMS-OTP-Weg mit /submit-otp oder einen zeitbasierten OTP-Weg mit /submit-authenticator. Für Push-MFA existieren entsprechende Schritte wie /approve-authenticator. Die gesammelten OTP-Werte werden an ein Operator-Backend wie „/backend.php“ gesendet, wodurch der Operator im legitimen Microsoft-Anmeldeflow die nächsten Entscheidungen abbildet. Diese Operator-gestützte Anpassung ist die technische „Übersetzung“ von Social Engineering in eine belastbare, tenant-spezifische Angriffskette.
Unter den beobachteten Mustern ordnet Okta das Vorgehen in die größere Cybercrime-Landschaft ein: Es existiert zudem ein Datenleak-Site-Betrieb seit April 2026 unter dem Namen „Pink“. Palo Alto Networks Unit 42 verfolgt die Gruppe bzw. Den Verbund als CL-CRI-1147 und verknüpft das Cluster mit einer dezentralen Kriminalkollektiv-Struktur, in der unter anderem Scattered Spider, ShinyHunters und LAPSUS$ auftauchen. Für Unternehmen ist damit die klassische Trennung zwischen „Identitätsangriff“ und „Leak-/Extortion-Operations“ enger geworden: Sobald ein Konto die Angreifer-Auth mit Passkeys toleriert, steigt die Wahrscheinlichkeit für Folgeschritte wie Datenabrufe, unbemerkte Persistenz oder gezielte Exfiltration. Das macht die Incident Response anspruchsvoller, weil die Kompromittierung nicht nur in Logs nach Token-Entzug aussehen muss.
Aus Sicht von Security- und Compliance-Teams sollten die regulatorischen und datenschutzrelevanten Implikationen deshalb konkret adressiert werden. Ein Passkey-Missbrauch kann personenbezogene Daten betreffen, die in Microsoft 365-Workspaces liegen, sowie Geschäftsgeheimnisse, die aus E-Mail-, Datei- und Teams-Inhalten gezogen werden. Zusätzlich verschiebt sich der Fokus der Absicherung von „nur“ Kontosperren auf die Nachvollziehbarkeit der Enrollment-Events: Welche Passkeys wurden wann hinzugefügt, von welchem Client-Umfeld, und welche MFA-Variante war aktiv? Ein sinnvoller Ansatz ist, die Passkey-Kampagnen-Policy zu prüfen und die Nutzerführung stärker durch eindeutige systemseitige Verifikation zu ergänzen, etwa durch strengere Sign-in-Risikoanzeigen, klare Herkunftshinweise im UI und ein konsequentes Re-Auth-Modell für sensible Aktionen. So lässt sich die Wahrscheinlichkeit senken, dass ein vermeintliches Sicherheitsupgrade als Freigabefenster für Angreifer endet.
Für die Zukunft deuten die beschriebenen Abläufe auf eine Weiterentwicklung hin, die „Phishing als Prozess“ statt „Phishing als Seite“ versteht. Wenn Angreifer in der Lage sind, den Passkey-Enrollment fast in Echtzeit zu steuern und unterschiedliche MFA-Profile abzudecken, werden ähnliche Kits wahrscheinlich auch andere enrollment-nahe Schritte angreifen, etwa Geräte-Registrierung, WebAuthn-ähnliche Registrierungspfade oder Multi-Faktor-Wechsel. Unternehmen sollten daher nicht nur auf Tool-Ebene reagieren, sondern auch die Benutzerkompetenz zu Passkeys systematisch erhöhen: Schulungen, die nicht bei allgemeinen Begriffen bleiben, sondern typische Dialoge, Recovery-Key-Risiken und das korrekte Verhalten bei unerwarteten Enrollment-Anfragen erklären. Entwickler erhalten zugleich eine Chance: Passkey-Implementierungen können „Verifikationstext“ und robuste UI-Signale stärker ausnutzen, um Missbrauch durch imitierte Enrollment-Flows schwieriger zu machen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Vishing-Kit missbraucht Microsoft Entra Passkeys: Betreiber erbeuten unautorisierte Zugriffe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Vishing-Kit missbraucht Microsoft Entra Passkeys: Betreiber erbeuten unautorisierte Zugriffe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Vishing-Kit missbraucht Microsoft Entra Passkeys: Betreiber erbeuten unautorisierte Zugriffe« bei Google Deutschland suchen, bei Bing oder Google News!