


MAINZ / LONDON (IT BOLTWISE) – Behörden warnen vor einer deutlich breiteren Betrugswelle, in der Phishing, gefälschte Zahlungsaufforderungen und KI-generierte Erpressungsvideos zusammenlaufen. Im Raum Mainz wird ein Fall gemeldet, bei dem eine abgelehnte Zahlungsforderung durch ein Deepfake-Video eskaliert sein soll. Gleichzeitig greifen Angreifer bei AOK- und Sparkassen-Kampagnen auf gefälschte Links sowie geklonte Stimmen zurück. Für Betroffene wird der Druck damit noch zielgerichteter, und die Abwehr erfordert mehr als nur „auf den Absender zu achten“.
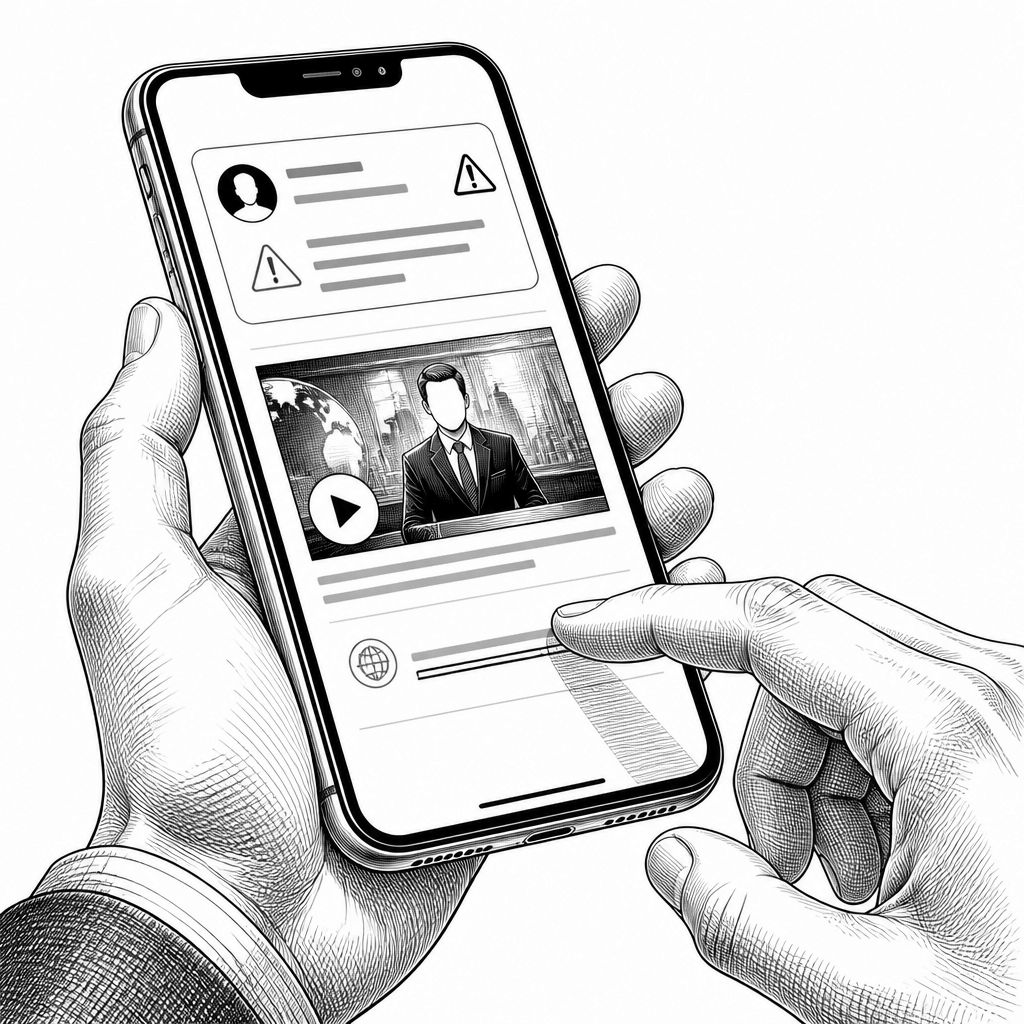
Die neue Betrugswelle lässt sich nicht mehr auf „klassisches Phishing“ reduzieren. In den Meldungen der Behörden tauchen gleich mehrere Muster auf, die sich technisch ergänzen: Erst Köder per E-Mail oder Telefon, dann eine manipulative Schleife aus gefälschter Seite, Datenerfassung und Eskalation. Besonders auffällig ist, dass der zweite Schritt inzwischen öfter KI-gestützte Inhalte nutzt – etwa Deepfakes als Beweisfilm oder als dramatisierende Drohkulisse. Das verändert den Charakter der Angriffe, weil die Hemmschwelle sinkt: Was wie eine reale Nachrichtensendung oder wie ein echter Gesprächspartner wirkt, fühlt sich für die Betroffenen „echt“ an, auch wenn es technisch konstruiert wurde.
Konkreter wird das Risiko, wenn man die beschriebenen Phishing-Fälle auseinanderzieht. Betroffene erhalten demnach E-Mails, die einen Austausch der Gesundheitskarte oder Sicherheitsupdates ankündigen, und werden über einen Link auf eine gefälschte Oberfläche geführt. Dort sollen typischerweise Informationen abgegriffen werden, die im Zahlungs- und Identitätskontext schnell weiterverwendbar sind – etwa Bankleitdaten (einschließlich BIC) oder Login- und Zugangsdaten. Im Fall Ludwigshafen wird zusätzlich von Schockanrufen berichtet, bei denen Täter sich als Mitarbeiter ausgeben und nach PINs und Kartendaten fragen. Für die Praxis bedeutet das: Der Angriff ist weniger „ein einzelner Versuch“, sondern ein Ablauf, der mehrere Datenpunkte sammeln kann – erst Kontodaten, dann Authentifizierungsfaktoren.
In der Praxis verschärft sich das Problem durch die Kombination aus Social Engineering und digitaler Manipulation. Beim berichteten Deepfake-Fall aus dem Zuständigkeitsbereich des Polizeipräsidiums Mainz soll ein Mann online Kontakt zu einer Person aufgenommen und Zahlungsaufforderungen zunächst abgelehnt haben. Danach erhielt er ein KI-generiertes Video, das eine fingierte Nachrichtensendung gezeigt haben soll. Solche Formate zielen weniger auf unmittelbare Überweisung als auf psychologischen Druck und „Beweisführung“: Wenn das Opfer im Video wiedererkennt, was es zuvor nicht bezahlt hat oder wie es „gewarnt“ werde, steigt die Wahrscheinlichkeit, dass weitere Forderungen akzeptiert werden. IT-seitig ist das auch deshalb gefährlich, weil Standard-Checks wie Absenderprüfung oder das bloße Erkennen eines unplausiblen Textes allein nicht mehr reichen.
Damit rücken auch die von den Stellen genannten KI-Betrugsfelder in den Fokus. Neben Phishing werden „Love Scamming“, Sextortion, manipulierte Werbung sowie Schockanrufe mit geklonten Stimmen als zentrale Ausprägungen genannt. Bei Love Scamming und Sextortion geht es in der Regel darum, das Opfer emotional zu binden und es in eine Abwärtsspirale aus Drohungen, Zurückhaltung von Informationen und wiederholten Zahlungsanfragen zu treiben. „Klonstimmen“ wirken hierbei als Verstärker, weil sie Telefonate glaubwürdiger machen und Rückfragen erschweren. Ergänzend wird auf unberechtigte Zahlungsaufforderungen hingewiesen: Der Bürgerbeauftragte von Rheinland-Pfalz betont dabei, dass sein Büro nicht per E-Mail zur Zahlung auffordere. Entscheidend ist hier die Regelmäßigkeit des Musters: Viele Kampagnen nutzen gerade die Lücke zwischen formaler Erwartung („Behörden schreiben doch per Post oder im Portal“) und tatsächlichem Verhalten („E-Mail wirkt offiziell genug“).
Für die strafrechtliche Einordnung zeigt sich zudem, dass Betrug nicht nur digital stattfindet. Parallel zu den Warnhinweisen werden laufende Verfahren geschildert, in denen sich Angeklagte als medizinisches Personal oder Notfallsanitärer ausgegeben haben sollen. In einem Verfahren wird eine große Zahl an Vorwürfen genannt, darunter Betrug und Untreue; in einem anderen Kontext geht es um Totschlagvorwürfe nach einem Einsatz. Auch wenn das nicht unmittelbar „KI-Phishing“ ist, zeigt es doch denselben Kernmechanismus: Angreifer spielen Rollen, erzeugen Autorität und nutzen das Vertrauen, das Menschen in bestimmte Institutionen oder Funktionsprofile hineinlegen. Für Organisationen, die solche Fälle abbilden müssen, bedeutet das außerdem: Sicherheitskonzepte sollten nicht nur technische Kontrollen umfassen, sondern auch Prozessregeln, die Rollenmuster verlangsamen (zum Beispiel Rückruf- oder Verifikationswege, die nicht auf dem ersten Kontakt beruhen).
Die beschriebenen Meldungen liefern damit eine Art Leitplanke für den Schutz im Alltag – und die lässt sich technisch und organisatorisch übersetzen. Wer Phishing-Links erhält, sollte Eingaben nicht einfach „testen“, sondern die Seite konsequent vermeiden und bei Verdacht den Kontaktkanal wechseln (zum Beispiel über die offizielle App oder eine bekannte Hotline, nicht über den Link in der Mail). Bei Schockanrufen hilft ein festes Vorgehen im Familienkreis: Codewörter für Telefonate, die nicht erst im Moment der Krise erfunden werden. Daneben sollte man bei Konto- und Kartenfragen konsequent prüfen, ob die Information zu Zahlung oder Sperrung überhaupt über einen unabhängigen, bekannten Kommunikationsweg verifiziert werden kann. Gerade auf mobilen Geräten ist der wichtigste Schutz Hebel die Trennung zwischen „Antworten“ und „Handeln“: Erst Verifizierung, dann jede Aktion – besonders bei scheinbar dringlichen Fristen wie „Sperrung zum 1. August“.
Für Unternehmen und IT-Verantwortliche steckt in der Welle auch eine Signalwirkung. Wenn gefälschte Seiten, KI-generierte Videos und geklonte Stimmen zusammenspielen, wird das klassische Schulungsformat allein nicht reichen; es braucht zusätzlich technische Härtung und schnellere Eskalationsroutinen im Helpdesk. So sollten Richtlinien für die Meldung verdächtiger Nachrichten, für das Sperren kompromittierter Accounts und für das Wiederherstellen von Zugängen klar definiert sein. Auch wenn der Text hier keine konkreten Zahlen zu Angriffszuwächsen liefert, zeigt die Breite der genannten Muster, dass die Angreifer ihre Tools für mehrere Kanäle ausrollen. Genau deshalb lohnt es sich, Sicherheitsprüfungen stärker an „Abläufen“ auszurichten: Wie kommt eine Meldung rein, wie wird sie validiert, wer entscheidet, und wie wird verhindert, dass Druck unmittelbares Handeln ersetzt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-gestützter Betrug und Deepfakes: So reagieren Behörden auf die neue Phishing-Welle" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-gestützter Betrug und Deepfakes: So reagieren Behörden auf die neue Phishing-Welle" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-gestützter Betrug und Deepfakes: So reagieren Behörden auf die neue Phishing-Welle« bei Google Deutschland suchen, bei Bing oder Google News!