


LONDON (IT BOLTWISE) – Thermo Fisher hat eine Schwachstelle in ausgewählten Applied-Biosystems-Datenerfassungsprodukten gepatcht, die Dateiänderungen vor dem Laden durch Analyse-Software ermöglichen kann. Das Unternehmen adressiert das Problem mit digitalen Signaturen für.fsa- und.hid-Ausgaben, sodass Labore künftig besser prüfen können, ob Rohdaten verändert wurden. Betroffen sind fünf noch unterstützte Produktlinien, während drei ältere Reihen das Update nicht erhalten. Für Fälle ohne Update empfiehlt Thermo Fisher zusätzliche Schutzmaßnahmen rund um Dateiherkunft, Zugriffskontrolle und Netzwerkzugriffe.
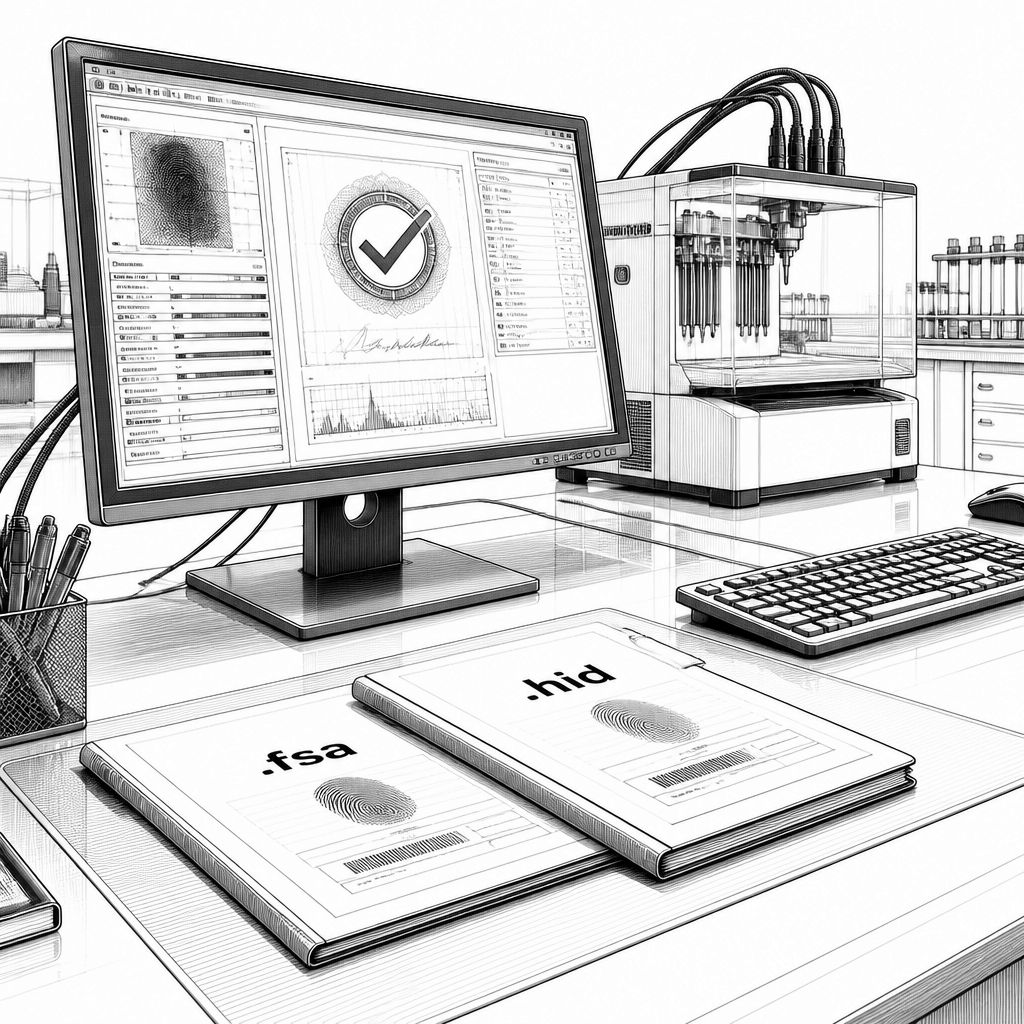
Thermo Fisher Scientific schließt eine Sicherheitslücke in Teilen seiner Applied Biosystems-Softwarelandschaft, die bei der DNA-Identifikation vor allem eines erschwert: das unbemerkte Manipulieren von Labor-Dateien, bevor Auswertungswerkzeuge sie weiterverarbeiten. In seinem Security-Bulletin beschreibt der Hersteller, dass Änderungen an den Dateiformaten .fsa und .hid so stattfinden können, dass sie für die nachgelagerte Analyse „nahezu undetektierbar“ wirken. Zentral ist dabei der Workflow-Aspekt: Die Problemstelle liegt nicht in den eigentlichen physischen DNA-Proben, sondern in den digitalen Datensätzen, die aus der Messung entstehen und später von Analyse-Software geladen werden.
Thermo Fisher ordnet die Lücke unter der Kennung CVE-2026-17583 ein und stuft sie als High ein. Der ausgewiesene Schweregrad ist mit einem CVSS v4.0-Score von 8,2 hinterlegt, was in der Praxis auf ein ernstes Risiko für integrierte Labor-Umgebungen hindeutet. Laut Bulletin adressieren die Updates das Kernproblem über digitale Signaturen: Statt dass Dateien rein „blind“ als Eingabe gelten, können Labore künftig verifizieren, ob die Datei seit der Erzeugung unverändert geblieben ist. Der Hersteller stellt die Signaturen explizit als Mechanismus in Aussicht, der „moving forward“ bei der Prüf- und Integritätsbewertung hilft.
Die Aktualisierungen betreffen fünf unterstützte Produktlinien. Dazu gehören die 3500/3500xL Series Data Collection Software (Stand bis 4.0.2, Fix in 4.0.3) sowie die 3730/3730xL Series Data Collection Software (Stand bis 5.0.2, Fix in 5.0.3). Auch die SeqStudio Genetic Analyzer Data Collection Software (Stand bis 1.2.5, Fix in 1.2.6) und die SeqStudio Flex Series Instrument Software (Stand bis 1.2.0, Fix in 1.2.1) werden adressiert; im Fall von SeqStudio Flex mit aktivierter „Security, audit, and electronic signature (SAE)“-Funktion weist der Hersteller darauf hin, dass Labore zunächst ein aktuelles SAE-Profil auf der SAE Admin Console installieren müssen. Ergänzend erhält auch GeneMapper ID-X Software Schutz: Version 1.7.3 und darunter werden durch ein Fix in Version 1.7.4 abgedeckt.
Daneben existieren drei ältere Reihen, die laut Thermo Fisher das Update nicht erhalten, weil sie das „End of Life“-Stadium erreicht haben: 3130 Series Data Collection Software (4.1 und älter), ABI PRISM 3100/3100-Avant Data Collection Software (2.0 und älter) sowie ABI PRISM 310 Data Collection Software (3.1 und älter). Gerade hier zeigt sich, wie wichtig in regulierten Umgebungen neben dem Patch-Management auch die Architekturentscheidung ist, wie lange Laborprozesse auf veralteten Komponenten laufen. Für Administratoren bedeutet das: Wer signierte Integrität nicht mehr durch Herstellercode herstellen kann, muss die Schutzkette umso stärker über organisatorische und technische Kontrollen abbilden.
Thermo Fisher nennt für Kunden ohne Möglichkeit zur Umsetzung der Updates konkrete Alternativen, die den Datenweg härten sollen. Dazu zählen die Aufrechterhaltung der chain of custody, die Speicherung auf verschlüsselten und passwortgeschützten Medien sowie das Einschränken des Zugriffs auf Dateisysteme, Instrument- und Analyseumgebungen. Außerdem empfiehlt der Hersteller eine least-privilege-Konfiguration: Nur die wirklich benötigten Rechte sollen auf Instrument- und Auswertungssystemen verfügbar sein. Ergänzend wird das Netzwerkverhalten begrenzt, indem Verbindungen auf vertrauenswürdige Quellen beschränkt werden. Wichtig ist dabei die Grenze des Bulletins: Es geht um den Mechanismus der Manipulation vor dem Laden durch die Analyse-Software; Exploitation wird im Bulletin nicht detailliert beschrieben, und der Hersteller nennt keine öffentlich belegten Fälle, in denen die Schwachstelle ausgenutzt worden wäre.
Für die forensische Praxis ist die sicherheitstechnische Relevanz deshalb besonders hoch, weil digitale DNA-Datensätze in vielen Prozessen als belastbare Artefakte weiterwandern. Das Problem bezieht sich auf die Integrität der digitalen Aufzeichnungen, nicht auf die Biologie: Ein Angreifer müsste Dateien an der richtigen Stelle im Labor-Workflow verändern, und die Forscher, auf die im Kontext der Meldung verwiesen wird, rechnen dafür mit lokalem oder remote verfügbarem Zugriff auf Laborserver sowie mit Wissen darüber, wie DNA-Tests technisch ablaufen. Die exemplarische Demonstration, die im Umfeld der Meldung beschrieben wurde, zielte darauf, dass eine modifizierte Datei in nachgelagerten Auswertungsprozessen keinen offensichtlichen Alarm auslöst. Gleichzeitig bleibt eine entscheidende Lücke offen: Das Bulletin sagt nicht, ob Labore bereits vor dem Patch erzeugte Datensätze nachträglich automatisch verlässlich validieren können, und es fehlt eine öffentliche Primärquelle, die die historische Reichweite zweifelsfrei mit konkreten kompromittierten Fallakten verknüpft.
In Summe verschiebt Thermo Fisher die Verteidigungsstrategie von „Software prüft plausibel“ hin zu „Software bestätigt Integrität“ – und genau diese Richtung ist in modernen Datenpipelines der stärkere Hebel. Sobald Signaturen konsistent eingesetzt werden, sinkt die Wahrscheinlichkeit, dass Datei-Änderungen unbemerkt durchlaufen, selbst wenn ein Manipulator versucht, sichtbare Auffälligkeiten zu vermeiden. Für IT-Leiter und Sicherheitsverantwortliche in Laborumgebungen ergibt sich daraus eine klare Priorisierung: Patch-Planung für die betroffenen Produktlinien, saubere Wartung der Schlüssel-/Signaturkette im Betrieb und eine harte Kontrolle des Dateiwanderns zwischen Datenerfassung, Archiv und Analyse. Wer aufgrund der „End of Life“-Produkte kein Update bekommt, sollte nicht nur auf Workarounds setzen, sondern mittelfristig die Plattform-Modernisierung als Integritätsvoraussetzung betrachten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Thermo Fisher fixt Schwachstelle: DNA-Daten signiert gegen nahezu undektables File-Tampering" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Thermo Fisher fixt Schwachstelle: DNA-Daten signiert gegen nahezu undektables File-Tampering" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Thermo Fisher fixt Schwachstelle: DNA-Daten signiert gegen nahezu undektables File-Tampering« bei Google Deutschland suchen, bei Bing oder Google News!