


LONDON (IT BOLTWISE) – Laut einem Sicherheitsbericht entfallen 40,8 % der betrügerischen SMS auf Nachrichten, die angeblich von Finanz- und Zahlungsdiensten stammen. Betroffen sind besonders Smartphone-Nutzer, weil Betrüger über manipulierte Links und Banking-Apps Daten abgreifen wollen. Parallel nehmen gefälschte Online-Shop-Mitteilungen zu, während Unternehmen zunehmend auch mit Voice Phishing konfrontiert werden. Der Überblick zeigt typische Maschen aus Japan, Irland und Indien – und warum eine genaue Prüfung von Absendern der erste harte Filter ist.
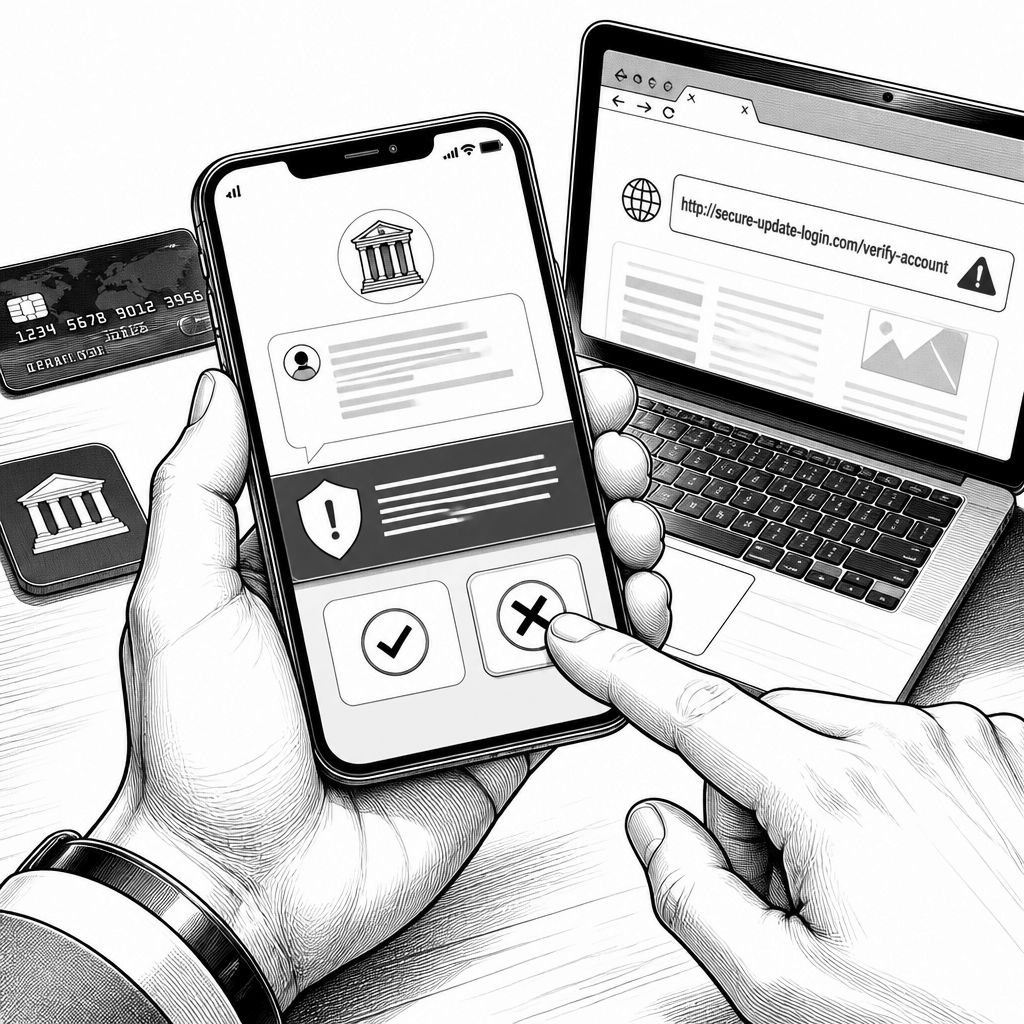
Die aktuelle Welle von Phishing-Angriffen trifft nicht nur einzelne Verbraucher, sondern folgt einem Muster, das sich über Ländergrenzen hinweg sehr ähnlich zeigt: Betrüger mischen Behörden- oder Hilfsnamen unter, greifen aktuelle Ereignisse auf und lenken Betroffene dann auf Zahlungs- oder Datensammelpfade. In Deutschland und Europa ist das besonders relevant, weil Schadsoftware und Betrugswebseiten zwar lokal variieren, die Angriffslogik aber gleich bleibt: Vertrauen wirkt wie ein Authentifizierungsersatz, bis irgendwo im Prozess eine Information erzwungen wird, die seriöse Stellen nicht auf diesem Weg anfordern.
Ein zentrales Signal liefert dabei ein Bericht des japanischen Sicherheitsunternehmens Tobira Systems: Im Juni 2026 entfielen 40,8 % der betrügerischen SMS auf Nachrichten, die angeblich von Finanz- und Zahlungsdiensten stammen. Noch deutlicher wird die gezielte Verlagerung ins „Kernkonto“-Segment, weil die Täter damit direkt an die Stellen angreifen, an denen für Betroffene im Zweifel ohnehin Zahlungen oder Kontobestätigungen stattfinden. Für zusätzliche Umwege sorgen gefälschte Online-Shop-Nachrichten; ihr Anteil stieg laut Tobira Systems auf 13,8 %. Neben dem Textformat nimmt zudem das sogenannte Voice Phishing zu, bei dem Betrüger mit internationalen Anrufen Unternehmen unter Druck setzen, um Zugangsdaten oder Zahlungsfreigaben aus der Routine herauszulösen.
Wie flexibel Angreifer dabei vorgehen, zeigen die gemeldeten Einzelfälle aus mehreren Regionen. Nach dem schweren Erdbeben in der japanischen Präfektur Kumamoto am 28. Juli schlagen das Japanische Rote Kreuz und weitere Stellen Alarm: Es kursieren gefälschte Spenden-E-Mails, die das offizielle Logo missbrauchen und Bezahlfunktionen wie PayPay integrieren oder eigene Kontodaten nennen, um Spenden umzuleiten. Die eigentliche Schadwirkung entsteht dabei nicht erst durch „klassisches Hacking“, sondern bereits durch Prozessmanipulation: Wenn Spenden über Zahlungsoptionen in der Nachricht laufen, werden Nutzer oft dazu gebracht, die letzte Kontrollstufe (Abgleich mit offiziellen Kanälen) zu überspringen. Ein ähnlicher Mix aus Ereignisbezug und Autoritätsanspruch taucht auch bei Warnungen aus Japan auf: Bei früheren Beben waren falsche Spendensammler an Haustüren und Telefonbetrüger im Umlauf; in Fukuoka locken angebliche Handwerker mit günstigen Reparaturen, verschwinden aber nach der Anzahlung.
Auch Irland und Indien liefern Beispiele, wie Phishing über das mobile Interface konkret in Datenabfluss mündet. In Irland warnt der Gesundheitsdienst HSE vor betrügerischen SMS, die sich als Behörde ausgeben und eine Zahlung im Zusammenhang mit der Verlängerung von Krankenversicherungskarten behaupten. Über manipulierte Links sollen Empfänger dann ihre Bankdaten preisgeben; der HSE betont zugleich, dass über SMS keine Zahlungen oder Kontoinformationen eingefordert werden. In Indien hat das Cyber-Sicherheitsbüro des Bundesstaats Telangana Betrug im Kontext eines Sozialprogramms beschrieben: Täter geben sich als Beamte eines Wohnungsbauprogramms aus, verlangen über gefälschte Websites eine Sicherheitskaution von rund 110 Euro und setzen in manchen Fällen sogar Fernzugriffs-Apps ein, um Geräte weiter zu übernehmen. In Bengaluru verlor zudem ein 82-Jähriger rund 3.800 Euro an angebliche Wahlbeamte, die Verwaltungsformulare prüfen wollten.
Für Unternehmen und IT-Verantwortliche ist dabei weniger die „Story“ der Nachricht entscheidend als die technische Angriffsfläche, die über das Smartphone und die Einstiegskanäle entsteht. Wenn Kriminelle versuchen, über Banking-Apps und persönliche Konten auf Daten zuzugreifen, wirkt die Nachricht wie ein Schlüssel, der eine bereits bestehende Authentifizierung kippt: Ein Klick, eine Freigabe oder das Einloggen auf einer Imitationsseite reicht häufig aus, um Sitzungstokens, Nutzerdaten oder Zahlungsberechtigungen zu kompromittieren. Genau deshalb wird in der Praxis proaktive Absicherung des Endgeräts immer wichtiger: Sicherheitsfunktionen, die unauffällige Änderungen erkennen (etwa ungewöhnliche Berechtigungen für Apps oder auffällige Netzwerkverbindungen), sind oft der Unterschied zwischen „Nachricht ignoriert“ und „Angriff läuft im Hintergrund weiter“. Gleichzeitig bleibt die E-Mail-Sicherheit ein Schwachpunkt, weil Phishing nicht nur von außen kommt, sondern auch aus internen Kontenstörungen.
Ein Beispiel aus Japan zeigt die Logik hinter dieser Gefahr: Die Akkreditierungsstelle JAB teilte mit, dass im Kreis Ende Juli ein Mitarbeiterkonto von Unbefugten gekapert wurde. Anschließend verschickten die Täter betrügerische E-Mails im Namen der Behörde. Ergänzend meldeten auch japanische Universitäten Phishing-Versuche, die auf Zugangsdaten und Kreditkarteninformationen zielen. Für Nutzer ergibt sich daraus ein klarer Handlungsrahmen, der unabhängig vom Land funktioniert: Seriöse Stellen fordern niemals per SMS, E-Mail oder Telefon zu Zahlungen auf, wenn die Anfrage nicht eindeutig über offizielle Kommunikationswege bestätigt werden kann. Bei Unsicherheit hilft ein Anruf bei der offiziellen Stelle – und zwar über die auf der Website angegebene Nummer, nicht über Kontaktinfos, die in der verdächtigen Nachricht stehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "40,8% der SMS-Betrugsmaschen zielen auf Finanz- und Zahlungsdienste" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "40,8% der SMS-Betrugsmaschen zielen auf Finanz- und Zahlungsdienste" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »40,8% der SMS-Betrugsmaschen zielen auf Finanz- und Zahlungsdienste« bei Google Deutschland suchen, bei Bing oder Google News!