


BLACK HAT USA / LONDON (IT BOLTWISE) – Ein Forschungsteam hat mit NatJack eine neue Angriffsklasse vorgestellt, die Zustände in NAT-Geräten gezielt verändert und damit aktive TCP-Verbindungen kapert. Die Methode kombiniert TCP/IP-Hijacking mit DNS-Angriffen, kann dabei Opfer-IP-Adressen sowie Port-Mappings offenlegen und zusätzlich NAT-Tabellen durch Zustandsballast erschöpfen. Für Windows- und Linux-Implementierungen wurden getrennte Schwachstellen mit CVEs vergeben, ein einheitliches Patch für die gesamte Angriffsfamilie gibt es jedoch nicht. Der wichtigste Gegenhebel: Unvertrauenswürdige Workloads konsequent vom gemeinsamen NAT-Umfeld trennen und interne Datenströme zusätzlich verschlüsseln.
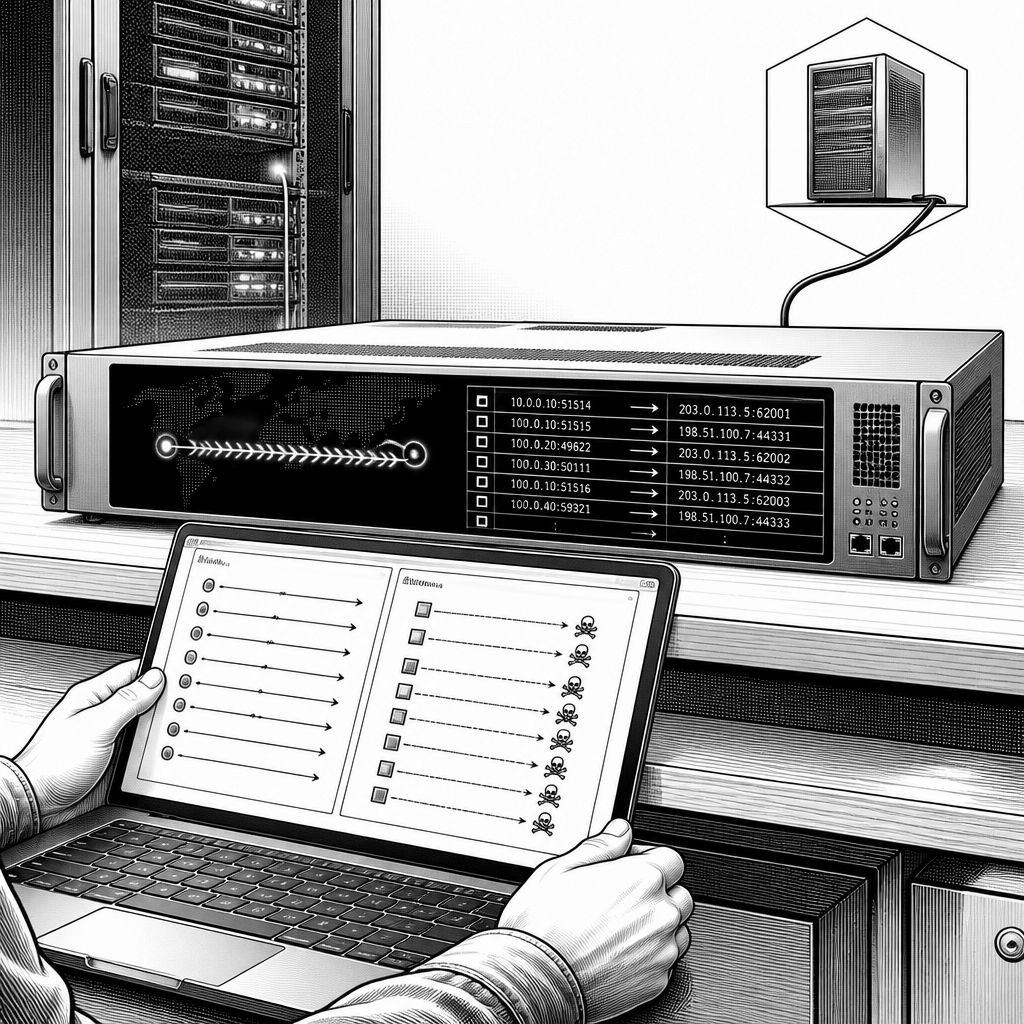
Im Zentrum von NatJack steht ein eher nüchternes, aber gefährliches Designannahme vieler NAT-Setups: Systeme hinter demselben NAT gelten in der Praxis meist als gegenseitig „isoliert“, zumindest was die Manipulation von Verbindungszuständen betrifft. Der Sicherheitsforscher Malcolm Stagg beschreibt NatJack als Angriffsklasse, die genau diesen blinden Fleck ausnutzt, indem sie die Verbindungserfassung (Connection Tracking) so beeinflusst, dass sich Einträge eines Opfers gegen Einträge eines Angreifers austauschen lassen. Damit kann ein Angreifer aktive TCP-Sitzungen kapern, DNS-Antworten so umleiten, dass Antworten nicht beim Ziel, sondern beim Angreifer landen, und zudem Nutzdaten indirekt über IP- und Port-Informationen rekonstruieren. Das Problem betrifft nicht nur klassische Netzwerkgeräte, sondern erstreckt sich laut Präsentation über Virtualisierung, Containerisierung und Cloud-Infrastrukturen hinweg.
Technisch betrachtet arbeitet NatJack mit der Idee, dass ein Angreifer ein System in derselben NAT-„Domäne“ positioniert wie das Opfer, also in einem Umfeld, in dem NAT-Geräte und deren Zustandsmaschinen bereits Datenflüsse beider Parteien sehen. Je nach Plattform und Implementierung ändern sich dabei die genauen Voraussetzungen und Fähigkeiten, aber das Ziel bleibt gleich: NAT-Verteil- und Tracking-Logik so zu stören oder umzuschreiben, dass der Angreifer die Zuordnung zwischen öffentlicher NAT-Identität und interner Opferverbindung für sich durchsetzt. Damit rückt ein bisher eher selten diskutiertes Angriffsmotiv in den Fokus: Nicht der ursprüngliche TCP-Handshake wird zwingend „neu erfunden“, sondern die spätere Zustandsführung wird umgebogen. Genau diese späte Zugriffsstufe ist auch der Grund, warum die Auswirkungen im laufenden Betrieb eintreten können, statt nur beim Aufbau neuer Sessions.
Die Forschung ordnet NatJack fünf Teilangriffen zu: UDP-DNS-Hijacking, zwei Varianten des TCP/IP-Hijackings, das Offenlegen von Opfer-IP und Port sowie schließlich Denial-of-Service durch Erschöpfung von NAT-Tabellen. Beim DNS-Teil nutzt der Angreifer vor allem das Verhalten, dass NAT-Tabellen Einträge für nachfolgende DNS-Antworten vorhalten. Konkret füllt der Angreifer die Tabelle mit Dummy-Einträgen, um den ausstehenden DNS-Eintrag des Opfers zu verdrängen (Eviction), und erstellt anschließend Ersatz-Einträge, die wieder auf den Angreifer zeigen. Die legitime DNS-Antwort landet dann beim Angreifer, von wo aus der Angreifer eine spoofed Ersatzantwort so zurückspielt, dass das Opfer die Daten als „passend“ übernimmt. Bei den TCP-Varianten demonstrierte Stagg sowohl downstream als auch upstream Spoofing: In beiden Fällen entfernt bzw. ersetzt der Angreifer einen NAT-Eintrag des Opfers, sodass die Verbindung aus Sicht der beteiligten NAT-Logik unter der falschen Zuordnung weiterläuft.
Für die technische Einordnung ist wichtig, dass es nicht „die eine“ Lücke für NatJack gibt. Laut den vergebenen CVEs existieren zwei implementierungsspezifische Schwachstellen: CVE-2026-56181 mit einem CVSS-Score von 8,3 betrifft eine Windows-NAT-Variante, die im Umfeld von Hyper-V genutzt wird. CVE-2026-63913 mit CVSS 8,2 adressiert eine Linux-spezifische Schwäche in der Netfilter conntrack-Logik. Zusätzlich verweist die Kernel.org-CNA-Beschreibung auf einen Fehlerfall, in dem ein konstruiertes SYN gefolgt von einem Reset-Paket mit ungültiger Sequenznummer einen aktiven Netfilter-NAT-Eintrag vorzeitig in den „closed“-Zustand versetzen kann, weil die Direction-Validierung fehlschlägt. Genannte Fixes in stabilen Kernel-Versionen reichen dabei von 5.10.259 über 6.1.176 und 6.6.143 bis hin zu 7.1.12; Stagg betont jedoch, dass der Kernel-Change vor allem die Codefalle adressiert, die die Downstream-Spoofing-Variante trägt. Er reduziert damit eher die Angriffskomplexität und die direkte Wirksamkeit, schließt die gesamte Angriffslogik aber nicht vollständig.
Auch im Windows-Teil wird die Schwäche in einer Art Origin-Validation-Problem eingeordnet, das Spoofing aus einem angrenzenden Netzwerk möglich macht. Betroffen sind Windows 11 24H2 vor 26100.8875, Windows 11 25H2 vor 26200.8875, Windows 11 26H1 vor 28000.2525 sowie Windows Server 2025 vor 26100.33158. Damit liegt der praktische Hebel klar: Organisationen sollten Windows- und Linux-Updates zeitnah einspielen, die betroffenen NAT-Komponenten einschließen und neben dem Patchen parallel eine zweite Schutzschicht aktivieren. Die Empfehlung lautet dabei, Traffic auch im „internen“ Netz zu verschlüsseln, weil selbst ein teilweiser NAT-Hijack andernfalls verwertbare Metadaten und potenziell manipulierte Kommunikationsströme liefern kann. Zusätzlich empfiehlt die Forschung dort, wo es passt, IP Source Guard, um zu verhindern, dass Adressen und Pfade unplausibel erscheinen.
Abseits der CVEs bleibt die Architekturfrage entscheidend. Stagg beschreibt das Modell als Angriff innerhalb derselben NAT-Umgebung; deshalb ist die Mitigationsstrategie nicht nur „welchen Patch“, sondern „wie entkoppeln wir“: Untrusted Workloads sollten strikt von trusted Systemen getrennt werden, wenn beide denselben NAT-Zustandsschicht nutzen. Das bedeutet operativ oft mehr als nur Netzsegmentierung; es betrifft auch, wie Hypervisor- oder Container-Umgebungen auf gemeinsame Egress-NATs zugreifen, welche Segmentierungsregeln pro Tenant greifen und wie umfangreich die Zustandsroutings in Multi-Node-Setups sichtbar sind. Synack testete Staggs Konzept in einer kontrollierten Umgebung und berichtet, dass insgesamt 32 Produkte und Konfigurationen geprüft wurden, zu 95 Testreports führte und sieben PoCs inklusive produktbezogener Varianten entstanden. Für die breite Praxis ist diese Zahl weniger ein Garant für Vollständigkeit als ein Hinweis darauf, dass es sich nicht um ein theoretisches Einzelfall-Setup handelt.
Für macOS wiederum zeigt die Recherche eine zusätzliche Facette: Stagg demonstrierte dort eine Virtualisierungsbezogene Variante, und Apple ordnete das Verhalten als bekannte Transportlayer-Limitation statt als konkrete Schwachstelle ein. Gleichzeitig signalisiert das immerhin eine Richtung für Defense-in-Depth: Hardening-Maßnahmen, die die Annahmen der Transport- und Zustandslogik weiter verengen. Insgesamt baut NatJack auf älteren Arbeiten zur Manipulation von NAT-State auf, unter anderem auf einer NDSS-Studie aus dem Jahr 2024, die TCP-Hijacking über NAT-Mapping-Manipulation untersuchte und bei 52 von 67 getesteten Routern eine Anfälligkeit fand; diese Arbeit führte zu zehn CVEs. Entscheidend für IT-Leitung und Security-Engineering ist deshalb: NatJack ist kein isolierter „Patch-It“-Vorfall, sondern ein Muster, das in vielen Implementierungen auf derselben grundlegenden Annahme aufbaut. Wenn der gemeinsame NAT-Raum als Vertrauensgrenze betrachtet wird, kippt diese Grenze mit solchen Techniken.
Konsequenz für die nächsten Wochen: Unternehmen sollten zuerst die genannten Windows- und Linux-Updates einplanen, weil dort konkrete, versionierte Fixes existieren. Danach sollten sie die restliche Angriffsfläche über Datenebene-Absicherung adressieren: Verschlüsselung auch intern, konsequente Trennung untrusted von trusted Workloads und, wo möglich, aktivierte Source-Guard-Mechanismen. Stagg nennt außerdem Hinweise, dass es zum 7. August 2026 keine öffentlich belegten Ausnutzungen „in freier Wildbahn“ gab; dennoch ist die Kombination aus TCP-Session-Hijacking, DNS-Umleitung und NAT-Tabellen-Denial-of-Service so eng mit Authentifizierungs- und Zugriffspfaden verknüpft, dass sich der Sicherheitsaufwand ohnehin lohnt. Für Entra-ID-Zugriffsketten bedeutet das: Schutzkonzepte sollten nicht nur den Endpunkt oder den Identity-Provider betrachten, sondern die Transport- und Zustandslogik auf dem Weg dorthin.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NatJack: Neue NAT-Angriffe kapern TCP-Sitzungen und liefern Entra-ID-Zugang" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NatJack: Neue NAT-Angriffe kapern TCP-Sitzungen und liefern Entra-ID-Zugang" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NatJack: Neue NAT-Angriffe kapern TCP-Sitzungen und liefern Entra-ID-Zugang« bei Google Deutschland suchen, bei Bing oder Google News!