


LONDON (IT BOLTWISE) – Betrüger nutzen das TV-Format „Bares für Rares“, um am Telefon oder an der Haustür angeblich Antiquitäten anzukaufen. Parallel kursieren Dateien, die den „Lumma Stealer“ auslösen und Browser-Zugangsdaten sowie Zahlungsinformationen abgreifen. Zusätzlich warnt Microsoft vor der Angriffswelle „ClickFix“ mit gefälschten Captchas und über Smart Contracts gesteuerten Kampagnen. Für Nutzer bleibt damit der Fokus klar: unaufgeforderte Kontakte abwimmeln, Downloads nur aus vertrauenswürdigen Quellen und Browser-Passwörter nicht leichtfertig speichern.
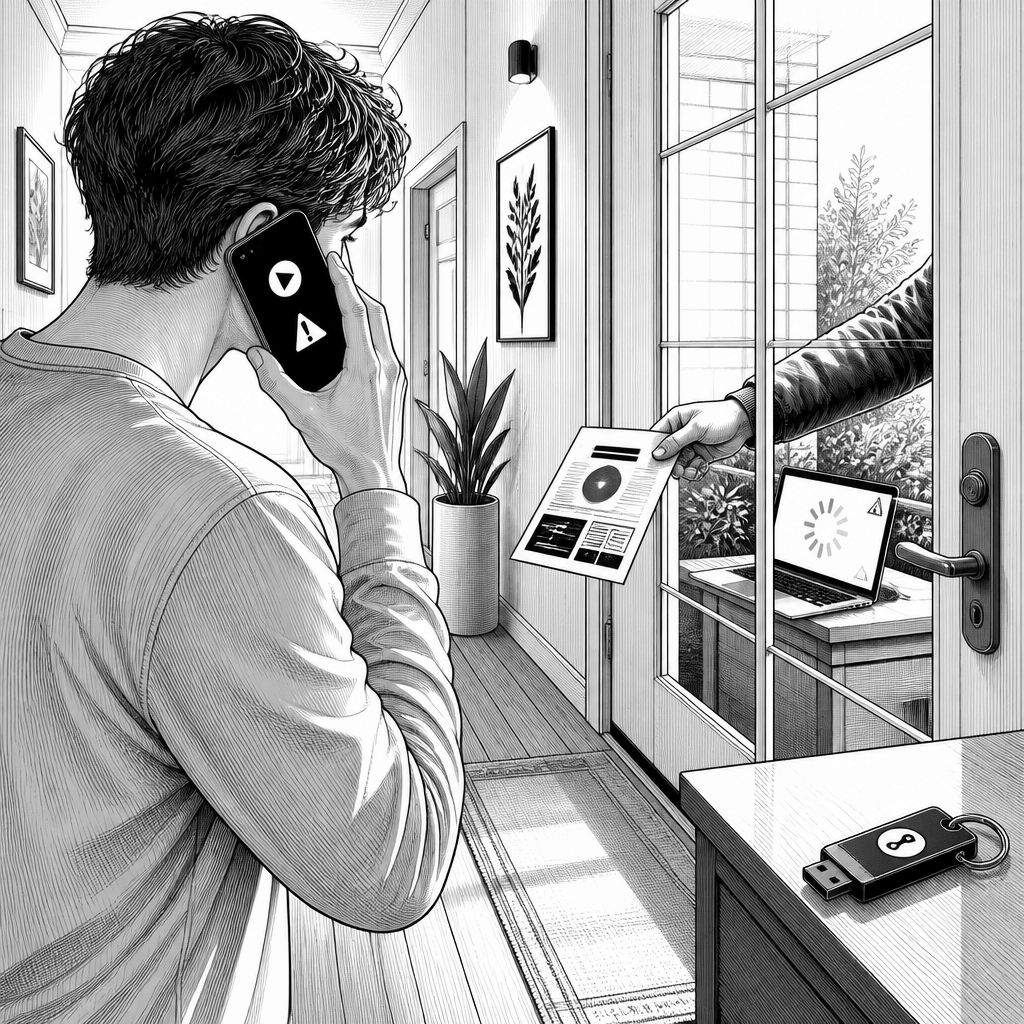
Die aktuelle Betrugswelle schlägt nicht über einen einzelnen Kanal zu, sondern über eine gut abgestimmte Mischung aus Social Engineering und Malware. Besonders auffällig ist die Verbindung aus altbekannten Maschen wie „vermeintlichen Händlern“ und modernen Angriffen auf Konten, weil beides in kurzer Zeit dieselben Ziele adressiert: Wertgegenstände, persönliche Daten und am Ende Zahlungsfähigkeit. Der Ausgangspunkt ist dabei oft harmlos inszeniert – etwa durch den Rückgriff auf bekannte Medienmarken und aktuelle Kinofilme als Köder, die bei Betroffenen Vertrauen auslösen, bevor überhaupt die technischen Warnzeichen sichtbar werden.
Ein konkretes Beispiel liefert das TV-Format „Bares für Rares“. Kriminelle geben sich demnach am Telefon oder an der Haustür als Mitarbeitende der Sendung aus, um Zugriff auf Antiquitäten und andere Wertgegenstände zu bekommen. Aus Sicht der Betrugslogik ist das mehr als nur ein Versuch, Daten abzugreifen: Wer den Gesprächspartner in eine Rolle bringt („Ich bin von der Produktion, ich kenne den Ablauf, ich brauche Details“), kann anschließend auch über „Ankauf“ und „Besichtigung“ psychologisch Druck aufbauen. Gleichzeitig stellt der Sender nach den Angaben im Ausgangstext klar, dass Bewerbungen ausschließlich über ein offizielles Online-Formular laufen und Mitarbeitende der Produktion niemals unangekündigt an Haustüren erscheinen oder telefonisch den Ankauf forcieren.
Während solche Calls auf Glaubwürdigkeit und Zeitdruck setzen, arbeiten Parallelkampagnen technisch an der Datenernte. Im Umfeld der Filmauswertung „Die Odyssee“ wird berichtet, dass vermeintliche Downloads in Wahrheit den „Lumma Stealer“ auslösen. Diese Schadsoftware ist darauf ausgelegt, aus infizierten Geräten Informationen wie Browser-Passwörter, Cookies und Zahlungsdaten abzugreifen. Entscheidend für die Praxis: Die Analyse stammt laut Quelle aus Anfang August, und Nutzer sollen Dateien ausschließlich aus vertrauenswürdigen Quellen beziehen sowie Sicherheitssoftware aktuell halten. Genau hier liegt ein typischer Fehler vieler Organisationen und Privatanwender: Man prüft die Datei erst nach dem Ausführen – und dann ist die Exfiltration oft bereits passiert.
Auch das Thema Credential Hygiene bleibt damit zentral. Wenn Passwörter „leichtfertig im Browser speichern“, steigt das Risiko, dass ein kompromittiertes Gerät oder ein gezielter Stealer sofort an die relevanten Zugangsdaten gelangt. Besonders kritisch ist das, weil Browser-Speicher nicht nur einzelne Passwörter enthält, sondern oft auch Session-Daten über Cookies; daraus ergibt sich eine direkte Brücke zu Kontenübernahmen. Ein wirksamer Schutz besteht nicht in einem einzigen Tool, sondern in einem Verhalten, das die Angriffsfläche verkleinert: unterschiedliche Passwörter je Dienst, konsequente Nutzung starker Authentifizierung und ein Review, welche Daten der Browser tatsächlich dauerhaft vorhält.
Mit „ClickFix“ kommt zusätzlich eine andere Angriffswelle ins Spiel, vor der Microsoft derzeit warnt. Laut Quelle sollen manipulierte Webseiten und gefälschte Captcha-Abfragen Nutzer dazu verleiten, Schadsoftware zu installieren. Neu ist dabei der im Ausgangstext beschriebene Einsatz von Blockchain-Infrastrukturen auf der BNB Smart Chain: Über Smart Contracts steuern die Angreifer ihre Befehle, was die Nachverfolgung und Abschaltung problematischer macht. Betroffen seien Windows- und macOS-Systeme; besonders im Visier stehen dabei Krypto-Wallets und Passwörter. Unterm Strich beschreibt die Kombination aus Social Engineering, gefälschter Web-Interaktion und dem Versuch, Infrastruktur schwerer zu stoppen, warum Phishing weiterhin als häufiger Auslöser für Sicherheitsverletzungen in Unternehmen gilt.
Der Blick weitet sich schließlich auf den Behörden- und Institutionenbereich. Berichtet wird von Phishing-Mails, die das offizielle „Elster-Portal“ der Finanzverwaltung imitieren, sowie von Fällen, in denen Seniorinnen und Senioren auf gefälschte Webseiten zum Rundfunkbeitrag hereinfielen. In einem dokumentierten Fall führten solche Seiten zu unberechtigten Mahnschreiben aus dem Ausland – für Betroffene wird das als rechtlicher Albtraum beschrieben. Die daraus ableitbare Handlungsregel ist unspektakulär, aber wirkungsvoll: Bei unaufgeforderten Kontaktaufnahmen skeptisch bleiben und offizielle Webseiten immer direkt über die Adresszeile des Browsers aufrufen, statt Links aus E-Mails oder Kurznachrichten zu folgen. Für IT-Verantwortliche heißt das: Schulungen allein reichen nicht, wenn der technische Sicherheitsrand – Browserhygiene, Patch-Stand, sichere Download-Prozesse und ein schneller Umgang mit verdächtigen Eingaben – nicht mitgezogen wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Betrugsmaschen mit TV-Phishing und „Lumma Stealer“: So schützen Sie sich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Betrugsmaschen mit TV-Phishing und „Lumma Stealer“: So schützen Sie sich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Betrugsmaschen mit TV-Phishing und „Lumma Stealer“: So schützen Sie sich« bei Google Deutschland suchen, bei Bing oder Google News!