


LAS VEGAS / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine gefälschte Krypto-Startup-Website samt DeFi-Projekt gebaut, um die Rekrutierung mutmaßlicher Nordkorea-Operativer nachzuvollziehen. Jede ausgestellte virtuelle Maschine protokollierte die Aktivitäten der Anwärter von der ersten Systemabfrage bis zur Einrichtung von Remote-Zugriff. Die Analyse hebt vor allem maschinell wirkende Bewerbungs- und Interview-Hilfsfunktionen sowie Identitäts-Signale hervor, die Arbeitgeber laufend prüfen sollten. Offen bleibt, wie lange die Kampagne konkret lief und wie die SynthID-Erkennung im Detail zustande kam.
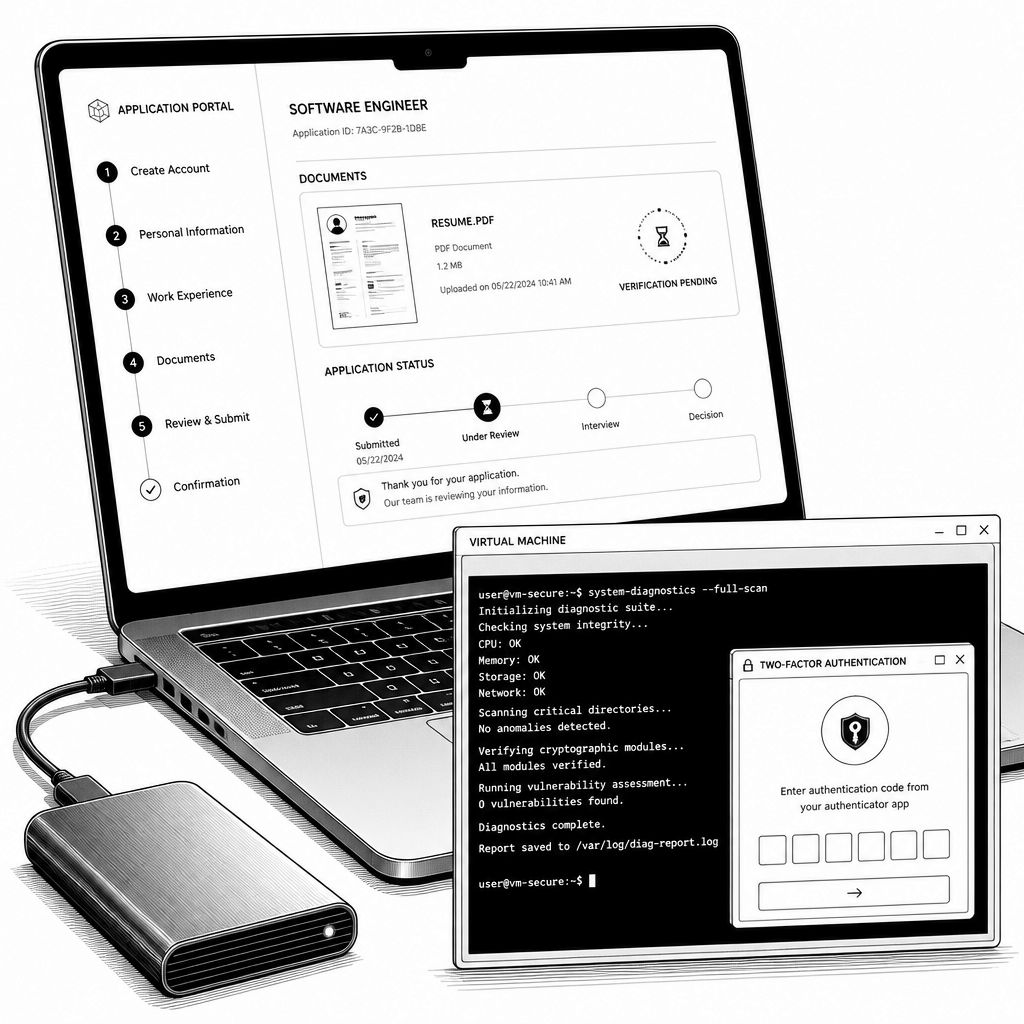
Der Vorfall beginnt nicht mit einem Angriff auf eine bekannte Schwachstelle, sondern mit etwas Banalerem: einem vermeintlich seriösen Jobangebot. Sicherheitsforscher konstruierten dafür eine fiktive Krypto-Startup-Organisation und ein dazugehöriges DeFi-Protokoll, rekrutierten darüber gezielt Entwickler und gaben den ausgewählten Personen anschließend Zugang zu einer eigenen Arbeitsumgebung als virtuelle Maschine. Der Kern der Warnung liegt dabei weniger in „was“ technisch kompromittiert wird, sondern in „wann“: Sobald eine Platzierung erfolgreich ist, wird der Zugriff auch für den operativen Ablauf als legitimer Mitarbeiterzugang erwartet und damit zeitnah nutzbar. Für Unternehmen verschiebt sich die Bedrohung damit von isolierten Security-Checks hin zu einem Prozessproblem im Recruiting selbst.
In der technischen Umsetzung zeigen die Forscher einen detaillierten Ablauf vom Onboarding bis zu den ersten System- und Standortchecks. Am Anfang stand Tag-1-Reconnaissance: Die mutmaßlichen Operativen ließen über Standard-Tools wie dxdiag, systeminfo und wmic Informationen über die Maschinen erfassen und testeten anschließend, welche Länderanmutung ihre Verbindung aus Sicht des Setups hatte. Danach ging es um Kontrolle und Persistenz im Arbeitskontext: Ein Operator installierte Chrome Remote Desktop und synchronisierte sein persönliches Google-Konto mit der Sandbox. Damit gingen nicht nur Browserdaten wie Historie, sondern auch gespeicherte Passwörter und installierte Erweiterungen in die Umgebung über; parallel erfolgte der Einstieg in GitHub „auf derselben Maschine“. Genau diese Verkettung aus Profiling, Remote-Zugriff und Quellcode-Umgebung ist für die Praxis besonders riskant.
Bemerkenswert sind zudem die Identitäts- und Dokumentationssignale, die im Onboarding sichtbar wurden. Laut Bericht lieferte der erste Kandidat zunächst eine Angabe zu Pasadena, Texas, und sandte anschließend unter anderem einen kalifornischen Ausweis sowie ein Bankkonto in New York. Der zweite Kandidat brachte ein texanisches Dokument, eine als gültig beschriebene Social-Security-Nummer sowie ein Bankkonto in Kansas City ins Spiel. Der dritte wiederum reichte ein New-York-Dokument, dessen Bild laut Analyse zu einer anderen Person gehörte, plus ein echtes iPhone-15-Foto, bei dem GPS-Koordinaten entfernt worden waren. Die Forscher ordnen diese Muster in eine Logik ein, bei der eine erfolgreiche Platzierung dem Angreifer reale Mitarbeiterkonten und echten Zugriff auf Quellcode und interne Systeme verschafft; als Referenz nennt der Bericht zudem einen früheren Ablauf, bei dem Helfer in den USA über mehr als 100 Unternehmen hinweg Identitäten platziert hätten, damit Nordkorea nach Angaben der US-Behörden insgesamt über 5 Millionen US-Dollar erlangt worden seien. Damit wird klar: Es geht nicht um „ein Konto“, sondern um skalierbares Identitäts- und Zugriffs-Fraudscripting.
Beim Abgleich der Spuren setzen die Forscher auf mehrere technische Indikatoren, unter anderem Bildmetadaten und Wasserzeichen aus KI-Tooling. Sie berichten, dass die Bildmetadaten darauf hindeuteten, das Material sei mit Google Gemini verarbeitet worden, und nennen außerdem einen SynthID-Wasserzeichenbefund. Wichtig ist die Einschränkung: Ein negativer Wasserzeichentreffer schließt nicht aus, dass Bilder mit anderen KI- oder Bearbeitungstools manipuliert wurden. Gleichzeitig bleibt im Bericht offen, wie genau das Wasserzeichen im konkreten Setup erkannt wurde, weil die Darstellung Metadaten und SynthID als separate Befunde präsentiert. Für Security Teams heißt das: Automatisierte Verifikation über ein einziges Tool reicht selten, auch wenn es in der Analyse einen schnellen Hinweis liefert. In der Praxis sollten Identitätsprüfungen daher wiederkehrend und nicht als „einmalige Hürde“ nach Vertragsunterzeichnung verstanden werden.
Auch das Anlauf-Setup in der Cloud und die operativen Werkzeuge zeichnen ein klares Bild von Infrastruktur und Kommunikationswegen. Die Forscher nennen als Hosting-Umgebungen Vultr und Gorilla Servers und beschreiben, dass Astrill-VPN-Exit-Nodes durchgehend im Ablauf auftauchten; außerdem verwiesen sie auf eine unabhängige Beobachtung, dass Astrill als wiederkehrendes Muster in ähnlichen Operationen genutzt werde. Für die tägliche Abwehr folgt daraus eine pragmatische Maßnahme: blockierende Kontrollen auf VPN-Exit-Nodes und die Schulung von Recruitern, denn im Text heißt es ausdrücklich, dass nicht nur das technische Team prüfen sollte. Zusätzlich wird ein Zwei-Faktor-Code-Relay über 2fa.cn als im aktuellen Engagement beobachtetes Muster beschrieben; im früheren, im Dezember berichteten Teilprojekt seien hingegen andere Relay-Dienste wie authenticator.cc und otp.ee genutzt worden. Neben solchen Backend-Mustern fällt auch die Nutzung von Browser-Extensions für KI-gestützte Bewerbung und Interviewvorbereitung auf, darunter AIApply, Final Round AI, Simplify Copilot sowie ein gespeichertes Prompts-Tool für ChatGPT.
Über diese konkreten Beobachtungen hinaus liefert der Bericht Empfehlungen, die eher auf Prozess- als auf Exploit-Ebene wirken. Dazu zählen periodische Identitätschecks statt eines einzigen Abgleichs beim Hire, eine stärkere In-Person-Verifikation für „remote-first“-Organisationen sowie Recruiter-Training. Zudem nennen die Forscher Indizien, die kurzfristig auffallen können: etwa ein Konto, das von vielen Adressen in kurzer Zeit erreicht wird, und ein Bewerbungstext, der laut Bericht wie maschinelle Übersetzung wirkt. In der Gesamtbewertung wird auch deutlich, dass die Zuordnung in einen größeren Bedrohungsrahmen eingebettet wird: Die Forscher nennen die drei Personen als mutmaßliche „Famous Chollima“-Operative; der Bericht erwähnt, dass ein Sicherheitsunternehmen diesen Namen für die IT-Worker-Operation verwendet, während das Team die Aktivität unter dem breiteren Lazarus-Umbrella einordnet. Aspekt der Einordnung bleibt jedoch rechtlich und faktisch sensibel: Der Bericht selbst nennt, dass am 11. August keine von den Regierungen bereitgestellte Quelle, die für diesen Artikel geprüft wurde, die Identifizierung bestätigt habe, und nennt auch keine belastbaren Datumsangaben zur Laufzeit der Fake-Firma. Genau diese Lücke ist für Entscheidungsträger relevant, weil sie zeigt, dass sich die operative Abwehr bereits vor endgültiger Attribution lohnt.
Für Unternehmen ergibt sich daraus ein klarer Handlungsdruck: Recruiting ist längst Teil der Angriffsfläche. Wenn eine Kampagne das Onboarding als Eintrittsschleuse nutzt, dann verschiebt sich die Sicherheitsarchitektur in Richtung „Identity-to-Access“-Kontrolle entlang des gesamten Lebenszyklus eines Mitarbeiters. Technisch bedeutet das, dass VM- und Sandbox-Nutzung allein nicht genügt, wenn die operativen Schritte wie Remote-Desktop-Nutzung, Passwort-Synchronisation und GitHub-Anmeldung bereits im Standardfluss ablaufen können. Organisatorisch heißt es, dass Security, HR und Legal eng genug zusammenarbeiten müssen, um Prüfmechanismen zu implementieren, die nicht nur einmalig bei Dokumenteneingang greifen, sondern bei erneuten Zugriffsanfragen, ungewöhnlichen Netzwerkprofilen oder KI-typischen Textmustern nachsteuern. Der Bericht bleibt in einer Hinsicht zugleich vorsichtig: Er beschreibt die Wasserzeichen- und Metadatenbefunde, ohne die genaue Erkennung des SynthID-Wasserzeichens technisch vollständig aufzulösen. Gerade deshalb ist die Botschaft praktisch: Auch ohne perfekte Erkennung sind wiederkehrende Checks, blockierende Netzwerkregeln und ein realistischeres Bedrohungsmodell für „Hiring as attack surface“ ein schneller, messbarer Hebel.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte Krypto-Startup-Jobs: Wie mutmaßliche Nordkorea-ITler per VM zuschlagen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte Krypto-Startup-Jobs: Wie mutmaßliche Nordkorea-ITler per VM zuschlagen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte Krypto-Startup-Jobs: Wie mutmaßliche Nordkorea-ITler per VM zuschlagen« bei Google Deutschland suchen, bei Bing oder Google News!