


LONDON (IT BOLTWISE) – Ein KI-gestützter Lagebericht beschreibt einen Ransomware-Ableger, der sich als „Helfer“ ausgibt und Opfern per E-Mail Lösegeldbeträge zwischen 20.000 und 60.000 US-Dollar abverlangt. Laut Analyse will die Gruppe angeblich gestohlene Daten auf ihren Servern löschen, wenn bezahlt wird. Gleichzeitig stützt die Untersuchung den Verdacht, dass es sich um organisierte Täuschung handelt, weil die Kommunikation erst dann aktiv wird, wenn der Angriff längst läuft. Die Details zeigen außerdem wiederkehrende technische Marker wie bestimmte Recon- und Exfiltrations-Tools sowie eine gemeinsame Backdoor-Anlage.
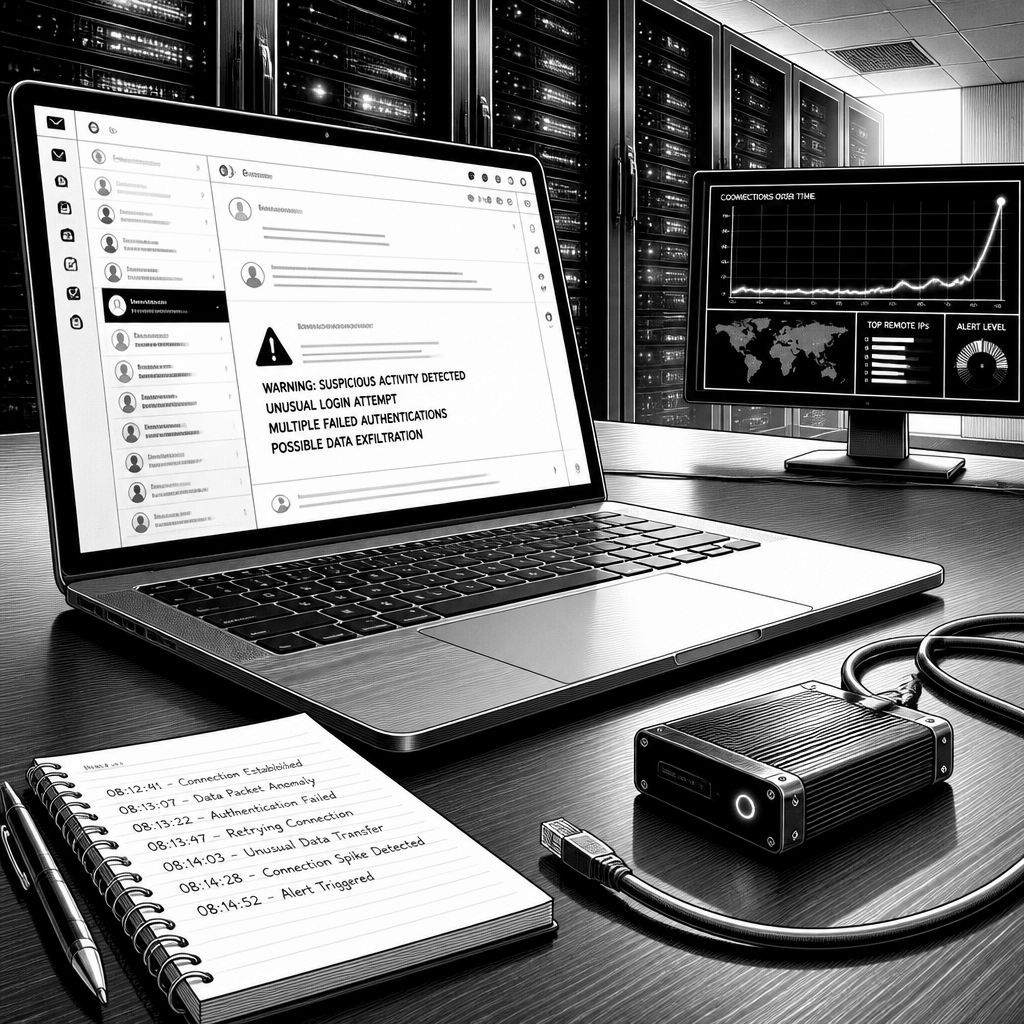
Die aktuelle Bedrohungsnachricht hat gleich zwei Ebenen: Erstens melden sich Ransomware-Ableger nicht mehr nur mit „klassischen“ Leak-Seiten oder Erpressungsbriefen, sondern sie treten proaktiv per E-Mail an betroffene Organisationen heran. Zweitens wird dieses Vorgehen mit einem angeblichen „Recovery-Angebot“ verknüpft, das Opfern den Eindruck geben soll, sie könnten den Schaden durch eine Gegenleistung begrenzen. In dem beschriebenen Fall meldet sich eine Gruppierung unter dem Namen „Ransom Busters“ und fordert Zahlungen von 20.000 bis 60.000 US-Dollar, während sie zugleich behauptet, Daten von den Servern der beteiligten Ransomware-Gruppen zu löschen. GuidePoint ordnet dieses Verhalten als auffällig an und berichtet, dass Cybersecurity-Dienstleister zwar häufig nach einer öffentlichen Bekanntgabe den Kontakt suchen, diese proaktive Kontaktaufnahme aber nicht zum üblichen Muster professioneller Response passt.
Technisch interessant ist, dass die Analyse mehrere wiederkehrende Muster zusammenführt, die über einzelne Vorfälle hinaus auf eine vergleichbare Infrastruktur- und Taktiklinie hindeuten. In den untersuchten E-Mail-Kontakten forderte „Ransom Busters“ jeweils die Kontaktaufnahme mit CEO oder IT-Leadership an und behauptete, über administrative Panels Zugang erlangt zu haben, die von Ransomware-as-a-Service-Teams (RaaS) bereitgestellt werden. Als Zeitraum werden in der Darstellung sogar „über drei Jahre“ genannt, was auf ein langfristiges Nutzen bestimmter Zugriffspunkte oder das Ausnutzen von Schwachstellen hindeutet. Bei der technischen Korrelation nennt der Bericht konkret Tools wie SoftPerfect Network Scanner für die interne Aufklärung und s5cmd für Exfiltration in Cloud-Speicher. Zudem wird Remote Monitoring und Management (RMM) als Bestandteil des Setups erwähnt, das über ein PowerShell-Skript installiert wird, wodurch die Malware-nahe Aktivität stärker in legitime Administrator-Workflows eingebettet werden kann.
Weitere Indizien kommen aus den beobachteten „Erdungsdaten“ der Zugriffe. Laut Analyse findet sich in zwei untersuchten Vorfällen die Anlage eines lokalen Backdoor-Accounts unter Nutzung des Passworts „Numlock!123“ sowie die wiederkehrende Nennung eines vom Angreifer kontrollierten Hostnamens: DESKTOP-BBETH6K. Diese Kombination aus Passwortreuse und identischen Hostnamen ist kein typisches Zufallsrauschen, sondern wirkt wie ein beibehaltenes Implementierungsdetail. In derselben Linie nennt GuidePoint die untersuchten Incidents bei Bedrohungsgruppen wie DragonForce, Settra und Anubis, wobei die Gesamtbeobachtung auf einen Ableger mit Beschäftigung über mehrere RaaS-Operationen schließen lässt. Besonders rechtsnah wird die Einordnung, wenn GuidePoint festhält, dass die Vorgehensweise „extremely unlikely“ von einer legitimen Organisation herrührt, da sie nach Einschätzung eine Verletzung des U.S. Computer Fraud Abuse Act darstellen könne; damit verknüpft der Bericht eine Logik, wonach das Team entweder die Herkunft des Zugangs gezielt verschleiert oder nicht im Rahmen legaler Grenzen agiert.
Diese Story bleibt aber nicht isoliert, denn im selben Kontext beschreibt die Quelle zudem eine AitM-Operation (Adversary-in-the-Middle) unter UNC6671, die seit April verschiedene Erpressungsmarken wie Falcon, Helix, Pink, Redact und BlackFile nutzt. Der Bericht ordnet das als „Big Game Hunting“ ein: weg von opportunistischem Ransomware-Rollout und hin zu gezieltem Vorgehen gegen große Organisationen, einschließlich Finanzdienstleistern und Rechtsbereichen. Laut der Analyse sollen über 15 Bitcoin-Wallets Zahlungen von mehr als 8 Millionen US-Dollar verteilt worden sein, mit einem Durchschnitt von 600.000 US-Dollar pro Erpressung. Außerdem werden 78 identifizierte phishing-nahe Sub-Domains über 76 Organisationen genannt, wobei 40% auf Hedgefonds, Venture Capital, Private Equity, Asset Management und andere Finanzfirmen entfallen. Solche Kennzahlen sind für Führungskräfte vor allem deshalb relevant, weil sie zeigen, dass sich Erpressung nicht nur als „Schadsoftware-Event“, sondern als wiederholbarer Geschäftsprozess mit Messaging, Rekonstruktion und Vermögensabbildung durchsetzt.
Ein Kernstück der technischen Industrialisierung ist dabei das von UNC6671 genutzte Work Panel, das laut Analyse rollenbasiertes Arbeiten ermöglicht, Zielaufklärung über kommerzielle B2B-Daten-APIs automatisiert und Infrastrukturbereitstellung steuert. Hinzu kommt ein Echtzeit-Credential-Relay, umgesetzt über Phishing-Templates, die Identitätsanbieter wie Okta oder Microsoft 365 imitieren. Interessant ist die vorgeschlagene Organisationslogik: GuidePoint beschreibt eine klare Trennung von Aufgaben, bei der einzelne Rollen nur den nächsten „Kontaktkanal“ sehen, Manager eine Live-Queue beobachten, aber nicht den vollständigen Inhalt besitzen, und Admins die Infrastruktur kontrollieren. Diese Trennung reduziert aus Sicht der Bedrohungsökonomie das Insider-Risiko innerhalb der kriminellen Wertschöpfungskette, weil „Callers“ als austauschbare Arbeitskraft behandelt werden, über öffentliche Underground-Kanäle rekrutiert und pro erfolgreicher Übernahme bezahlt werden. Das Muster passt damit in eine übergeordnete Entwicklung, die in der Branche seit Monaten diskutiert wird: Erpressung nutzt zunehmend vertrauenswürdige Unternehmensinfrastruktur, etwa Kollaborationsplattformen, legitime Cloud-Dienste, signierte Binaries und Remote-Administration-Tools, um sich wie Normalbetrieb zu tarnen.
Während „Ransom Busters“ das Bild eines „freundlichen“ Intermediärs zeichnet, der Lösegeld gegen angebliche Löschung von Daten tauschen will, steht die Warnung im Vordergrund: Eine Zahlung garantiert in der Regel keine Entfernung kompromittierender Daten. Coveware berichtet zudem im Q2-2026-Kontext, dass die durchschnittliche Zahlung um 176% von 680.081 US-Dollar im Q1 auf 1.880.612 US-Dollar gestiegen ist, während der Median auf 150.000 US-Dollar fiel. Der Bericht führt die Verbreiterung des Spektrums auf wenige außergewöhnlich hohe „lumpy“ Zahlungen zurück, die stärker mit Data-Exfiltration-Erpressungen als mit klassischer Verschlüsselung verknüpft sind. In der Praxis bedeutet das für IT- und Security-Teams: Selbst wenn eine Erpressungsgruppe „Löschung“ anbietet, bleibt das Risiko von unvollständiger Bereinigung, zusätzlicher Persistenz und weiterer Abflusspfad-Nutzung bestehen. Dazu kommt ein weiter gefasster Trend, den der Bericht ebenfalls aufgreift: Moderne Kampagnen verschieben den Schwerpunkt Richtung vor-positioniertem Zugriff, Credential Harvesting, Privilege Escalation und Environment-Preparation, bevor überhaupt verschlüsselt wird.
Für Unternehmen und Entscheider folgt daraus weniger die Frage „Wie schnell zahlen wir?“, sondern „Wie schnell erkennen wir Täuschung und stoppen die Kette?“ Wenn ein Täter den Opfern aktiv hilft und trotzdem wiederkehrende technische Artefakte wie dieselben Backdoor-Accounts oder Id-Hostnamen zeigt, ist das ein Hinweis darauf, dass der Kommunikationskanal vor allem das Ziel verfolgt, weitere Zahlungen auszulösen. Die im Bericht erwähnte Warnung eines Principal Consultant von GRIT bringt es auf den Punkt, dass Kriminelle auch innerhalb ihrer eigenen Partnerlogik betrogen könnten, um den eigenen finanziellen Vorteil zu maximieren. Ebenso wird betont, dass es keine „Magic Bullets“ für die Beseitigung von Data-Exfiltration gibt und dass das Auftreten als gutgläubige Retter als Hoax behandelt werden sollte. Genau deshalb wird das Thema „Ransomware Recovery“ zunehmend zu einem Notfall- und Forensikprojekt: Logik, Berechtigungen, Netzwerkzugriffe, Exfiltrationspfade und RMM-Installationsspuren müssen so schnell wie möglich in ein handhabbares Incident-Response-Bild überführt werden, bevor Erpressung überhaupt greift.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ransom Busters: Betrüger bietet Lösegeld-Rückkauf – doch Zahlung garantiert nichts" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ransom Busters: Betrüger bietet Lösegeld-Rückkauf – doch Zahlung garantiert nichts" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ransom Busters: Betrüger bietet Lösegeld-Rückkauf – doch Zahlung garantiert nichts« bei Google Deutschland suchen, bei Bing oder Google News!