


LONDON (IT BOLTWISE) – In sieben Tagen trafen Bitcoin gleich drei unterschiedliche Sicherheitsversagen: Liquid verlor rund 4.000 BTC, Symbiosis rund 46,1 Milliarden gefälschte Tokens und Revolut riskierte die Kontodaten durch Phishing. Entscheidend ist, an welcher Stelle zwischen Käufer und Bitcoin man der Infrastruktur vertraut: Code, Smart Contract, Bank-Identitätsprüfung oder Verwahrung. Der ETF-Ansatz reduziert mehrere dieser Bruchstellen, verlagert das Risiko aber auf den Custodian. Für Selbstverwahrer bleibt neben dem Setup vor allem die Frage, wie fehleranfällig Seed-Handling und Wallet-Software in der Praxis sind.
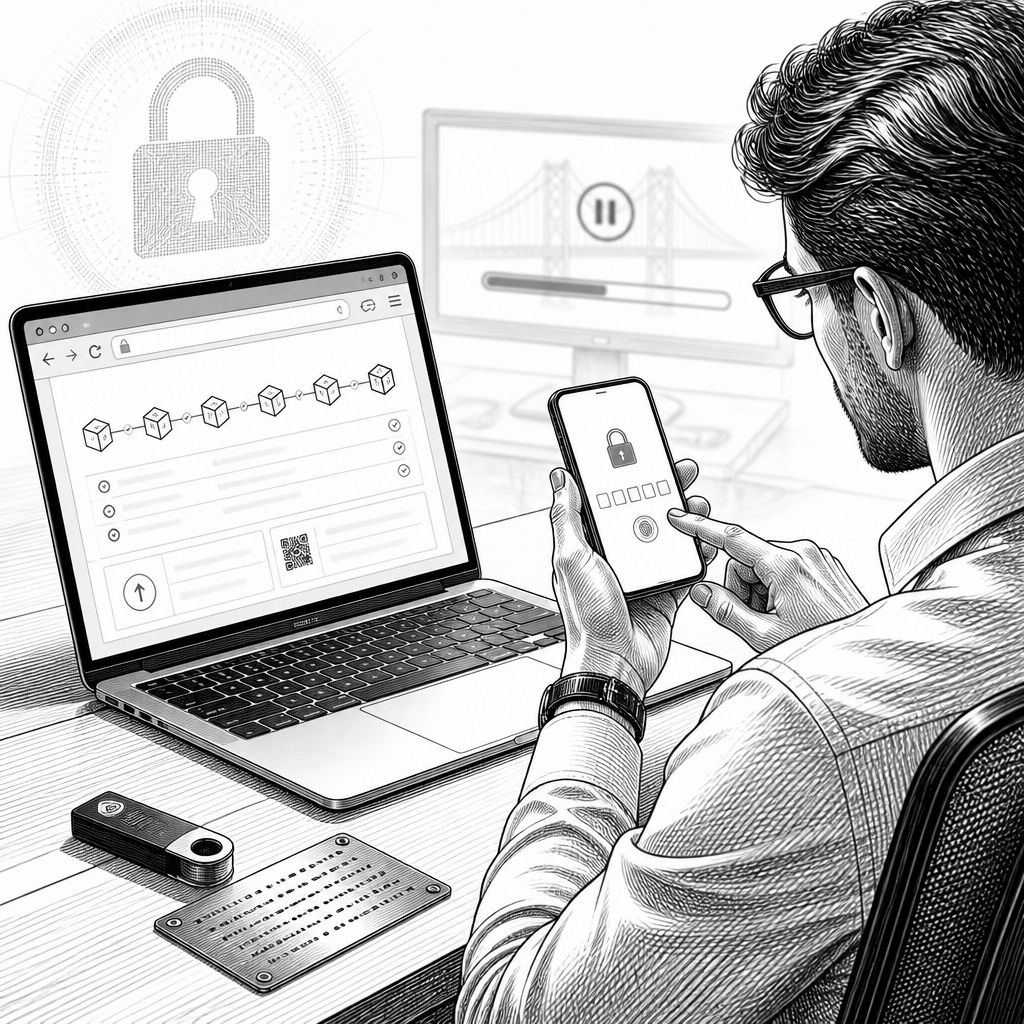
Wer 2026 fragt, wie man Bitcoin sicher kauft, bekommt aus der Praxis gerade eine unangenehm klare Antwort: Nicht eine einzelne “Bitcoin-Schwachstelle” hat versagt, sondern jeweils eine andere Ebene der Kette zwischen Kaufentscheidung und echter Token-Kontrolle. In dem Zeitraum um Anfang September wurden drei Ausfälle berichtet, die technisch an völlig verschiedenen Punkten greifen: ein Sidechain-Design mit fehlerhafter Prüflogik, ein Cross-Chain-Bridge-Contract mit offensichtlicher Missbrauchsmöglichkeit und ein Banken-Prozess, der auf eine überzeugende Betrugsmasche hereinfiel. Die Konsequenz für Käufer ist weniger abstrakt als es klingt: Vertrauen Sie an der falschen Stelle, wirkt selbst “gute” Software wie ein Nebeneffekt – und dann reicht ein einzelner fehlerhafter Pfad, um Konten leer zu räumen.
Am 6. September wurde Blockstreams Liquid Sidechain angegriffen. Nach den Angaben im Quelltext nutzte der Angreifer einen Bug im Elements-Bereich der range-proof cache-Logik, wodurch sich L-BTC erzeugen ließ, ohne dass tatsächlich Bitcoin hinterlegt war. Anschließend konnte der Angreifer diese “synthetisch freigeschalteten” Liquid-Token gegen echte Bitcoin tauschen. Laut dem Bericht verließen dabei knapp 4.000 BTC – ein Volumen von etwa 320 Millionen US-Dollar – in einer einzelnen Transaktion die Federation Wallet. Wichtig für die Einordnung: Der Text betont, dass der Fix bereits am 1. September öffentlich auf GitHub verfügbar gewesen sei, jedoch kein Update bis zu den Computern vorgedrungen sei, die Liquid betreiben. Das ist ein typisches Muster bei Infrastrukturvorfällen: Der Schwachpunkt ist nicht nur die Codezeile, sondern auch das “Last Mile”-Problem im Deployment, also ob Sicherheitsupdates wirklich dort ankommen, wo die kritische Logik läuft.
Nur wenige Tage später zeigte Symbiosis ein zweites Risikoprofil, das weniger mit Cache-Logik und mehr mit Smart-Contract-Garantien zu tun hat. Am 11. September UTC (04:28) wird beschrieben, dass ein Angreifer das BridgeV2-Konzept aushebelte und ungefähr 46,1 Milliarden gefälschte syBTC-Token ausprägte – der Bericht stellt außerdem heraus, dass das rechnerisch den ohnehin sehr engen Bitcoin-Ausgabe-Sollrahmen sprengen würde. Allerdings war der unmittelbare Schaden an der Börsen-/Liquiditätsseite begrenzt: Dem Text zufolge verkauften sich nur 4,39 WBTC über Uniswap, bevor der Markt den Betrug erkannte; daraus resultierten netto rund 336.000 US-Dollar. Symbiosis habe anschließend 15 BTC zurückerlangt, eine 20%-Bounty angeboten und die Bridge pausiert. Technisch liest sich das wie ein Lehrbeispiel für die Bedeutung von “Stop Conditions” und Abwicklungsmechanismen: Selbst wenn die Token-Erzeugung kaputt ist, entscheidet die Kombination aus Handelstempo, Preis-/Liquiditätsreaktion und Pausierungsfähigkeiten darüber, wie viel davon real in Wert umgeschlagen werden kann.
Im dritten Fall rückt nicht Code oder Contract in den Mittelpunkt, sondern die menschliche und organisatorische Schicht rund um Identitätsdaten. Revolut habe dem Bericht zufolge am 12. September offen gelegt, dass Angreifer eine Domain erstellt hätten, die wie ein offizielles Portal für Strafverfolgungsbehörden wirkte. Dadurch seien Kundenakten angefordert worden, inklusive Passbildern/Selfies, IBANs und vollständiger Bitcoin-Transaktionshistorien für bestimmte Konten. Der Text stellt ausdrücklich klar, dass die Revolut-Kundengelder nicht verloren gingen und die Coins bei den jeweiligen Kunden verblieben. Dennoch beschreibt er den eigentlichen Nachteil: Eine Transaktionshistorie verrät Phishern, wie viel ein Kunde hält und welche Adressen sie gezielt ansprechen können. Für Käufer ist das eine zusätzliche Risikoklasse, die viele unterschätzen, weil sie erst bei der nächsten Angriffswelle sichtbar wird – wenn aus Datenaufbereitung ein präziseres Targeting entsteht.
Die berichteten Fälle lassen sich anschließend gut auf eine allgemeine Risikoarchitektur abbilden: Spot-Bitcoin-ETFs geben Anlegern indirekt Anteile an einem Fonds, der Bitcoin verwahrt; der ETF-Mechanismus durchbricht damit mehrere “Zwischenstufen” zwischen Käufer und Token. Laut Quelltext zeigt das Beispiel iShares Bitcoin Trust (IBIT), dass 99,93% der Vermögenswerte über einen Custodian in Bitcoin gehalten wurden (Stand: 14. März 2026) und die Gesamtkosten bei 0,33% lagen, während Sponsor Fees in der Kategorie ab 0,25% beginnen. Der zentrale Punkt für Sicherheitsdenken: Von den drei Vorfällen (zwischen 6. und 12. September) soll nur ein Szenario überhaupt bis zum klassischen Shareholder-Konzept durchschlagen können, nämlich ein Custodian-Problem. Dem Text zufolge ist Coinbase im US-Spot-ETF-Markt als Custodian stark verankert; ein Custodian-Ausfall würde daher potenziell mehrere Fonds gleichzeitig treffen. Gleichzeitig bleibt auch bei ETFs der Preis der Abstraktion: Sie profitieren von Verwahrung durch Dritte, verlieren aber die direkte Möglichkeit, selbst zu signieren und Coins jederzeit auszugeben.
Wer dagegen Bitcoin “selbst” kaufen will, muss den gesamten Risikoapparat inklusive der eigenen Fehlerquellen mittragen. Der Quelltext formuliert Selbstverwahrung deshalb als konsequente Eliminierung möglichst vieler Parteien: weniger Layer zwischen Käufer und Bitcoin bedeuten weniger Angriffsflächen, aber auch, dass die Seed-Phrase nicht nur kryptografisch korrekt, sondern im Betrieb praktisch sicher sein muss. Der Bericht nennt konkrete Handlungsprinzipien: Seed-Phrase auf Metall statt Papier oder Screens, niemals in ein Gerät eingeben, das Internetzugang hatte, vor dem eigentlichen Werttest die Recovery prüfen und nur Wallets verwenden, deren Firmware nicht gerade durch bekannte Fehler kompromittiert werden kann. Als Beispiel führt der Text Coldcard-Halter an, die im August durch einen Firmwarefehler mit einem Verlust von 70 Millionen US-Dollar betroffen gewesen seien. Unabhängig von der genauen Fallhistorie bleibt die technische Kernaussage: Hardware-Wallets sind keine Garantie gegen Fehlkonfiguration oder zeitlich versetzte Softwarefehler – sie verschieben das Problem oft nur dahin, wo man es mit Verfahrenssicherheit begegnet.
Für den Alltag des sicheren Kaufs wird im Bericht eine pragmatische Regel herausgestellt, die man fast zu simpel finden könnte – bis man bedenkt, dass Revoluts Angreifer genau damit argumentierten: Entscheidend ist der echte Ursprung der Zugriffsseite, nicht die optische Ähnlichkeit. Wenn Betrüger Domains nutzen, die wie offizielle Portale aussehen, dann wird die Browser-Adresszeile zur “letzten Leitung”, bevor ein Gerät Anweisungen oder Daten liefert. Der Text empfiehlt deshalb für neue Setups eine kleine Testtransaktion, um zu verifizieren, dass der gewählte Weg tatsächlich zu der erwarteten Adresse und dem erwarteten Prozess führt. Ergänzend wird ein weiterer Architekturbaustein problematisiert: Wer bei Bitcoin “Yield” erwartet, verleih[t] das Asset in der Praxis an Dritte – und genau so seien die Liquid-Nutzer laut Bericht in den Schadenpfad geraten. Auch ein Haftungs- und Erstattungsaspekt wird angerissen: Laut dem Quelltext habe ein Verbraucherbeschwerdebericht für 2025 Fälle erwähnt, in denen Betrugsansprüche mit der Begründung abgelehnt wurden, die Transaktion sei vom Nutzer authentifiziert worden. Der Sicherheitsgewinn entsteht dann nicht nur durch Technik, sondern durch die klare Entscheidung, welche Art von Produkt man überhaupt eingegangen ist.
Am Ende ergibt sich daraus kein einzelner “Bester Weg”, sondern eine gut begründete Reihenfolge des Vertrauens. ETFs verlagern das Risiko in Richtung Custodian und reduzieren die Wahrscheinlichkeit, dass Brücken- oder Sidechain-Logik oder Bank-Phishing-Prozesse direkt den Anleger treffen. Börsen und Wallet-Provider sind für den Kauf hilfreich, aber als reine Verwahrinstanz sind sie Angriffsflächen für Kontoverwundbarkeiten, SIM-Swap-Risiken und Protokollfehler. Selbstverwahrung kann viele Drittpfade abschneiden, verlangt dafür aber ein Setup, das Seed-Handling, Recovery-Tests und Softwarestand so diszipliniert abdeckt, wie es diese Vorfälle zeigen. Für Unternehmen und institutionelle Entscheider bedeutet das: Beim “Bitcoin-Zugang” ist die Frage nicht nur, ob die Technologie stimmt, sondern ob die gesamte Kette aus Update-Disziplin, Contract-Sicherheitsannahmen und Datenzugriffsprozessen gegen die jeweils falsche Angriffsebene immunisiert ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitcoin sicher kaufen: Was Liquid, Symbiosis, Revolut und Coldcard aus Hacks lernen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitcoin sicher kaufen: Was Liquid, Symbiosis, Revolut und Coldcard aus Hacks lernen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitcoin sicher kaufen: Was Liquid, Symbiosis, Revolut und Coldcard aus Hacks lernen« bei Google Deutschland suchen, bei Bing oder Google News!