


LONDON (IT BOLTWISE) – Docker warnt vor zwei Lücken in Docker Sandboxes, darunter eine als „Critical“ bewertete Schwachstelle (CVE-2026-77179) auf macOS. Ein bösartiger Code im Sandbox-Gast kann dabei über den virtio-fs Host-Server nach dem Dateifreigabe-Setup Symlinks missbrauchen und Host-Dateien lesen oder ändern. Zusätzlich schließt Docker eine zweite Lücke (CVE-2026-79994) mit „High“-Bewertung im Guest-to-host Unix-Socket-Relay. Betroffen sind Versionen bis vor 0.42.0, empfohlen wird das Update auf 0.42.0 oder neuer.
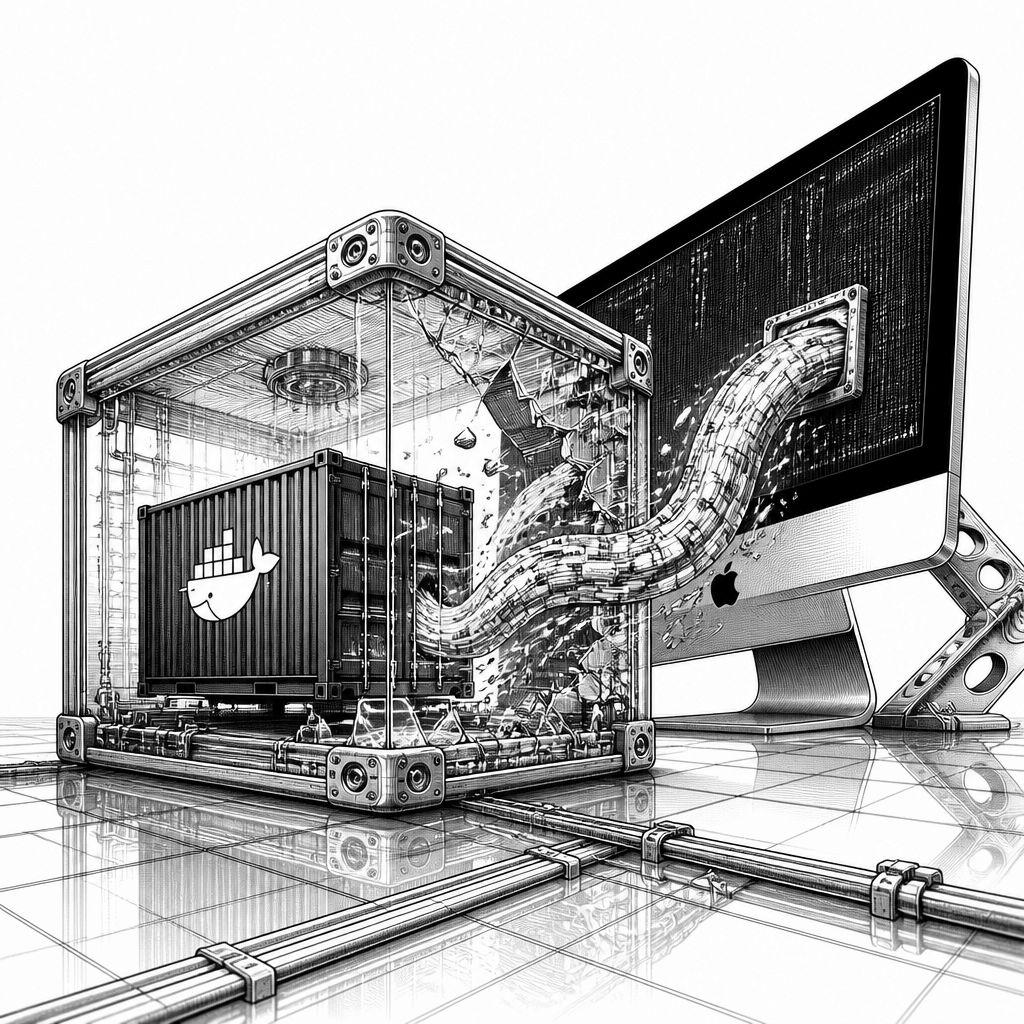
Docker Sandboxes betreibt KI- und Coding-Agenten in isolierten Mini-VMs, damit der Projektordner eines Auftrags als kontrollierter „Workspace“ in die virtuelle Umgebung gespiegelt wird. Genau dieser Mechanismus steht nun im Fokus einer sicherheitsrelevanten Meldung: Laut Docker kann Code, der innerhalb der Sandbox läuft, den gemeinsam genutzten Projektpfad so manipulieren, dass er über die Dateifreigabe Grenzen überschreitet. Der Kernpunkt ist nicht die „Kreativität“ des Agenten, sondern die konkrete Implementierung des Dateiaustauschs zwischen Host und VM. Besonders kritisch wirkt das, weil der Escape-Versuch mit den Rechten des Host-Accounts ausgeführt würde, unter dem der Virtual-Machine-Monitor läuft.
Die erste Schwachstelle trägt die Kennung CVE-2026-77179 und wird von Docker als Critical eingestuft; als betroffene Versionen nennt das Unternehmen 0.28.0 bis einschließlich der Version vor 0.42.0 auf macOS, die Behebung sei mit Version 0.42.0 erfolgt. Technisch beschreibt Docker, dass der Escape über den virtio-fs Host-Server läuft – also über die hostseitige Komponente, die die Dateiübertragung zwischen macOS und der VM realisiert. Der Angriff knüpft an das Verhalten beim Wiederöffnen gelöschter Dateien aus einem gespeicherten Pfad an: Laut Docker folgte der virtio-fs Host beim erneuten Zugriff symbolischen Links (Symlinks) außerhalb des erwarteten Workspace. Damit kann ein Gast den Elternordner durch einen Symlink ersetzen und anschließend Dateien lesen oder verändern, was im Extremfall bis zu Codeausführung auf dem Host führen soll.
Damit zeichnet Docker auch die Sicherheitsannahmen nach, die man bei der Architektur von Sandboxes häufig unterschätzt: Das Sandboxing soll nicht verhindern, dass ein Agent in der VM Pakete installiert oder Kommandos ausführt; es soll die Isolation gegenüber dem Host sicherstellen. In der Dokumentation verweist Docker zudem darauf, dass die entscheidende Kontrollgrenze die Hypervisor-Grenze sei, nicht eine fein granulare Trennung von Privilegien innerhalb der VM. Praktisch heißt das für Betreiber, dass man die „Guest“-Ebene nicht als vertrauenswürdig betrachten darf, auch wenn der Agent scheinbar nur im Projektverzeichnis arbeitet. Der Hinweis ist dabei nicht theoretisch: Der gemeldete Escape setzt bösartigen Code innerhalb der Sandbox voraus, und genau diese Situation entsteht in der Praxis etwa, wenn ein Agent manipuliert wird oder sich ein kompromittiertes Tooling in der Umgebung durchsetzt.
Parallel adressiert Docker eine zweite Lücke, CVE-2026-79994, die mit „High“ bewertet ist (CVSS 8,7). Sie betrifft den Guest-to-host Unix-Socket-Relay: Der Relay soll prüfen, ob ein angeforderter Socketpfad im Workspace liegt, und stellt anschließend die Verbindung anhand des Pfadnamens wieder her. Docker beschreibt eine Zeitfenster- bzw. Pfad-Umgehung: Ein Gast könnte zwischen der Prüfung und der eigentlichen Verbindung einen Ordner entlang dieses Pfades durch einen Symlink ersetzen und so dazu bringen, dass der Host sich mit einem AF_UNIX-Socket außerhalb des Workspace verbindet. Die Konsequenz liegt weniger in „direkten“ Dateidaten, sondern in der potenziellen Weitergabe von Fähigkeiten oder Daten, die der betroffene Host-Socket bereitstellt.
Für die Priorisierung in der IT-Sicherheit ist die Versionslage entscheidend: Beide Schwachstellen betreffen Docker Sandboxes bis vor 0.42.0 (die zweite Lücke nennt Docker 0.37.0 bis vor 0.42.0; die erste explizit 0.28.0 bis vor 0.42.0). Docker empfiehlt, auf Version 0.42.0 oder später zu aktualisieren; als aktuelle Veröffentlichung nennt der Hinweis zudem 0.43.0 vom 15. September. Wichtig ist auch, dass in der Meldung keine Hinweise auf aktive Ausnutzung berichtet werden und die Einschätzung im Kontext der CVE-Datensätze von „keine Ausnutzung“ ausgeht. Trotzdem bleibt das Risiko real, sobald ein bösartiger Agentenlauf in der Sandbox stattfindet – etwa durch Prompt-Manipulation oder kompromittierte Abhängigkeiten –, weil dann die Isolation gegenüber dem Host genau für solche Szenarien gedacht ist.
Wer kurzfristig nicht aktualisieren kann, soll laut Docker mit einem mitigierenden Betriebsmodus arbeiten: Clone mode statt des Standard-Setups. Standardmäßig teilt Docker Sandboxes den aktuellen Ordner in die Sandbox mit Lese- und Schreibrechten. Clone mode funktioniert nur, wenn das Projekt ein Git-Repository ist, und es wird beim Erstellen der Sandbox gesetzt – bestehende Sandboxes müssen dafür entfernt und neu angelegt werden. Laut Docker schützt dieser Modus das Repository vor Änderungen, aber nicht explizit vor dem Lesen; außerdem wird das Repository innerhalb der VM typischerweise read-only unter /run/sandbox/source gemountet, während nicht getrackte Dateien wie .env laut Dokumentation weiterhin lesbar bleiben. Ergänzend rät Docker in der Meldung dazu, read-write Host-Mounts zunächst zu vermeiden, sodass der Escape im ungünstigen Fall weniger Angriffsmöglichkeiten auf Host-Dateien eröffnet.
Für Unternehmen und Entwicklerteams ist die Bewertung über die konkrete CVE hinaus vor allem eine Frage der Prozesssicherheit. Docker Sandboxes wird häufig genau dort eingesetzt, wo Agenten Code generieren, Abhängigkeiten nachladen und Shell-Kommandos ausführen – also genau die „dynamische“ Arbeitsweise, die bei einem kompromittierten Agentenlauf schädlich werden kann. Die beiden Schwachstellen zeigen dabei, dass Dateifreigabe-Subsysteme (virtio-fs) und Kommunikations-Relays (Unix Domain Sockets) die üblichen „Schwachstellen-Nester“ sind, wenn Isolation über technische Integrationsschichten realisiert wird. Wer die Umgebung betreibt, sollte daher nicht nur Updates priorisieren, sondern auch die Sandbox-Konfiguration (Workspace-Mounts, Read/Write-Rechte, Clone mode) und die Folgen in einem Threat-Modell sauber dokumentieren.
Aus Sicht der operativen Umsetzung lohnt sich außerdem ein Blick auf die zeitliche Kette der Veröffentlichung: Docker brachte die Korrekturen in 0.42.0 unter, während die Advisory und CVE-Datensätze nach dem Release datiert waren. Für Teams heißt das: Risiko-Management darf nicht nur nach „Release Notes gelesen“, sondern muss nach „gemeldete CVE und betroffene Versionen geprüft“ laufen. Zusätzlich macht die Meldung deutlich, wie relevant die Qualität von Verweisen und Metadaten im Vulnerability-Ökosystem ist, weil Docker Korrekturen an der Zuordnung in der CVE-Historie vorgenommen habe. Insgesamt ist die Botttom-line klar: Wenn ein Agentenlauf fremde oder manipulierte Inhalte verarbeiten kann, dann muss die Isolation der Sandbox gegen Host-Effekte besonders eng betrachtet werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kritische Flaw in Docker Sandboxes: Escape auf macOS über virtio-fs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kritische Flaw in Docker Sandboxes: Escape auf macOS über virtio-fs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kritische Flaw in Docker Sandboxes: Escape auf macOS über virtio-fs« bei Google Deutschland suchen, bei Bing oder Google News!