


LONDON (IT BOLTWISE) – Ein finanziell motivierter Angreifer soll über den npm-Registry-Zugang den JS-Informationsdiebstahl PhantomRaven aufgebaut und verbreitet haben. Hinweise deuten darauf hin, dass der Schadcode vermutlich mit einem KI-Sprachmodell (LLM) generiert wurde. Das Paket-Setup nutzt dabei eine Tarnschicht über Typosquatting und Slopsquatting und lädt erst nach der Installation eine entfernte Dynamic Dependency. Welche Daten der Angreifer dabei konkret abgreift, betrifft insbesondere Entwicklerumgebungen, CI/CD-Variablen und Git-Konfigurationen.
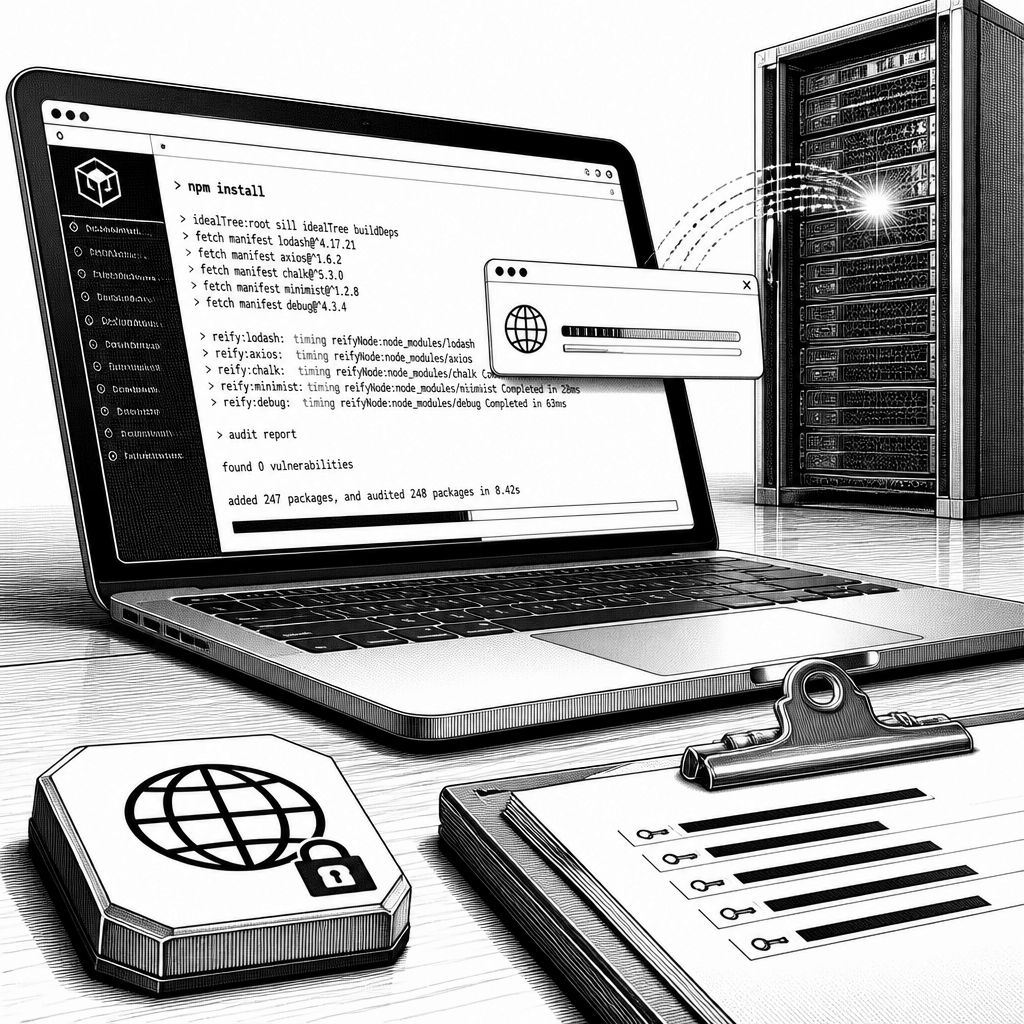
Beim Blick auf die npm-Registry ist das Muster auffällig: Statt eines einzelnen bösartigen Pakets taucht PhantomRaven in einem Setup auf, das auf Slopsquatting und Typosquatting setzt. Wie aus der Analyse von CrowdStrike hervorgeht, kamen dabei in der Kampagne mehr als 100 schädliche Pakete zusammen, die auf einen späteren Zugriff auf Entwickler-Assets zielen. Das Vorgehen nutzt die Schwachstelle der Software-Lieferkette (Supply-Chain), weil die betroffenen Projekte beim Installieren Abhängigkeiten einbinden, ohne dass die eigentliche Schadlogik sofort im sichtbaren Paket steht. Genau hier setzt der wichtigste technische Hebel an: Die Installation soll nicht nur eine lokale Bibliothek bereitstellen, sondern zusätzlich eine Remote Dynamic Dependency (RDD) von einem externen Server nachladen, sodass sich die eigentliche Funktionalität der unmittelbaren statischen Prüfung entzieht.
Technisch betrachtet beginnt der Schaden damit, dass die dynamische Abhängigkeit nach der Installation geladen wird und die dort eingebettete Malware den Entwickler-Host systematisch durchsucht. Laut CrowdStrike scannt die Remote-Komponente die Umgebung nach E-Mail-Adressen, wertet Informationen aus dem CI/CD-Kontext aus und erstellt einen System-Fingerabdruck, einschließlich der öffentlichen IP-Adresse. Ergänzend sammelt die Software Laufzeitinformationen wie Datum und Uhrzeit sowie Identitätsdaten aus Git- und npm-Konfigurationen, etwa Benutzername und E-Mail. Der Datentransfer erfolgt anschließend an einen serverseitigen Endpunkt, der vom Angreifer kontrolliert wird. Für operative Sicherheitsteams ist besonders relevant, dass die Malware nicht bei einem einmaligen Abgriff endet: Sie soll auch CI/CD-Umgebungsvariablen aus Umgebungen auslesen, die typischerweise in Automationspipelines eingesetzt werden, darunter GitHub Actions, GitLab CI, Jenkins und CircleCI.
Damit wird auch verständlich, warum die Ermittler die Kampagne in Richtung „Tarnung statt Transparenz“ einordnen. Das Paket selbst dient offenbar als Köder, während die eigentliche Schadlogik in der RDD gekapselt ist. Dadurch sinkt die Chance, dass Schutzlösungen die Bibliotheken im Moment der Installation klar als Stealer erkennen. Gerade in Repositories, in denen Abhängigkeiten regelmäßig aktualisiert werden und ein Teil der Prüfung automatisiert läuft, kann diese zweite Stufe zu einem blinden Fleck führen. CrowdStrike verweist außerdem auf Hinweise, dass der Angreifer bereits seit November 2022 aktiv war und seine Identität als Bug-Bounty-Jäger in den Vordergrund stellt. In der Analyse wird beschrieben, dass PhantomRaven-Operatoren bounties bei mindestens neun Organisationen aus Technologie-, Einzelhandels- und Hospitality-Bereichen geltend gemacht haben; gleichzeitig gibt CrowdStrike an, keine gestohlene Information in typischen „Stealer-Logshops“ beobachtet zu haben, was auf die Nutzung als Rekrutierungs- und Opportunity-Mechanismus hindeutet.
Der Teil, der in der Praxis schnell in Diskussionen mündet, betrifft die Entstehung des Codes: CrowdStrike schätzt mit hoher Sicherheit, dass der Entwickler den Schadcode wahrscheinlich mit einem großen Sprachmodell (LLM) erstellt hat. Diese Einschätzung wird nicht mit einer einzelnen Chat-Äußerung untermauert, sondern mit beobachtbaren Spuren wie ausführlichen Kommentaren, Platzhalter-Code und statistischen Token-Analyse-Mustern. Für Verteidiger ist das mehr als ein Schlagwort. Wenn KI-gestützter Code-„Boilerplate“-Stil in sichtbaren Rohdaten auftaucht, kann das bei der Detektion helfen, etwa über Muster in Kommentaren, Formulierungs- und Strukturroutinen oder wiederkehrenden syntaktischen Sequenzen. Gleichzeitig zeigt die Meldung auch die Kehrseite: Selbst ohne zwingende KI-Signatur kann ein KI-Entwurf die Entwicklungszeit verkürzen, weil wiederkehrende Kontrollflüsse und Datenextraktionen schneller synthetisiert werden.
Auch die Wechselwirkung mit der angestrebten Reputation ist operativ relevant. CrowdStrike beschreibt, dass der Angreifer mindestens zwei unterschiedliche npm-Accounts verwendet habe, um PhantomRaven-Pakete zu veröffentlichen; nach Angaben in der Analyse sind beide Accounts zum Zeitpunkt der Veröffentlichung nicht mehr erreichbar. Zusätzlich führt CrowdStrike weitere Online-Identitäten an, die mit derselben Operation verknüpft werden. Konkrete Ableitungen für die Praxis: Wenn ein Stealer-Setup über mehrere Accounts rotiert oder nach kurzer Zeit entfernt wird, müssen Monitoring- und Response-Prozesse stärker an Paketmetadaten, Installationsverhalten und Kommunikationsmustern ausgerichtet werden, statt allein auf eine „Blockliste“ einzelner Nutzerkonten zu setzen.
Ein weiterer Baustein in der Timeline ist die Behauptung des Operators: Ein Sicherheitsforscher benennt in der Quelle, dass der Angreifer im August 2025 behauptete, eine Remote-Code-Execution-(RCE)-Schwachstelle über ein bösartiges npm-Paket gefunden zu haben. Laut der Darstellung soll der Angreifer erklärt haben, das Zielsystem kompromittiert und einen preinstall-Script-Flow ausgeführt zu haben, der angeblich zur RCE geführt habe. Unabhängig davon, wie solche Meldungen im Detail zu bewerten sind, passt das Muster zum Gesamtbild: Der Angreifer versucht, Zugriffsketten so zu gestalten, dass sie einerseits funktional Schadcode liefern und andererseits als Einstieg für Bug-Bounty-Erzählungen dienen. Ergänzend nennt die Analyse Indizien, dass der Operator auch versuchte, vergleichbaren Stealer-Code auf die Python Package Index (PyPI)-Plattform zu bringen, was auf eine plattformübergreifende Wiederverwendbarkeit der Methoden hindeutet.
Für Unternehmen ergibt sich daraus eine klare Konsequenz: Die Sicherheit von CI/CD darf nicht nur an der „eigentlichen“ Anwendung hängen, sondern muss auch die Abhängigkeitskette bis zur Installation und die spätere Ausführung abdecken. PhantomRaven zeigt besonders deutlich, wie stark Remote Dependencies und Runtimedaten-Akquise zusammenwirken können: E-Mail- und Identitätsdaten, Systemfingerprints sowie CI/CD-Variablen sind genau die Informationen, die Angreifern später beim Missbrauch von Konten, beim Escalating von Berechtigungen oder beim gezielten Ausnutzen weiterer Lücken helfen. Gleichzeitig macht der LLM-gestützte Code-Entstehungsprozess sichtbar, dass Bedrohungen zunehmend schneller entstehen und schneller wieder verschwinden können. Wer jetzt reagiert, sollte daher neben Paket-Blocklisten vor allem auf Verhaltenserkennung setzen: auffällige preinstall-Phasen, das Laden externer Artefakte nach der Installation sowie ungewöhnliche Exfiltrationsziele aus Build-Umgebungen sind dabei die zentralen Leitplanken.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PhantomRaven im npm-Netz: LLM-gestützter JS-Stealer und RDD-Fallback" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PhantomRaven im npm-Netz: LLM-gestützter JS-Stealer und RDD-Fallback" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PhantomRaven im npm-Netz: LLM-gestützter JS-Stealer und RDD-Fallback« bei Google Deutschland suchen, bei Bing oder Google News!