


LONDON (IT BOLTWISE) – Ein bösartiges npm-Paket mit Namen „indexed-btree“ tarnte seinen Loader nicht über Install-Skripte, sondern ließ die Schadfunktion vollständig zur Laufzeit starten. Die Veröffentlichung des Pakets erfolgte am 18. Juni 2026 und zog laut Bericht in kurzer Zeit sehr hohe Downloadzahlen an. Eine neue npm-Sicherheitsänderung gegen automatisch ausgeführte lifecycle scripts zwingt Angreifer offenbar, alternative Ausführungspfade in vermeintlich legitimen Library-Code zu verlagern. Zusätzlich werden weitere Pakete der gleichen Operation aus dem Registry entfernt, während ein zweites Muster namens PolinRider auf kompromittierte Entwickler-Workflows setzt.
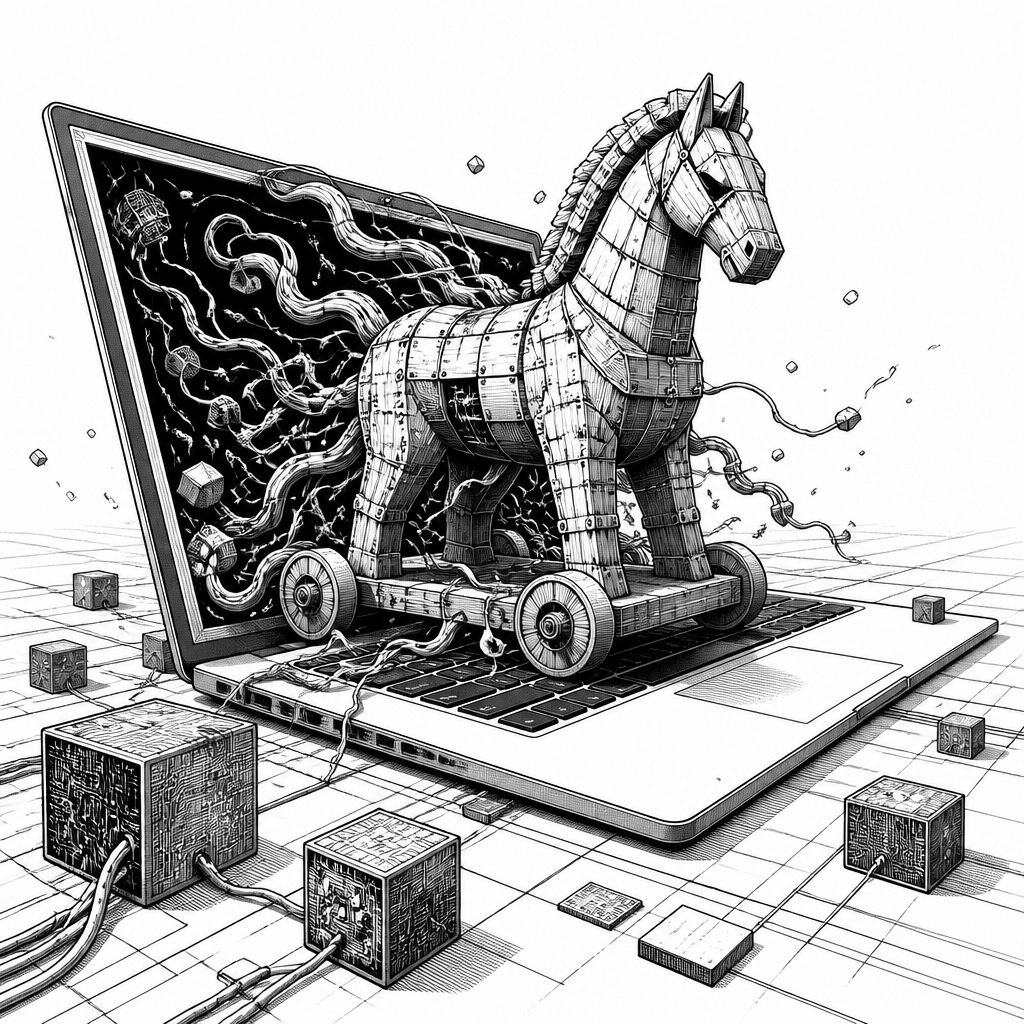
Der Fall „indexed-btree“ zeigt eine Entwicklung, die für Software-Engineering-Teams besonders unbequem ist: Auch wenn sich die Supply-Chain-Abwehr auf die typischen Installationshaken fokussiert, können Schadfunktionen in unauffälligen Bibliotheksmethoden verschwinden. Laut den beschriebenen Beobachtungen handelt es sich um ein npm-Paket, das „sorted-btree“ nachahmt, aber nicht auf preinstall- oder postinstall-Hooks setzt. Stattdessen wird der Loader im laufenden Anwendungskontext gestartet. Diese Strategie betrifft nicht nur Security-Teams, sondern auch alle, die Build- und Dependency-Prozesse automatisieren, weil die eigentliche Ausführung damit näher an die Runtime rückt – also an den Moment, in dem Monitoring, Logging und Laufzeitabsicherungen bereits viel stärker von Implementierungsdetails abhängen.
Technisch auffällig ist vor allem die Umgehung der klassischen Ausführungspunkte: Das Paket soll die Schadfunktion in eine Methode wie „BTree.prototype.set()“ integrieren. Damit wird der Einstieg an eine Stelle gekoppelt, die in normalen Bibliotheksnutzungen plausibel wirkt. Der weitere Ablauf wird über einen Payload mit Namen „sharedLoad.min.js“ ausgelöst, der eine obfuscated erste Stufe in sich trägt. Aus dieser ersten Stufe heraus soll das Schadprogramm den Host „fingerprinten“, also eine Geräter– und Umfeldsignatur ermitteln, bevor es Details per Beacon an einen fest einprogrammierten Slack-Kanal sowie über einen Telegram-Bot übermittelt. Für Verteidiger bedeutet das: Selbst wenn Install-Skripte blockiert sind, bleibt die Frage, welche Bibliotheksfunktionen wann tatsächlich aufgerufen werden und ob dabei Netzwerkverbindungen oder Entschlüsselungsschritte stattfinden.
Ein weiterer Baustein der beschriebenen Kampagne ist die verteilte Payload-Strategie über „EtherHiding“. Dabei werden offenbar nächste Stufen als verschlüsselte Blobs aus einem Smart Contract gezogen, der auf dem Sepolia-Testnet betrieben wird. Das schafft zwei praktische Effekte. Erstens wird die eigentliche Malware-Logik in mehreren Schritten nachgeladen, wodurch statische Scans allein oft zu kurz greifen. Zweitens werden Indikatoren stärker in die Kommunikation und in die Dechiffrier-/Merge-Logik verlagert: Erst wenn die Blobs zusammengeführt werden, entsteht die zweite Stufe, die wiederum schädliche Artefakte löschen und Auslöser aus dem Paketcode entfernen soll, um Spuren zu verwischen. Genau diese „Selbstaufbereitung“ nach dem Ausführen ist ein Grund, warum nachgelagerte Kontrollen wie Runtime-Detection (z. B. Verhaltenssignaturen) und forensische Überwachung im Host nötig sind.
Die zeitliche Einordnung macht den Anpassungsdruck greifbar: Der Bericht verbindet die Beobachtung mit der Einführung von npm-Version 12, die Sicherheitsmechanismen gegen automatisches Ausführen von lifecycle scripts wie preinstall und postinstall verschärft. In der Logik des Angriffs ist das kein Totalausfall, sondern eine Verschiebung. Wenn Installationshaken weniger attraktiv sind, verlagern Angreifer den Ausführungspfad in legitime Library-Funktionen, die im normalen Betrieb ohnehin laufen. Als Gegenmaßnahme wird deshalb nicht nur zu „Install-time scanning“ geraten, sondern auch zu Laufzeit-Analyse: Also zu Kontrollen, die erkennen, wann eine Dependency Netzwerkzugriffe startet, Code dynamisch nachlädt oder verschlüsselte Payloads entschlüsselt und in den Prozess einbettet. Für Unternehmen ist das eine echte Systemfrage: Wer nur CI/CD-seitig blockiert, aber in Produktion keine Telemetrie für verdächtige Funktionsaufrufe und Datenflüsse hat, lässt den eigentlichen Angriffspunkt unbedeckt.
Parallel dazu taucht ein weiteres Muster auf: „PolinRider“ wird mit einer Operation verknüpft, bei der offenbar nicht primär „Registry-only“-Angriffe dominieren, sondern kompromittierte Entwickler-Workflows. Der Bericht schildert das als kompromittieren von Entwicklerkonten, um bösartigen Inhalt in Source-Code-Repositories einzuschleusen. Die Aktivierung geschieht dann über routinierte Aktionen wie das Klonen eines Repositories oder das Öffnen in einer IDE. Klassische „Takedown-resistente“ Techniken wie „EtherHiding“ und ein Nachfolger mit Fokus auf Stealth sollen dabei helfen, gestufte Payloads über die Blockchain auszuliefern. Neu ist in der beschriebenen Iteration unter anderem, dass obfuskiertes JavaScript direkt in eine „index.php“-Datei eingefügt und über „shell_exec()“ ausgeführt werden soll. Das deutet auf eine Anpassung der Ausführung an das jeweils kompromittierte Projekt hin – also darauf, dass der Angriffsweg nicht starr ist, sondern den Kontext des Zielsystems nutzt.
Aus Markt- und Operationssicht ist das Zusammenspiel beider Fälle wichtig: Ein Registry-spezifischer Schutz kann Angreifer zwar dazu bewegen, weniger offensichtliche Installationsmechanismen zu verwenden, aber er eliminiert die Grundanfälligkeit nicht, sobald Code in vertrauenswürdige Artefakte gelangt. Gleichzeitig zeigt „PolinRider“, dass Supply-Chain-Risiken oft aus größeren Git-basierten Intrusionen entstehen: Kompromittierte Repositories bieten Zugang zu Mitwirkenden, erlauben das Ausrollen über normale Kollaborations-Workflows und ermöglichen zusätzliche Veröffentlichungswege, wenn aus der kompromittierten Basis neue Releases entstehen. Für die praktische Verteidigung heißt das, dass Security-Richtlinien stärker über die reine Paketprüfung hinausgehen sollten: Zugriffsrechte rund um Repositories, Monitoring von Commit- und Release-Abläufen sowie die Absicherung von Build- und Testpipelines werden damit zu einem Teil derselben Kontrollkette.
Für IT-Leitungen und Engineering-Teams liegt der nächste Schritt weniger in einem einzelnen „Tool-Replace“, sondern in einer mehrschichtigen Architektur. Eine robuste Linie beginnt mit Dependency Governance (z. B. nachvollziehbare Quellen, Policy-gesteuerte Updates), ergänzt wird sie durch bessere Sichtbarkeit zur Laufzeit (Netzwerk- und Prozessindikatoren) und durch Sandbox- oder Instrumentierungsansätze, die dynamische Nachlade- und Entschlüsselungsmechanismen früh abfangen. Der zentrale Gedanke aus den beschriebenen Befunden lautet: Angreifer passen sich fast unmittelbar an verschärfte Installationskontrollen an. Wer nur an einer Stelle prüft, wird beim nächsten Shift im Ausführungspfad überrascht – wer dagegen Verhalten vor der Installation, während der Ausführung und nach dem Deployment übergreifend überwacht, trifft die Kampagnenbewegung deutlich früher.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Maliziöses npm-Paket läuft zur Laufzeit: Entwickler müssen Runtime-Checks stärken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Maliziöses npm-Paket läuft zur Laufzeit: Entwickler müssen Runtime-Checks stärken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Maliziöses npm-Paket läuft zur Laufzeit: Entwickler müssen Runtime-Checks stärken« bei Google Deutschland suchen, bei Bing oder Google News!