


LONDON (IT BOLTWISE) – Zwei zuvor deaktivierte GitHub-Aktionen sind nach einer erneuten Sperre wieder erreichbar und führen offenbar wieder Workflows aus. Betroffen sind die Aktionen „actions-cool/issues-helper“ und „actions-cool/maintain-one-comment“, deren Release-Tags nach der Kompromittierung im Mai 2026 weiterhin auf bösartigen Code zeigen. Entscheidend ist, dass bereits vorhandene Referenzen per Versions-Tag ohne neue Exploits erneut Payload nachladen. Teams sollten sofort Upstream-Referenzen prüfen, Secrets rotieren und auf commit-spezifische SHA-Pins umstellen.
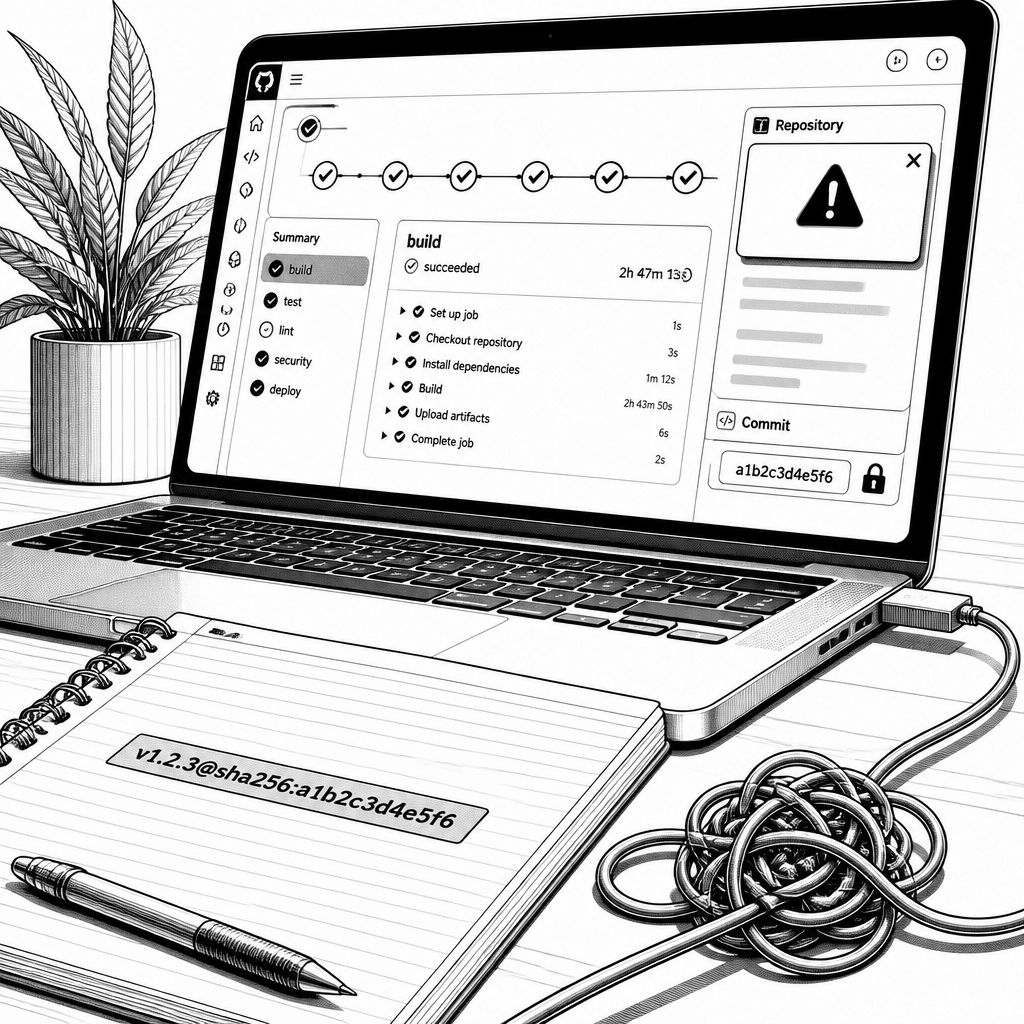
Die nächste Welle in der Software-Lieferkette folgt einem Muster, das viele Sicherheitsteams seit Jahren kennen – und dennoch unterschätzen: Nicht jede Wiederbelebung einer Bedrohung verlangt eine neue Schwachstelle. Laut Angaben aus der Sicherheitsforschung wurden zwei GitHub-Aktionen erneut deaktiviert, nachdem die zugehörigen Repositories wieder zugänglich wurden. Konkret geht es um „actions-cool/issues-helper“ und „actions-cool/maintain-one-comment“, die bereits während der „Mini Shai-Hulud“-Kampagne im Mai 2026 kompromittiert worden waren. Als Indiz dient die Meldung, dass der Zugriff wegen Verstößen gegen die Bedingungen des Hosting-Anbieters gesperrt wurde, bevor die Repositories später wieder erreichbar waren.
Technisch wird die Gefahr besonders deutlich, wenn man sich anschaut, wie viele Organisationen in ihren Workflows auf die Praxis „mutable tags“ setzen. Die Sicherheitsforscher berichten, dass die Release-Tags nicht bereinigt wurden, obwohl die Repositories wieder freigeschaltet wurden. Dadurch zeigte ein Workflow, der die Aktionen per Versions-Tag referenziert (etwa „actions-cool/[email protected]“), beim nächsten regulären Lauf erneut auf den bereits im Mai eingeführten bösartigen Inhalt. Der zentrale Punkt: Es genügte, dass die Repositories wieder herunterladbar waren – eine Änderung am eigenen Workflow war nicht erforderlich, um erneut Payload zu ziehen und auszuführen.
Welche Payload in diesem Fall aktiv wurde, beschreibt die Quelle mit Blick auf das Zielbild typischer CI/CD-Ausnutzung. Die beiden Aktionen waren demnach darauf ausgelegt, in den Pipelines laufende, sensible Zugangsdaten aus Workflows zu ernten, um die Informationen anschließend an einen serverseitig kontrollierten Angreifer zu exfiltrieren. Diese Aktivität wurde außerdem mit der „Mini Shai-Hulud“-Aktivitätscluster verknüpft: Als gemeinsame Indikatoren nennt die Quelle Überschneidungen bei der Exfiltrations-Domain „t.m-kosche[.]com“ sowie bei npm-Paketen aus dem Umfeld des @antv-Ökosystems. Für Teams heißt das weniger „ein isolierter Vorfall“, sondern eher ein Hinweis darauf, dass Angreifer die Lieferkette über mehrere Komponenten hinweg ausnutzen können – nicht nur über eine einzige Angriffsmethode.
Auch der zeitliche Ablauf liefert einen wichtigen Lernimpuls für den Betrieb. Laut Aussagen eines Forschers wurden beide Repositories am 16. September 2026 wieder zugänglich; der genaue Zeitpunkt wird zwischen 11:09 Uhr und 6:16 Uhr GMT+2 eingegrenzt, ohne dass der Grund für die erneute Freigabe bereits klar wäre. Besonders relevant ist dabei die Beobachtung, dass der Schadcode in den betroffenen Codebasen blieb und keine Säuberung der Tags stattfand. Damit entsteht ein Szenario, in dem Sicherheitsmaßnahmen wie Deaktivierungen zwar die sofortige Ausführung unterbrechen, aber nicht automatisch die Integrität der Referenzen in bereits existierenden Workflows retten – gerade dann nicht, wenn diese weiterhin auf Versions-Tags zeigen, die „nachträglich wieder“ zur Quelle werden.
Aus operativer Sicht ist die Funktionsrolle der betroffenen Aktionen ein weiterer Faktor: Die Quelle beschreibt „issues-helper“ und „maintain-one-comment“ als Automatisierung für Issue- und Kommentar-Hygiene, etwa das Schließen inaktiver Tickets, das Prüfen neu eröffneter Issues oder das Aktualisieren eines einzelnen Bot-Kommentars. Solche Aufgaben laufen in vielen Projekten regelmäßig, häufig über Tagespläne oder Ereignis-Trigger bei Issue- oder Pull-Request-Erstellungen. Wenn Workflows solche Aktionen täglich oder ereignsbasiert ausführen, ist die Wahrscheinlichkeit hoch, dass die Payload innerhalb kurzer Zeit nach der Wiederfreigabe erneut lief – ohne dass ein Angreifer dafür erneut Infrastruktur bereitstellen oder einen neuen Exploit einsetzen musste. Gleichzeitig betont die Quelle, dass Workflows, die die Aktionen auf einen vollständigen Commit-SHA vor dem 18. Mai 2026 festnageln, nicht betroffen sein sollten.
Für die Absicherung ergeben sich daraus sehr konkrete Prioritäten. Laut Empfehlung sollten Teams jede Referenz auf die betroffenen Aktionen finden und „actions-cool/[email protected]“ als betroffen behandeln, die Aktionen entfernen und auf eine „known-clean“-SHA umstellen, die vor dem 18. Mai 2026 liegt. Dazu kommt die Pflicht zur Rotation aller exponierten Secrets sowie ein Blick in die Historie der Workflow-Läufe: Wer nach einer langen Phase von Job-Erfolg plötzlich wieder neu erfolgreiche Runs sieht, sollte das als konkreten Verdachtsindikator prüfen. Ergänzend wird geraten, die Repository-Historie auf unerwartete Commits nach dem 16. September 2026 zu auditieren. Der übergeordnete Leitsatz dahinter ist auch aus früheren Supply-Chain-Vorfällen bekannt: Mutierbare Tags können zwar „konterkariert“ werden, aber SHA-Pinning reduziert das Abhängigkeitsrisiko vom Upstream-Repository-Zustand – und damit die Angriffsfläche, wenn Upstream-Inhalte später wieder auftauchen.
Bemerkenswert ist außerdem, dass dieses Muster nicht wie viele andere Supply-Chain-Incidents von „etwas Neuem“ lebt, sondern von dem, was bereits vorhanden war: keine neu veröffentlichte bösartige Version, keine neue Kontoübernahme und nach der Darstellung auch keine Änderung an der Konfiguration im betroffenen Kontext. Genau deshalb sollten Sicherheitsteams ihre Monitoring- und Incident-Response-Playbooks auf „Wiederfreigaben“ vorbereiten: Wenn externe Repositories nach einer Sperre wieder verfügbar werden, kann ein bestehender, aber eigentlich inaktiver Abhängigkeitsgraph plötzlich erneut zum Ausführungspfad werden. Für IT-Verantwortliche bedeutet das weniger „ein einzelnes Patch-Fenster“, sondern die Forderung nach verlässlicher Artefakt-Absicherung, nachvollziehbarer Build-Reproduzierbarkeit und konsequentem Secrets-Management – besonders in Projekten, in denen Workflows automatisch und häufig laufen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Zurückgeschaltete GitHub-Aktionen: Mini-Shai-Hulud-Malware wieder aktiv" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Zurückgeschaltete GitHub-Aktionen: Mini-Shai-Hulud-Malware wieder aktiv" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Zurückgeschaltete GitHub-Aktionen: Mini-Shai-Hulud-Malware wieder aktiv« bei Google Deutschland suchen, bei Bing oder Google News!