


LONDON (IT BOLTWISE) – Angreifer nutzen ChatGPT Custom GPTs als scheinbar legitime Einstiegspunkte, um Opfer auf präparierte Webseiten zu lenken. Dort sorgen ClickFix-artige Abläufe dafür, dass am Ende eine manipulierte MSI-Installation startet und über DLL-Sideloading ein RAT nachlädt. In den Beobachtungen wurden mindestens 40 infizierte Nutzer gezählt. Besonders kritisch: Die Kampagne kombiniert Social Engineering mit Techniken zum Ausweichen von Sicherheitsmonitoring und Virtualisierungserkennung.
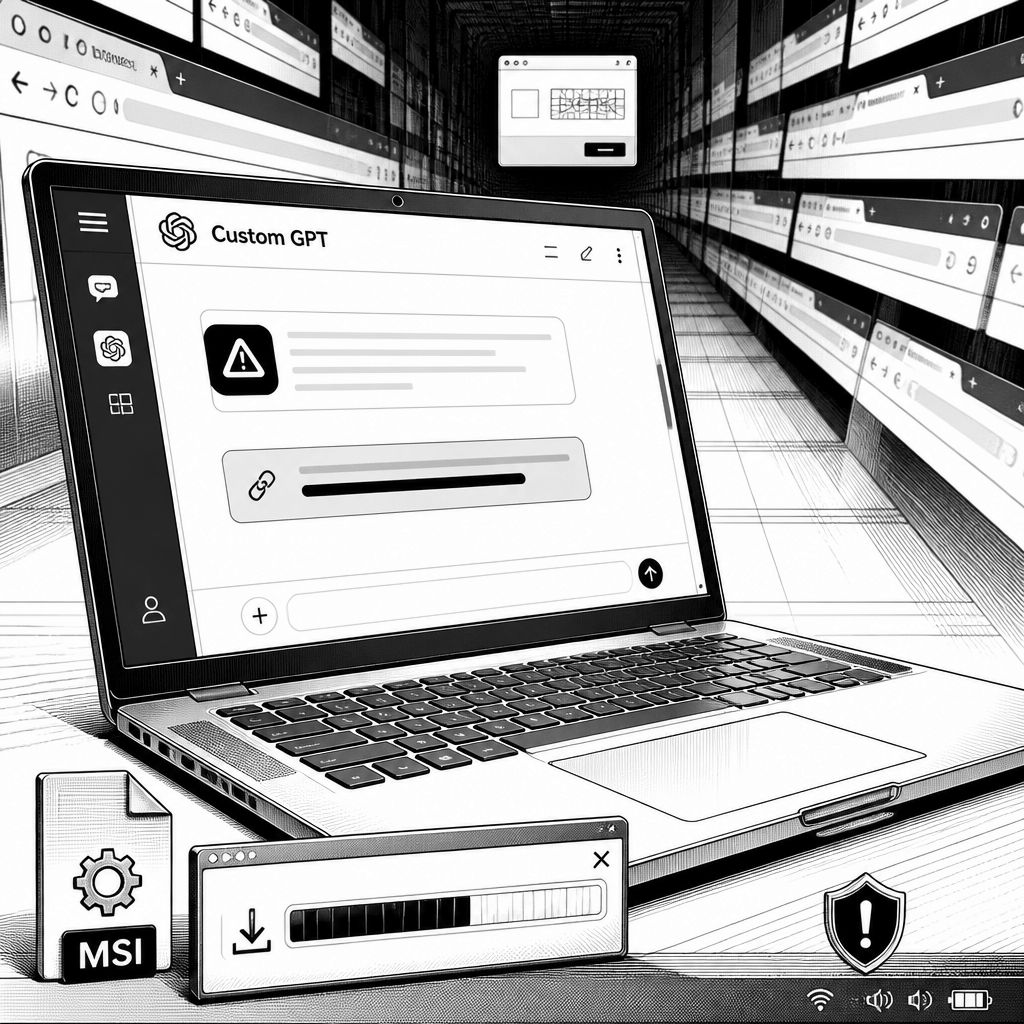
Wer Sicherheits- und SOC-Teams bislang vor allem auf Phishing-E-Mails, Drive-by-Downloads oder klassische Fake-Instructor-Pages fokussiert hat, bekommt mit den aktuellen Meldungen zu missbrauchten ChatGPT Custom GPTs einen zusätzlichen Angriffskanal. Laut einer Untersuchung, die die Aktivität Ende September 2026 erfasst hat, setzen Täter personalisierte KI-Assistenten ein, die auf der legitimen ChatGPT-Website unter einem Custom-GPT-Namen erscheinen. Das Muster wirkt zunächst harmlos: Nutzer interagieren mit einem attacker-erstellten Custom GPT und erhalten dann eine Antwort, die sie über einen Google-Sites-Link zu einer bösartigen Klickkette führt. Damit verschieben sich die ersten Schritte der Kampagne von der Mailbox und der Browser-Startseite hin zu einer interaktiven KI-Umgebung, die viele Anwender als besonders vertrauenswürdig wahrnehmen.
Technisch beginnt der Schaden nach der Weiterleitung auf der Zielseite mit einem ClickFix-ähnlichen Vorgehen. In den beschriebenen Fällen führt die gefälschte Interaktion nicht nur zu einer bloßen Aufforderung, sondern direkt zum Download und zur Ausführung eines bösartigen MSI-Installers. Anschließend startet eine mehrstufige Prozesskette, die auf DLL-Sideloading setzt: Der Installer initiiert eine Abfolge, bei der Shellcode geladen, eine Persistenz-Komponente vorbereitet und ein RAT-Payload nachgeladen wird. Entscheidend ist dabei, dass die Kette nicht bei einem einzigen Exploit stehen bleibt, sondern typische Verteidigungsmechanismen umgeht. Dazu gehören laut Analyse das Umgehen von AMSI sowie das Entkoppeln von Nutzerraum-Monitoring durch gezieltes Ausweichen gegenüber Monitoring-Ansätzen. Parallel dazu prüfen die Schadkomponenten anhand von CPU-Vendor-Strings Hinweise auf Virtualisierungsumgebungen, etwa via Checks auf bekannte VMware-, VirtualBox-, Hyper-V-, QEMU-, Xen- und Parallels-Treiber oder -Services.
Die eigentliche „Überzeugungsarbeit“ liefern die Custom GPTs, weil sie in der Bedienlogik der KI bleiben. Laut den Beobachtungen antwortet der attacker-erstellte Custom GPT auf Benutzerprompts mit einer Nachricht, die einen Google-Sites-Link enthält. Bei einer Variante mit dem Namen „Plus 5.6“ bekommen Nutzer zudem eine „Service Availability Notice“, die sie zu einer Ausweichlösung drängt: entweder ein Upgrade der Abo-Stufe oder der Zugriff über eine Backup-Domain, weil auf dem primären Domainbereich „limited availability“ herrsche. Das ist social engineering als UX-Dialog. Wird der Backup-Weg gewählt, erscheint eine weitere Falle, die wie eine Cloudflare CAPTCHA-Prüfung wirkt. Erst dadurch wird ein ClickFix-Ablauf ausgelöst, der schließlich zu einer Kopier-und-Execute-Strategie führt: Die Opfer sollen eine bösartige PowerShell-Anweisung ausführen, die wiederum ein MSI wie „ISOSimple.msi“ nachlädt.
Für den Payload selbst beschreibt Huntress eine breite Funktionspalette, die typischerweise in realen Kampagnen über mehrere Ziele hinweg relevant ist. Der RAT kann System- und Sicherheitszustände auslesen, etwa den Status von Microsoft Defender, und er unterstützt Fernzugriffe, darunter das Starten von Remote-Desktop-Sitzungen sowie „Screen Broadcasts“. Außerdem erfasst er Kameraeingaben, Mikrofon und Systemaudio, erkennt 17 Webbrowser und kann Standardbrowser starten. Ergänzend dazu arbeitet er mit einem eingebauten Datei-Handling, das Dateiinhalte systemweit durchsucht, sowie mit der Fähigkeit, sekundäre Artefakte nachzuladen. In der Beschreibung werden dafür verschiedene Formate genannt: weitere EXE-, DLL- und MSI-Komponenten ebenso wie Skripte in PowerShell, Batch, VBScript und JavaScript. Dass dabei auch legitime Signaturketten als Vertrauensanker missbraucht werden, zeigt sich an der Verwendung eines Canon-signierten Binaries („COTFileReadApp.exe“) für die Sideloading-Kette und an der Ablage eines offenbar ebenfalls signierten Executables („GOMCam2024.exe“) als Teil des Ablaufs, der anschließend einen Chrome-Start mit einem kurzlebigen Profil in %TEMP% anstößt.
Auch die Kommunikationsebene ist auf Tarnung ausgelegt. Laut Huntress nutzt die Schadsoftware DNS-over-HTTPS über Resolver wie Cloudflare, Google und Quad9, sodass Anfragen im Endsystem nicht wie klassische lokale DNS-Logs aussehen. Die Details zum C2 („Gate“) seien den Angaben zufolge entweder tief im Code verschlüsselt oder zur Laufzeit beschafft, bevor weitere Schritte erfolgen. Ein weiterer Hinweis aus der Analyse betrifft die Staging-Logik: Der Loader extrahiert eine verschlüsselte Komponente aus einer.WAV-Datei („Common.Integrator.Preview.wav“), bevor anschließend ein trojanischer Payload sowie Persistenz- und Script-Dateien aus einer verschlüsselten Dateisystem-Struktur („monitor.raw“) entpackt werden. Dass Audioformate hierfür dienen, ist kein neues Muster, aber die wiederkehrende Nutzung solcher Container zeigt, dass Täter die Formate bewusst als „unverdächtige“ Datenträger tarnen, insbesondere dann, wenn Nutzer im Browser ohnehin Klicks bestätigen und Downloads akzeptieren.
In der Gesamtschau ordnet die Untersuchung den Befund in eine größere Entwicklung ein: Trusted Platforms werden als Einstiegspunkte umfunktioniert, nicht nur über ChatGPT Custom GPTs, sondern auch über Google Sites als Hosting-Schicht für ClickFix-Angriffe. Die Ergebnisse stehen außerdem im Kontext mehrerer Kampagnen, die über ähnliche ClickFix-Mechaniken Stealer-Malware im Speicher anstoßen oder über gefälschte Captcha-Interstitials Kommandos triggern, um danach weitere Payloads nachzuladen. Dazu zählen nach den Angaben beispielsweise Build-Varianten, die neben Datendiebstahl auch Wallet-Diebstahl adressieren, oder Szenarien, in denen über Blockchain-Abfragen wie „EtherHiding“ C2-spezifische Informationen dynamisch bestimmt werden, um dann beliebige PowerShell-Kommandos zu empfangen. Für Unternehmen bedeutet das: Die Abwehr darf sich nicht auf „E-Mail ist der Ursprung“ beschränken, sondern muss auch KI-gestützte Interaktionswege und Browser-gestützte Umleitungen mitdenken. Konkret heißt das für die Praxis, dass Security-Teams die Telemetrie aus Webzugriffen, Downloadpfaden und Prozessketten stärker korrelieren sollten, etwa indem sie ungewöhnliche MSI-Installketten, Sideloading-Verhalten und AMSI-Umgehungen als wiederkehrende Muster priorisieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer missbrauchen ChatGPT Custom GPTs für RAT-Downloads per ClickFix" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer missbrauchen ChatGPT Custom GPTs für RAT-Downloads per ClickFix" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer missbrauchen ChatGPT Custom GPTs für RAT-Downloads per ClickFix« bei Google Deutschland suchen, bei Bing oder Google News!