


LONDON (IT BOLTWISE) – Microsoft meldet im Digital Defense Report 2026 einen massiven Anstieg von Voice-Phishing über Teams. Im Jahresvergleich wächst die Angriffsart um 502 Prozent, während Microsoft zudem über 46 Millionen Angriffe zur Vortäuschung geschäftlicher Identitäten in zwölf Monaten nennt. Gleichzeitig zeigen sich KI-gestützte Angriffe nicht nur an Endpunkten, sondern auch bei der Manipulation von Stimmen und bei Deepfakes. Für Unternehmen wird damit vor allem die Absicherung von Kommunikationskanälen und Identitätsprüfungen zur Priorität.
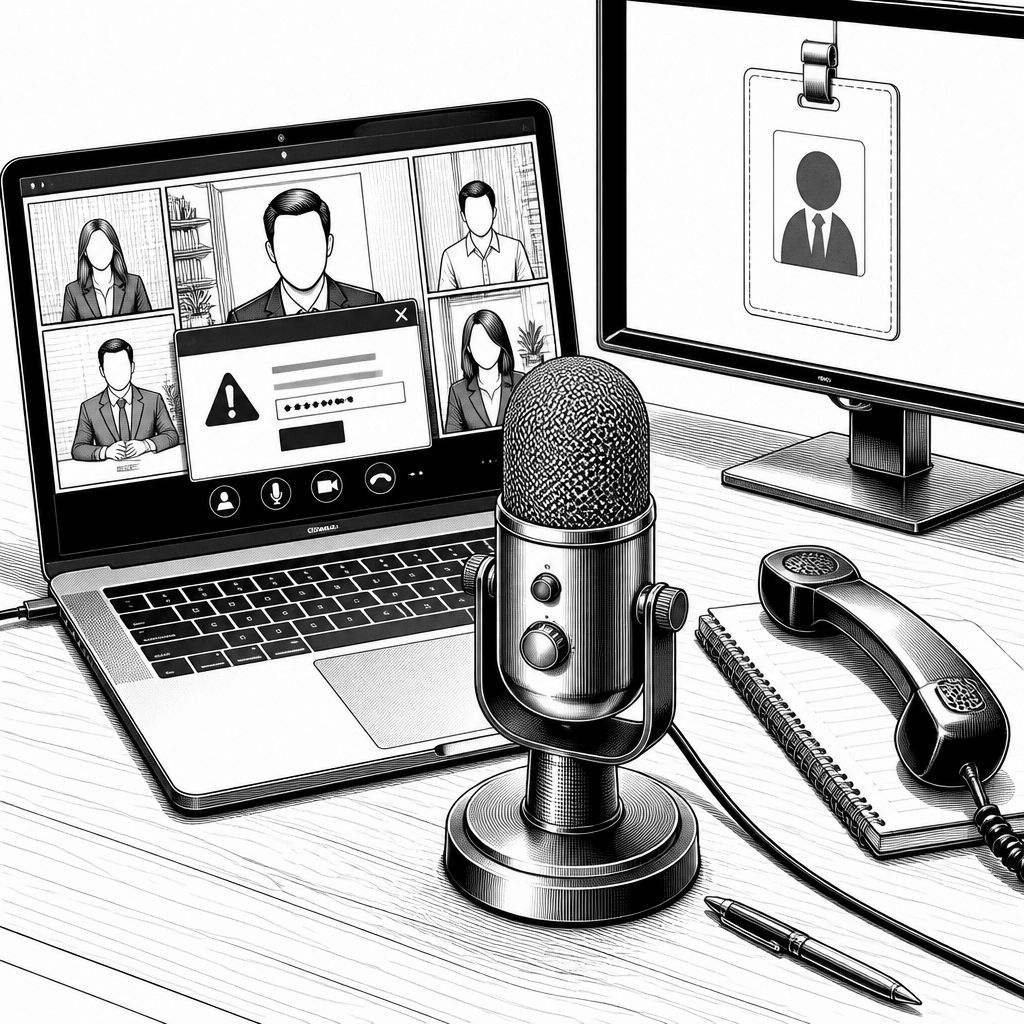
Die Nachricht klingt erst einmal nach einer weiteren Sicherheitsstatistik – bei genauerem Hinsehen verschiebt sie aber den Fokus in Richtung Kommunikation als primärer Angriffsfläche. Laut Microsofts Digital Defense Report 2026 steigt Voice-Phishing über die Kommunikationsplattform Teams im Jahresvergleich um 502 Prozent. Damit wird ausgerechnet die Alltagsschnittstelle moderner Unternehmen zum Kanal, über den Angreifer gezielt Vertrauen aufbauen. Der Bericht betont außerdem, dass Microsoft in den vergangenen zwölf Monaten über 46 Millionen Angriffe verzeichnete, die auf die Vortäuschung geschäftlicher Identitäten zielen – also darauf, dass Empfänger nicht nur einen Absender „sehen“, sondern der Kontakt sich für sie auch plausibel anfühlt.
Technisch lässt sich das Muster gut mit aktuellen KI-Fähigkeiten erklären: Stimmenmanipulation und „Echtheit“ werden nicht mehr nur durch Timing und Social-Engineering-Textbausteine erreicht, sondern durch sprachliche Verdeckung in Echtzeit. Laut dem Report nutzen Angreifer KI-Werkzeuge zur Stimmanpassung bei Videoanrufen und Telefoninterviews, um Akzente zu kaschieren und so Vertrauen aufzubauen. In der Praxis bedeutet das für Security-Teams weniger „nur“ das Erkennen verdächtiger Inhalte, sondern vor allem das Erkennen ungewöhnlicher Interaktionsmuster: Wenn ein Gesprächspartner am anderen Ende ähnlich „klingt“, aber gleichzeitig Prozess- und Entscheidungslogik (z. B. Zahlungsfreigaben oder Zugangsanfragen) nicht zur Organisation passt, wird der Angriff erst richtig wirksam.
Auch die zweite Stoßrichtung im Report ist für Unternehmen besonders relevant, weil sie die klassische Annahme unterläuft, dass Dokumente oder Validierungsschritte als Schutzgitter dienen. Microsoft beschreibt, dass Angreifer mit KI gefälschte Ausweisdokumente erzeugen, die reguläre Sichtprüfungen problemlos bestehen. Gleichzeitig nennt der Bericht einen weiteren Angriffsbereich: KI-Systeme selbst geraten ins Visier, indem Angreifer verstärkt auf Machine-Learning-Modelle, Prompts sowie die zugrunde liegenden Trainingsdaten abzielen. Damit wird die Sicherheitsarbeit doppelt anspruchsvoll – einmal beim Schutz der Kommunikation, zum anderen beim Schutz der KI-gestützten Prozesse, die Unternehmen zur Automatisierung, Dokumentenprüfung oder Fallbearbeitung einsetzen.
Beim Erstzugriff zeigt Microsoft zudem eine Taktik, die eher aus der Social-Engineering-Schublade kommt, aber durch heutige Angreifer-Workflow-Logik an Effizienz gewinnt: sogenannte ClickFix-Verfahren. Dabei verleiten gefälschte Fehler- oder Prüfmeldungen Nutzer zur manuellen Befehlsausführung. Laut dem Bericht bilden ClickFix-Verfahren mit 47 Prozent der beobachteten Fälle inzwischen die häufigste Methode für den initialen Zugriff auf IT-Systeme. Für Entscheider ist das ein klares Signal: „Phishing“ ist nicht nur E-Mail, sondern ein breites Spektrum an Bedienfallen in der IT-Alltagsarbeit. Ergänzt wird der Befund durch Gartner-Daten aus einer Erhebung zwischen März und Mai 2026 mit 297 leitenden Cybersicherheitsverantwortlichen: 41 Prozent der Sicherheitschefs meldeten mindestens einen Social-Engineering-Vorfall mit Deepfakes bei Audioanrufen von Beschäftigten im Zeitraum von zwölf Monaten; bei Videoanrufen lag der Anteil bei 36 Prozent.
Das Zahlenbild wird zusätzlich durch Details zu Angriffskanälen und Erfolgsfaktoren geschärft. Insgesamt gaben laut Gartner 79 Prozent der Befragten an, Angriffe über Phishing, Spear-Phishing oder kompromittierte Geschäfts-E-Mails zu sehen, während 58 Prozent Angriffe über Vishing oder Smishing meldeten. Der Einsatz generativer Werkzeuge erhöht dabei dem Bericht zufolge Volumen und Glaubwürdigkeit manipulativer Kontaktaufnahmen deutlich – was die Angriffsflächen für Verteidigungsteams praktisch „verbreitert“: Es reicht nicht, nur einzelne Formate abzuwehren, wenn die Angreifer die Darbietung schnell anpassen können. Genau hier wird auch der Ruf nach organisatorischen Gegenmaßnahmen verständlich: Sicherheitsteams müssen ihre Prüfprozesse so gestalten, dass sie nicht an einer einzigen Medienform hängen.
In den Konsequenzen landet die Meldung nicht nur im internationalen Berichtskontext, sondern auch im Alltag deutscher Organisationen. Laut Bitkom-Studie „Wirtschaftsschutz 2026“ erlitten 58 Prozent der Unternehmen in den vergangenen zwölf Monaten Schäden durch Cyberangriffe. Auffällig ist der Wandel im Schadensprofil: Während klassische Ransomware-Vorfälle auf 25 Prozent der Unternehmen zurückgingen, stiegen erfasste Schäden durch automatisierte Anrufe von 3 Prozent im Vorjahr auf 14 Prozent. Zudem verdoppelte sich der Anteil der Schäden durch Deepfakes von 4 auf 8 Prozent. Mehr als die Hälfte der geschädigten Betriebe nannte dabei eine unzureichende Erkennung von Vorfällen als Hauptursache – ein Hinweis darauf, dass nicht allein die Angriffsqualität zunimmt, sondern auch die Lücke in Erkennung, Response und Lernschleifen im Unternehmen weiter klafft.
Vor diesem Hintergrund ist auch die regulatorische Perspektive plausibel, die der Bericht über den EU AI Act indirekt aufmacht: Wenn KI-gestützte Angriffe schneller werden, wird die Definition von Anforderungen an KI-Nutzung und -Risiken zu einem praktischen Planungsfaktor. Mike Yeh, Microsofts Vizepräsident für Kundensicherheit und Vertrauen, hebt laut Quelle hervor, dass Abwehr im Zeitalter der Künstlichen Intelligenz enge öffentlich-private Partnerschaften zum Schutz kritischer Regierungsinfrastrukturen erfordert. Für Unternehmen heißt das in der Umsetzung meist: Kommunikationsabsicherung nicht als isoliertes Projekt behandeln, sondern als Bestandteil einer breiteren Identitäts- und Prozesssicherheit. Praktisch bedeutet das, dass Teams ihre Freigabe-Workflows für kritische Handlungen (Zahlung, Kontozugriff, Ausweis-/Identitätsprüfungen) stärker mit verhaltens- und kontextbasierten Kontrollen koppeln sollten – statt allein auf „erkennbare“ Signale zu vertrauen. So wird aus einem Voice-Phishing-Szenario nicht nur ein einzelner Schutzfall, sondern ein Trainingsdatensatz für bessere Erkennung, bessere Reaktion und eine stabilere Sicherheitsarchitektur im gesamten Kommunikationsbetrieb.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Voice-Phishing über Microsoft Teams: KI-Angriffe explodieren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Voice-Phishing über Microsoft Teams: KI-Angriffe explodieren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Voice-Phishing über Microsoft Teams: KI-Angriffe explodieren« bei Google Deutschland suchen, bei Bing oder Google News!