


ALICANTE / LONDON (IT BOLTWISE) – Ermittler in Spanien haben einen 16-Jährigen festgenommen, der im Verdacht steht, die Ransomware-Gruppe KillSec zu betreiben. In mehreren Ländern übernahmen Sicherheitskräfte den Leak-Site-Betrieb und stellten Server ab, um weitere Datendiebstähle zu verhindern. Die Polizei sicherte dabei mindestens 110 Terabytes an Daten gegen unbefugten Zugriff. Parallel laufen Untersuchungen zur Zuordnung von Rollen, Geldflüssen und möglichen weiteren Opfern.
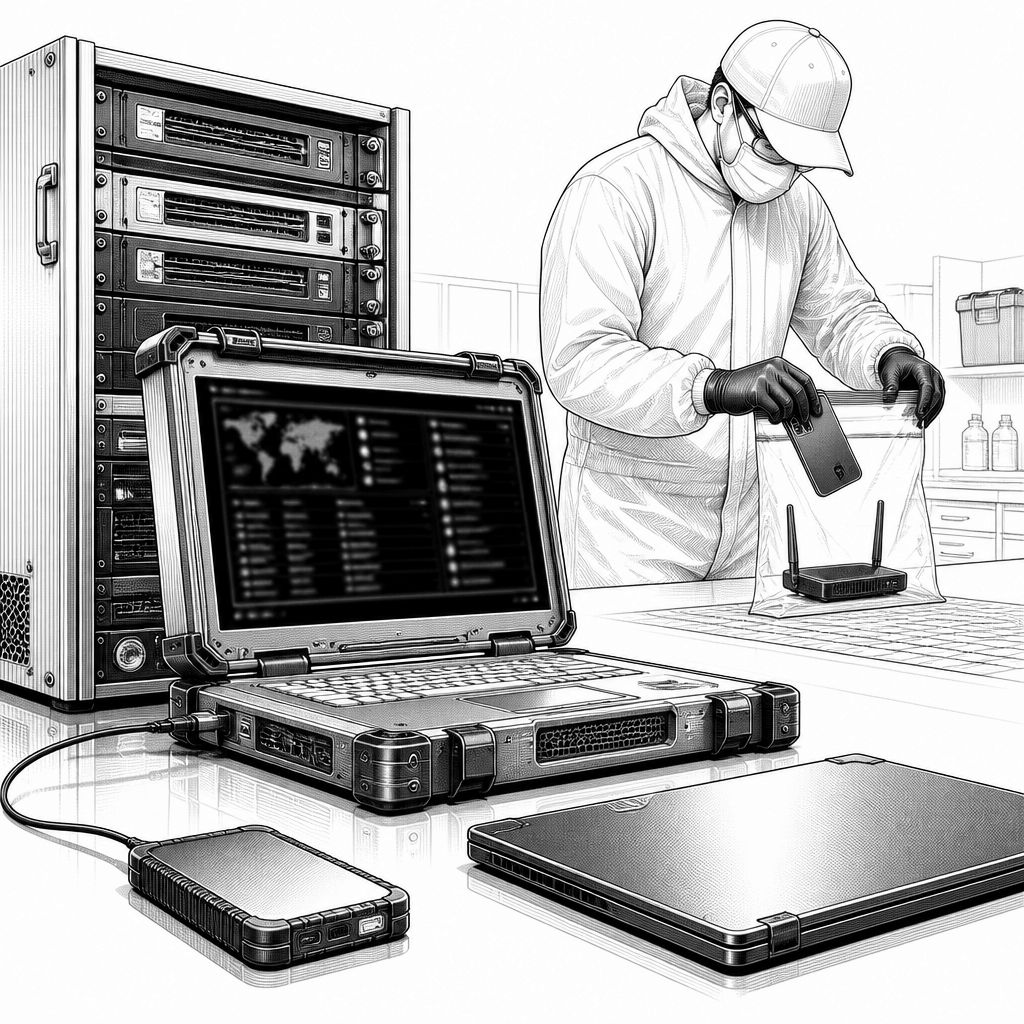
Die Durchsuchungs- und Festnahmeaktionen gegen die Ransomware-Gruppe KillSec zeigen, wie eng heute klassische Ermittlungsarbeit mit digitaler Infrastruktur verzahnt ist. Nach Angaben der Hamburger Polizei wurde ein 16-Jähriger in Spanien festgenommen, den Ermittler als mutmaßlichen Administrator und Hauptoperator der Gruppe einordnen. Die Aktion blieb dabei nicht auf eine Region beschränkt: An der Festnahme und der Suche in Alicante sowie an der Arbeit an mehreren Standorten waren mehrere Behörden beteiligt, darunter Polizeieinheiten aus Spanien und Deutschland, zusätzlich mit strafrechtlicher Unterstützung aus dem Umfeld der US-Strafverfolgung.
Technisch wichtig ist die Reihenfolge, in der Angreiferstrukturen außer Betrieb gesetzt werden: Zuerst verschaffen sich Ermittler Zugriff auf die Infrastruktur, dann stoppen sie die Kommunikations- und Veröffentlichungswege, und erst danach wird die Beweissicherung so breit wie möglich. Im vorliegenden Fall berichten die Behörden, dass sie die Leak-Site kontrolliert und dabei einen Zugriffskanal geschlossen haben, über den Opferdaten angekündigt oder veröffentlicht werden konnten. Gleichzeitig wurden den Angaben zufolge mindestens 110 Terabytes an Daten gegen weitere unbefugte Zugriffe gesichert. Ergänzend heißt es, Ermittler hätten fünf Server abgeschaltet, darunter einen als „Hauptserver“ beschriebenen Systemkern, sowie weitere Maschinen, die dafür genutzt worden sein sollen, gestohlene Daten zwischenzuspeichern.
Aus Ermittlerperspektive liefert der Blick auf Rollenmodelle einen Ansatzpunkt, um Verantwortlichkeiten später IT-seitig zuzuordnen. Laut Darstellung der Polizei gab es in der vermuteten KillSec-Struktur mehrere Funktionsrollen: Administrator, Entwickler, Verhandler und „Affiliate“, also einen externen Partner, der die Ransomware-Tools der Gruppe für Angriffe einsetzt. Für den Markt ist diese Segmentierung relevant, weil sie typischerweise die Skalierung erleichtert: Statt dass ein Kernteam jede Kampagne selbst durchführt, können Affiliates Attacken auslösen, während der organisatorische Kern für Tooling, Betrieb und Zahlungslogik zuständig bleibt. Gleichzeitig berichten die Behörden, dass bei den Festgenommenen unterschiedliche Rollen offen bleiben, während Ermittlungen an weiteren identifizierten Personen noch laufen.
Besonders beachtet wurde in der Berichterstattung auch der Umgang mit KI im Rahmen der Angriffs- und Infrastrukturarbeit. Hamburger Ermittler geben an, dass die Gruppe KI eingesetzt habe, um Teile der Infrastruktur aufzubauen und zu betreiben und um potenzielle Opfer zu identifizieren. Dabei bleibt die konkrete Ausgestaltung laut der veröffentlichten Darstellung offen; methodisch ist aber ein Muster erkennbar, das in der Branche immer häufiger zu sehen ist: KI wird oft nicht als „Zauberformel“, sondern als Werkzeug zur Beschleunigung von Aufklärung, Targeting und Prozessautomation genutzt. Für Unternehmen ist das vor allem dann relevant, wenn sich dadurch die Trefferquote von Initialzugriffen oder die Effizienz bei der Priorisierung von Exfiltrationszielen erhöht.
Auch die weltweite Ermittlungslogik ist Teil der technischen Gesamtgeschichte. Behörden in mehreren Ländern hätten bereits Anfang 2025 damit begonnen, Angriffe zu untersuchen, die KillSec zugeschrieben werden. Europol und Eurojust koordinierten die Zusammenarbeit, während Sicherheitsunternehmen bei der Analyse unterstützten. Laut Beschreibung deckt die Untersuchung etwa 1.000 vermutete Angriffe weltweit ab, wobei etwa 500 als erfolgreich identifiziert worden sein sollen; diese Zahlen können sich ändern, sobald die gesicherten Beweise weiter ausgewertet werden. Parallel untersuchen Ermittler den Geldfluss, wobei auch Kryptowährungen als Spur genannt werden.
Für die Unternehmenstechnik ergibt sich daraus eine klare Lehre: Ransomware-Angriffe sind längst nicht mehr nur Verschlüsselungsereignisse, sondern kombinieren Datendiebstahl, Leak-orientiertes Drohszenario und häufig professionelle Betriebsabläufe. In der Darstellung der Behörden gilt KillSec deshalb als „ransomware group“, das beschriebene Vorgehen beinhaltet jedoch ausdrücklich Datenexfiltration und Erpressung über die Veröffentlichung gestohlener Dateien. Unabhängig davon, ob die betroffenen Systeme über schlecht geschützte Zugangspunkte oder Schwachstellen kompromittiert wurden, bleibt die operative Schwachstelle häufig dieselbe: unzureichend abgesicherte Zugänge zu Cloud- und Speicherumgebungen sowie fehlende Kontrollen gegen Seitwärtsbewegungen und Exfiltration. Sobald Angreifer exfiltrieren und gleichzeitig die Veröffentlichung vorbereiten, werden Backup-Strategien allein nicht ausreichen, wenn Protokollierung, Erkennung und schnelle Incident-Reaktion nicht zusammenspielen.
Was als Nächstes passiert, hängt davon ab, wie tief Ermittler in die gesicherten Systeme, Logdaten und die Domain-Mechaniken der Gruppe vordringen. Die Behörden kündigen an, dass die Aufarbeitung der Beweise fortgesetzt wird und Ermittlungen zu weiteren möglichen Mitgliedern laufen. Für IT- und Security-Teams bedeutet das: Noch bevor konkrete Täterrollen rechtlich geklärt sind, sollten Rückfragen zur eigenen Exposition beantwortet werden – etwa durch die Suche nach Indikatoren in Protokollen, die Bewertung von Zugriffswegen in Cloud-Speicher und die Überprüfung, ob es Hinweise auf Exfiltration oder Datenabflüsse gab. Der operative Nutzen solcher Maßnahmen steigt, weil sich erst im Zusammenspiel aus forensischer Auswertung und Netzwerk- sowie Identitäts-Checks ein belastbares Lagebild ergibt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KillSec-Razzia: 16-Jähriger als mutmaßlicher Admin festgenommen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KillSec-Razzia: 16-Jähriger als mutmaßlicher Admin festgenommen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KillSec-Razzia: 16-Jähriger als mutmaßlicher Admin festgenommen« bei Google Deutschland suchen, bei Bing oder Google News!