


HAMBURG / LONDON (IT BOLTWISE) – Die Polizei in Spanien hat einen 16-Jährigen festgenommen, dem Ermittler die Leitung der Ransomware-Gruppe KillSec zuschreiben. Die Operation umfasste zudem die Kontrolle einer Leak-Website, in der Opferdaten für eine Veröffentlichung nach Lösegeldforderungen angekündigt wurden. Hamburgische Ermittler identifizierten den Jugendlichen als mutmaßlichen Administrator und Hauptoperator. In mehreren Ländern wurden insgesamt 110 Terabyte Daten gegen unbefugten Zugriff gesichert und mehrere Server abgeschaltet.
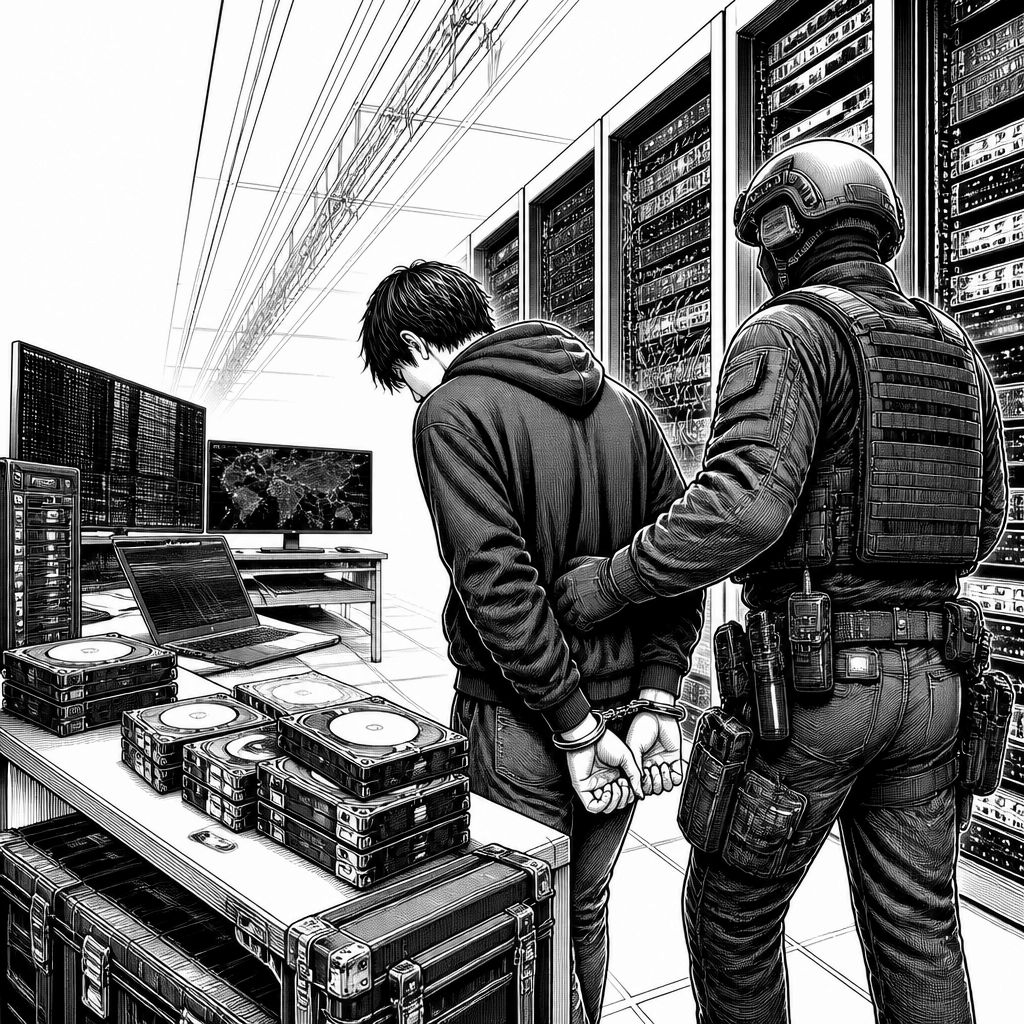
Die Festnahme eines 16-Jährigen in Spanien ist der sichtbarste Teil einer mehrstaatlichen Operation gegen die mutmaßliche Ransomware-Gruppe KillSec. Die Ermittler ordnen dem Jugendlichen eine zentrale Rolle zu: Laut Angaben der Hamburger Polizei gilt er als mutmaßlicher Administrator und Hauptoperator. Die Aktion knüpfte dabei direkt an das Kernelement des Geschäftsmodells an, denn bei KillSec drehte sich der Druck auf Opfer nicht nur um verschlüsselte Dateien, sondern vor allem um die Drohung, gestohlene Daten auf einer Leak-Seite zu veröffentlichen. Für die Praxis ist genau dieser Mix aus Datenabgriff, Erpressung und öffentlicher Deponierung entscheidend, weil er Unternehmen häufig in zusätzliche Incident-Response-Prozesse zwingt, die über die reine Wiederherstellung von Systemen hinausgehen.
Technisch zeigt die Ermittlungsarbeit, wie eng bei modernen Erpressungsgruppen Infrastruktur, Zugriff und Leak-Mechanik verzahnt sind. Nach Angaben der Behörden nahmen sie am 30. September die Kontrolle über den Leak-Bereich, während insgesamt drei Personen vorläufig festgenommen wurden. Die Hamburger Polizei beschreibt für die laufende Untersuchung zudem Rollen, die in der Praxis oft arbeitsteilig organisiert sind: ein Administrator, ein Entwickler, ein Verhandler und ein externer Affiliate, der mit den Werkzeugen der Gruppe eigene Angriffe durchführt. Genau dieses Prinzip wird häufig als Ransomware-as-a-Service (RaaS) umgesetzt: Die Gruppe liefert Entwicklung und Betrieb, Partner bringen Zugriffe oder Zugangskonten und kassieren einen Anteil. Dass Ermittler die Infrastruktur im Rahmen der Aktion nicht nur stilllegten, sondern auch Datenmengen sicherten, unterstreicht zudem die technische Tiefe der Operation – bei der Übernahme wurden mindestens 110 Terabyte Daten gegen weiteren unbefugten Zugriff gesichert.
Neben dem Zugriff auf die Leak-Seite gingen die Behörden auch gegen die Serverlandschaft vor. Während der Ermittlungen schalteten sie fünf Server ab, darunter ein zentraler Server sowie weitere Systeme, auf denen offenbar gestohlene Daten abgelegt wurden. Zusätzlich setzten sie Sperrvermerke für fünf Domains, wodurch die öffentliche Erreichbarkeit der Erpressungsinfrastruktur eingeschränkt werden sollte. In Spanien beschlagnahmten Ermittler laut Berichten zudem Computertechnik, Mobiltelefone und Kryptowährungs-Wallets. Ein erster Abgleich habe Transaktionen gezeigt, die zu Lösegeldzahlungen von Opfern passen könnten – damit wird ein häufig genutzter Nachweisweg adressiert: Zahlungen im Kryptoumfeld lassen sich über Blockchain-Transaktionsmuster und Zuordnungsanalysen zumindest als Indikatoren verifizieren, auch wenn die finale Geldspur nicht selten erst nach einer längeren Auswertung der beschlagnahmten Datenträger vollständig zusammenläuft.
Der internationale Charakter der Operation macht außerdem deutlich, wie sehr Ermittlungen bei Cyberkriminalität heute an verteilten Zuständigkeiten hängen. Die Aktion wurde von Polizei und Staatsanwaltschaft in Hamburg koordiniert; beteiligt waren nach Angaben der Behörden unter anderem die Guardia Civil und die Mossos d’Esquadra in Spanien sowie europäische Strukturen zur justiziellen Zusammenarbeit. Für die Arbeit wurden außerdem Ermittlungsansätze aus früheren Fällen aufgegriffen: Die Guardia Civil habe ihre Ermittlungen im Jahr 2025 gestartet, und zwar im Kontext einer Kooperation mit der zuständigen FBI-Vertretung in San Juan. Parallel dazu soll die Mossos d’Esquadra nach einem mutmaßlich durch KillSec verursachten Angriff auf eine Organisation in Katalonien aktiv geworden sein. Solche Verknüpfungen sind in der Praxis bedeutsam, weil Gruppen oft über längere Zeiträume operieren und Ermittler anhand von Indikatorenketten Rückschlüsse auf Infrastruktur, Beteiligte und Zugriffswege ziehen.
Für die Frage, wie KillSec konkret vorging, nennen die Behörden mehrere Bausteine des Angriffs- und Erpressungsprozesses. Laut Hamburger Polizei gelang der Gruppe der Einstieg in Organisationen vor allem durch die Ausnutzung von Software-Schwachstellen und schlecht abgesicherten Zugangspunkten, besonders bei Cloud-Speicher. Danach hätten die Mitglieder sensible interne Daten kopiert und auf Servern abgelegt, die sie kontrollierten. Anschließend hätten sie die Opfer auf der Leak-Seite veröffentlicht und mit der Freigabe der Daten gedroht, falls kein Lösegeld gezahlt wird; wenn Opfer nicht zahlten, konnten gestohlene Dateien offenbar auch zum kostenlosen Download angeboten werden. Außerdem berichten die Behörden, die Gruppe habe KI genutzt, um Teile der Infrastruktur aufzubauen und zu betreiben sowie potenzielle Opfer zu identifizieren. Details dazu bleibt die Mitteilung schuldig, aber das ist als Muster plausibel: KI kann unter anderem dabei helfen, Zielprofile zu bewerten, Kommunikation zu automatisieren oder technische Erkundung zu unterstützen.
Offen bleibt vorerst, wie weit die Verantwortlichkeiten über die bereits gesicherten Rollen hinausreichen und in welchem Umfang weitere Beteiligte in anderen Ländern agiert haben. Nach Angaben von Eurojust sollen die beteiligten Behörden die Ransomware-Gruppe erfolgreich außer Betrieb genommen haben, die Ermittlungen laufen jedoch fort. Die Hamburger Polizei erklärt zudem, dass Untersuchungen zu weiteren möglichen Mitgliedern andauern. In der laufenden Auswertung untersuchen die Behörden die beschlagnahmten Geräte und Daten und verfolgen außerdem die mutmaßlichen Geldflüsse, einschließlich Kryptowährungen – ein Schritt, der nicht nur neue Opfer und Angriffe zutage fördern kann, sondern auch die Identifizierung weiterer Tatverdächtiger unterstützt. Gleichzeitig gilt in allen Fällen: Die Hamburger Polizei beschreibt die Festnahmen als vorläufig, und die Verdächtigen sind nach Angaben der Behörden nicht rechtskräftig verurteilt.
Für Unternehmen und Sicherheitsverantwortliche ist die Meldung vor allem deshalb relevant, weil sie den Fokus der Cyberabwehr in Richtung Datenexfiltration und Erpressungslogik verschiebt. Wer sich ausschließlich auf die Wiederherstellung verschlüsselter Systeme konzentriert, übersieht unter Umständen die eigentliche Schadensdimension: Bei KillSec stand nach den Ermittlungsangaben nicht nur Verschlüsselung im Vordergrund, sondern die Drohung mit Veröffentlichung sensibler Daten. In der Folge benötigen viele Organisationen robuste Prozesse zur Erkennung von unbefugtem Zugriff in Cloud-Umgebungen, zur schnellen Bewertung von Datenabfluss und zur forensischen Beweissicherung, bevor Lösegeldforderungen die Entscheidungsfindung dominieren. Genau hier können die Ergebnisse solcher Operationen – insbesondere die gesicherten Infrastruktur- und Beziehungsdaten – bei der Weiterentwicklung von Detektionslogik und Incident-Response-Runbooks helfen, auch wenn die konkreten Indikatoren erst nach Abschluss der technischen Auswertung breit verfügbar werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KillSec: Polizei nimmt angeblichen Ransomware-Betreiber fest und sichert 110 Terabyte Daten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KillSec: Polizei nimmt angeblichen Ransomware-Betreiber fest und sichert 110 Terabyte Daten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KillSec: Polizei nimmt angeblichen Ransomware-Betreiber fest und sichert 110 Terabyte Daten« bei Google Deutschland suchen, bei Bing oder Google News!