


LONDON (IT BOLTWISE) – Microsoft will die SMS-Verifizierung für Privatkonten schrittweise ersetzen. Stattdessen rücken Windows-11-Passkeys, die Authenticator-App und hinterlegte Backup-E-Mail-Adressen in den Fokus. Der Konzern begründet den Wechsel mit der beobachteten Unsicherheit von SMS-Codes, insbesondere wegen unverschlüsselter Übertragung und SIM-Swapping. Für bestimmte Szenarien soll es vorerst Ausnahmen geben, damit auch ohne biometrische Hardware weiterhin eine Rückfalloption existiert.
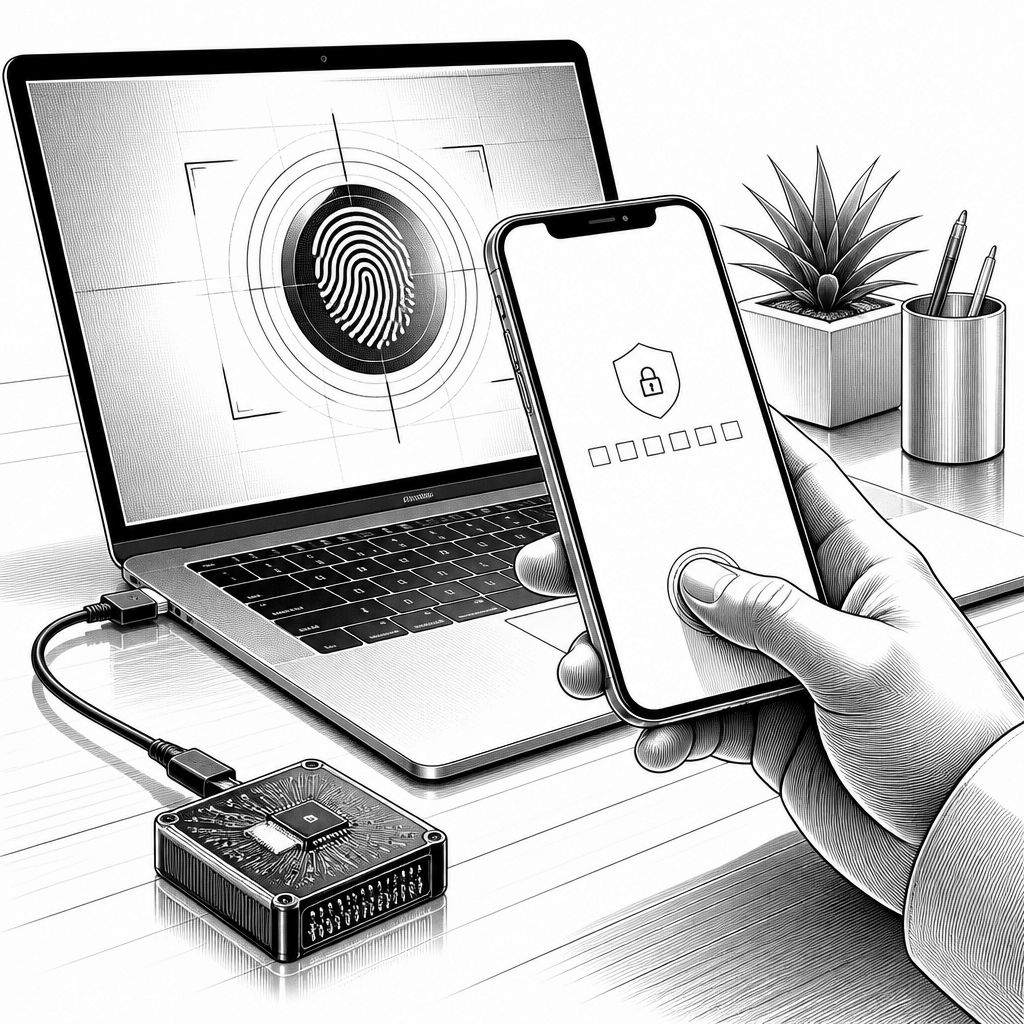
Für viele Nutzer ist das zweite Faktor-„SMS-Gefühl“ inzwischen zur Standardroutine geworden: Eine Anmeldung startet, ein Code landet auf dem Handy, der Zugriff folgt. Microsoft will diese Kette für Privatkonten nun deutlich entschärfen und SMS-Verifizierungscodes schrittweise durch modernere Verfahren ersetzen. Im Kern geht es um eine Umstellung der Kontosicherheit, die nicht nur organisatorisch wirkt, sondern auch an den technischen Wurzeln ansetzt: weniger abhängig von Mobilfunk-Transportwegen, mehr Vertrauen in gerätebasierte Kryptografie und in signaturfähige Login-Methoden.
Als Alternativen nennt Microsoft künftig vor allem Passkeys unter Windows 11, die Nutzung der Microsoft-Authenticator-App sowie hinterlegte Backup-E-Mail-Adressen. Entscheidend ist dabei, dass Passkeys nicht wie klassische Passwörter „gelernt“ werden müssen, sondern kryptografische Nachweise liefern: Beim Login authentifiziert sich das Gerät gegenüber dem Dienst mit einem privaten Schlüssel, der nicht in der Form eines weiterzugebenden Codes über das Mobilfunknetz wandert. Dass Microsoft die Verpflichtung für betroffene Inhaber persönlicher Microsoft-Konten anstrebt, zeigt zudem, dass das Unternehmen nicht nur zusätzliche Optionen anbietet, sondern die Sicherheitsbasis aktiv nach oben ziehen will.
Microsoft ordnet den Schritt explizit in den Kontext der bekannten Schwachstellen von SMS-basierten Zweitfaktoren ein. Als Hauptursachen nennt der Konzern die Übertragung der Codes im Klartext sowie die Gefahr des sogenannten SIM-Swappings. Bei dieser Angriffsmethode kapern Angreifer die Mobilfunknummer eines Opfers, um die für die Anmeldung benötigten Verifizierungscodes auf ihrerseits kontrollierte Endpunkte umzuleiten. Technisch betrachtet liegt das Problem weniger in der Idee „Code“ an sich, sondern in der Vertrauensannahme, dass der Mobilfunkweg zuverlässig beim legitimen Nutzer ankommt. Genau diese Annahme wird mit Passkeys systematisch reduziert.
Die geplante Sicherheitsstrategie stellt Passkeys in den Mittelpunkt der Identitätsprüfung und betont die Verzahnung von Software und Hardware. Nutzer melden sich demnach über geräteeigene Biometriefunktionen an, etwa Gesichtserkennung oder einen Fingerabdruck-Scan; wenn entsprechende Sensoren nicht verfügbar sind, soll ersatzweise auch eine PIN funktionieren. Ein weiterer Punkt, der für die Praxis relevant ist: Microsoft verweist auf die Speicherung des notwendigen privaten Schlüssels im Trusted Platform Module (TPM) des jeweiligen Endgeräts. Damit wird ein Sicherheitsanker auf Hardwareebene adressiert, der die Angriffsfläche reduziert, weil der private Schlüssel nicht frei im Betriebssystemkontext liegt, sondern in einem geschützten Bereich des Systems verbleibt.
Neben der lokalen Sicherheit spielt die Frage der Bedienbarkeit eine große Rolle, gerade wenn Konten über mehrere Geräte hinweg genutzt werden. Microsoft versucht laut Beschreibung, Passkeys plattformübergreifend funktionsfähig zu halten, indem eine Synchronisation über den iCloud-Schlüsselbund unterstützt werden soll. Für Unternehmen und IT-Verantwortliche ist das ein wichtiges Signal: Passkeys funktionieren nur dann als Standard, wenn Nutzer den Wechsel zwischen Geräten als selbstverständlich erleben und nicht als wiederkehrenden Härtetest. In der Konsequenz wird die Passwort- und Code-Politik weniger zu einem „Nutzerproblem“ und stärker zu einer „Geräte- und Schlüssel-Policy“, die sich über Konfiguration, Rollen und Geräteklassen steuern lässt.
Damit die Umstellung tatsächlich ankommt, kündigt Microsoft eine breite Informationswelle an, die Nutzer gezielt bei der Einrichtung von Passkeys und bei der Hinterlegung einer notwendigen Backup-E-Mail-Adresse anleiten soll. Genau diese Backup-Komponente ist bei der Migration der wunde Punkt: Wer Geräte verliert, Sperrungen auslöst oder Biometrie nicht mehr nutzen kann, braucht eine planbare Rückfallebene. Gleichzeitig will der Konzern den Umstieg weg von SMS ohne Passwort-Stress ermöglichen, also mit schnellen Anmeldeabläufen per Fingerabdruck oder Gesichtserkennung. Für die Praxis bedeutet das auch, dass Authentifizierungsprozesse stärker in Richtung „sichere Default-Routen“ gelenkt werden.
Trotz der generellen Abkehr von SMS-Codes soll es vorerst technische Ausnahmen geben. Microsoft nennt als Beispiel Szenarien rund um virtuelle Maschinen: In solchen Umgebungen steht oft nicht die erforderliche biometrische Hardware bereit. Dort sollen SMS-Codes zunächst als letzte Rückfallebene erhalten bleiben, um in eingeschränkten Umgebungen weiterhin kontrollierten Zugriff zu ermöglichen. Genau diese Differenzierung ist aus Sicherheits- und Betriebs-Sicht nachvollziehbar: Eine harte Umstellung ohne Berücksichtigung von Virtualisierungs- und Hardwarespezifika würde entweder die Nutzerlast erhöhen oder Workarounds fördern. Mit einer definierten Rückfallroute bleibt der Sicherheitsgewinn insgesamt höher, ohne die Kompatibilität vollständig zu verlieren.
Mit der Initiative setzt Microsoft seinen Weg hin zu einer passwortlosen Zukunft fort und adressiert gleichzeitig die Risiken veralteter Kommunikationswege in der Authentifizierungskette. Für die Branche ist das weniger ein einzelnes Feature als vielmehr ein Muster: Weg vom zentralen Abhängigkeitsknoten „Mobilfunknetz“ hin zu dezentralen, gerätegestützten Schlüsseln. Gleichzeitig bleibt die Umstellung organisatorisch anspruchsvoll, weil sie Migration, Nutzerkommunikation und die Einbettung von Backup-Prozessen in den Kontobetrieb erfordert. Wer als Unternehmen Microsoft-Konten in Workforce- und Kundenprozessen nutzt, sollte deshalb schon jetzt prüfen, wie sich Passkey-Workflows auf Gerätemanagement, Supportprozesse und Identitätsrichtlinien auswirken, bevor die verpflichtende Nutzung in der Fläche greift.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft-Konten: SMS-Codes für Passkeys weichen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft-Konten: SMS-Codes für Passkeys weichen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft-Konten: SMS-Codes für Passkeys weichen« bei Google Deutschland suchen, bei Bing oder Google News!