


LONDON (IT BOLTWISE) – Eine neue Android-Spyware namens „Corp MDM“ richtet sich gezielt an Logistikunternehmen. Die Schadsoftware verschafft sich Zugriff auf SMS, aktiviert Anrufweiterleitung und läuft als getarnter Hintergrunddienst. Verantwortlich wirkende Infrastruktur verteilt das Paket über gefälschte Google-Play-Seiten und kommuniziert per hart codierter Server-IP. Besonders kritisch: Die Abfrage betrifft neue SMS-Nachrichten, nicht den Rückgriff auf das gesamte Postfach.
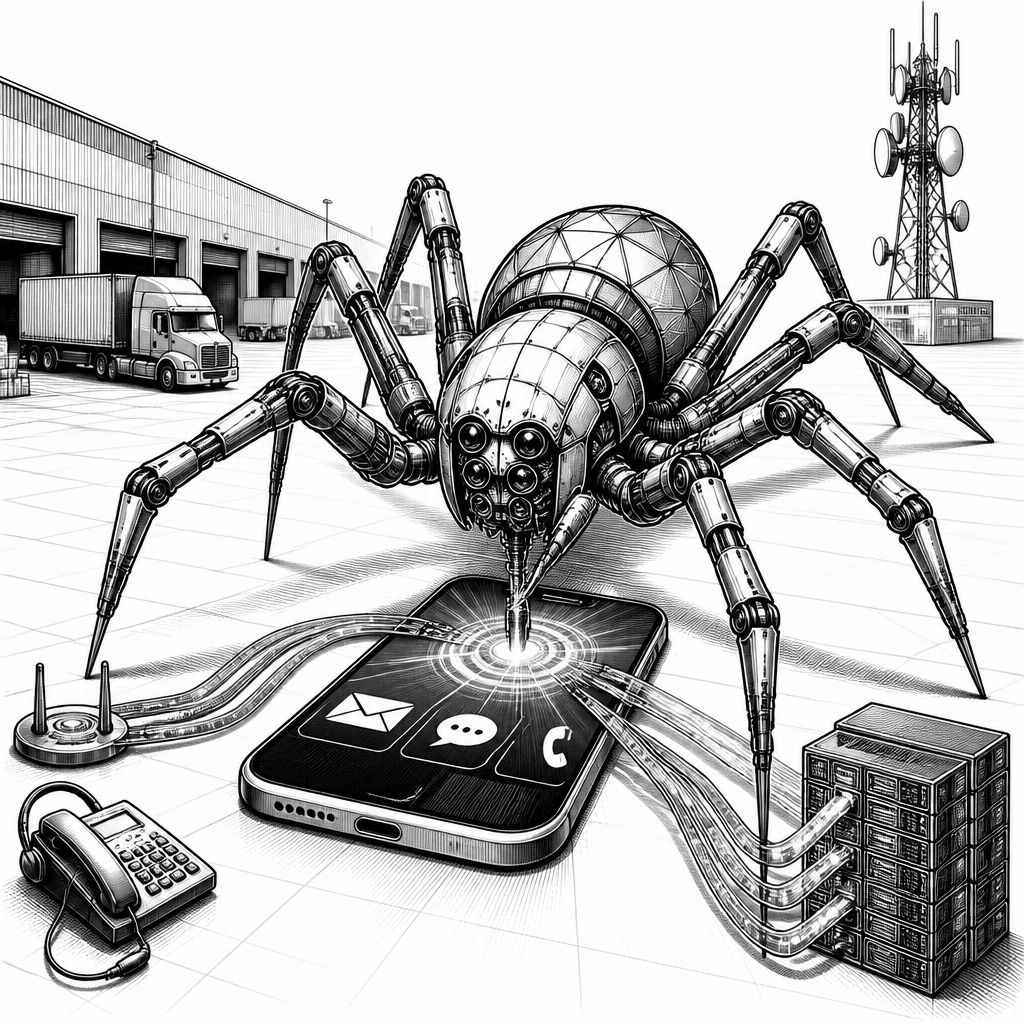
Die Logistikbranche wird aktuell gleich doppelt adressiert: auf der Angriffsfläche „Mobilgerät“ mit einer neuen Android-Spyware und parallel im weiteren Komplex von Phishing- und Windows-basierten Payloads. Im Zentrum steht dabei „Corp MDM“, ein Android-APK, das über gefälschte Google-Play-Seiten verteilt wird und als „Systemdienst“ getarnt ist. Laut den einsehbaren Telemetrie- und Artefaktspuren wurden Seiten verwendet, die mit Markenbezügen wie CEVA und TKW Logistics auftreten, während das eigentliche Ziel die Installation eines kompakten Überwachungsimplantats ist.
Technisch auffällig ist, wie eng Corp MDM auf wenige Funktionen zugeschnitten ist. Das Implantat ist als „compact surveillance implant“ beschrieben und soll neu eingehende SMS-Inhalte exfiltrieren, Telefonanrufe umleiten sowie einen versteckten Foreground-/Dienstausführungsmodus aufrechterhalten. Anders als bei vielen kommerziellen Android-Spyware-Varianten, die breiteres Spektrum an Daten sammeln, setzt Corp MDM auf eine bewusst eingeschränkte Capability-Liste. Damit reduziert sich nicht nur die Angriffsfläche, sondern auch die Wahrscheinlichkeit, durch die üblichen komplexen Spionagefeatures schneller aufzufallen. Die Installation erfolgt dann typischerweise erst nach dem Gewähren von Berechtigungen für SMS, Telefonie und Benachrichtigungen.
Die Kommunikationsbasis und das Betriebsmodell wirken wie ein klassisches Command-and-Control-Setup. In den analysierten Komponenten taucht eine hart codierte IP-Adresse als zentraler C2-Knoten auf. Nach dem Sideload und der Installation meldet sich die App beim Server über klar benannte Endpunkte an, sendet Telemetrie im Rhythmus von alle 30 Sekunden und wartet anschließend wiederholt auf Befehle. Für den Gerätebezug wird unter anderem eine Android-ID registriert; Befehle und Ergebnisse laufen dabei über Pfade, die das Registern, das Heartbeat-Reporting und die Zustellung von Kommandozeilen in strukturierter Form abbilden. Dazu kommt ein dedizierter Pfad, über den Ergebnisse von Kommandoausführungen zurückgeschickt werden, einschließlich eines Berichts zur SMS-Übermittlung mit Absender, Nachrichtentext und Zeitstempel.
Auch die sichtbare Benutzeroberfläche und das „Versteck“-Verhalten folgen einem typischen Muster, aber mit klaren Konsequenzen für die Detektion. Nach der Installation entfernt das Schadprogramm seinen normalen Launcher-Eintrag, sorgt gleichzeitig aber für eine fortgesetzte Hintergrundausführung. Über das Android-Berechtigungsmodell kann es dann eingehende SMS abfangen und zusätzlich Call-Forwarding aktivieren; die Weiterleitung läuft dabei als unbedingte Umleitung zu einer vom Operator ausgewählten Zielnummer. In einer zweiten Stufe registriert die App einen Identifier beim Server, polt anschließend nach Kommandos und verarbeitet sie, bis ein Steuerbefehl Funktionen deaktiviert oder die App sich selbst zurücknimmt. Parallel wird beschrieben, dass die Infrastruktur außerdem ein passwortgeschütztes Admin-Panel auf einem dedizierten Port bereitstellt, über das der Operator infizierte Geräte übernehmen und Befehle ausführen kann.
Für die Risikobewertung ist besonders relevant, wie Corp MDM die SMS-Daten einsammelt. Die Funktion ist auf neu eintreffende Nachrichten nach der Freigabe der Berechtigung begrenzt; der Abgriff rückwirkend aus dem kompletten SMS-Postfach findet nicht statt. Trotzdem kann das bereits ausreichen, um „hochwertige Inhalte“ zu kompromittieren, weil viele Prozesse im Alltag von Unternehmen auf kurzfristigen Einmalcodes und ereignisbasierten Benachrichtigungen beruhen: etwa für One-Time-Passcodes, Passwort-Resets, Account-Wiederherstellung, Transaktionshinweise sowie Versand- oder Zustellupdates. Dazu kommt ein weiterer Schwachpunkt aus Angreifersicht: Laut Analyse werden Sender, vollständiger Nachrichtentext und Zeitstempel über unverschlüsselte HTTP-Verbindungen übertragen. Sobald der Datenabfluss in dieser Form stattfindet, wird der Impact nicht nur datengetrieben, sondern auch erheblich einfacher abzusichern oder zu rekonstruieren, falls Netzwerküberwachung auf Unternehmensseite greift.
Einordnend zeigt sich zudem, dass die Logistikbranche schon länger im Visier steht. Bereits im November 2025 wurde über eine Kampagne berichtet, die mit Remote-Monitoring- und -Management-Komponenten Arbeitsabläufe in Trucking- und Logistikumgebungen für finanzielle Ziele manipuliert haben soll, einschließlich Formen von Cargo Theft. Anfang Februar wurde außerdem ein Bedrohungscluster mit dem Codenamen „Diesel Vortex“ beschrieben, das in den USA und in Teilen Europas unter anderem Logistik- und Freight-Organisationen adressierte. Ergänzend wird für den aktuellen Kontext von einer weiteren kriminellen Service-Schicht berichtet: eine Phishing-as-a-Service-Plattform, die speziell auf Fracht- und Logistikkontakte ausgelegt ist und in einem Zeitraum von September 2025 bis Februar 2026 mehr als 1.600 eindeutige Login-Anmeldungen umfasst haben soll. Zusammengenommen ergibt sich das Bild einer mehrschichtigen Angriffsarchitektur, bei der Mobilgeräte, Identitätszugriff und Infrastrukturzugriff jeweils einen Baustein liefern.
Für Unternehmen heißt das konkret: Prävention und Detektion müssen über „klassische“ Endpoint-Signaturen hinausdenken. Wenn eine App ihre eigene Sichtbarkeit reduziert, aber Telemetrie, Befehlsabfragen und SMS-Reporting über definierte HTTP-Endpunkte absetzt, lassen sich daraus dennoch anwendungsnahe Kontrollpunkte ableiten, etwa über Netzwerkmetadaten, ungewohnte Permission-Muster und wiederkehrende Polling-Frequenzen. Gleichzeitig spricht die enge Funktionsausrichtung dafür, dass sich die Kampagne nicht auf „alles stehlen“ konzentriert, sondern die Erfolgschance über gezielte, prozessnahe Inhalte optimiert. Für IT-Teams in Logistik und Transport wird damit vor allem die Kombination aus Mobilgeräte-Härtung, Zugriffsschutz auf Versand- und Fahrer-Kommunikationswege sowie konsequenter MFA-Absicherung noch relevanter, weil kompromittierte Einmalcodes und Weiterleitungsmechanismen direkt in operative Abläufe hineinwirken können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Corp MDM: Neue Android-Spyware zielt auf Logistik und klaut SMS, leitet Anrufe um" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Corp MDM: Neue Android-Spyware zielt auf Logistik und klaut SMS, leitet Anrufe um" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Corp MDM: Neue Android-Spyware zielt auf Logistik und klaut SMS, leitet Anrufe um« bei Google Deutschland suchen, bei Bing oder Google News!