


LONDON (IT BOLTWISE) – Bei einer neuen ClickFix-Variante schmuggeln Angreifer ein skriptbasiertes Payload in den Browser-Cache, indem eine kompromittierte Webseite den Code als scheinbar harmloses PNG vorbefüllt. Anschließend bringt die Social-Engineering-Ansprache das Opfer dazu, einen Befehl in die Windows-Run-Dialogbox einzufügen, wodurch ein bereits auf dem Gerät zwischengespeicherter Inhalt ausgeführt wird. Weil der Ansatz nicht auf einen normalen Download setzt, umgehen die Angreifer außerdem Zeichenlimit-Restriktionen, die den klassischen Copy-&-Paste-Weg ausbremsen. Im beobachteten Ablauf folgen auf die VBScript-Stufe WMI-Erkundung, das Nachladen von PowerShell-Skripten und später die In-Memory-Chain bis hin zur Zielrichtung auf Browser- und Geräte-Anmeldedaten.
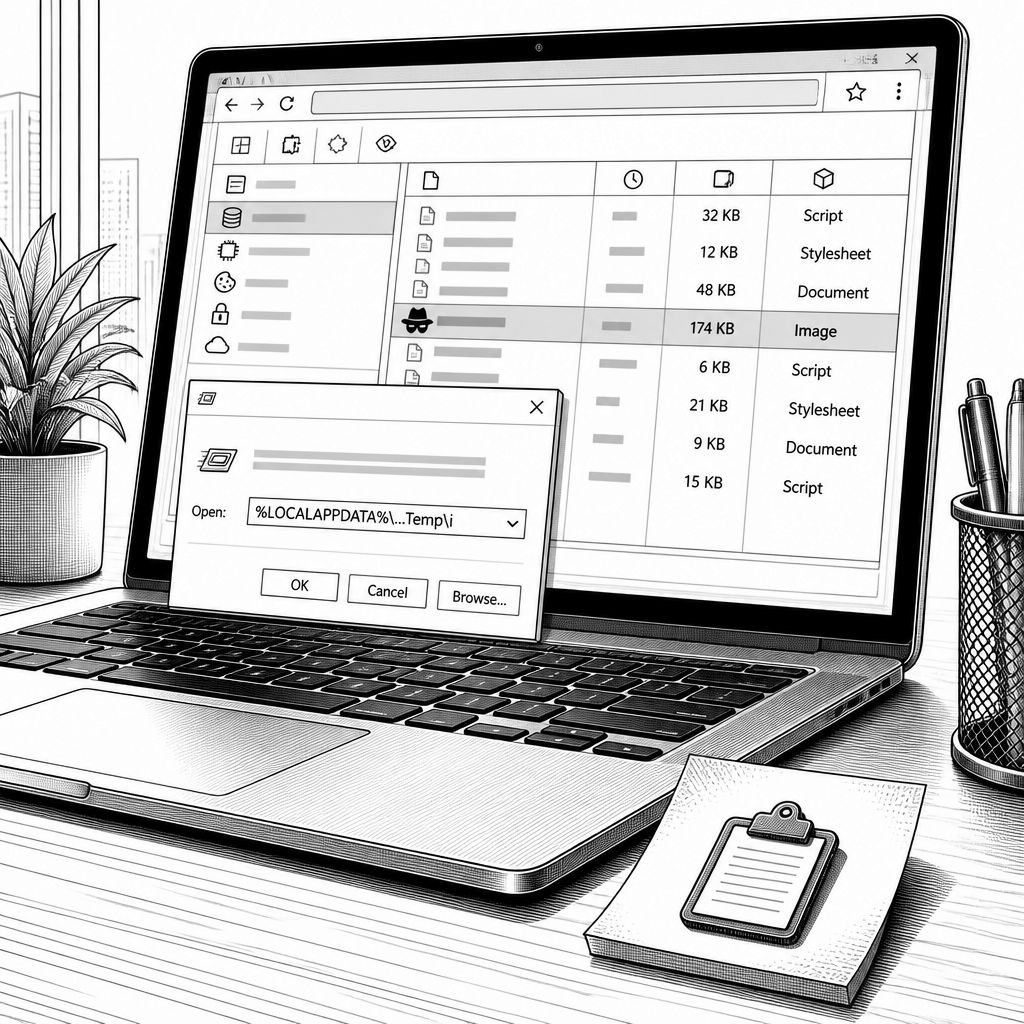
ClickFix-Angriffe sind in den vergangenen zwei Jahren vor allem deshalb so häufig geworden, weil sie das Opfer selbst zum „Ausführungswerkzeug“ machen. Wer einem Fake-Fehler, einer angeblichen CAPTCHA-Prüfung oder einem Browser-Update vertraut, soll am Ende einen Befehl kopieren und in ein vertrauenswürdiges Tool einfügen. Genau dieses Muster wird in einer neu beschriebenen Variante technisch verfeinert: Statt eine entfernte Nutzlast direkt herunterzuladen und auszuführen, nutzen die Täter kompromittierte Webseiten, um den schädlichen Code bereits vorher im Browser-Cache zu platzieren. Der entscheidende Effekt ist, dass die spätere „Lösung“ nicht mehr den eigentlichen Payload aus dem Netzwerk nachlädt, sondern auf Inhalt zugreift, der schon lokal vorhanden ist.
Besonders auffällig ist dabei die Umgehung von Windows-Run-Limits. Der Windows-Dialog „Ausführen“ (Win + R) schneidet Eingaben ab, sobald sie etwa 260 Zeichen überschreiten. In der beobachteten Angriffskette wird deshalb das ClickFix-Prompt so geführt, dass die benötigte Skriptlogik nicht komplett in den Run-Dialog „hineingeschrieben“ werden muss. Stattdessen pre-fetched eine Webseite einen Script-Teil in den Cache und tarnt ihn als vermeintliche Bilddatei. Wenn das Opfer dann den geforderten Befehl einfügt, greift der Ablauf auf den bereits zwischengespeicherten Inhalt zurück – damit verschwinden für das Opfer die „langen“ Zeichenketten, und für Sicherheitsmechanismen wirkt der Schritt weniger wie ein typischer Download mit klar erkennbaren Parametern.
Die nächste Stufe startet als Visual Basic Script (VBScript), das wiederum „cmd.exe“ aufruft, um die Browser-Profilordner im Dateisystem zu durchsuchen. Der Ablauf ist dabei nicht blind, sondern prüft die Byte-Länge der relevanten Cache-Dateien gegen einen erwarteten Wert: Nur wenn die Größe passt, wird der passende Cache-Eintrag weiterverarbeitet. Praktisch bedeutet das: Der kompromittierte Cacheinhalt wird so kopiert, dass die Datei im lokalen Temp-Verzeichnis am Ende die passende VBScript-Endung erhält. Anschließend führt „wscript.exe“ das Skript aus, während Ausgabe und Fehler unterdrückt bleiben – ein Detail, das die Sichtbarkeit für Nutzer deutlich reduziert. Aus VBScript-Perspektive geht es dann weiter mit System-Erkundung über WMI, gefolgt von einem Abruf eines PowerShell-Skripts (genannt wurde dabei „v.ps1“), das wiederum über eine externe Adresse („cocojambo[.]us[.]com/alfa“ im beschriebenen Beispiel) eine Zwischenstufe nachlädt.
Diese Zwischenstufe ist für die Angreifer nicht nur „ein weiterer Download“, sondern ein Brückenkonstrukt in Richtung moderner In-Memory-Techniken. Das nachgeladene PowerShell-Skript liest Inhalte ein und führt sie in einem versteckten Kontext aus, bevor anschließend.NET-Assemblies in den Speicher geladen und Code in einen neu gestarteten legitimen Windows-Prozess injiziert werden. Im beobachteten Ablauf fällt als Zielprozess ein Tool wie „timeout.exe“. Der eigentliche Nutzen liegt im Tarnungseffekt: In-Memory-Ausführung und Prozess-Injection verschieben die Nachweisbarkeit weg von klassischen Dateihash- oder „Dropper“-Signaturen. Dazu kommt eine zusätzliche zweite In-Memory-Etappe über ein weiteres PowerShell-Downloadmodell, die wiederum externe Verbindungen anstoßen soll. Zielrichtung der Kette: Browser- und Geräte-Credentials. Genau solche Daten sind für Angreifer besonders wertvoll, weil sie später häufig nicht sofort „Ransomware“ auslösen, sondern erst Zugänge für weitere Schritte eröffnen.
Damit ist die Cache-Schmuggel-Variante zwar neu, aber in den größeren ClickFix-Entwicklungsstrang passt sie. Laut der Beschreibung wird ClickFix mittlerweile nicht nur über „klassische“ Phishing-Sequenzen betrieben, sondern auch durch das Systemhalten über automatisierte Kit-Ökosysteme, die „Fix-type“-Inhalte erstellen können. Der generische Ablauf bleibt: Opfer zu einer gefälschten oder kompromittierten Webseite lotsen, dort einen Trigger erzeugen (Fake-Fehler, CAPTCHA, Browserhinweis), eine „Lösung“ ausgeben, die zu Copy-&-Paste in Windows Run, PowerShell, Terminal oder ähnliche Utilities führt, und schließlich weitere Payload-Stufen nachladen. Hinzu kommt ein weiterer Evolutionsschritt: In einem Proof-of-Concept wurde gezeigt, dass KI-gestützte Zusammenfassungsfunktionen in E-Mail-Clients, Browser-Extensions oder Produktivitätsplattformen als Verstärker missbraucht werden können. Der Knackpunkt ist eine unsichtbare Prompt-Injection im HTML, etwa über Zero-Width-Zeichen, „white-on-white“-Darstellung oder Offscreen-Positionierung, die menschliche Nutzer übersehen, die aber von KI-Parsern erkannt und in Summaries übernommen werden können.
Unternehmen, die solche Angriffe eindämmen wollen, müssen deshalb sowohl sozial als auch technisch ansetzen. Aus der Sicht der Verteidigung reicht es nicht, nur „Download-Events“ zu beobachten: Microsoft empfiehlt ergänzend cloud- und netzwerknahen Schutz, Application Control und Logging speziell für PowerShell-Skripte. Gleichzeitig wird nahegelegt, auch nach „Browser-nahen“ Artefakten zu suchen – etwa nach ungewöhnlicher Browseraktivität, Registry-Einträgen wie „RunMRU“, nach WScript- oder PowerShell-Kindprozessen sowie nach geplanten Tasks. Ein klarer Grundgedanke lässt sich dabei aus der Praxis ableiten: Wenn eine CAPTCHA- oder Verifikationsseite Nutzer dazu auffordert, Code in Run, Terminal oder PowerShell einzufügen, dann handelt es sich nicht um „Troubleshooting“, sondern sehr wahrscheinlich um Initial Access. Diese Einordnung bringt auch Bob Erdman von Fortra pointiert auf den Punkt: „ClickFix attacks combine psychological manipulation with the abuse of legitimate operating-system tools. The dangerous part is that you execute the command yourself. Instead of breaking into the computer directly, the attacker convinces you to open the door.“ Für Sicherheitsverantwortliche heißt das: Man muss Endnutzer-Training mit konkreten Detektionsregeln für die typischen Ausführungswege verzahnen – und genau diese Wege werden bei der Cache-Schmuggel-Variante besonders „um die Limits herum“ konstruiert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ClickFix: Browser-Cache-Schmuggel umgeht Windows-Run-Limits und startet VBScript" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ClickFix: Browser-Cache-Schmuggel umgeht Windows-Run-Limits und startet VBScript" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ClickFix: Browser-Cache-Schmuggel umgeht Windows-Run-Limits und startet VBScript« bei Google Deutschland suchen, bei Bing oder Google News!