


NAIROBI / LONDON (IT BOLTWISE) – Bei einer Razzia in Nairobi nahmen Ermittler mutmaßlich Betreiber eines KI-gestützten Betrugssystems fest, das Anleger über gefälschte Investmentangebote ansprach. Die Verdächtigen sollen laut Polizei Daten, Deepfake-Software und Zahlungsabwicklungen aus Online-Marktplätzen zusammengestellt haben. Dadurch, so der Bericht, konnten kleine Teams nach Abschaltungen schneller neu starten. Für Unternehmen wächst damit die Herausforderung, nicht nur einzelne Betrugsmaschen zu stoppen, sondern die Lieferkette dahinter zu unterbrechen.
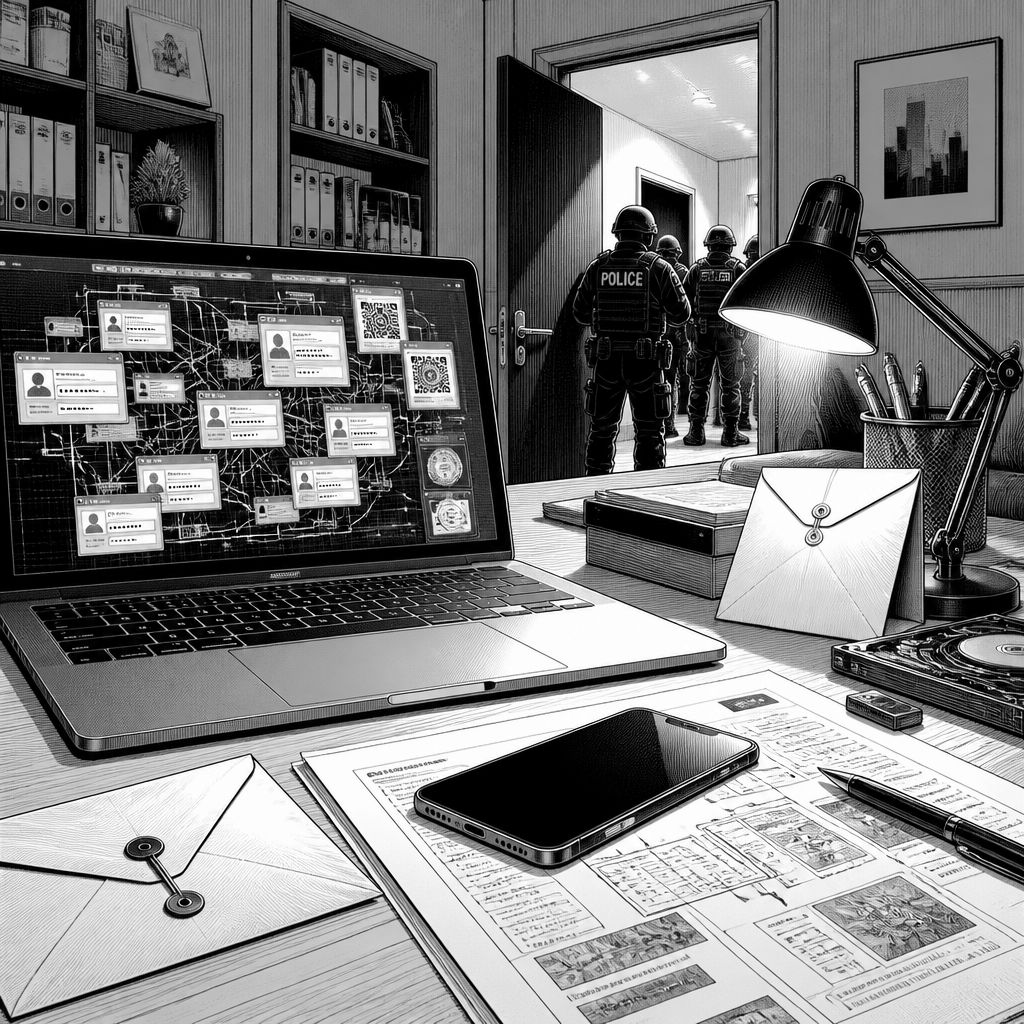
Die aktuelle Dynamik bei Online-Betrug ist weniger eine einzelne „neue Masche“ als vielmehr eine neue Produktionsweise. In Nairobi zeigte sich das besonders deutlich: Dort trafen Ermittler offenbar ein Netzwerk, das gefälschte Anlageversprechen auf Zielgruppen in China, Hong Kong und Malaysia ausspielte. Auf dem Papier ähnelte der Fall den typischen Durchsuchungen aus Südostasien; entscheidend ist aber, dass die Betrugsumgebung offenbar nicht nur in „Festungen“ aufgebaut war, sondern sich als Baukasten über Ländergrenzen hinweg organisierte. Genau an dieser Stelle wird Künstliche Intelligenz (KI) zum Skalierungsfaktor: Nicht weil KI allein die Täuschung erzeugt, sondern weil sie die dazu benötigten Komponenten schneller, günstiger und in Varianten wiederverwendbar macht.
Technisch betrachtet lässt sich der Betrieb so lesen, wie man sonst eine Softwarelieferkette plant: Daten werden als „Rohmaterial“ beschafft, anschließend folgen Identitäts- und Kontaktaufbereitung, danach Messaging und Landingpages, und schließlich die Geldbewegung über Banken oder Zahlungswege. Der Bericht beschreibt, dass Stolen Data, gefälschte Konten, betrügerische Websites, KI-Software und spezialisierte Dienstleistungen zum Geldwäsche-„Routing“ online gekauft werden können. Damit werden ganze Teams entkoppelt: Wer früher die gesamte Kette selbst bauen musste, kann heute Rollen einkaufen und in kurzer Zeit wieder zusammenstecken. Besonders heikel wird das, weil die Wiederinbetriebnahme nach Festnahmen nicht nur möglich, sondern durch die Marktlogik nahegelegt ist.
Die Preis- und Marktdaten im Text machen die Abschreckungstruppen vor allem für Unternehmen greifbar. Laut den genannten Ermittlungs- und Rechercheangaben bewegen sich Exploitationstools in Abo-Formansätzen teils bereits im Bereich von „weniger als 500 US-Dollar pro Monat“, während Bulk-Messaging für zehntausende E-Mail-Ziele vergleichsweise günstig zu haben sein soll. Selbst Grundkomponenten wie Phishing-Dienste werden unter 100 US-Dollar eingeordnet, wobei Betrüger gefälschte Seiten offenbar dadurch schneller ausrollen, dass sie kostenlose Accounts auf etablierten Entwickler-Ökosystemen ausnutzen. Ein besonders illustratives Beispiel ist Xinbi: Der Text ordnet dem Betreiberumfeld eine große Transaktionsabwicklung über Telegram- bzw. Kryptowallet-Kanäle zu; nachdem Behörden diese Kanäle geschlossen hatten, soll bereits ein „Nachfolge“-Gedankenkonstrukt in einem anderen Vertriebskanal angedeutet worden sein. Das Muster ist klar: Wenn die Infrastruktur als Produkt handelbar ist, wird aus der Ermittlungsarbeit eine Art Betriebsunterbrechung im Minuten- statt Wochenmaßstab.
Auch die Zielscheibe selbst verändert sich. Betrugsorganisationen sollen nicht mehr nur ganze Standorte übernehmen, sondern in Wohnungen, Hotels und sogar in Fahrzeugen „pop-up“ arbeiten. Dazu passt, dass die internationale Reichweite laut den Angaben zu identifizierten Nationalitäten stark gewachsen sein soll: Von 2023 an bis in die Gegenwart wird eine mehrfache Ausweitung auf andere Ländergruppen genannt, verbunden mit gleichzeitig laufenden Schemen. Technisch ist das eine Verschiebung weg vom klassischen E-Mail-Scam der frühen 2000er hin zu datengetriebenen Zielgruppenansätzen: Stolen Data hilft, Personen auf Plattformen wie Facebook oder WhatsApp zu lokalisieren, KI-gestützte Skripte erzeugen Inhalte für Chatverläufe, und Phishing-Seiten werden mit Geldwäscheketten verbunden. Neu ist dabei nicht, dass Inhalte gefälscht werden, sondern dass die Pipeline so weit automatisiert und modular ist, dass aus kleinen Crews parallele Betrugsströme werden.
Für Unternehmen und Finanzdienstleister liegt der Kern des Risikos daher weniger im „einmaligen Vorfall“, sondern in der Exponierung entlang der Kette. Der Text nennt konkrete Belastungsgrößen aus mehreren Perspektiven: In den USA wird eine starke Zunahme gemeldeter Cybercrime-Verluste beschrieben, und in Großbritannien wird ein Vergleich zwischen ausgezahlten Beträgen durch Banken und dem Diebstahl über Zahlungsbetrug erwähnt. Zusätzlich kommt der Markt für Cyberversicherungen als Indikator hinzu: Laut den Angaben soll der Versicherungsbereich innerhalb kurzer Zeit stark gewachsen sein, während Unternehmen für IT- und Cybersecurity-Aufwände zunehmend höhere Budgets einplanen. Genau hier entsteht allerdings ein Zielkonflikt: Je stärker Betrüger ihre Systeme über frei zugängliche Plattformbausteine (z. B. Entwickler-Subdomains oder App-Builder) verbreiten, desto mehr müssen legitime Anbieter nicht nur Monitoring betreiben, sondern die Missbrauchsfähigkeit der Plattform selbst reduzieren.
Auf der Durchsetzungsebene zeigt der Bericht eine wachsende Kopplung zwischen Plattformen, Strafverfolgung und spezialisierten Sicherheitsfirmen. Meta, Microsoft, Coinbase und Starlink werden im Kontext einer koordinierten Aktion zusammen mit dem US Justice Department, der FBI sowie mehreren Polizeibehörden genannt; außerdem werden konkrete Maßnahmen wie Konto- und Werbeentfernungen, Suspendierungen und Service-Entzüge beschrieben. Gleichzeitig bleibt die Kernkritik bestehen: Offensichtlich kann sich Kriminalinfrastruktur schneller regenerieren als Regierungen koordinieren können, weil Ermittlungsergebnisse, Finanzprüfungen und Opfer-Screenings über Firmen und Ländergrenzen hinweg laufen müssen. Aus Sicht der Cyber- und Legal-Governance wird außerdem betont, dass Behörden Arbeitskräfte in „Scam-Compound“-Umfeldern nicht automatisch wie Täter behandeln sollten, sondern als potenzielle Opfer von Zwang und Menschenhandel einstufen müssen; der Text führt dazu eine Stimson Center-Position in Form einer Aussage im Rahmen eines Webinars an.
Besonders aufschlussreich ist schließlich der Blick auf die „Betriebslehre“ hinter den Kulissen. Der Text verweist auf eine Reportage über eine angeblich mit dem Umfeld Prince Group verknüpfte Anlage in Kambodscha und beschreibt dort Trainingsmaterialien, Tracking-Dokumente vom Erstkontakt über „Chat“-Phasen bis zur Auszahlung sowie ein System aus Provision und Leistungsmetriken. Solche Beschreibungen stützen die These, dass Betrug längst wie ein Unternehmen organisiert ist: Schulungsunterlagen standardisieren Sprache, Rollenskripte und Verhaltensregeln; die Umsetzung wird durch KI-gestützte Inhalte und schnelle Seitenbereitstellung beschleunigt. Parallel dazu sollen neue Außenstandorte in Afrika und anderen Regionen auftauchen, wobei laut den Angaben auch Länder außerhalb klassischer Schwerpunktgebiete genannt werden. Für die nächsten Monate bedeutet das: Prävention wird vor allem dann wirksam, wenn Unternehmen und Plattformen nicht nur Inhalte sperren, sondern die Wiederbeschaffungsfähigkeit von Identitäten, Websites und Zahlungswegen konsequent erschweren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI macht Betrugsnetzwerke billiger: Ermittlungen zeigen neue Scam-Realität" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI macht Betrugsnetzwerke billiger: Ermittlungen zeigen neue Scam-Realität" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI macht Betrugsnetzwerke billiger: Ermittlungen zeigen neue Scam-Realität« bei Google Deutschland suchen, bei Bing oder Google News!