


LONDON (IT BOLTWISE) – Eine CVSS-10.0-Sicherheitslücke im WordPress-Plugin Bricksforge wird laut Patchstack aktiv ausgenutzt. Betroffen sind Versionen bis einschließlich 3.1.8.9; die Korrektur liegt in 3.1.8.10. Der Angriff nutzt eine unzureichende Validierung des URL-Felds in temporären Upload-Metadaten, um über einen GIF/PHP-Polyglot unauthentifiziert Remote Code Execution zu erreichen. Zusätzlich rücken weitere WordPress-Plugins in den Fokus, bei denen XSS offenbar zur Installation persistenter Hintertüren missbraucht wird.
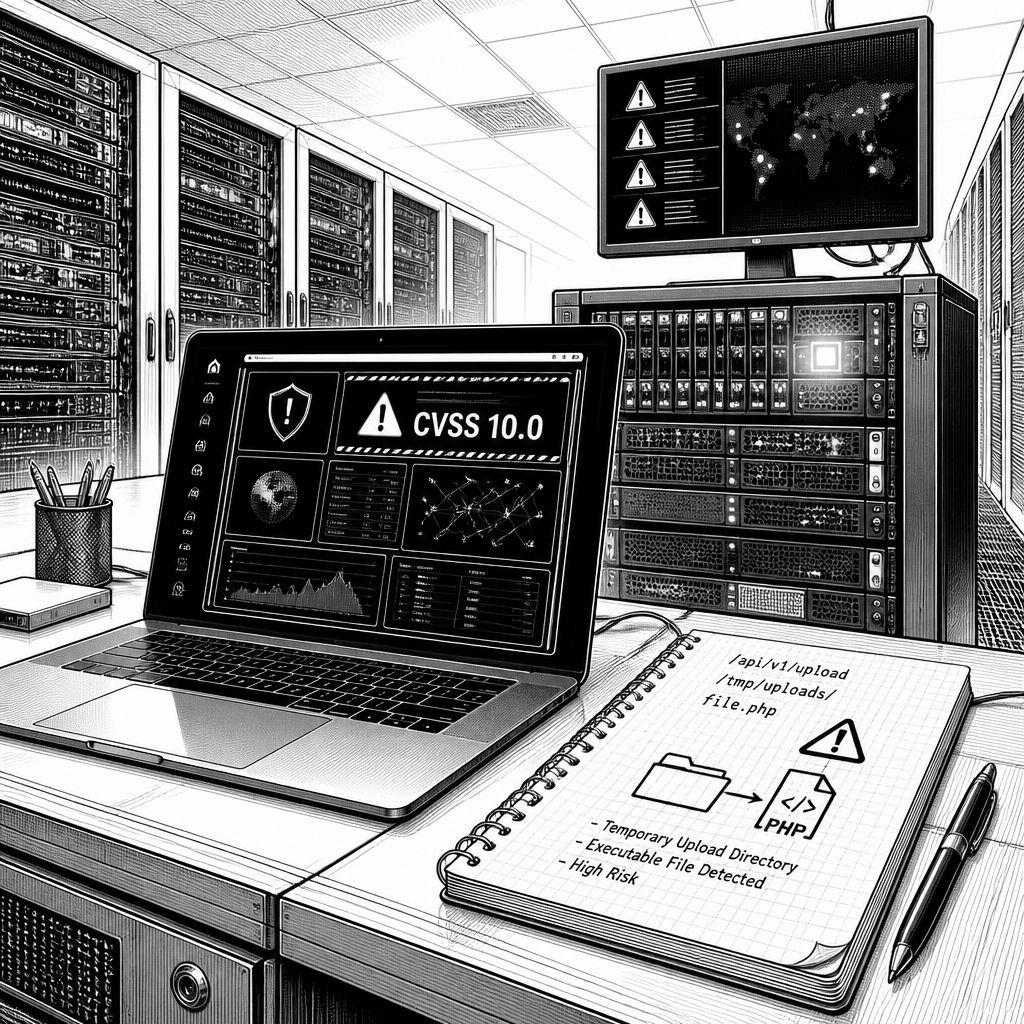
Unternehmens- und Agentur-WordPress-Setups geraten aktuell erneut in den Fokus, weil eine besonders kritische Schwachstelle im Plugin „Bricksforge“ nach Angaben von Patchstack bereits „in the wild“ aktiv angegriffen wird. Im Zentrum steht CVE-2026-85097 mit einem CVSS-Score von 10.0: Unauthentifizierte Angreifer können auf verwundbaren Systemen über einen kompromittierten Upload-Pfad beliebigen PHP-Code ausführen und damit einen vollständigen Server-Impact erreichen. Betroffen sind Bricksforge-Versionen bis einschließlich 3.1.8.9, während Version 3.1.8.10 die Lücke schließt. Für Betreiber ist das weniger eine theoretische Meldung als vielmehr ein Zeitfenster: Sobald die Ausnutzung beobachtet wird, ist das Risiko für bereits exponierte Sites deutlich erhöht.
Technisch beschreibt Patchstack den Kernfehler als Validierungsasymmetrie zwischen Upload und späterer Formularübermittlung. Beim ersten Upload prüft Bricksforge zwar den MIME-Typ des hochgeladenen Files, später im Prozess der Formsubmission wird jedoch die Dateibeschreibung akzeptiert, die der Client als Metadaten mitsendet. Besonders relevant ist, dass das Plugin das „url“-Feld innerhalb des Parameters „temporaryFileUploads“ nicht gegen erwartete Dateitypen bzw. Endungen absichert. Daraus folgt die missbräuchliche Möglichkeit, dass eine Datei beim Upload als Bild klassifiziert und in das temporäre Upload-Verzeichnis abgelegt wird, aber in der nachgelagerten Verarbeitung so adressiert wird, dass ihr Inhalt unter einer PHP-fähigen URL ausgeliefert bzw. als PHP-Payload interpretiert wird.
Wie das in der Praxis zu Remote Code Execution führt, lässt sich anhand des in der Quelle beschriebenen Ablaufs nachvollziehen: Der Angreifer holt zunächst einen gültigen Nonce über den unauthentifizierten AJAX-Endpunkt „bricksforge_regenerate_nonce“. Danach lädt er einen GIF/PHP-Polyglot hoch, also eine Datei, die beim MIME-Check als gültige Bilddatei durchgeht, aber eingebetteten PHP-Code enthält. Im nächsten Schritt sendet er ein Formular, dessen Metadaten den Server anweisen, genau diese Datei aus dem temporären Pfad zu verwenden, während das „url“-Feld eine Endung trägt, die wie eine PHP-Erweiterung wirkt. Bricksforge vertraut dann implizit der Client-Angabe zur „url“ und platziert die Inhalte so, dass sie an der angegebenen PHP-Position ausgeführt werden können, sobald der Request auf die entsprechende Datei erfolgt. Zielkonsequenzen reichen von der Übernahme der WordPress-Installation über das Nachladen/Betreiben von Webshells bis hin zum dauerhaften Zugang.
Die beobachteten Angriffsmuster untermauern dabei, dass es sich nicht um seltene Fehlbedienungen handelt, sondern um automatisierte Exploitation. Patchstack nennt zwei Telemetrie-Cluster: In einem Fall schickten 44 IPs innerhalb von Sekunden 56 identische Anfragen; im zweiten testeten drei IPs 25 Varianten von PHP-Erweiterungen und Encodings gegen die gleiche temporäre Datei. Solche Muster passen zu Vorgehensweisen über rotierende Proxies oder verteilte Infrastruktur. Laut Quelle wurden Aktivitäten von 63 eindeutigen Quell-IP-Adressen registriert; sechs davon deckten rund 46% der Anfragen ab. Ergänzend nennt der Text konkrete Ziele wie den REST-API-Endpunkt „/wp-json/bricksforge/v1/form_submit“ mit einer „temporaryFileUploads“-Struktur sowie Aktionen über „/wp-admin/admin-ajax.php“ mit „bricksforge_form_submit“.
Für die Incident Response ist entscheidend, dass Betreiber die reine Aktualisierung nicht als „alles erledigt“ verstehen. Zwar empfiehlt die Quelle, auf die neueste Plugin-Version (genannt wird 4.0.1) zu aktualisieren, um die Ausnutzung künftig zu stoppen. Gleichzeitig raten Patchstack- und Wordfence-orientierte Hinweise zur aktiven Prüfung: Betreiber sollten eingehende Requests auf „/wp-json/bricksforge/v1/form_submit“ mit „temporaryFileUploads“ gezielt auditieren, außerdem wiederholte Formularübermittlungen und unerwartete PHP-Dateien im temporären Verzeichnis „/wp-content/uploads/bricksforge/tmp/“. Die Quelle beschreibt zudem, dass Angriffe die Extension-Filterung durch alternative PHP-Erweiterungen wie „.php5“, „.php7“ oder „.phtml“, durch Case-Varianten wie „.PHP“ sowie durch encodierte Schreibweisen wie „.%70hp“ oder „%2ephp“ umgehen. Das bedeutet: Selbst wenn keine „klassischen“ „.php“-Endungen auftauchen, kann der Payload-Charakter vorhanden sein.
Parallel zur Bricksforge-RCE weist die Quelle auf einen breiteren Ausnutzungstrend hin: Berichtet wird auch von zwei weiteren WordPress-Plugins, deren Schwachstellen in „WPC Product Bundles for WooCommerce“ (CVE-2026-93836, CVSS 7.1) und „Ninja Forms“ (CVE-2026-94504, CVSS 7.1) offenbar als Einstieg für persistente Post-Exploitation genutzt werden. Im beschriebenen Szenario liefern XSS-Lücken („x.js“) einen JavaScript-Payload, der im Browser eines eingeloggten Administrators eine Backdoor-Plugin-Installation ermöglicht, zusätzliche „rogue“ Admin-Accounts erzeugt und eine Art Magic-Login-Mechanismus einrichtet, der den Zugriff über einen versteckten Authentifizierungsweg verlängert. Wichtig: Das Ersetzen der betroffenen Plugin-Versionen verhindert zwar weitere Trigger, entfernt aber laut Quelle keine bereits vorhandene Infektion. Deshalb wird empfohlen, zusätzlich im Datenbankumfeld nach versteckten Administratoren zu suchen, das must-use Plugin-Verzeichnis zu prüfen und Webserver-Logs auf verdächtige Aktivitäten zu untersuchen.
Der Gesamttrend bleibt damit klar: WordPress ist weiterhin ein bevorzugtes Ziel, weil häufig komplexe Plugin-Ecosysteme verwundbare Verarbeitungsketten erzeugen – vom unauthentifizierten Request über eine unsichere Validierung bis zum finalen Code-Execution-Punkt. Die Quelle verweist für das zweite Quartal 2026 auf 2.073 veröffentlichte WordPress-bezogene Schwachstellen, wobei die Zahl der „high-threat“-Lücken um 15,2% gegenüber dem Vorquartal auf 182 gestiegen sein soll; gleichzeitig seien rund 573.000 WordPress-Seiten kompromittiert worden. Für IT-Teams heißt das: Patch-Disziplin allein reicht nicht, wenn Post-Exploitation-Footprints in Form neuer Admin-Accounts, zusätzlicher Plugins oder manipulierten Upload-Inhalten entstehen. Wer Bricksforge nutzt, sollte daher sofort die Versionen aktualisieren, die genannten Endpunkte und temporären Uploadpfade prüfen und die betroffenen Accounts sowie Dateisystemartefakte zeitnah absichern – damit aus einer einmaligen Ausnutzungswelle kein dauerhafter Betriebsaufwand aus Datenabfluss und Backdoor-Pflege wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bricksforge-RCE: CVSS-10.0-Lücke wird aktiv ausgenutzt – Patch & Checks" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bricksforge-RCE: CVSS-10.0-Lücke wird aktiv ausgenutzt – Patch & Checks" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bricksforge-RCE: CVSS-10.0-Lücke wird aktiv ausgenutzt – Patch & Checks« bei Google Deutschland suchen, bei Bing oder Google News!