


LONDON (IT BOLTWISE) – Angreifer haben eine als kritisch eingestufte WordPress-Schwachstelle bereits innerhalb weniger Stunden nach dem Fix ausgenutzt. Das betroffene Sicherheitsproblem (CVE-2026-87902) erlaubt es, ohne Login Code auf dem Server auszuführen, sofern bestimmte Bedingungen erfüllt sind. WordPress schloss die Lücke in Version 7.1.2 vom 22. September und stopfte zugleich ältere Wartungszweige. Sicherheitsforschung zeigt zudem eine klare Angriffswelle kurz nach dem Patch, während Auto-Updates das Risiko realer Kompromittierungen zunächst begrenzen könnten.
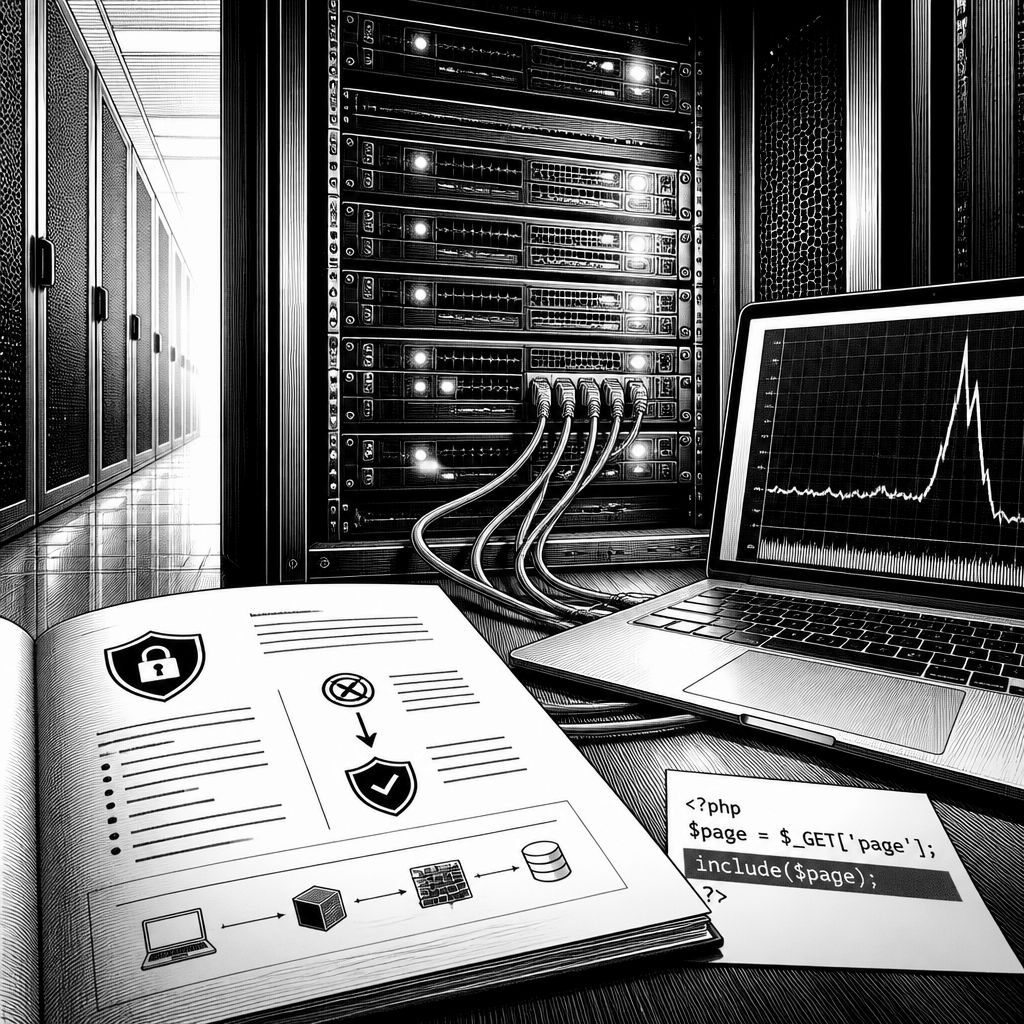
Die Geschwindigkeit der ersten Ausnutzung ist bei dieser WordPress-Schwachstelle besonders auffällig: Laut Sicherheitsanalysen setzten Angreifer die Attacken bereits um 11:49 UTC am selben Tag an, an dem WordPress den Fix bereitstellte. Das Problem trägt die Kennung CVE-2026-87902 und erhielt eine kritische Bewertung mit einem CVSS-Score von 9,2. Praktisch bedeutet das, dass die Lücke für entfernte Angreifer nicht nur gefährlich, sondern auch kurzfristig verwertbar ist – und damit ein klassischer Fall von „Patch-Window-Risiko“. WordPress führte den Schutz in Version 7.1.2 am 22. September ein; zudem wurden laut Security Advisory die betroffenen älteren Branches rückwirkend geschlossen. Als Melder wird Robert Ressl genannt, was dem klassischen Muster folgt, dass Sicherheitslücken oft erst nach koordiniertem Disclosure schnell in konkrete Fixes übersetzt werden.
Technisch sitzt die Schwachstelle in get_page_template(), also in der Logik, die beim Laden einer Seite festlegt, welches Template ausgeführt wird. Der entscheidende Punkt für die Angreifbarkeit ist: Eine nicht authentifizierte Person kann das Verhalten so anstoßen, dass WordPress ein lesbares PHP-File außerhalb der Ordner des aktiven Themes lädt – also ein Szenario, das aus „falsches Datei-Laden“ schnell in „Remote Code Execution“ (RCE) kippen kann. Allerdings ist die Lücke nicht „blind“ überall ausnutzbar; es werden zwei Bedingungen genannt. Erstens muss das aktive Theme einen Top-Level-Ordner besitzen, dessen Name mit „page-“ beginnt. Zweitens muss der Server eine für den Exploit relevante PHP-Datei vorhalten, die Angreifer im späteren Schritt missbrauchen können. In den beobachteten Angriffen war diese Datei pearcmd.php Bestandteil des PHP-Paketmanagers PEAR.
Wie aus der Theorie ein skalierbarer Angriff wird, beschreibt die Forschung über den Ablauf der Vorbereitungsphase: Nach dem Durchsuchen der WordPress-Core-Dateien prüfen Angreifer gezielt, ob pearcmd.php in drei häufig genutzten Verzeichnissen vorhanden ist. Erst wenn diese Vorprüfung erfolgreich ist, setzen sie pearcmd.php ein, um Dateien in temporären Serverpfaden wie /tmp und /var/tmp zu schreiben. Danach steigt der Datenverkehr typischerweise nicht sprunghaft, sondern in Wellen: Laut den Analysen nahm die Last kontinuierlich zu und erreichte um die Mittagszeit UTC am 23. September ihren Höhepunkt – etwa mehr als das Zehnfache des anfänglichen Volumens vom Abend zuvor. Für Betreiber ist das vor allem deshalb relevant, weil solche Muster auf automatisierte Scans und wiederholte Exploit-Versuche hindeuten, nicht nur auf vereinzelte Fehlerausnutzung.
Ein weiterer Faktor ist die Schadensbegrenzung durch Standardkonfigurationen: Sicherheitsuntersuchungen zur aktuellen Kampagne verweisen darauf, dass Auto-Updates bei WordPress standardmäßig aktiv sind. Das senkt nicht das Risiko einer Schwachstelle an sich, kann aber die Zahl der „echten“ Kompromittierungen reduzieren, weil viele Systeme schneller wieder im sicheren Zustand landen als bei manuellen Rollouts. In den beobachteten Fällen wurden zudem 68 Ausnutzungsversuche dokumentiert; die Einschätzung des Sicherheitsmanagements dazu lautet, dass die Bedingungen die Erfolgschance pro Ziel senken, sodass eher viele Versuche als viele tatsächliche Einbrüche entstehen. Dennoch bleibt die Empfehlsituation klar: Seitenbetreiber sollten auf 7.1.2 aktualisieren oder auf die von WordPress bereitgestellte gepatchte Version im eigenen Wartungsbranch. Ergänzend empfiehlt Patchstack außerdem die Blockade bestimmter Sequenzen wie „..“ im pagename-Parameter, um Pfad-Manipulationen zu erschweren, und es wird als weiterer technischer Workaround genannt, register_argc_argv in PHP abzuschalten, wodurch der pearcmd-Schritt effektiv unterbrochen werden kann.
Dass solche Ereignisse nicht aus dem Nichts kommen, zeigen die letzten Monate: Die gemeldete WordPress-Lücke reiht sich in eine Kette von Schwachstellen ein, die kurz nach Bekanntwerden aktiv ausgenutzt wurden. Aus der Sicherheitsberichterstattung wird unter anderem auf ein Cisco-Problem mit maximaler Schwere (ISE) verwiesen, auf den Umfang einer September-Aktualisierung bei Microsoft mit 974 behobenen Schwachstellen, darunter zwei, die bereits Ziel von Angriffen waren, sowie auf einen von Google gepatchten Chrome-V8-Bug, der in Attacken verwendet wurde. Für Unternehmen, die ihre Sicherheitslage an „Disclosure-Daten“ ausrichten, verschiebt das den Fokus: Nicht die Frage „ob“ eine Lücke gepatcht wird, sondern „wie schnell“ und „wie verlässlich“ das Rollout auf allen produktiven Systemen ankommt, wird zum entscheidenden Wettbewerbsvorteil. Gerade bei Content-Management-Systemen mit vielen Instanzen und Plugins ist die Angriffsoberfläche breit genug, dass kurze Verzögerungen in einem Teil der Landschaft reichen können.
Für die Praxis bedeutet das: Betreiber sollten nicht nur die WordPress-Version prüfen, sondern auch die konkreten Exploit-Voraussetzungen im eigenen Setup gegenleichen. Themes mit Ordnernamen, die auf „page-“ beginnen, erhöhen die Wahrscheinlichkeit, dass Pfadlogiken wie in get_page_template() in die angreifbare Richtung gelenkt werden können. Zusätzlich hilft es, vorhandene PEAR-Installationen und deren Komponenten kritisch zu hinterfragen: Wenn pearcmd.php auf dem Server liegt, steigt der Nutzen für Angreifer. Selbst wenn Auto-Updates ein „Mass-Exploitation“-Szenario abpuffern können, bleibt das Risiko bestehen, dass einzelne Ziele länger unpatched bleiben, etwa wegen abweichender Wartungsprozesse, eigener Update-Policies oder spezieller Hosting-Setups. In Summe zeigt die Kampagne, dass Security-Teams ihre Patch-Strategie als Betriebssystem für den Betrieb behandeln müssen – mit klaren SLAs, automatisierter Inventarisierung und Tests, die nicht nur „Version X läuft“, sondern auch „die gefährlichen Pfad- und Template-Pfade sind unterbunden“ nachweisen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WordPress-RCE nach Fix: CVE-2026-87902 wird binnen Stunden ausgenutzt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WordPress-RCE nach Fix: CVE-2026-87902 wird binnen Stunden ausgenutzt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WordPress-RCE nach Fix: CVE-2026-87902 wird binnen Stunden ausgenutzt« bei Google Deutschland suchen, bei Bing oder Google News!