
LONDON (IT BOLTWISE) – Forscher haben eine neue Stufe einer langlaufenden npm-Software-Supply-Chain-Attacke unter dem Namen MALFEX beschrieben. Das Paket „imgdecode“ versteckt bei Aufruf via require() einen Loader in einem kompilierten Node.js-Addon, der eine verschlüsselte Payload von GitHub nachlädt, entschlüsselt und in einen neuen dllhost.exe-Prozess injiziert. In einer zeitlich eng getakteten Abfolge ersetzten die Angreifer kurz nach Löschungen mehrere Pakete durch Varianten mit ähnlicher Funktion. Besonders kritisch: Das Setup nutzt mehrere Zwischenmodule und unterläuft klassische Install-Hooks, weil ein Teil der Ausführung erst beim Laden der nativen Komponente startet.
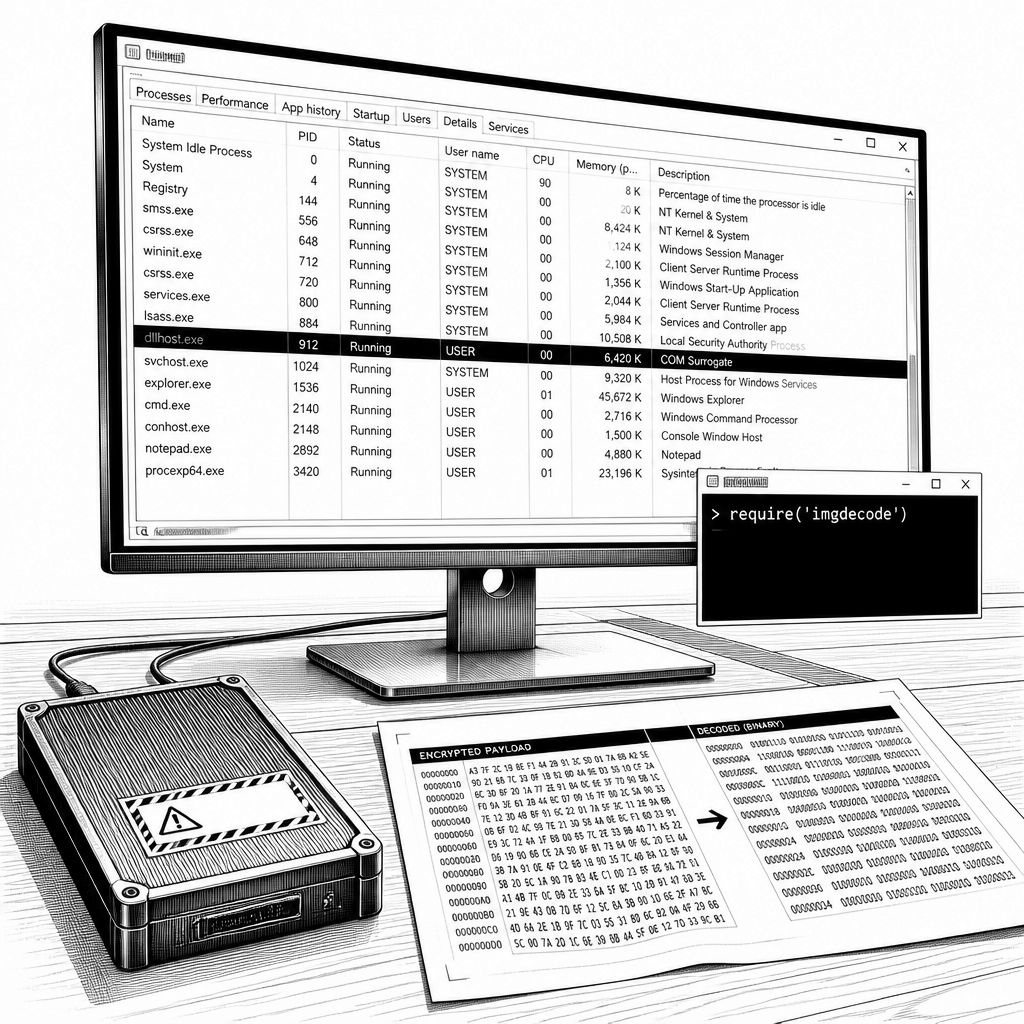
Die npm-Ökosysteme rund um „imgdecode“ und die breiter angelegte Kampagne MALFEX zeigen sehr anschaulich, wie dynamisch moderne Software-Supply-Chain-Angriffe auf Entfernungen und öffentliche Analysen reagieren. Laut den beschriebenen Untersuchungen wurden zwischen August 2023 und September 2026 wiederholt Pakete veröffentlicht, die auf Windows abzielen und die Kette vom harm-losen npm-Import bis zur echten Ausführung verschleiern. Dabei steht weniger die Frage im Vordergrund, ob ein Paket „install-hook“ oder ein klassisches Postinstall-Skript ausführt, sondern wie tief Angreifer die Laufzeitumgebung von Node.js ausnutzen, um native Codepfade anzuschieben.
Konkret soll das Paket „imgdecode“ den problematischen Teil übernehmen: Es lädt bei „require(‘imgdecode’)“ einen DLL-basierten Loader in einem Node.js-Addon-Setup. Der Loader holt dann eine verschlüsselte Shellcode-Payload von einem GitHub-Repository, entschlüsselt die Daten und injiziert das Ergebnis anschließend in einen neu gestarteten Prozess namens „dllhost.exe“. Genau hier trennt sich die Täuschungsstrategie von vielen oberflächlichen Schadmodellen: Statt sich ausschließlich auf JavaScript-„run“-Logik zu stützen, wird die eigentliche Execution in nativen Code verlagert. Zusätzlich berichten die Analysen, dass die DLL vor der Injektion prüft, ob die entschlüsselte Klartextsignatur wie ein JPEG- oder PNG-Startcode aussieht; bei passenden Bildsignaturen stoppt die Routine, was darauf hindeutet, dass der Operator die Loader-Funktionalität durch „entschlüsseln zu Bilddaten“ gezielt abschalten können könnte.
Die Lieferkettenlogik dahinter ist dabei weniger linear als es die Paketnamen vermuten lassen. Im Kern greifen mehrere npm-Pakete ineinander: „imgdecode“ hängt in bestimmten Versionen von „imgbundle“ ab, während „img-to-native“ wiederum einen verschlüsselten Blob entschlüsselt und ihn als Go-Executable auf dem System ablegt, etwa unter „%APPDATA%\Microsoft\Windows\node_runtime_helper.exe“. Dieses Go-Programm lädt danach wiederum einen weiteren Stage nach, beschrieben als „setup.exe“ (auch als „movinlike“ bezeichnet), von einem Remote-Host mit einer IP- und Portkombination „104.234.65[.]75:700“. Für eine zweite Infektionsroute wird zusätzlich „runhelper“ statt „native-runner“ als Ersatz genannt: Während „runhelper“ als „Helper utility“ beworben wird, soll es Shellcode aus einer JPG-Datei extrahieren, in ausführbaren Speicher kopieren und über das Node-Modul „Koffi“ (Foreign Function Interface, FFI) zur Ausführung bringen.
Besonders auffällig ist die Timing-Strategie während der Sichtbarkeit durch Sicherheitsforscher und als Reaktion auf npm-Entfernungen. Laut der beschriebenen Ereignisfolge wurden unter anderem „cdn-img-fetch“, „img-to-native“ und „native-runner“ am 26. September 2026 veröffentlicht, während kurz danach zwei Pakete („native-runner“ und „img-to-native“) von npm entfernt wurden. Bereits am 30. September 2026 folgten Ersatzveröffentlichungen („imgbundle“ sowie „runhelper“), und noch am selben Tag startete die Veröffentlichung von „imgdecode“: zuerst Version 1.0.0, dann 1.0.1 am 1. Oktober und bis 1.0.3 am 11. Oktober. Diese enge Abfolge passt weniger zu einem „Einmalangriff“ als zu einem Operator, der seine Infrastruktur laufend nachregelt, sobald Blocklisten greifen oder Paketlinks öffentlich entfallen.
Technisch lässt sich aus den Details ablesen, warum so eine Kette schwer mit einfachen statischen Containern abzufangen ist. Bei „imgdecode“ wird der nativen Pfad offenbar erst dann aktiv, wenn die DLL-Komponente nach dem Laden des Addons „banner.jpg“ oder verwandte Dateien aus dem gleichen GitHub-Kontext nachlädt und die eingebettete Payload entschlüsselt. Die zuvor erwähnten Bildsignatur-Checks wirken dabei wie ein Gate, das das Verhalten an die bereitgestellte Ausgabedatenstruktur koppelt. Parallel dazu wird in der Stage-Kette beschrieben, dass das endgültige Schadprogramm umfangreiche Fähigkeiten für Datenerfassung und Fernsteuerung mitbringt: Aktivitätschecks für virtuelle Maschinen und Analyseumgebungen, Abfragen von Dateien anhand von Seed Phrases und Dateiendungen wie.kdbx, .pem, .ppk und.env, das Auslesen von Daten aus Chromium-basierten Browsern sowie aus Messengern und Kryptobeständen. Dazu kommen Mechanismen für WebSocket-basierte Kommandoausführung, inklusive Datei-Transfer, Prozesssteuerung, Clipboard-Zugriff, Screenshots sowie Mouse- und Keyboard-Input.
Für Entwickler und IT-Betrieb ergeben sich daraus sehr konkrete Handlungsanforderungen. Die Empfehlung aus den Analysen zielt darauf ab, betroffene Windows-Systeme nach dem Einsatz solcher Pakete isoliert zu behandeln, Persistenzmechanismen zu prüfen und Einträge wie Registry Run Keys oder geplante Tasks (genannt wird „MicrosoftEdgeUpdateService“) zu kontrollieren. Außerdem wird zur Rotation von Zugangsdaten und – falls Seed Phrases gespeichert wurden – zum Transfer von Geldern in neue Wallets geraten. Praktisch heißt das: Wer in den letzten Wochen npm-Pakete aus der MALFEX-Wirkzone genutzt hat, sollte nicht nur prüfen, welche Version installiert wurde, sondern auch, welche nativen Abhängigkeiten zur Laufzeit geladen wurden und welche Dateien unter User-Profilpfaden oder aus temporären Pfaden entstanden sind. Gerade weil Teile der Ausführung beim Laden nativer Addons starten können, reicht ein reines „postinstall-free“ Review oft nicht aus.
Rückblickend zeigt MALFEX damit ein Muster, das auch andere Angriffe in der Branche prägt: Angreifer verlagern die eigentliche Logik in native DLLs oder in schwer sichtbare Zwischenstufen und halten die JavaScript-Schicht vergleichsweise „unscheinbar“. Gleichzeitig macht die beobachtete Ersetzung von Paketnamen innerhalb von Tagen klar, dass Monitoring allein auf den ursprünglichen Paketbezeichnern zu kurz greift. Für die Abwehr bedeutet das, die Lieferkette stärker auf Verhaltensebene zu bewerten: Welche nativen Artefakte werden geladen? Von wo werden verschlüsselte Payloads nachgeladen? Welche Prozesse entstehen (hier etwa dllhost.exe)? Und welche C2-Funktionen werden vorbereitet? Wer diese Fragen beantwortet, kann die nächsten Varianten der Kampagne auch dann identifizieren, wenn die Angreifer den Namen eines Pakets kurzfristig austauschen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "MALFEX: Schadpaket „imgdecode“ nutzt Node-Addons und injiziert Shellcode in dllhost.exe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "MALFEX: Schadpaket „imgdecode“ nutzt Node-Addons und injiziert Shellcode in dllhost.exe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »MALFEX: Schadpaket „imgdecode“ nutzt Node-Addons und injiziert Shellcode in dllhost.exe« bei Google Deutschland suchen, bei Bing oder Google News!