
LONDON (IT BOLTWISE) – Ein einzelnes kompromittiertes App-Credential in ConnectWise Cloud Backup soll am 15. Oktober 2026 zwischen 06:13 und 08:34 UTC auf 173 Microsoft-365-Mandanten unautorisierte Anmeldungen ausgelöst haben. ConnectWise stoppte daraufhin den App-Zugriff als Vorsichtsmaßnahme, während Microsoft das Muster unerlaubter Authentifizierungen bestätigte. Unklar bleibt weiterhin, ob dabei tatsächlich Backup-Daten abgeflossen sind. Parallel dazu zeigt ein Brooklyner Fall, wie lange Ermittlungen im Kryptowährungsumfeld oft dauern müssen, bevor organisierter Betrug strafrechtlich greifbar wird.
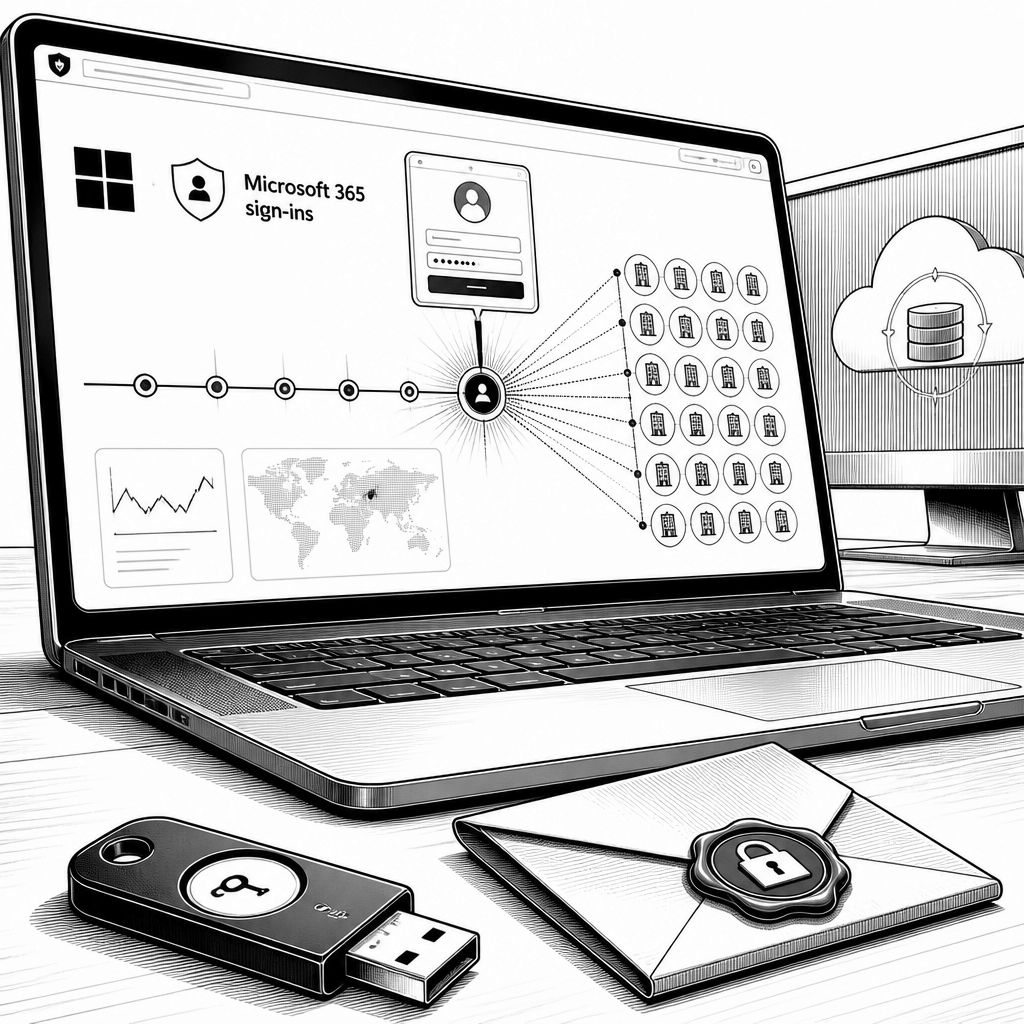
Der Gleichklang zweier Meldungen aus unterschiedlichen Blickwinkeln wirkt wie eine technische Schadensmeldung für das gesamte Ökosystem rund um Managed Service Provider (MSP): Während in Brooklyn eine Ermittlungsakte über Jahre hinweg aufgebaut wurde, braucht ein missbrauchtes Anwendungs-„Credential“ offenbar nur Stunden, um in einer Cloud-Identitätslandschaft breit zu wirken. Im Mittelpunkt steht dabei nicht ein „klassisches“ Nutzerpasswort, sondern ein OAuth-ähnliches App-Zugriffsrecht, das in mehreren Microsoft-365-Umgebungen gleichzeitig als vertrauenswürdiger Türöffner funktionieren kann. Genau diese Asymmetrie – langsame Entdeckung versus schnelle Ausnutzung – wird durch den ConnectWise-Vorfall besonders sichtbar.
In Brooklyn berichtet die öffentliche Darstellung von einem Angriffsmuster, das nach Angaben der Staatsanwaltschaft auf Betrug in Kryptowährungsstrukturen basiert haben soll. Nach Angaben der Staatsanwaltschaft wurden dabei Bewohner aus Brooklyn angeblich um Millionen US-Dollar geschädigt. Zugleich macht das Material deutlich, dass die rechtliche Lage einzelner Beteiligter noch nicht abschließend bestätigt ist; eine Operation und Ermittlungen sind eben nicht automatisch eine Verurteilung. Tech-seitig entscheidend ist vielmehr der technische Kern der Strafverfolgung: Blockchain-Tracing soll dabei helfen, aus einem lokalen Betrugsbild eine Infrastruktur zu verknüpfen, die über mehrere Zeitzonen hinweg betrieben wurde und laut Bericht in Osteuropa, darunter auch Ukraine, verortet war.
Während die Kriminalitätsseite also auf methodische Beweisarbeit und internationale Kooperation setzt, zeigt das zweite Ereignis, wie schnell die Verteidigungsseite technisch überrollt werden kann. Laut den öffentlich diskutierten Incident-Response-Zahlen wurde zwischen 06:13 und 08:34 UTC am 15. Oktober 2026 eine kompromittierte Anwendungsvorlage von ConnectWise Cloud Backup genutzt, um sich in Microsoft-365-Mandanten von ConnectWise-Partnern und deren Kunden anzumelden. Zunächst wurden 162 Mandanten mit unautorisierten Anmeldungen dokumentiert; später stieg die Zahl im Rahmen der Nachmeldungen auf 173 bestätigte Mandanten. Als zugehörige Aktivität wurde zudem eine IP-Adresse (144.172.64[.]128) in Verbindung gebracht, ohne dass die Identität der Angreifer öffentlich eindeutig belegt wurde.
ConnectWise reagierte nach den öffentlich bekannten Angaben mit einer Sperrung des Cloud-Backup-Anwendungszugriffs während der Untersuchung. Außerdem stellte das Unternehmen zwei zentrale Aussagen in den Raum: Erstens gebe es bislang keine Indikatoren dafür, dass Backup-Partnerdaten kompromittiert worden seien. Zweitens sei das bestehende Cloud-Backup-Archiv von der Service-Unterbrechung nicht betroffen und solle nach Wiederherstellung zugänglich bleiben. Für MSPs und IT-Leitungen ist das zugleich beruhigend und unvollständig: Zwar wird das Risiko einer Datenkompromittierung adressiert, aber die exakte Art und Menge der in der Zeitspanne tatsächlich zugreifbaren Microsoft-365-Daten wird weiterhin nicht öffentlich quantifiziert. Auch deshalb sollte jede Schlussfolgerung „Datenexfiltration sicher ausgeschlossen“ als ungesichert gelten, bis unabhängige Befunde oder ein detaillierter Abschlussbericht vorliegen.
Technisch lässt sich der Vorfall als Supply-Chain-Risiko im Identitätslayer einordnen. ConnectWise liegt in einer empfindlichen Position der IT-Wertschöpfungskette, weil MSPs die Plattform für Backup- und Recovery-Abläufe für viele nachgelagerte Geschäftskunden bündeln. Genau diese Konzentration wirkt im Angriffsfall wie ein Verstärker: Wenn ein Vendor-App-Credential missbraucht wird, kann es – abhängig von den konfigurierten Berechtigungen – in mehreren Mandanten zugleich greifen, selbst wenn einzelne Kunden bereits streng mit Benutzerpasswörtern und Multi-Faktor-Mechanismen arbeiten. Das ist ein Unterschied zu vielen „klassischen“ Einfallstoren, bei denen zuerst ein einzelnes Ziel kompromittiert werden muss; hier wird eher der Vertrauenshebel des Dienstleisters angegriffen.
Im Markt erzeugt so ein Ereignis weniger den sofortigen Schaden an Betriebsabläufen als den Druck für neue Kontrollmaßnahmen. Der unmittelbare Effekt ist operativ: Wenn der Cloud-Backup-App-Zugriff ausfällt, stoppen oder unterbrechen sich automatisierte Backup-Jobs, was sich bei MSPs typischerweise in langen Wiederanlaufketten und zusätzlichen Abstimmungen über Wiederherstellungsfenster äußert. Gleichzeitig verschiebt sich das Risikomuster im Einkauf und in der Kundenkommunikation: Backup- und Business-Continuity-Anbieter konkurrieren nicht nur über Funktionen, sondern auch darüber, wie „angriffsfest“ die Lieferkette wirkt. Eine belastbare Zahl wie 173 betroffene Mandanten wird dabei zwangsläufig zu einem Argumentationsanker in technischen Bewertungsgesprächen.
Für den Compliance- und Sicherheitsbetrieb ergibt sich daraus eine klare, praktische Handlungslogik. Wer ConnectWise Cloud Backup nutzt oder ähnlich gelagerte MSP-Integrationen über Anwendungscotraits mit Microsoft 365 betreibt, sollte zuerst in den Sign-in-Logs gezielt nach Aktivitäten im Zeitfenster vom 15. Oktober 2026 zwischen 06:13 und 08:34 UTC suchen und dabei Anmeldungen mit ungewöhnlichen IPs wie der genannten 144.172.64[.]128 gesondert prüfen. Ebenso sinnvoll ist der Abgleich, ob das betroffene App-Zugriffsprofil tatsächlich zu den bestätigten 173 Mandanten gehört – nicht per Annahme, sondern über Rückmeldung des Dienstleisters und die eigenen Journaldaten. Zusätzlich sollten betroffene Credentials oder API-Schlüssel erst nach Wiederherstellung und in einem kontrollierten Austauschprozess rotiert werden; entscheidend ist, nicht einfach das gleiche Geheimnis weiterzuverwenden, das im Zeitraum aktiv gewesen ist.
Einordnung und Ausblick laufen am Ende auf dasselbe Ergebnis hinaus: Für 2027 werden sowohl die Strafverfolgung als auch die technische Abwehr wahrscheinlicher häufiger in derselben taktischen Lücke ansetzen müssen. Der Brooklyner Fall steht sinnbildlich dafür, dass ernsthafte Ermittlungen bei kryptobasierten Betrugsnetzen Zeit brauchen – bis über Jurisdiktionen und Ledger hinweg ausreichend belastbare Evidenz vorliegt. Der ConnectWise-Vorfall zeigt parallel, dass eine einzige nicht rechtzeitig erkannte App-Authentifizierung ausreicht, um viele Umgebungen innerhalb eines Arbeitstages betroffen zu machen. Unternehmen, die beide Seiten der Gleichung ernst nehmen, behandeln Vendor-Integrationen deshalb nicht als „statische Lieferantendetails“, sondern als Identitäts- und Berechtigungsfläche, die regelmäßig geprüft, eingegrenzt und überwacht werden muss.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ConnectWise-Vorfall zeigt: Eine App-Credential kann 173 Microsoft-365-Mandanten treffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ConnectWise-Vorfall zeigt: Eine App-Credential kann 173 Microsoft-365-Mandanten treffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ConnectWise-Vorfall zeigt: Eine App-Credential kann 173 Microsoft-365-Mandanten treffen« bei Google Deutschland suchen, bei Bing oder Google News!