
LONDON (IT BOLTWISE) – Eine Belarus-ausgerichtete Hackergruppe soll rund zwei Jahre in einem russischen Gesundheitsnetzwerk aktiv gewesen sein. Laut Solar nutzten die Angreifer eine Backdoor namens Vasilek, die über manipulierte VMware-Tools-Komponenten persistent bleibt. Für die Steuerung setzt die Malware auf Telegram, parallel schleusten die Täter teils Phishing-Installer nach. Auffällig ist der lange Verbleib im Zielnetz ohne Zerstörung, bevor später auch wiper-ähnliche Aktionen und das systematische Leeren von Windows-Event-Logs möglich wurden.
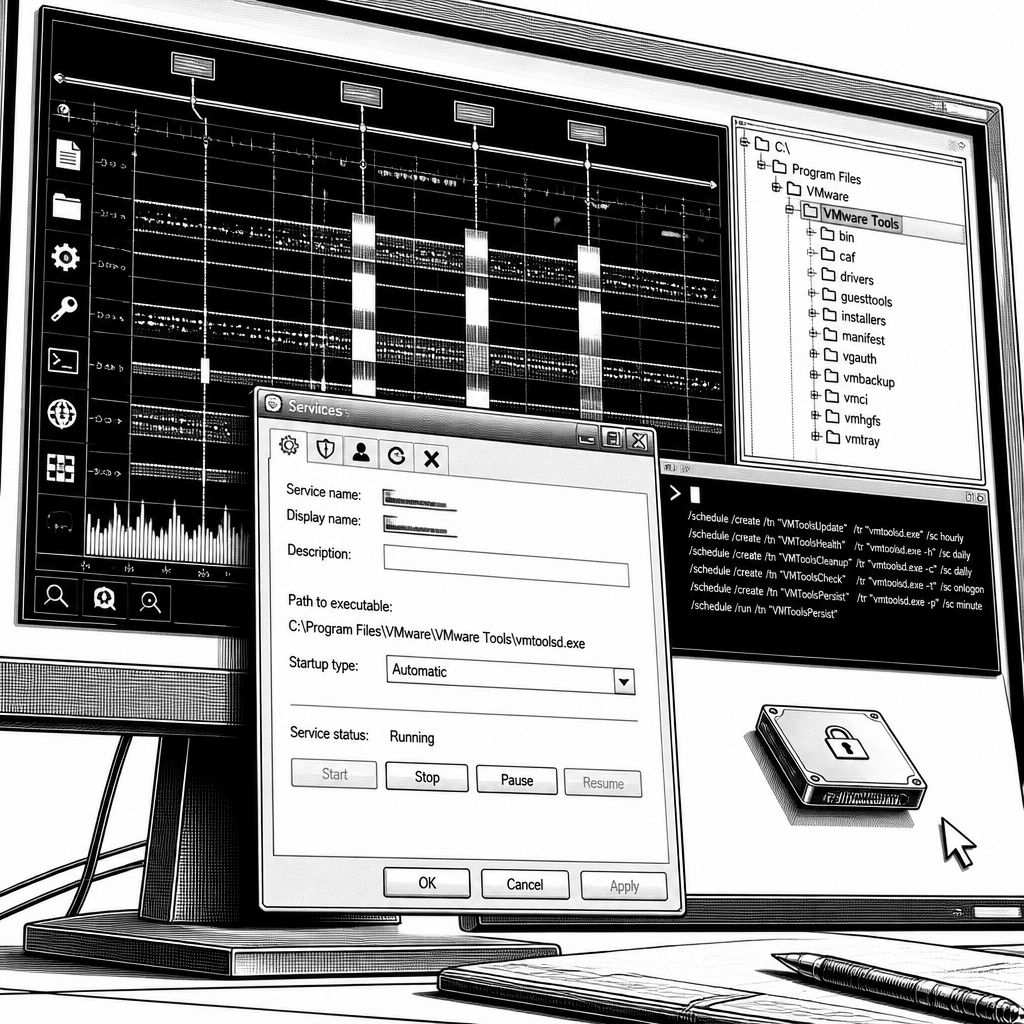
Die aktuelle Detailanalyse von Solar beschreibt eine langlaufende Kampagne gegen eine russische Organisation aus dem Gesundheitsumfeld, bei der eine bislang wenig im Fokus stehende VMware-Tools-Route zur Persistenz genutzt worden sein soll. Die Angreifer aus dem Umfeld „Partisan Zmiy“ (auch „Cyber Partisans“) seien laut den vorliegenden Beobachtungen seit mindestens 2020 aktiv und hätten dabei ein wiederkehrendes Muster gezeigt: Backdoor-Funktionen für Spionage, später auch destructive Schritte – allerdings nicht zwingend sofort. Besonders ungewöhnlich ist dabei der zeitliche Verlauf: Statt nach der erfolgreichen Kompromittierung direkt Schaden anzurichten, sollen die Täter über einen ungewöhnlich langen Zeitraum im Netzwerk verblieben sein, ohne Destruktion durchzuführen. Solar verknüpft diesen „ruhigen“ Modus mit dem Wert des Zugriffs für weitere Spionage und für Angriffe über vertrauenswürdige Beziehungen zu medizinischen Einrichtungen.
Technisch steht bei dem Fall weniger ein neues Angriffsw erkzeug im Vordergrund, sondern eine präzise Verschleierung innerhalb der VMware-Tools-Umgebung. Beobachtet wurde ein Loader-Scheduler-Dienst („vmauad“), der sich als legitime VMware-Komponente tarnt und damit Inspektionsroutinen ausbremsen soll. Der Kern der Methode: Auf einer „trusted-but-unmonitored“ Verzeichnisposition innerhalb der VMware-Tools-Struktur sollen die Angreifer schädliche Executables platzieren oder legitime VMware-DLLs ersetzen. Genannt wird dabei insbesondere eine manipulierte Version der Datei „vmtools.dll“, die die Backdoor-Funktionalität enthalten soll. Der Windows-Dienst soll dann die Binärdatei „C: \Program Files\VMware\VMware Tools\authd.exe“ starten und zugleich einen GOST-Tunnel jeden Samstag zwischen 22:00 Uhr und 23:00 Uhr einrichten, während die eigentliche Backdoor Vasilek (Version 1.5.8) acht Stunden nach dem Start des Dienstes einmalig nachgeladen werden soll.
Mit dieser Infrastruktur schaffen die Angreifer eine reich ausgestattete Steuer- und Spionageebene. Vasilek soll Informationen über den infizierten Rechner erfassen, Windows-Kommandos ausführen, Prozesse starten und beenden, Dateien übertragen, Screenshots erzeugen sowie die Tastatureingaben protokollieren können. Auch das Rechte-Mapping über „runas“ wird als Bestandteil genannt, ebenso die Fähigkeit, das System am Schlafmodus zu hindern, sich selbst zu aktualisieren oder zu entfernen. In der aktuellen Variante fällt eine Erweiterung auf: der Befehl „move_cursor“, der den Cursor auf dem Bildschirm bewegen und so eine simulierte Nutzerinteraktion erzeugen kann. Ein weiterer Punkt ist die C2-Stabilität: Da Telegram in Russland durch Internetanbieter blockiert sein soll, werde die Kommunikation zwischen Vasilek und dem Command-and-Control-System instabil. Solar ordnet das als Grund dafür ein, dass die Kampagne zwar über längere Zeiträume in Betrieb sein konnte, der Kommunikationskanal aber Schwankungen zeigt.
Daneben beschreibt Solar eine Kombination aus Stealth-Mechanismen, die offenbar gezielt auf Betriebssicherheit statt auf neue Fähigkeiten setzen. Genannt werden etwa Hostname-Bindings in zwei unabhängigen Komponenten, nächtlich geplante Payload-Starts sowie das Erben von System-Proxy-Einstellungen. Auch die Tarnstrategie wirkt „operativ“: Software, die als ordnungsgemäß installiert erscheint, aber nicht genutzt wird, soll zur Deckung dienen; außerdem sollen Dateien auf den gleichen Pfaden rotiert werden, um Signature- und Forensik-Muster zu verwässern. Zusätzlich werden Time-Stomping sowie das Unterdrücken ausgehender Nachrichten genannt; für Operator-Chats wird außerdem erwähnt, dass anonyme Nachrichten im Namen der Gruppe versendet werden. Für Unternehmen mit Security-Operations-Teams heißt das vor allem: Die Indikatoren liegen weniger in einmaligen Exploit-Spuren, sondern in konsistenten Verhaltensmustern rund um Scheduling, Proxy-Vererbung und Artefaktpflege.
Solar ordnet den Fall zudem in die „Cyber Partisans“-Historie ein, die laut Bericht auch destructive Elemente beinhaltet. Als Beispiel wird ein Wiper namens Pryanik beschrieben, der gezielte Löschung oder Zerstörung auslösen kann. Ebenso soll das Vorgehen zur Spurenverwischung über die systematische Bereinigung von Windows-Event-Logs laufen, unterstützt durch eine Utility namens Evlx. Auffällig bleibt aber gerade im aktuellen Szenario die Reihenfolge: Obwohl diese Fähigkeiten vorhanden sind, sollen die Angreifer zunächst keine destruktiven Aktivitäten ausgeführt haben. Das ist für die Verteidigung deshalb relevant, weil „stille“ Phasen im Monitoring leicht unterschätzt werden. Laut Solar seien Hinweise auf den frühesten Kompromittierungszeitraum bereits Anfang 2024 zu sehen gewesen, während die Entdeckung im Dezember 2025 erfolgt sein soll; die Zielorganisation selbst wurde nicht namentlich genannt.
Solar koppelt die Veröffentlichung außerdem an weitere Kampagnenbeobachtungen aus dem russischen Bedrohungsumfeld. Im Zusammenhang mit einer separaten Erzählung wird eine Phishing-Operation genannt, die JavaScript-Anhänge verwendet, die Geschäftsdokumente wie Zahlungen oder Bestellungen nachahmen. Ziel sei dabei die Auslieferung einer zuvor nicht näher beschriebenen Malware-Familie namens HypeAgent, die als voll ausgestattetes Trojaner-Framework beschrieben wird. Hinzu kommt eine ähnliche Breite des Funktionsumfangs: Dateidiebstahl, Konsolenzugriff, Kontrolle über Desktop und Webcam, Keystroke-Logging, versteckte VNC- und RDP-Sessions sowie sogar die Fähigkeit, einen Kryptowährungs-Miner zu deployen. Zusätzlich wird ein weitreichendes Cookie-Stealing für zahlreiche Dienste beschrieben und eine Manipulation der Exodus-Wallet-App, um JavaScript einzuschleusen und damit potenziell Zugangsdaten bis hin zu Private Keys abzugreifen.
Für die Markt- und Operationssicht ist schließlich interessant, wie eng solche Aktivitäten mit anderen Akteursgruppen verknüpft sein können. Solar verweist auf Beobachtungen im Juni, bei denen eine legitime Infrastruktur kompromittiert worden sein soll, um über eine ProxyCB-Botnet-Komponente automatisierte Anfragen an russische Webseiten und Online-Plattformen zu senden. Gleichzeitig nennt der Bericht mögliche Überschneidungen mit früheren Aktivitäten, die mit TeamSpy in Verbindung gebracht wurden, einem Cluster, das TeamViewer missbraucht haben soll, um Reconnaissance und Datendiebstahl zu erleichtern. Auch auf rechtlicher Seite gibt es eine weitere Parallele: Nach Angaben des US-Justizministeriums soll gegen Searzhudin Tamirlanovich Aktulaev, einen 40-jährigen russischen Staatsangehörigen, ein Verfahren wegen des Versands malwarebeladener Excel-Anhänge an rund 80.000 Nutzer über ein Online-Messaging-System einer Freelance-Plattform und unter Verwendung von 255 gefälschten Konten laufen; eine Entscheidung in dem Verfahren steht aus. Für IT-Leitungen und Security-Verantwortliche ist diese Mischung aus technischen Details und Ermittlungslogik ein Signal: Schutzmaßnahmen müssen sowohl auf Endpunkt-Tarnung und Prozessausführung als auch auf Kommunikations- und Lieferkettenrisiken in Phishing-Szenarien ausgerichtet werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Vasilek-Backdoor in VMware Tools: Cyber Partisans kompromittieren medizinisches Netzwerk" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Vasilek-Backdoor in VMware Tools: Cyber Partisans kompromittieren medizinisches Netzwerk" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Vasilek-Backdoor in VMware Tools: Cyber Partisans kompromittieren medizinisches Netzwerk« bei Google Deutschland suchen, bei Bing oder Google News!