
LONDON (IT BOLTWISE) – Für KSMBD, den SMB-Server im Linux-Kernel, sind zwei Remote-Code-Execution-Lücken mit CVSS 9,0 öffentlich beschrieben worden. Eine betrifft den SMB Direct-Pfad mit RDMA und kann über einen Integer-Underflow zu einem Out-of-Bounds-Write führen. Die zweite Lücke arbeitet ohne Authentifizierung und nutzt einen Race-Zustand bei der Protokoll-Zuordnung. Bislang gibt es weder in mainline noch in linux-next eine bestätigte Lösung, wodurch Installationen ohne zeitnahe Backports besonders kritisch sind.
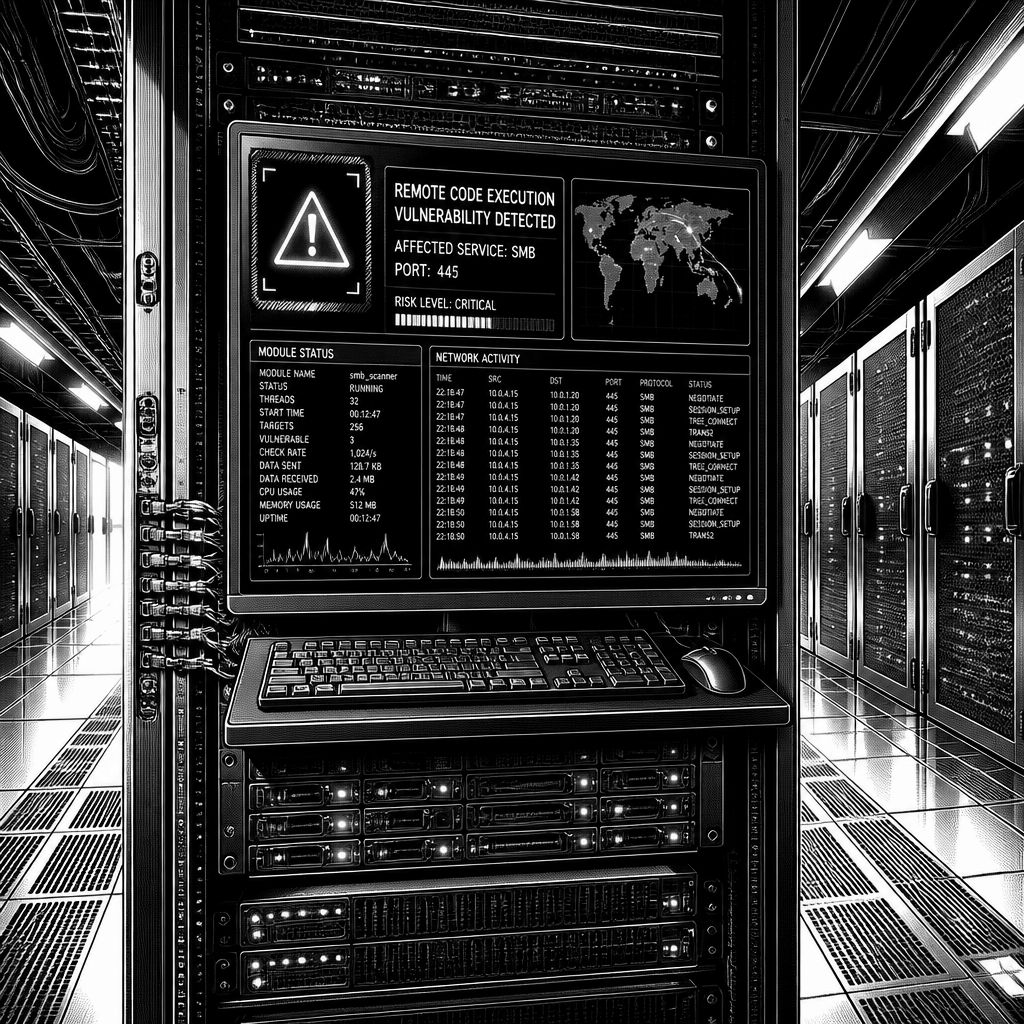
Auf Linux-Servern, auf denen KSMBD als integrierter SMB-Server läuft, sind zwei Remote-Code-Execution-Schwachstellen mit jeweils CVSS 9,0 öffentlich dokumentiert worden. Beide betreffen damit Systeme, die über Port 445 SMB-Anfragen entgegennehmen, auch wenn die Angriffswege unterschiedlich anspruchsvoll ausfallen. Während eine Lücke ohne Authentifizierung auskommt und daher für praktisch jede KSMBD-Installation relevant ist, hängt die zweite vom konkreten SMB-Direct-Setup ab und verlangt zusätzlich RDMA-Fähigkeit.
Die erste Lücke, ZDI-CAN-33774, soll sich unmittelbar ausnutzen lassen, sobald ein Angreifer das KSMBD-Interface erreicht. Der Kern liegt in einem Race-Condition-Problem bei der Zuweisung von Handlern im KSMBD-Protokoll-Dispatch: Ein Burst kurzer SMB1-Pakete, gefolgt von einem SMB2-Paket innerhalb desselben TCP Writes, kann dazu führen, dass Worker SMB1-Daten mit einem SMB2-Handler verarbeiten. Dadurch wird über das Ende eines kürzeren Puffers hinaus gelesen; je nach Ausnutzungslogik ist genau diese Art von Leseüberschreitung häufig der Einstieg in Folgefehler wie Schreibprimitive oder Kontrolle über Programmfluss. Der Bericht nennt dabei explizit keinen Authentifizierungsbedarf, sodass jeder Server betroffen sein kann, der KSMBD auf 445 exponiert.
Komplexer ist ZDI-CAN-33549: Diese Schwachstelle sitzt im SMB-Direct-Pfad und erfordert eine RDMA-fähige Umgebung. Laut Beschreibung braucht der Angreifer dafür eine RDMA-Interface-Unterstützung (entweder passende Hardware oder der rxe Software-Treiber), eine KSMBD-Share, auf die geschrieben werden kann, sowie einen Client, der SMB Direct verhandelt. Technisch handelt es sich um einen Integer-Underflow im Pfad, in dem der Server RDMA-Buffer-Descriptors entgegennimmt. Der Client kann dabei einen ersten Descriptor über eine Länge parametrisieren, die länger ist als das deklarierte Payload-Limit; dadurch soll der Servergrößen-Zähler wrap-around erfahren und eine nachfolgende Speicheroperation über das Ende eines allokierten Puffers hinaus kopieren können.
Zum Patch-Status ist der Stand zum Zeitpunkt der Berichte eindeutig: Für beide Schwachstellen gebe es keinen benannten Fix im mainline-Kernel und auch in linux-next, also dem Integrationsbaum für künftige Änderungen. Der Bericht verweist zwar darauf, dass der SMB-Direct-Pflegezuständige Stefan Metzmacher einen Fix für ZDI-CAN-33549 im Blick auf den nächsten Kernel-Entwicklungszyklus eingereicht haben soll, allerdings ist dies nach den vorliegenden Angaben nicht anderweitig bestätigt worden. Für Organisationen bedeutet das vor allem ein Timing-Problem: Selbst wenn ein Patch upstream landet, dauert die Übernahme in stabile Branches üblicherweise mehrere Wochen, und Distributionen brauchen anschließend nochmals Zeit für Backports.
Damit die betroffenen Systeme überhaupt identifiziert werden können, nennt der Bericht praktische Prüfschritte: Mit systemctl status ksmbd lässt sich verifizieren, ob der Dienst aktiv ist. Ergänzend zeigt lsmod | grep ksmbd, ob das Kernelmodul geladen ist. Für die Risikoabschätzung ist auch wichtig, dass nicht jede Distribution KSMBD standardmäßig ausliefert: So heißt es in der Beschreibung, dass Red Hat Enterprise Linux KSMBD nicht standardmäßig enthält. Hinzu kommt eine Detailfrage, weshalb keine CVE-Nummern existieren: Dem Bericht zufolge vergibt das Kernel-Projekt solche IDs erst, wenn ein Fix in einem stabilen Tree verfügbar ist.
Auch der Veröffentlichungsweg spielt im Gesamtbild eine Rolle. Die Linux-Sicherheitsdokumentation, die im Mai 2026 aktualisiert worden sein soll und sich dabei an Vorgaben aus dem Umfeld des Kernel-Projekts orientiert, stellt klar, dass Bugs, die durch KI-Tools gefunden werden, per Definition bereits öffentlich seien und an Subsystem-Listen adressiert werden sollen. Die Berichte beschreiben jedoch, dass die ZDI-Routing-Logik öffentliche Mailinglisten parallel zu einer privaten Kernel-Sicherheitsadresse kopiert habe, ohne Patches beizulegen. Greg Kroah-Hartman soll auf mehrere Kernel-Reports unmittelbar reagiert haben; in den zitierten Antworten weist er darauf hin, dass die Meldungen ohne Patch öffentlich gepostet wurden. Für den VMware-GPU-Treiber schrieb er: „For some reason you sent this to public lists, and did not include a patch, so there’s not much we can do with this.“ Und kurz darauf, ebenfalls in einem zitierten Kommentar zum NVMe-Treiber, heißt es: „Again, no patch, and sent to a public list? Please fix your submission process.“
Für die Einordnung lohnt sich der Blick über KSMBD hinaus: Der Bericht listet zudem weitere ZDI-Reports, die nicht mit KSMBD zusammenhängen. Dazu zählt unter anderem ZDI-CAN-33367 als lokaler Privilege-Eskalationsfehler im Netzwerk-Stack (skb_zerocopy), sowie lokale Privilege-Eskalationen in einem VMware-GPU-Kontext (ZDI-CAN-34068) und eine Informationsoffenlegung im NVMe-Target-Treiber (ZDI-CAN-34076). Außerdem wird ein separater Pufferüberlauf in ConnMan (ZDI-CAN-32005) erwähnt, der ebenfalls nichts mit KSMBD-Servern zu tun hat. Unterm Strich bleibt für Betreiber von SMB-Diensten jedoch vor allem ZDI-CAN-33774 und ZDI-CAN-33549 relevant: der eine potenziell breit angreifbar ohne Authentifizierung, der andere stark vom SMB-Direct- und RDMA-Setup abhängig. Bis belastbare Patches verfügbar sind, verschiebt sich die Praxisplanung entsprechend Richtung Abschirmung, Reduktion der Exposition und sorgfältiges Monitoring der KSMBD-Nutzung.
Was die technische und organisatorische Seite angeht, ist die Lage damit nicht nur eine Frage von „Update oder nicht“, sondern auch von Architekturwahl: SMB1/SMB2-Mischungen, die über einen TCP-Write zeitlich nahe beieinander liegen, werden in der Beschreibung ausdrücklich als Trigger für die Handlerverwechslung genannt. Beim SMB Direct sind es dagegen Ressourcenpfade und Speicherlängen-Validierung, die Angreifern Raum für Out-of-Bounds-Kopien geben können. Für Security-Teams heißt das, dass kurzfristige Maßnahmen (zum Beispiel die Reduktion öffentlich erreichbarer Dienste) und mittelfristige Migrationspfade (SMB- und RDMA-Nutzungsprofile) zusammenspielen müssen, während Kernel-Teams die Upstream-Integration neuer Fixes vorbereiten und Downstream-Backports abwarten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Zwei KSMBD-RCE-Lücken (CVSS 9,0) vor Kernel-Fixes: Zero-Day-Details" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Zwei KSMBD-RCE-Lücken (CVSS 9,0) vor Kernel-Fixes: Zero-Day-Details" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Zwei KSMBD-RCE-Lücken (CVSS 9,0) vor Kernel-Fixes: Zero-Day-Details« bei Google Deutschland suchen, bei Bing oder Google News!