
LONDON (IT BOLTWISE) – Eine offizielle Claude-Code-Erweiterung für VS Code wurde in einer Supply-Chain-Attacke manipuliert, um eine persistente SSH-Backdoor zu installieren. Betroffen war eine konkrete Paketversion mit einer nachträglich eingefügten JavaScript-Loader-Komponente, die nach dem Start von VS Code aktiv wird. Die Schadsoftware trägt einen angreiferkontrollierten SSH-Key in die authorized_keys ein, richtet serverseitige Erreichbarkeit per Reverse-Tunnel ein und versendet Recon-Daten über unverschlüsseltes HTTP. Mittlerweile wurde die betroffene Version entfernt und durch eine neue Version ersetzt.
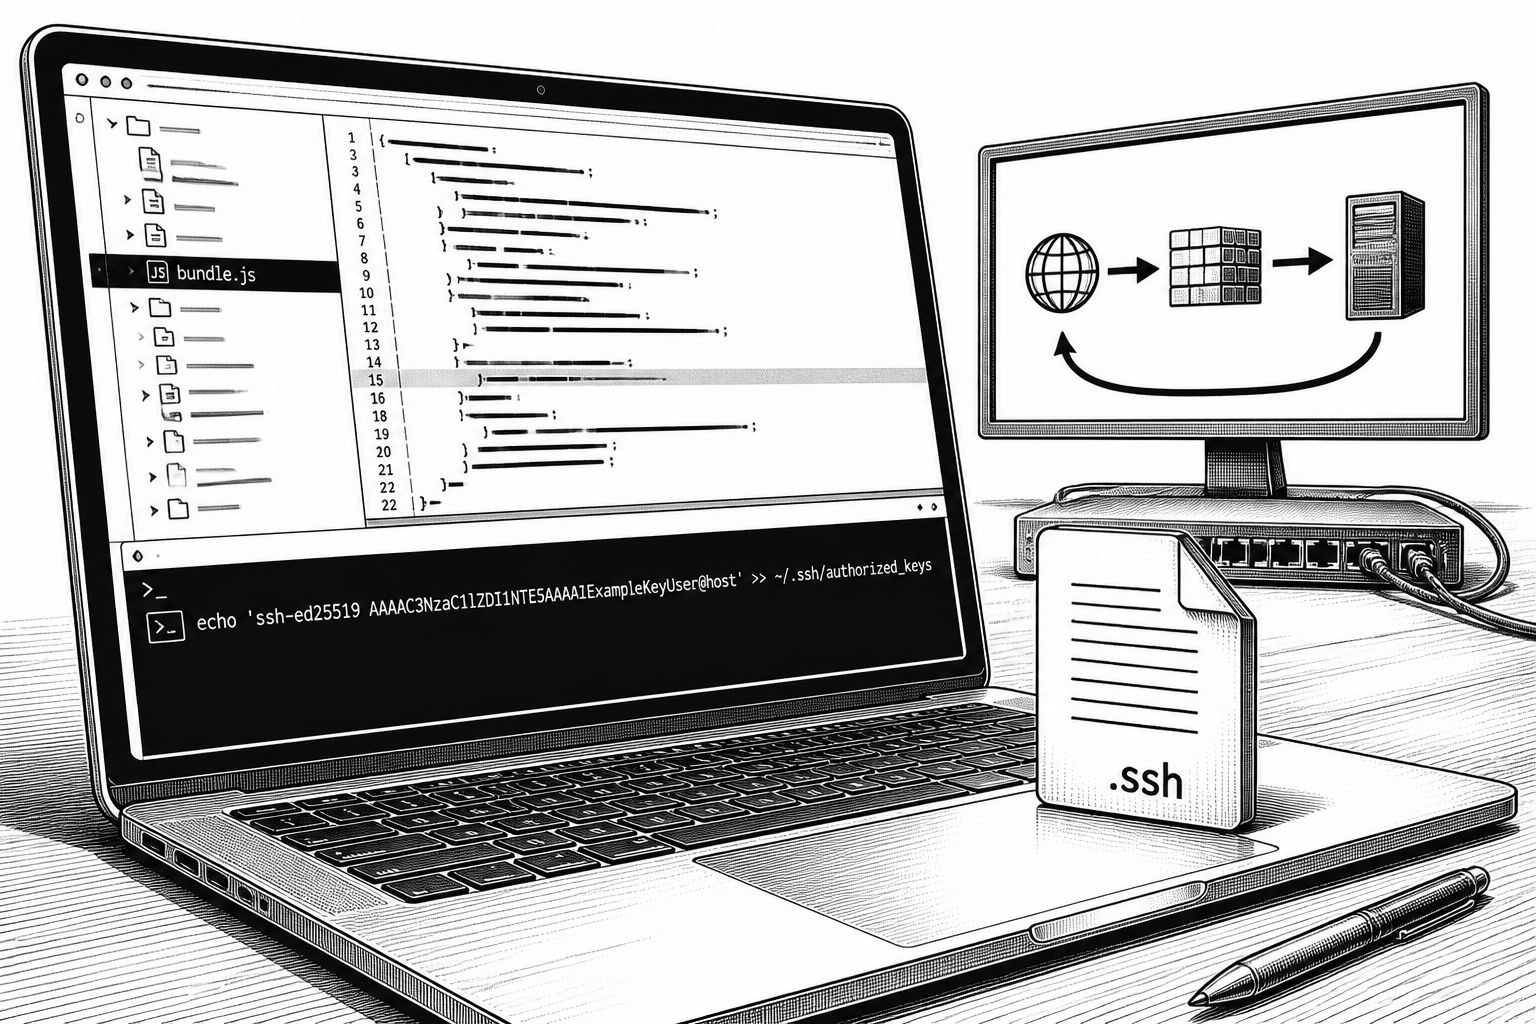
In der Software-Entwicklung ist es inzwischen ein bekanntes Risiko: Selbst „offizielle“ Erweiterungen können zum Einfallstor werden, wenn der Software-Delivery-Prozess nicht ausreichend gegen Manipulationen abgesichert ist. Genau dieses Muster zeigt der aktuelle Vorfall rund um die Claude-Code-Erweiterung für VS Code. Dabei geht es nicht um einen Angriff auf den Editor selbst, sondern um eine kompromittierte Veröffentlichung, bei der ein Einstieg über die Paketlieferkette (Distribution und Build-Artefakte) erfolgt. Die Forschenden beschreiben, dass die bösartige Variante nach dem Start von VS Code aktiv wird und dann tief in typische Nutzer-Workflows eingreift.
Konkret nennen die Analysen zwei Haupt-Vertriebswege, über die die Erweiterung verfügbar ist: Open VSX sowie der Microsoft VS Code Marketplace. In beiden Fällen wird die Komponente als „anthropic.claude-code“ geführt, und die betroffene Version soll sich als anthropic.claude-code Version 2.1.313 identifiziert haben. Auffällig ist dabei der Aufbau des Pakets: Im Haupt-JavaScript-Bundle sei ein 66-zeiliger Loader vor den legitimen Extension-Code eingefügt worden. Jenn Gile, Co-Founder von OpenSourceMalware, sprach in dem Zusammenhang davon, dass das Paket sich zwar als korrekt identifiziere, der Loader jedoch die Ausführung in eine schädliche Richtung lenke. Diese Art von Loader-Technik ist besonders tückisch, weil sie den eigentlichen Schadcode zeitlich oder logisch „versteckt“ und erst nach bestimmten Triggern greift.
Der Angriff zielt anschließend auf die Persistenz über SSH, ohne dass der Nutzer hierfür zwingend explizite Admin-Vorgänge anstößt. Die Erweiterung aktiviert sich nach dem Start von VS Code und sobald die Webview geöffnet ist. Danach versucht sie, einen angreiferkontrollierten SSH-Schlüssel in die Datei „~/.ssh/authorized_keys“ zu schreiben. Der Key wird dabei als „svc-telemetry“ benannt, um eine unkritische Sichtweise zu begünstigen. Anschließend versucht die Schadsoftware, den kompromittierten Rechner über SSH über Windows, Linux und macOS hinweg erreichbar zu machen. Technisch wird das über einen Reverse-Tunnel umgesetzt, bei dem eine Verbindung zu „134.209.82[.]225“ aufgebaut wird; parallel wird eine systemabhängige Persistenz installiert, die je nach Plattform als Scheduled Task unter Windows, als crontab unter Linux oder als LaunchAgent unter macOS beschrieben wird.
Bei macOS und Windows kommt jedoch ein entscheidender Haken hinzu: Für das „Aktivieren“ bzw. das effektive Nutzen des lokalen SSH-Dienstes sind in der Regel Administratorrechte erforderlich. Laut Cursor-Analyse gelingt das nicht auf den meisten betroffenen Systemen, weil die Extension diese Rechte nicht in allen Fällen erlangen kann. Das bedeutet zugleich: Selbst wenn ein erfolgreicher Login über den Tunnel nicht zustande kommt, bleibt der Angriff in Teilen wirksam. Die Erweiterung könne weiterhin den SSH-Key hinzufügen, Persistenzmechanismen anlegen und Host-Details übermitteln. Die „Beacon“-Kommunikation erfolgt dabei an „134.209.82[.]225:8099“ per unverschlüsseltem HTTP-Request; im Text wird betont, dass die Verbindung über Port 8099 läuft und damit nicht in einem TLS-gesicherten Kanal stattfindet.
Für die Untersuchung der möglichen Auswirkungen ist außerdem relevant, was genau gesammelt wird. Laut den beschriebenen Daten umfasst die Recon-Phase unter anderem die öffentliche IP-Adresse (aus api.ipify[.]org), Hostname und lokaler Nutzername, Betriebssystem und CPU-Architektur sowie Home-Verzeichnis und aktuelles Arbeitsverzeichnis. Darüber hinaus wird „global Git email“ aus „git config –global user.email“ ermittelt. Besonders kritisch sind die Hinweise auf bis zu 40 Environment-Variablen, deren Namen auf KEY-, TOKEN-, SECRET- oder PASS-Patterns sowie auf AWS- oder GCP-Konfigurationen schließen lassen. Paul McCarty ordnete das ein: „Environment-variable values are not placed directly in the initial beacon.“ Zugleich könne allein das Wissen um die verwendeten Variablennamen schon auf Cloud-Provider, CI-Systeme und Credential-Typen hinweisen; erfolgreicher SSH-Zugriff würde dann den direkten Zugriff auf das Konto erleichtern. Gleichzeitig halten die Forschenden fest, dass bislang keine weiteren „Follow-on“-Payloads beobachtet wurden, der Reverse-Tunnel jedoch grundsätzlich einen Pfad für späteres Kommandieren oder Dateitransfers eröffnen kann.
Wie stark der Vorfall konkret durchgeschlagen ist, wird ebenfalls quantifiziert: Cursor zufolge betrifft er höchstens etwa 5.000 Nutzer, die die schädliche Version im Zeitraum von rund 2:27 Uhr PT bis 13:35 Uhr PT am 29. Oktober 2026 installiert hatten. Laut der Darstellung will Cursor die potenziell betroffenen Anwender direkt kontaktieren. Der Sicherheitsbericht empfiehlt unabhängig vom konkreten Status: Hosts isolieren, die nicht autorisierte SSH-Key-Eintragung sowie die Persistenzmechanismen entfernen, und anschließend Credentials inklusive Sessions rotieren. Außerdem wurde die manipulierte Version bereits schnell wieder aus dem Verkehr gezogen; Anthropic habe außerdem eine neue Version (2.1.314) veröffentlicht. Interessant ist diese zeitliche Abfolge auch aus Branchenperspektive: Sie zeigt, dass die Reaktionsgeschwindigkeit zwar wichtig ist, dass die kompromittierte Software in kurzen Zeitfenstern aber dennoch genügend Installationen erreichen kann, gerade wenn Auto-Update-Funktionen aktiv sind und die Integrität der veröffentlichten Artefakte vorab nicht zuverlässig gegen Manipulation abgesichert wurde.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kompromittierte Claude-Code-Erweiterung installiert SSH-Backdoor über Supply-Chain-Angriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kompromittierte Claude-Code-Erweiterung installiert SSH-Backdoor über Supply-Chain-Angriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kompromittierte Claude-Code-Erweiterung installiert SSH-Backdoor über Supply-Chain-Angriff« bei Google Deutschland suchen, bei Bing oder Google News!