
LONDON (IT BOLTWISE) – Ein syrischer Hacker, der online als „Th3Pr0“ bekannt ist, erhält 42 Monate Haft. Nach Angaben des US-Justizministeriums soll er eine Hacking-Verschwörung gesteuert haben, die westliche Nachrichten- und Organisationsseiten sowie soziale Netzwerke traf. Besonders folgenreich war ein Fake-Post nach dem Angriff auf den Associated-Press-Twitteraccount, der laut Gericht vorübergehend den Dow-Jones-Index um 136 Milliarden US-Dollar belastete. Unklar bleibt, wo sich sein Mitangeklagter derzeit befindet.
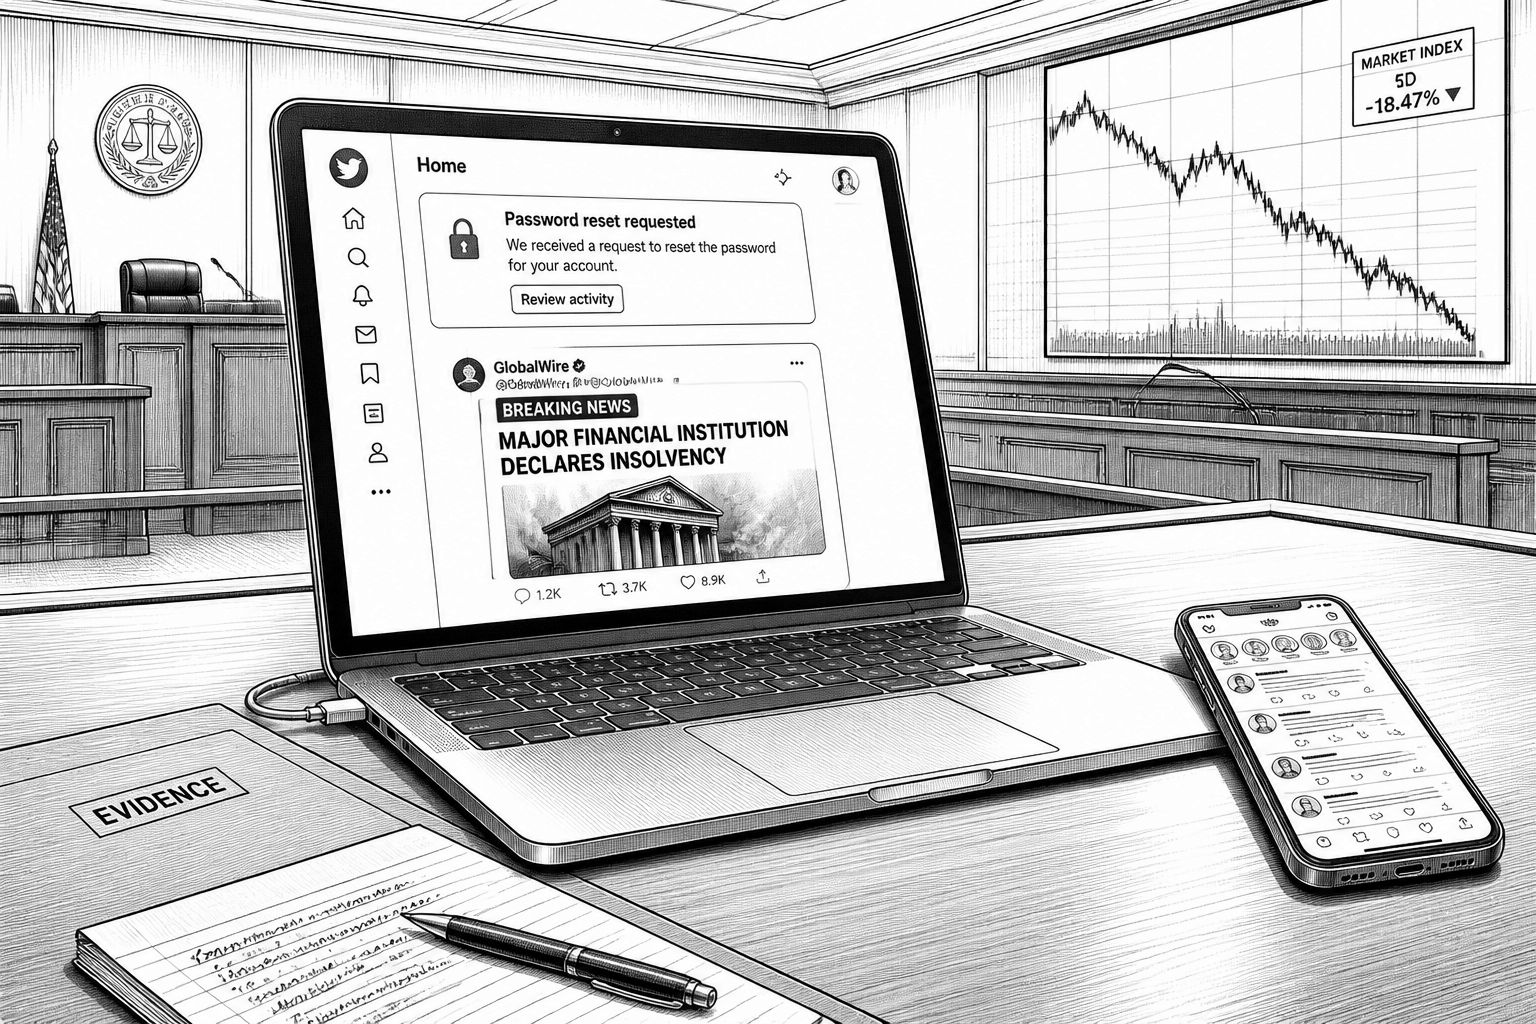
Ein einzelner Account-Übergriff hat im Jahr 2013 gezeigt, wie schnell sich digitale Zugänge in echte Markt- und Sicherheitsfolgen übersetzen können: Der US-Justizbehörde zufolge soll der syrische Electronic-Army-Hacker Ahmad Umar Agha, online „Th3Pr0“, an einer Verschwörung beteiligt gewesen sein, die westliche Medien und Organisationen über Phishing, Passwortdiebstahl und Social-Media-Hijacking kompromittierte. Das zuständige US-Bundesgericht verurteilte ihn jetzt zu 42 Monaten Haft für seine Rolle in dieser Konstellation.
Im Kern geht es um ein Muster aus mehreren Angriffsschritten. Laut einer FBI-Affidavit begannen die Aktivitäten der pro-assadischen „Syrian Electronic Army“ bereits 2011: Zunächst verschickten Mitglieder Phishing-E-Mails, um Passwörter von Mitarbeitenden zu erbeuten. Mit diesen Zugangsdaten konnten sie dann Webseiten defacen, Web-Traffic umleiten und Social-Media-Konten übernehmen. Genau diese Kette machte es möglich, Nachrichten- und Kommunikationskanäle so zu manipulieren, dass sie wie „echte“ Meldungen wirken – selbst wenn die Inhalte falsch sind.
Der bekannteste Fall innerhalb der Anklage betrifft den 23. April 2013: Die Gruppe soll den Twitter-Account der Associated Press übernommen und eine falsche Meldung verbreitet haben, wonach US-Präsident Barack Obama bei zwei Explosionen im Weißen Haus verletzt worden sei. Die Bestätigung für einen Passwort-Reset sei an ein Gmail-Konto gegangen, das nach den Angaben des Gerichts primär von Agha genutzt wurde. Die US-Justiz verbindet diesen Hack direkt mit einem massiven Markteffekt: In der Darstellung der Anklage löste die Falschmeldung zeitweise einen Verlust von 136 Milliarden US-Dollar im Wert der Aktien im Dow-Jones-Index aus.
Für die strafrechtliche Bewertung ist zudem die Einbettung der Gruppenhierarchie relevant, wie sie die Staatsanwaltschaft beschreibt. Nach Angaben des US-Justizministeriums sei die Verschwörung von Mitgliedern des inneren Kreises von Baschar al-Assad organisiert und angeführt worden – darunter der Kommandeur der General Intelligence Directorate. In der Argumentation der Anklage heißt es außerdem, dass Agha seine Fähigkeiten „in den Dienst“ der Assad-Regierung gestellt habe, um Berichterstattung über mutmaßliche Gräueltaten zu unterdrücken, Gegner einzuschüchtern und US-Soldaten zu veranlassen, Befehle zu verweigern. Das Unternehmen oder die staatlichen Auftraggeber werden dabei im Sinne einer mutmaßlichen Steuerung beschrieben; eine rechtskräftige finale Bewertung einzelner politischer Einflussstrukturen über den konkreten Tatvorwurf hinaus ist damit nicht automatisch verbunden.
Auch technisch arbeitete die Gruppe über mehrere Einstiegspunkte. Das US-Justizministerium nennt insgesamt etwa 47 Zielbereiche, darunter westliche Medien, Unternehmen, Non-Profits sowie US- und verbündete Regierungsstellen. In einem Fall gelangten die Angreifer in die Umgebung, die die Recruiting-Website der US Marine Corps hostete; anschließend hätten sie Besucher auf ein Bild umgeleitet, das zu einem Abbruch der Rekrutierungsarbeit und zum Kampf an der Seite der „Syrian Army“ aufforderte. Laut Darstellung sahen rund 3.500 potenzielle Besucher dieses Bild statt der vorgesehenen Rekrutierungsinhalte. In einem weiteren Szenario soll Agha versucht haben, Social-Media-Zugänge des Weißen Hauses zu übernehmen, indem er Passwörter von E-Mails von Mitarbeitenden stahl; einmal habe es zwar Zugriff auf Mitarbeiterpostfächer gegeben, aber es sei offenbar nicht gelungen, weitere Mitarbeitende zu einer Freigabe zu bewegen.
Die finanziellen Folgen werden in den Gerichtsunterlagen konkret beziffert. Nach Angaben der Anklage zahlten mehrere Opfer hohe Summen für Aufräumarbeiten und Sicherheits-Upgrades. Eine Firma, die Online-Publishern Inhalte, Werbung und Links bereitstellt, habe zeitweise etwa 35.000 US-Dollar pro Tag für ungefähr sechs Monate verloren. Eine globale Non-Profit-Organisation soll insgesamt 480.000 US-Dollar eingebüßt haben, davon etwa 250.000 US-Dollar allein für neue Tools zur Netzwerküberwachung, und über 800 Mitarbeitende neu trainiert haben. Der zweite angeklagte Mitbeteiligte, Firas Dardar, bleibt derweil laut Anklage flüchtig; er ist außerdem in einem separaten Fall im Zusammenhang mit Peter Romar genannt, der später in die USA ausgeliefert und dort in 2016 zu einer Schuld einbekannte.
Der Fall zeigt weniger eine einzelne „Master-Hack“-Technik als vielmehr ein gefährlich wiederholbares Zusammenspiel aus Social Engineering und kompromittierten Identitäten. Genau solche Angriffswege sollten Unternehmen und Medienhäuser deshalb nicht als reines IT-Thema betrachten: Wenn Passwort-Reset-Prozesse, Link-Weiterleitungen und Social-Media-Zugänge zentral vom Identitätsmanagement abhängen, reicht eine einzige erfolgreiche Übernahme, um Informationen mit hoher Vertrauenswirkung zu verfälschen. Gleichzeitig entsteht damit auch eine klare Lernlinie für die Abwehr: Einheitliche MFA- und Recovery-Mechanismen, nachvollziehbare Freigabeprozesse für Admin-Aktionen und eine schnelle Verifikation von „breaking news“ können die Wahrscheinlichkeit senken, dass falsche Meldungen überhaupt Zeit gewinnen, bevor sie zurückgerufen werden.
Auch wenn Agha nun verurteilt ist, bleibt die operative Dimension in der offenen Frage: Die Staatsanwaltschaft beschreibt weitere organisatorische Zusammenhänge und Ziele der Kampagne, während frühere öffentliche Dokumente im Verfahren keine eindeutigen Belege für eine direkte Leitung durch syrische staatliche Stellen liefern konnten. Für die Praxis bedeutet das, dass Ermittlungs- und Forensikarbeit sowie die Korrelation technischer Indizien mit Kommunikationsmustern weiter an Bedeutung gewinnen. Für Security-Teams ist damit klar: Das „Timing“ solcher Angriffe – etwa um Marktbewegungen oder Reichweitenfenster auszunutzen – ist ein eigener Risikofaktor, der in Incident-Response-Playbooks abgebildet werden muss.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Syrianer hackt Twitter-Fake zu Obamas Verletzung: 42 Monate Haft" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Syrianer hackt Twitter-Fake zu Obamas Verletzung: 42 Monate Haft" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Syrianer hackt Twitter-Fake zu Obamas Verletzung: 42 Monate Haft« bei Google Deutschland suchen, bei Bing oder Google News!