
LONDON (IT BOLTWISE) – Forschende Teams warnen vor einer Schwachstelle in der UEFI-Software, die den PXE-Startprozess betrifft. Der Fehler liegt in der Speicherverarbeitung von Nachrichten während des Netzwerkboots, wo eine Größenkontrolle offenbar nicht zuverlässig greift. Dadurch kann im Extremfall Code direkt in der Firmware-Umgebung ausgeführt werden, noch bevor Windows oder Linux startet. Für Unternehmen mit zentral verwalteten Systemen rückt damit das Thema Firmware-Updates und die Absicherung von PXE-Anbindungen deutlich nach vorn.
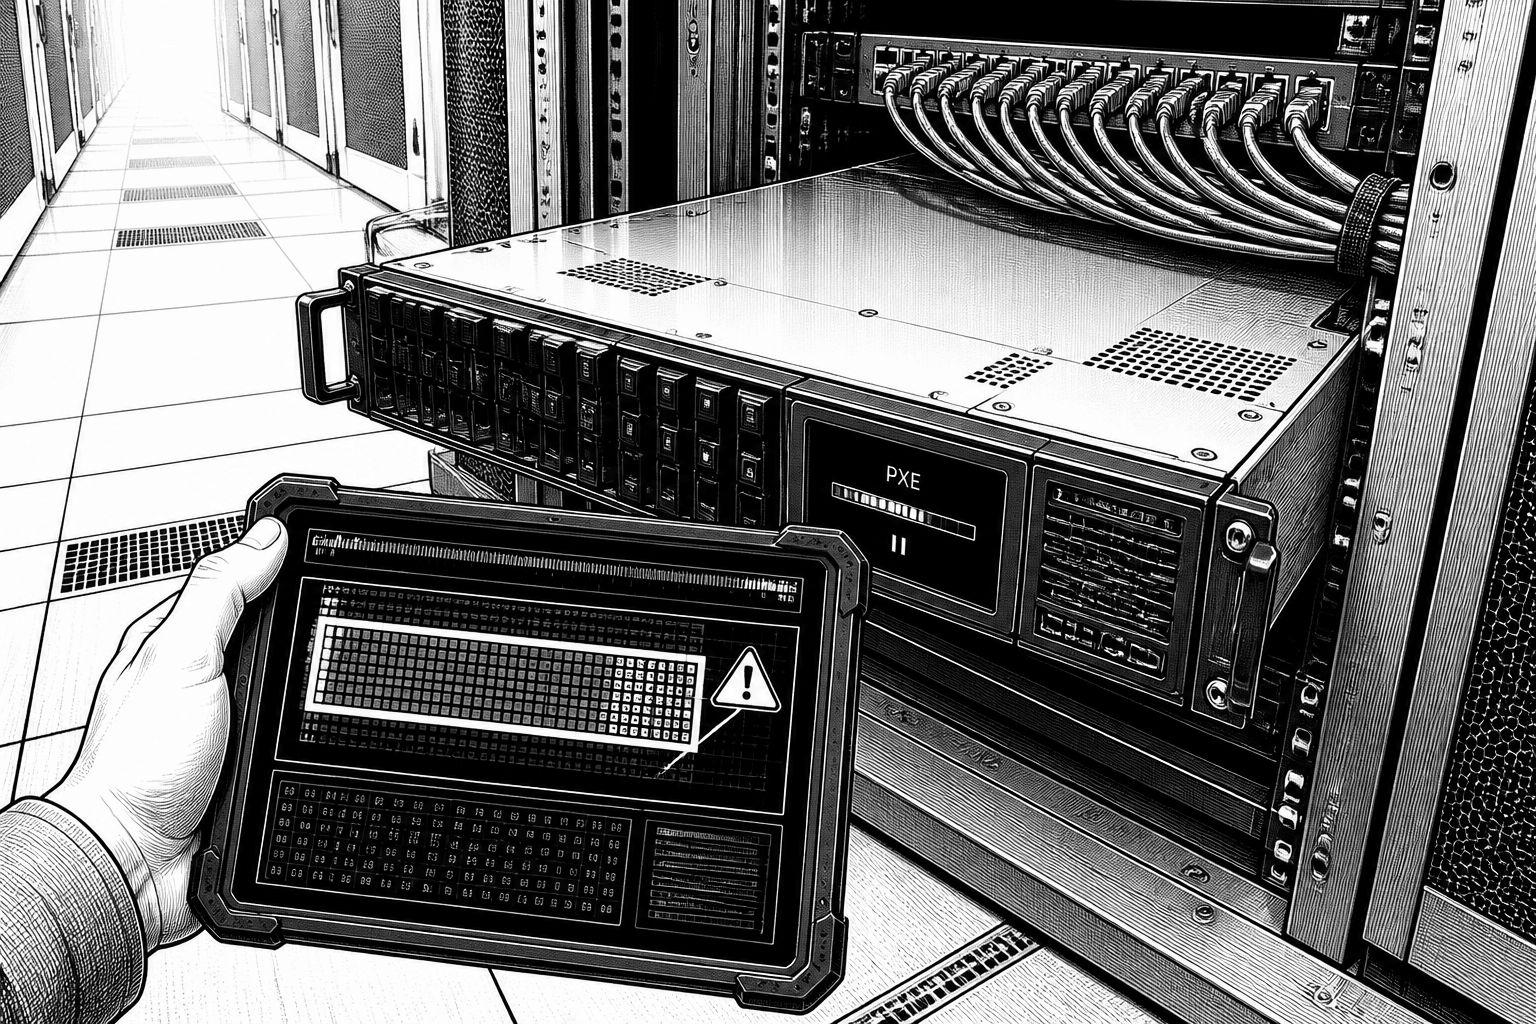
Der nächste schwere Angriffspunkt im Startpfad rückt ausgerechnet dort in den Fokus, wo Standard-Sicherheitsfeatures meist am wenigsten greifen: im Preboot-Umfeld. In einem Bericht von Google und Anthropic steht eine Schwachstelle in der UEFI-Software im Mittelpunkt, die bereits vor dem Start von Windows, Linux oder einem anderen Betriebssystem ausnutzbar sein soll. Besonders heikel daran ist der Zeitpunkt: Wenn der Rechner noch im Firmware-Kontext ist, kann das Betriebssystem die Situation nicht mehr mit seinen üblichen Schutzmechanismen entschärfen.
Technisch konkret geht es um die PXE-Funktionalität (Preboot Execution Environment), die typischerweise in Umgebungen genutzt wird, in denen viele Rechner zentral verwaltet werden. Statt das Betriebssystem von einer lokalen SSD oder Festplatte zu laden, bezieht der Client beim Boot wichtige Daten über das Netzwerk. Diese Vorgehensweise ist in Rechenzentren und für IT-Infrastrukturen mit Remote-Deployment praktisch, öffnet aber auch einen Pfad, über den Angreifer während des Startens Einfluss nehmen können. Betroffen ist dabei der PXE-Treiber von EDK II, einer weit verbreiteten Entwicklungsumgebung für UEFI-Firmware.
Der Kern der Sicherheitslücke liegt in der Verarbeitung bestimmter Nachrichten während des PXE-Starts. Laut Beschreibung wird empfangene Daten in einen Speicherbereich geschrieben, der nur 504 Byte groß ist. Die Software soll eigentlich sicherstellen, dass niemals mehr Daten als vorgesehen hineingeschrieben werden. Genau diese Kontrolle funktioniere jedoch nicht korrekt: Wenn größere Nachrichten übertragen werden, können die Daten die vorgesehenen Grenzen überschreiten und andere Inhalte im Speicher überschreiben. Im Firmware-Kontext erhöht das die Wahrscheinlichkeit, dass sich das Verhalten des Systems gezielt beeinflussen lässt – bis hin zur Ausführung von fremdem Code innerhalb der UEFI-Umgebung.
Damit ist der Schweregrad zwar hoch, aber nicht automatisch gleichbedeutend mit „Massenangriffen von überall“. Die UEFI-Lücke unterscheide sich in ihrem realistischen Bedrohungsbild von anderen, stärker aus dem Internet vergleichbar angreifbaren Schwachstellen, wie sie in der Vergangenheit ebenfalls Schlagzeilen machten. Für einen erfolgreichen Angriff müsse der Angreifer bereits während des PXE-Starts Zugriff auf den Netzwerkpfad des Zielsystems haben. Zusätzlich soll er wissen, wie die Firmware konfiguriert ist, und seinen Angriff daran anpassen. Diese Kombination schränkt die Szenarien spürbar ein, ändert aber nichts daran, dass interne Angriffsflächen in Rechenzentren damit wieder an Bedeutung gewinnen.
Für Administratoren ist außerdem relevant, dass sich manipulierte PXE-Nachrichten nicht nur für Codeausführung eignen sollen. Sie können dem Bericht zufolge auch dazu führen, dass der Server während des Startvorgangs hängen bleibt. Das wirkt auf den ersten Blick wie eine Nebenwirkung, ist aber im Betrieb oft sogar ein Vorteil, weil ungewöhnliches Bootverhalten frühzeitig auffällt. In der Praxis bedeutet das: Statt eines vollständigen „unsichtbaren“ Kompromittierungsverlaufs könnte ein Teil der Fälle zunächst über wiederholte Bootfehler, Timeouts oder hängende Startschritte sichtbar werden, bevor detaillierte Forensik möglich ist.
Für Privatnutzer zu Hause klingt die Lage nach bisherigen Erkenntnissen deutlich entspannter. Geräte, die ihr Betriebssystem typischerweise von einer internen SSD oder Festplatte starten, seien nicht unmittelbar in das PXE-Angriffsszenario eingebunden. Das Risiko zielt vielmehr auf Organisationen, Behörden und Rechenzentren, in denen PXE als Standardmechanismus für zentrale Bereitstellung verwendet wird. Dort sollten IT-Teams die verwendete Firmware sowie die für EDK II bzw. die jeweilige Hardwareplattform relevanten Aktualisierungen zeitnah prüfen und einspielen; gleichzeitig kann es sinnvoll sein, PXE vorübergehend zu deaktivieren, wenn der Netzwerkstart aktuell nicht benötigt wird.
Auch organisatorisch ist die Lage anspruchsvoll: Laut Darstellung gelangten Informationen zur Schwachstelle vorzeitig an die Öffentlichkeit. Damit steigt die Wahrscheinlichkeit, dass sich Angreifer bereits mit dem Fehler beschäftigen, während nicht alle Hersteller im gleichen Tempo passende Updates liefern. Für Betreiber heißt das, den nächsten Patch-Zyklus nicht nur nach Termin zu planen, sondern nach Auswirkung auf die eigenen Startpfade: Welche Systeme booten per PXE, welche Netze trennen PXE-Traffic, und welche Administrationsprozesse sorgen dafür, dass Updates tatsächlich bis in die Firmware-Ebene durchkommen? In dieser Phase zählt vor allem Tempo bei der Firmware-Härtung und Klarheit darüber, wie PXE in der eigenen Umgebung technisch angebunden ist.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "UEFI-PXE-Lücke in EDK II: Angriffe vor dem Boot und möglicher Code-Start" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "UEFI-PXE-Lücke in EDK II: Angriffe vor dem Boot und möglicher Code-Start" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »UEFI-PXE-Lücke in EDK II: Angriffe vor dem Boot und möglicher Code-Start« bei Google Deutschland suchen, bei Bing oder Google News!