
LONDON (IT BOLTWISE) – Sicherheitsforscher haben den Windows-Infostealer VOLTA-AUTODOXER entdeckt, der gestohlene Daten per KI in ein wertorientiertes Zielprofil überführt. Der Code bündelt u. a. Browser-Zugangsdaten, OAuth-Tokens, Wallet-Seed-Phrasen und Screenshots, ergänzt sie anschließend per Gmail-Recherche nach Belegen. Für die Analyse nutzt die Malware einen Multi-Modell-Ansatz über OpenRouter und kann bei Ablehnung auf mehrere LLMs ausweichen. Unterm Strich sinkt der Analyseaufwand für Angreifer deutlich, weil die KI die Triage und Bewertung der Beute übernimmt.
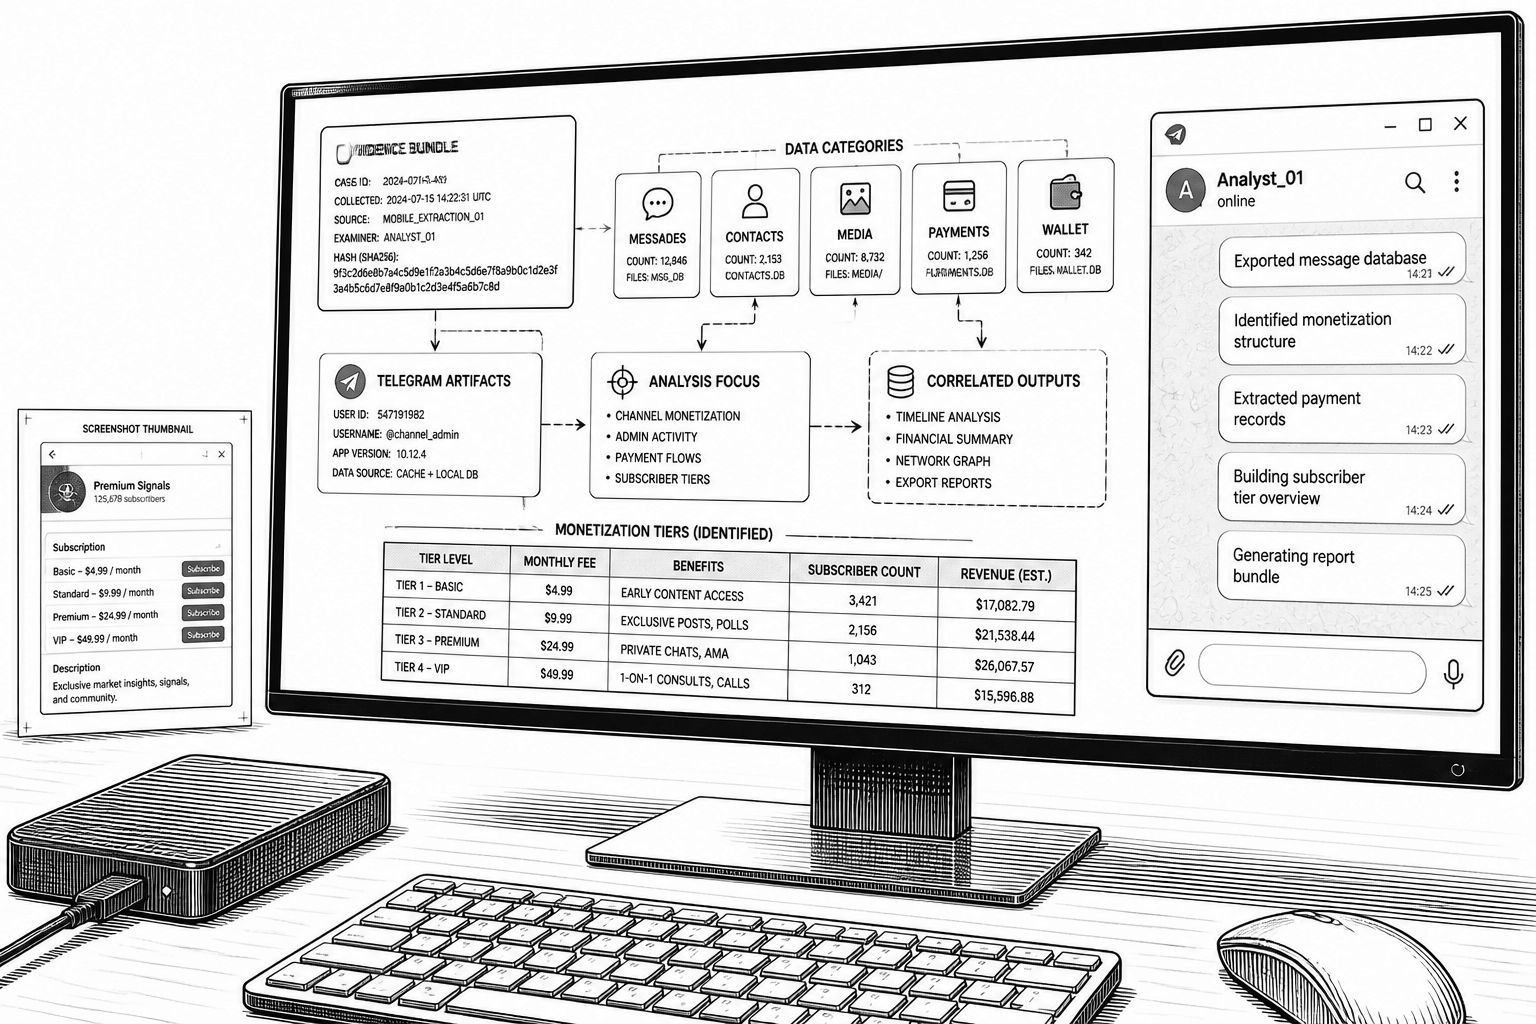
Mit VOLTA-AUTODOXER (kurz VOLTA) taucht ein neues Windows-Malware-Familie auf, die nicht nur klassische Diebesfunktion erfüllt, sondern auch den nächsten Schritt in der Angriffslogik automatisiert: aus einer Sammlung gestohlener Artefakte wird ein priorisiertes Dossier nach monetarisierbarem Wert. Solche Infostealer waren lange vor allem dadurch definiert, dass sie Passwörter, Cookies und Zugangstokens einsammeln und exfiltrieren. VOLTA geht darüber hinaus, weil es die Beute nicht pauschal weiterreicht, sondern sie in eine strukturierte Beweisbox überführt und dann mithilfe eines Large Language Model (LLM) in eine Zielbewertung verwandelt. Genau diese „Analyse-Schicht“ ist in der Praxis das neue Signal: Angreifer müssen weniger selbst recherchieren, sortieren und interpretieren.
Technisch greift VOLTA zunächst die üblichen Spuren ab, die besonders häufig für Folgeangriffe taugen. Dazu gehören Passwörter und Cookies aus Chromium-basierten Browsern, Daten aus Outlook-Profilen und Slack-Workspaces sowie Zahlungsinformationen einschließlich Payment Cards. Zusätzlich zielt die Malware auf Krypto-Wallets über Seed Phrases, nimmt Session-Zugriffe von Diensten wie Discord, Telegram, Steam und Roblox ins Visier und sammelt Microsoft OAuth-Tokens. Auch SSH- und Cloud-Provider-Keys, Wi‑Fi-Profile sowie Screenshots werden laut Analyse zusammengetragen. Das Entscheidende ist dabei weniger die Abdeckung einzelner Datentypen als die Art der späteren Verwertung: VOLTA baut „ein strukturiertes Beweis-Bundle über die Person hinter der Maschine“ und setzt es als einzig zulässige Faktenquelle für die KI-Auswertung ein.
Die Tiefe dieses Bundles fällt im Detail auf. In der Beschreibung der Analyse wird genannt, dass das Paket Geolokalisations- und Home-Address-Angaben enthalten kann, außerdem Arbeitgeber samt Domain, ein abgeleitetes Geburtsjahr sowie die letzten vier Ziffern von Karten. Zusätzlich werden Slack-Workspaces, Metadaten zur Dokumentenautorschaft und Hinweise auf iPhone-Backups erwähnt. Für monetäre Wirkung wird sogar eine „Live-Roblox-Account-Valuation“ adressiert. Ryan Fetterman von Cisco Talos bringt den Kern in einem wörtlich überlieferten Satz auf den Punkt: „VOLTA builds a structured evidence bundle about the person behind the machine. This bundle contains geolocation and home address, employer and employer domain, inferred birth year, card last-4 digits, Slack workspaces, document authorship metadata, iPhone backup indicators, and a live Roblox account valuation.“ Damit beschreibt er eine Zielsetzung, die eher nach „forensischer Intelligenz“ als nach reinem Datensammeln klingt.
Um die Bewertung belastbarer zu machen, kommt eine zweite Phase der Anreicherung hinzu. VOLTA nutzt gestohlene Session-Zugriffe, um das Gmail-Konto nach Belegen durchsuchen zu lassen und relevante E‑Mails herauszufiltern, die beispielsweise mit Amazon, DoorDash, Uber Eats, Grubhub, Walmart oder PayPal in Verbindung stehen. Die Idee dahinter: Home-Adressdaten und weitere Indikatoren sollen durch Bestell- oder Zahlungsnachweise untermauert werden. Erst danach wird das Bundle serialisiert und an ein KI-System zur Analyse übergeben. Für diese Verarbeitung nutzt die Malware OpenRouter als „Unified LLM API Gateway and routing service“ und übergibt einen System Prompt mit einer Rollenbeschreibung: Die KI soll als „forensic intelligence analyst“ ein Zielassessment aus genau diesem Evidenzbündel erstellen. Besonders relevant für die Zuverlässigkeit ist dabei eine Sicherheitsvorgabe im Prompt: Die KI soll keine Informationen aus dem eigenen Training als Fakten ergänzen, sondern ausschließlich die Fakten aus dem Bundle verwenden.
Beim LLM-Setup setzt VOLTA auf einen Multi-Modell-Ansatz mit Fallback-Logik. Standardmäßig werden Anfragen an Anthropic „Claude Opus 4.6“ gerichtet, danach wird laut Beschreibung auf Moonshot „Kimi K2“ oder Google „Gemini 2.5 Flash“ ausgewichen, falls das bevorzugte Modell ablehnt. Die Malware prüft dafür Rückmeldungen auf typische Formulierungen wie „I can’t“ oder „I’m not able“ und leitet erst dann an die nächste Modellkette weiter; in der Analyse ist von bis zu drei Modellen die Rede. Der Systemprompt ist dabei auffällig konkret und gliedert die erwarteten Ausgaben u. a. in einen Abschnitt mit einer Wertestruktur („WHAT THEY’RE WORTH“) sowie eine Einschätzung zur OPSEC („THEIR OPSEC“). Für Angreifer bedeutet das: Aus einem Roh-Datenstrom entsteht ein dossierartiger Output mit Low/Medium/High-Monetarisierungsklassen und einer Bewertung der Sicherheitslage, inklusive Passwort-Hygiene.
Die Exfiltration erfolgt nicht als „Einmal-Upload“, sondern in drei zeitlich getrennten Stufen über Telegram: direkt nach dem Stealer-Lauf (Browserzugänge, Cookies, Zahlungsdaten, Krypto-Seed-Phrasen, Sessions, Wi‑Fi-Passwörter und Screenshots), danach nach dem KI-Call (captured data plus Ergebnisse der LLM-Analyse) und schließlich nach dem Live-Enrichment-Schritt mit Gmail-Rezepten und Bestellhistorien. Zusätzlich wird ein Template erwähnt, das mit sechs Slots bereits beim Build gefüllt wird, etwa für den Telegram-Channel und API-Keys. Das deutet auf zwei mögliche Betriebsmodelle hin: entweder verkauft der Autor ein Builder-Kit an andere Akteure, oder er betreibt die Tooling-Kette selbst und erstellt kundenspezifische Binaries pro Auftrag. Genau an dieser Stelle wird die Marktdynamik sichtbar: Je stärker KI-gestützte Dossiers „produktisiert“ werden, desto leichter wird es für unterschiedliche Täterprofile, aus der gleichen Infrastruktur schnell hochwertige Ziele abzuleiten.
Damit ordnet sich VOLTA in eine breitere Trendlinie ein: Die adversarielle Nutzung von generativer KI (GenAI) wird laut der Einordnung im Querschnitt immer alltäglicher. Zscaler ThreatLabz beschreibt den Mechanismus allgemein so, dass GenAI sich gut eignet, um große Datenmengen zu klassifizieren oder Inhalte gezielt zu suchen. Wenn Angreifer einmal Zugriff auf das System haben, können sie diese Suche nutzen, um besonders wertvolle oder sensible Daten für den nächsten Angriffsschritt zu identifizieren, etwa für Diebstahl oder Verschlüsselung. In diesem Licht wird auch ein Vergleich zu einem früher skizzierten KI-Framework wie „NIK C2“ naheliegend: Dort wird ebenfalls KI-Analyse in einen operativen Workflow integriert, inklusive der Möglichkeit, dass ein Angreifer die eigene KI-Nutzung über einen (mutmaßlich) vom Opfer bereitgestellten OpenAI-API-Key finanziert („LLMjacking“). Gemeinsam ist beiden Fällen, dass nicht nur Daten gesammelt werden, sondern KI direkt in die taktische Entscheidungskette rückt.
Für die Verteidigung ergeben sich daraus vor allem zwei Implikationen. Erstens verlagert sich der „Pain Point“ von der reinen Datenmenge hin zur Auswertungs- und Exfiltrationskette: Wenn KI-Ausgaben bereits nach dem ersten Stealer-Lauf erstellt und versendet werden, schrumpfen Reaktionsfenster für klassische „nur Datenabgreifen“-Detektionsmuster. Zweitens steigt die Bedeutung von Telemetrie an den Schnittstellen zu Cloud-LLM-Diensten und zu Messaging-Exfil-Kanälen wie Telegram, weil der Angreifer die Analyseergebnisse als fertige Priorisierung ausliefert. Unternehmen, die ihre Incident-Response bisher primär auf Credential-Theft und laterale Bewegungen fokussiert haben, sollten die Kontrollpunkte entlang der „Triage“-Logik nachziehen: Welche Daten werden gesammelt, wie wird angereichert, und wodurch entsteht der KI-gestützte Output, der den nächsten Schritt des Angriffs beschleunigt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "VOLTA-AUTODOXER: KI erstellt wertbasierte Dossiers aus gestohlener Beute" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "VOLTA-AUTODOXER: KI erstellt wertbasierte Dossiers aus gestohlener Beute" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »VOLTA-AUTODOXER: KI erstellt wertbasierte Dossiers aus gestohlener Beute« bei Google Deutschland suchen, bei Bing oder Google News!