
LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in Siemens SIMATIC IoT2050 Advanced wird nach Angaben von Vulnerability-Analysten bereits aktiv ausgenutzt. Der Fehler betrifft eine fehlende Authentifizierung in der Node-RED-HTTP-Schnittstelle und erlaubt laut Beschreibung das Ausführen von beliebigem Code mit Höchstprivilegien. Betroffene Systeme sollen laut Herstellerangaben ab Version 4.3.4.1 nachgerüstet und Node-RED entweder entfernt oder konsequent abgesichert werden.
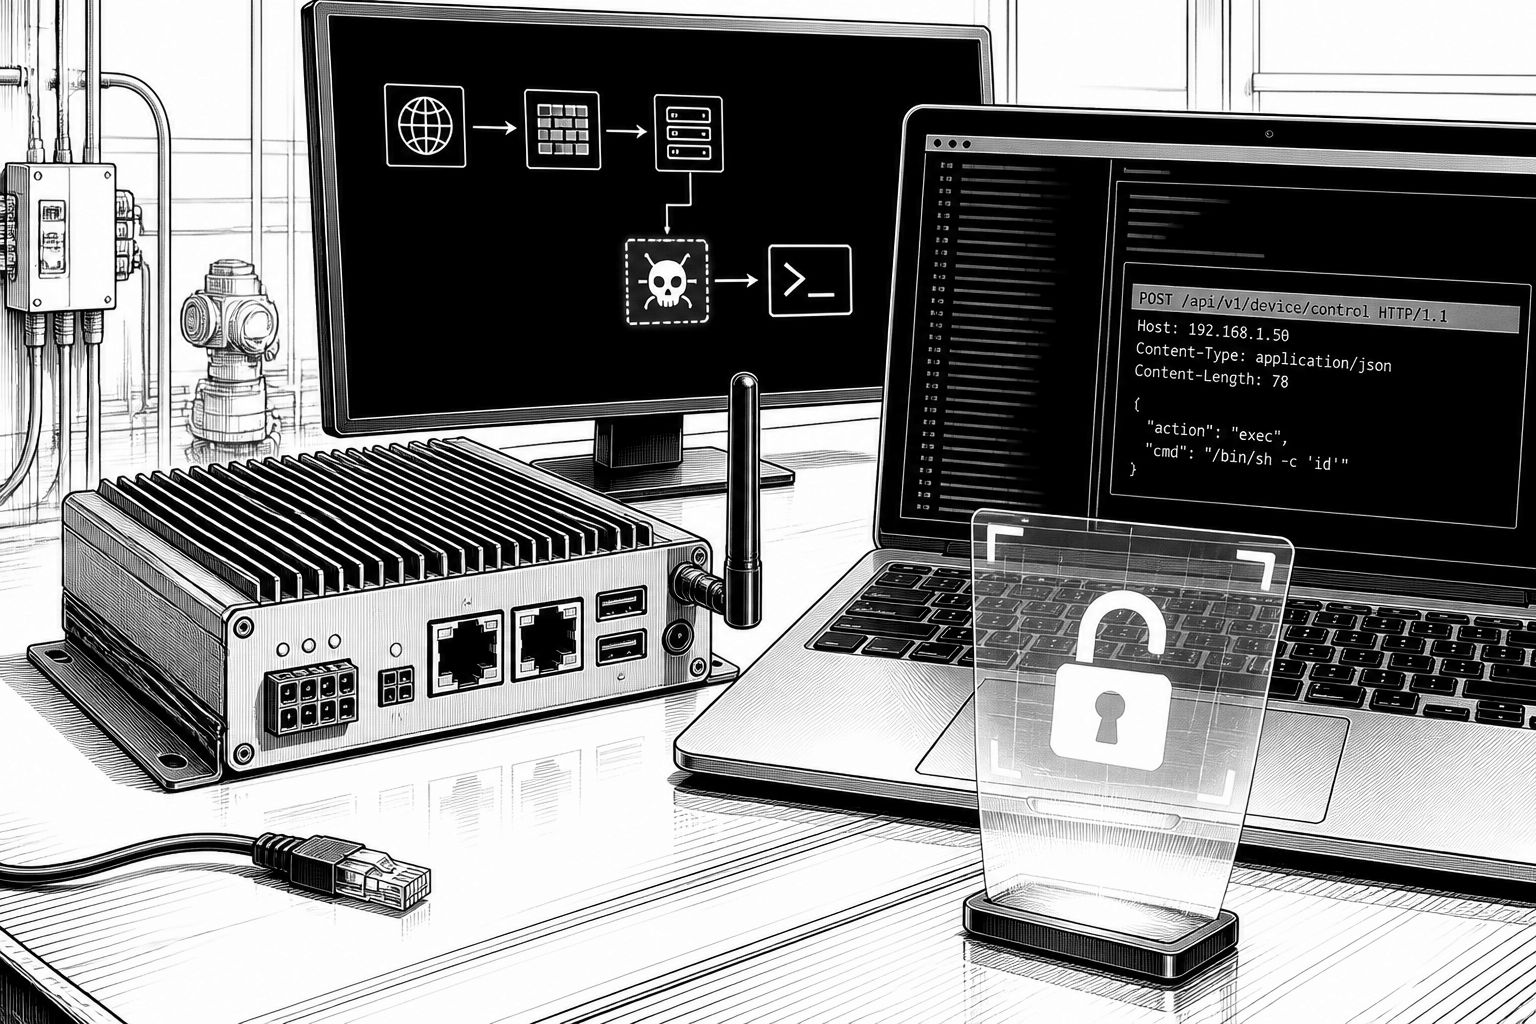
Für Betreiber von Industrie-Edge-Geräten ist die Nachricht besonders brisant, weil sie nicht nach einem theoretischen Proof-of-Concept klingt, sondern nach einer verwertbaren Angriffskette. Laut den Beobachtungen eines Vulnerability-Services wird eine Security-Lücke mit der Kennung CVE-2026-58115 (CVSS: 10,0) gegen Siemens SIMATIC IoT2050 Advanced Geräte in der Praxis genutzt. Der Kernpunkt liegt dabei nicht in einer klassischen „RCE durch Parsingfehler“, sondern in einer fehlenden Authentifizierung für eine kritische Funktion innerhalb der Node-RED-Integration. Genau diese Art von Fehler ist in der Industrie-IT besonders gefährlich, weil das Zielsystem häufig als Betriebsinfrastruktur mit erweitertem Berechtigungskontext läuft und damit eine erfolgreiche Fernanfrage direkt zur Kompromittierung führt.
Technisch wird der Angriff über die Node-RED HTTP-Komponenten gefahren. In der Herstellerbeschreibung heißt es: „SIMATIC IoT2050 Advanced devices running Industrial OS with Node-RED installed contain a missing authentication vulnerability in the Node-RED HTTP interface that could allow an unauthenticated remote attacker to create malicious flows and execute arbitrary code on the underlying server with maximum privileges.“ Damit wird deutlich, warum sich der Impact nicht auf Datenabfluss oder eingeschränkte Funktionsmanipulation beschränkt: Der Angreifer kann sich die Node-RED-Logik selbst „zusammenbauen“ und anschließend die Ausführung auf dem zugrunde liegenden Server anstoßen. Node-RED ist als Visual-Flow-Engine in vielen Automationsumgebungen beliebt, weil sie die Verkettung von Protokollen, Datenquellen und Aktionen vereinfacht. Dieselbe Stärke wird zum Risiko, wenn eine Management- oder Editor-Schnittstelle ohne ausreichende Zugriffskontrollen erreichbar bleibt.
Entscheidend ist zudem das Tempo und die Ausprägung der Ausnutzung. Am 30. Oktober 2026 soll ein Beobachtungsdienst in einer Honeypot-Umgebung versucht haben, die CVE-2026-58115-Kette zu „waffen“, um eine Linux-Backdoor bzw. einen Bot auszurollen. Ein namentlich genannter Researcher beschreibt den Ablauf dabei sehr konkret: „The attacker’s request was a complete exploit.“ Danach wird geschildert, dass der Angreifer einen Node-RED-Flow ausliefert, ihn automatisch triggert und dabei eine Binärdatei von einem von ihm kontrollierten Server nachlädt. Auffällig ist außerdem, dass der Request offenbar in mehrere Encoding-Schichten eingebettet war („all behind three layers of encoding“). Das ist in der Praxis ein wichtiger Hinweis darauf, dass die Kampagne nicht nur nach „irgendeinem Treffer“ sucht, sondern auch unauffälliger als reine Standardexploit-Anfragen wirken möchte.
Die konkrete Staging-Kette folgt einem Muster, das man aus Botnet-Logiken kennt: Zunächst läuft ein Shell-Skript-Wrapper, der für die AMD64-Architektur per wget eine Bot-Binärdatei von einer angegebenen Adresse abruft; als Fallback kommt curl zum Einsatz, falls wget fehlschlägt. Anschließend wird die Datei in einem Speicherbereich abgelegt (im Text genannt: „/dev/shm/.b“) und ausgeführt. Parallel dazu deutet der Bericht darauf hin, dass die Angreifer die Taktik weiter verfeinert haben: Später wird der Bot offenbar über einen zweiten Schritt aus einem „wget.sh“-Script nachgeladen. In einem weiteren beobachteten Ablauf wird außerdem beschrieben, dass wget/curl genutzt werden, um ein Payload-Artifact mit dem Namen „.sys_update“ zu holen, es zur Verschleierung als „harmlose kernel worker thread“ zu tarnen („/tmp/.kworker“) und danach auszuführen. Unklar bleibt dabei, was genau die nachgeladenen Scripts oder der Payload funktional leisten, weil die genannten Komponenten in der Beobachtung nicht zuverlässig extrahiert bzw. wiederhergestellt werden konnten.
Für Sicherheitsverantwortliche ist besonders relevant, dass nicht jeder Request die klassische Download-Variante nutzt. Der Bericht beschreibt auch eine Variante, bei der kein Downloader eingesetzt wird, sondern der Node-RED-Flow vor allem eine HTTP-In-Endpoint-Logik (z. B. „/cmd“ oder eine zufällig benannte Pfad-URL) offenlegt. Diese In-Message wird über einen Function Node an einen exec Node gekoppelt, wobei das Ausführen offenbar so vorbereitet wird, dass der Angreifer später per Query-Parameter weitere Befehle nachreichen kann. Damit entsteht eine Art „Remote Command Channel“ innerhalb von Node-RED, der den späteren Zugriff erleichtert. Ergänzend wird erwähnt, dass ein solcher Backdoor-Ansatz auch dann fortbestehen kann, wenn ein memory-basiertes Implantat nach einem Reboot verloren geht – ein Hinweis darauf, dass Persistenz über die Flow-Konfiguration stattfindet.
Was die Verteidigung betrifft, nennt Siemens mehrere pragmatische Schritte. Laut Beschreibung wurde das Problem in Versionen 4.3.4.1 oder neuer behoben. Für den Übergang empfehlen die Herstellerunterlagen, Node-RED zu deinstallieren oder die Installation deutlich zu härten. Konkret werden Maßnahmen genannt wie das Aktivieren von HTTPS-Zugriff, das Absichern des Editors sowie der Admin-API über credential-basierte Authentifizierung oder einen OAuth-/OpenID-Provider, und das Absichern der HTTP Nodes und Node-RED Dashboards per Basic Authentication. Aus Sicht der Betriebssicherheit zeigt sich hier eine klare Linie: Sobald eine leistungsfähige Automations-Engine wie Node-RED als Remote-Management genutzt wird, müssen Editor- und Admin-Funktionen als „Privileged Surface“ behandelt werden. Basic Authentication kann als Notlösung funktionieren, ersetzt aber bei internetnahen Exponierungen in der Regel nicht die sauber integrierte, rollenbasierte Authentifizierung über Identity Provider.
Für die Markt- und Prozessperspektive bedeutet das: Die Angriffe treffen nicht nur einzelne Installationen, sondern treffen eine wiederverwendete Komponente-Strategie in der OT/IoT-Welt. Node-RED wird in unterschiedlichen Branchen eingesetzt, und gerade deshalb sind einheitliche Schutzmaßnahmen (Patch-Management, Segmentierung, strikte Zugriffskontrollen auf Management-Endpunkte, Protokollierung und Anomalieerkennung) entscheidend. Wer bereits mit Honeypots oder Traffic-Analysen arbeitet, sollte zusätzlich auf typische Indikatoren der beschriebenen Payload-Ketten achten – etwa auf ungewöhnlich erzeugte Node-RED-Flows, auf GET/POST-Muster zu Editor-/Admin-Endpunkten und auf Shell-Kommandofolgen, die in kurzen Zeitfenstern ablaufen. Entscheidend ist dabei die Reihenfolge im Incident-Betrieb: erst die Angriffsfläche reduzieren (Zugriffe und Node-RED-Exponierung), dann patchen oder zurückbauen, und erst danach die Systeme forensisch prüfen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer missbrauchen Siemens SIMATIC IoT2050-Sicherheitslücke für Remote-Backdoors" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer missbrauchen Siemens SIMATIC IoT2050-Sicherheitslücke für Remote-Backdoors" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer missbrauchen Siemens SIMATIC IoT2050-Sicherheitslücke für Remote-Backdoors« bei Google Deutschland suchen, bei Bing oder Google News!