
LONDON (IT BOLTWISE) – Google hat gemeinsam mit japanischen Behörden und Sicherheitsfirmen ein Botnetz zerschlagen, das mehr als 1,3 Millionen Android-TV-Boxen missbrauchte. Laut den Angaben verfügten die Geräte ab Werk über eine Backdoor namens „XCPE“, über die Angreifer Zugriff erlangten. Ein Hersteller soll den Zugang offenbar an Kriminelle verkauft haben, die daraus ein Proxy-Netzwerk aufbauten und Werbebetrug durchführten. Betroffen seien nach der Maßnahme jetzt auch Milliarden möglicher Folgeketten – unter anderem, weil Updates zuvor nicht halfen.
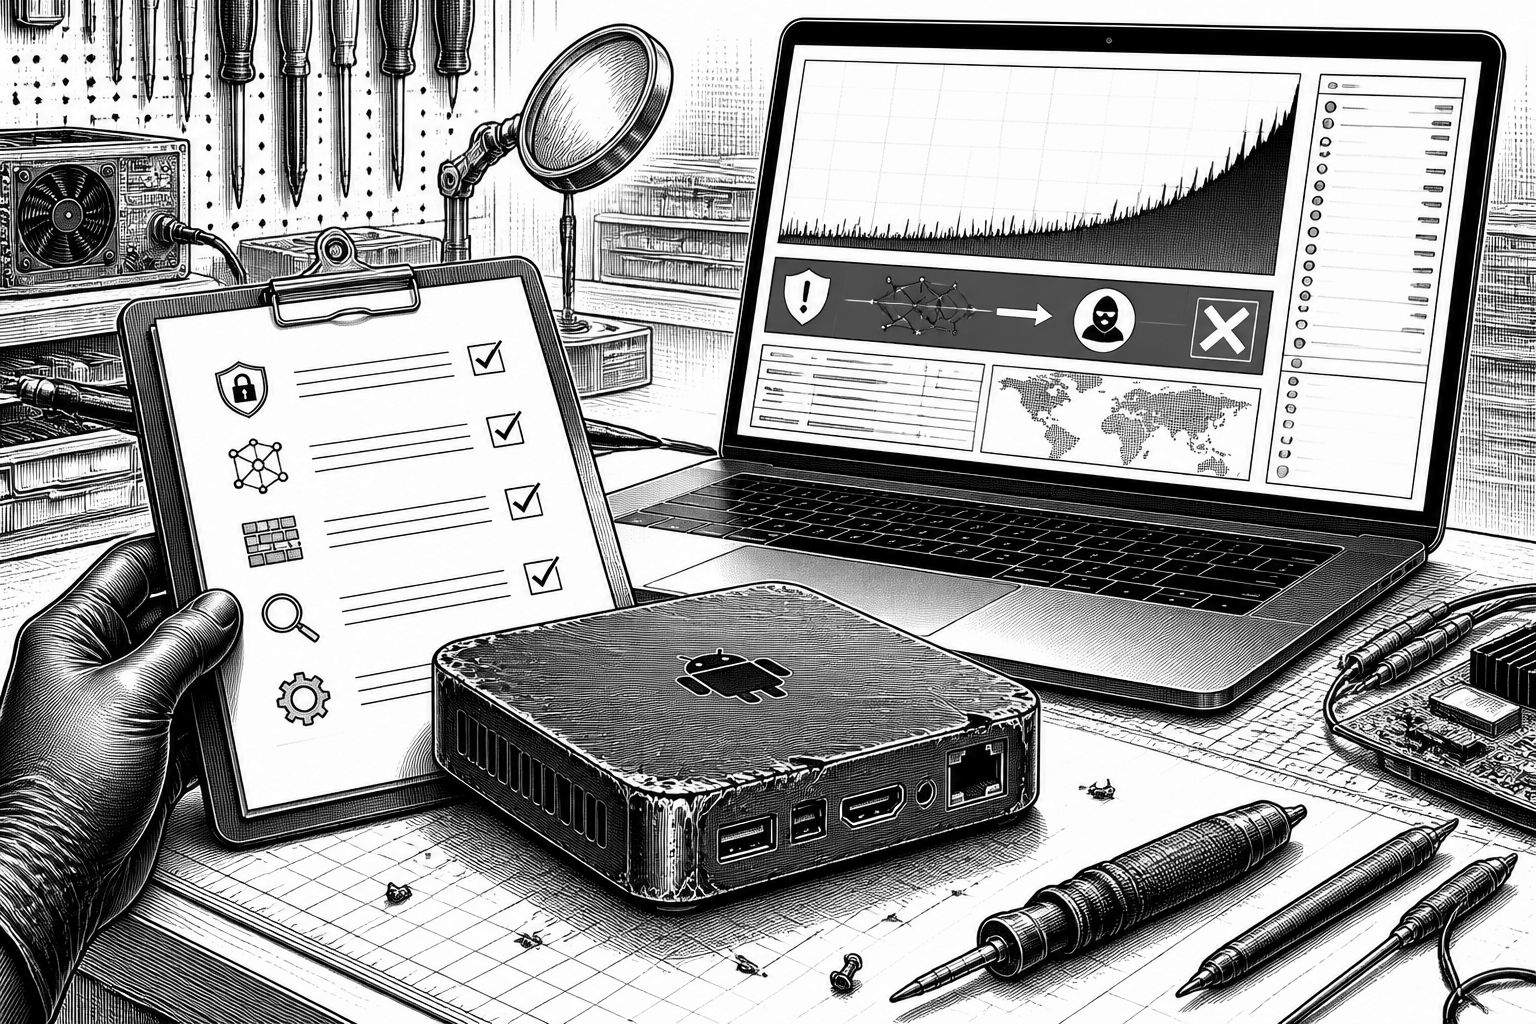
Der Fall wirkt auf den ersten Blick wie ein klassisches Botnet-„Takedown“-Muster. Bei näherem Hinsehen liegt das Problem aber tiefer: Eine in Android-TV-Boxen integrierte Backdoor war bereits ab Werk in Millionen Geräten vorhanden und blieb lange unentdeckt. Google ordnet das als gezielte Manipulation ein, die Angreifern über einen versteckten Einstieg („Backdoor“) den Zugriff auf die Endpunkte ermöglichte – und anschließend offenbar auch kommerzialisiert wurde.
Im Zentrum stehen die Boxen, die in unterschiedlichen Ländern unter verschiedenen Herstellernamen ausgeliefert wurden. Laut Google wurden diese Geräte in rund 170 Ländern verkauft; die größte Verbreitung der festgestellten kompromittierten Geräte habe sich dabei in Malaysia und Brasilien gezeigt, während auch die USA und Deutschland genannt werden. An der Untersuchung war unter anderem ein Sicherheitsunternehmen beteiligt, das in Deutschland konkret 31.000 betroffene Geräte identifiziert haben will – eine Zahl, die in der Praxis für Betriebsteams entscheidend ist, weil sie Fragen nach Bestand, Reichweite und Austauschplänen sofort in den Vordergrund rückt.
Technisch beschreibt Google die Backdoor als verstecktes Einfallstor, über das sich Malware und Spyware nachladen oder Funktionen im Hintergrund aktivieren ließen. Entscheidend ist dabei der zeitliche Mechanismus: Die schädlichen Komponenten seien nicht zwingend sofort sichtbar aktiviert gewesen, sondern erst nachträglich auf den Geräten installiert worden. Genau diese Latenz macht eine solche Supply-Chain-Schwachstelle so gefährlich, weil Monitoring-Teams häufig erst dann Muster erkennen, wenn der Schadcode bereits ausgerollt wurde – und die Geräte bis dahin in „normalem“ Betrieb wirken.
Google spricht von mehr als 1,3 Millionen Android-TV-Boxen, die für Cyberangriffe und Werbebetrug missbraucht wurden. Die Backdoor trug den Namen „XCPE“; laut den Angaben habe ein chinesischer Hersteller den Zugang dazu verkauft. Aus der so ermöglichten Kompromittierung konnten Angreifer ein Proxy-Netzwerk ergänzen, das wiederum die Grundlage für Folgehandlungen wie verschleierte Zugriffe oder manipulierende Werbeprozesse bildet. Damit verschiebt sich der Fokus von einem einzelnen Schadprogramm auf die gesamte Kette aus Produktions- oder Firmware-Integration, Zugangshandel und operativer Ausnutzung.
Der operative Schritt zur Eindämmung bestand darin, den Zugriff auf einen Teil des Botnetzes zu trennen. Google gibt an, dass so der Zugriff auf potenziell bis zu zehn Millionen Geräte aus dem Botnetz getrennt werden konnte. Parallel verlor der betroffene Hersteller offenbar sämtliche Rechte, TV-Boxen mit Android-Software und Google-Apps zu entwickeln. Für Unternehmen und Plattformbetreiber ist das ein Signal, dass die Durchsetzung in solchen Fällen nicht nur „im Feld“ stattfindet, sondern auch über Lizenz- und Ökosystem-Mechanismen auf die Lieferkette zurückwirkt.
Für Endanwender und IT-Verantwortliche ist der wichtigste praktische Punkt allerdings weniger die Entfernung eines Botnet-Kontrollservers, sondern die Frage nach Reparierbarkeit. Google betont, dass bereits kompromittierte Geräte nicht einfach durch ein Update gerettet werden können, sondern komplett ausgetauscht werden müssen. Das ist konsistent mit einem Szenario, in dem die Backdoor Teil der Grundinstallation ist und sich über Updates nicht verlässlich entfernen lässt, ohne die Integrität der Firmware oder relevanter Komponenten neu herzustellen.
Aus Sicht der Branche legt der Vorfall eine Lehre nahe, die schon bei früheren Supply-Chain-Themen immer wieder auftaucht: Prüf- und Validierungsprozesse müssen nicht nur im Betrieb funktionieren, sondern auch in der Produktions- und Integrationsphase greifen. Google kündigt deshalb an, künftig bessere Prüfmechanismen nutzen zu wollen, die besser vor Fremdzugriffen wie diesem schützen. Gleichzeitig zeigt der Fall, warum KI-gestützte Automatisierung im Sicherheitsbetrieb zwar beim Erkennen von Mustern helfen kann, die entscheidende Lücke hier aber eher bei der Vertrauenswürdigkeit der gelieferten Basis liegt – bei der Frage, ob sich eine Backdoor überhaupt erst „ab Werk“ einschleusen lässt.
Für Betreiber von Geräten, die in großen Mengen über Distributoren oder Retail-Kanäle in Verkehr kommen, bedeutet das: Inventarisierung darf sich nicht nur auf Modellnamen stützen, sondern muss auch schnellere Wege zur Geräteklassifikation und zu Austausch- oder Abstellmaßnahmen schaffen. Denn wenn die Schwachstelle in der Firmware verankert ist, reicht ein Patch-Fenster oft nicht aus. Die nächsten Monate werden zeigen, wie schnell sich betroffene Bestände identifizieren lassen und welche organisatorischen Prozesse Sicherheits- und Einkaufsteams aus dem Fall ableiten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Android-TV-Boxen mit Backdoor: Google zerschlägt Botnetz von „XCPE“" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Android-TV-Boxen mit Backdoor: Google zerschlägt Botnetz von „XCPE“" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Android-TV-Boxen mit Backdoor: Google zerschlägt Botnetz von „XCPE“« bei Google Deutschland suchen, bei Bing oder Google News!