
LONDON (IT BOLTWISE) – CERT-In warnt vor aktiven KI-gestützten Angriffskampagnen in Indien, bei denen Angreifer über öffentlich verfügbare Offensive-Tools komplette Attack Chains automatisiert ausführen. Besonders kritisch ist der Missbrauch von ARTEX-Konsolen, bei denen Backdoors Root-Zugriff auf offen zugänglichen Login-Endpunkten ermöglichen. Laut CERT-In rotieren die Angreifer zudem IP-Adressen innerhalb von Stunden bis Tagen und zielen auch auf Krypto-Börsen sowie digitale Asset-Provider. Gleichzeitig ordnet die Behörde das Thema in neue KI-Sicherheitsauditing-Guidelines ein und fordert klare Governance sowie nachvollziehbare Prüf- und Kontrollmechanismen.
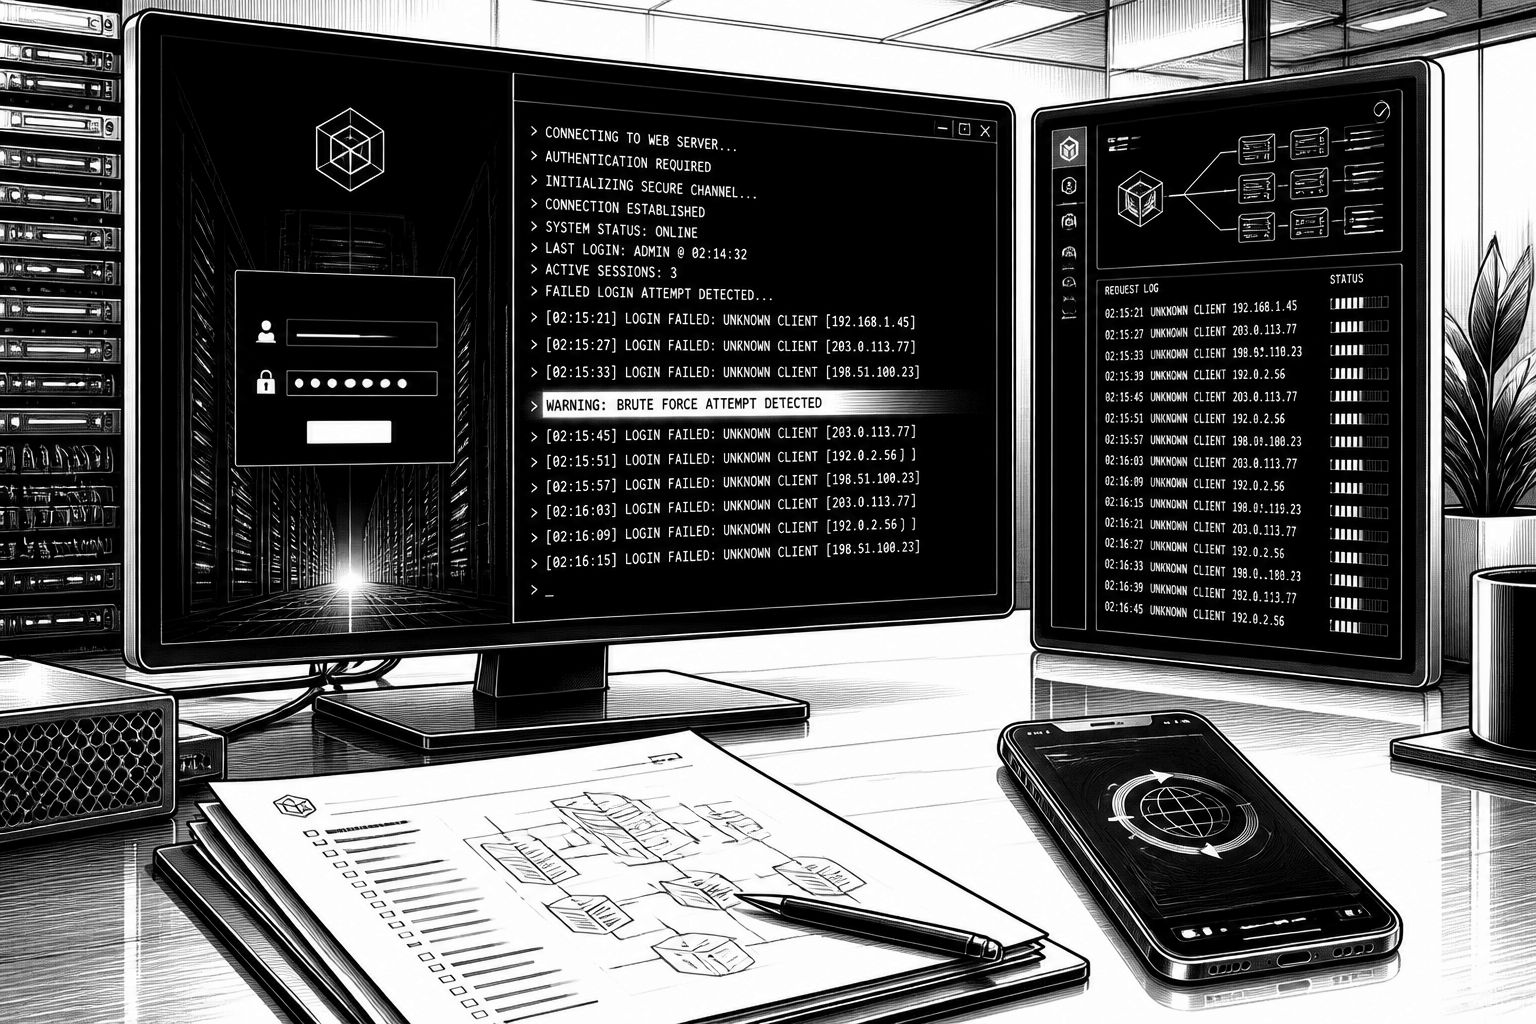
In Indien rückt eine Kombination aus KI-gestützter Automatisierung und kompromittierten Offensiv-Tools in den Fokus der Abwehr. Das indische CERT-In beschreibt die von ihm verfolgten Aktivitäten als aktiv und fortlaufend und ordnet sie dem Bedrohungsakteur „Crafty Falcon“ zu. Besonders relevant ist dabei der Zielkorridor aus Banking, Financial Services und Insurance (BFSI): Dort reichen die beschriebenen Abläufe von der Ausnutzung internetseitig erreichbarer Anwendungen bis zur direkten Ansprache von Zahlungs- und Transfer-Schnittstellen innerhalb der eigenen, vom Unternehmen freigeschalteten Infrastruktur. Damit wird ein Kernproblem sichtbar: Wenn Angreifer nicht „nur“ Schwachstellen finden, sondern die Kommunikation zwischen Anwendungen und deren API-Umgebung missbrauchen, verlieren viele klassische Schutzmechanismen ihre Hebelwirkung.
Technisch zielt der Ansatz laut CERT-In auf die Autonomie ganzer Angriffsabläufe ab. Die Behörde nennt als Beispiel öffentlich verfügbare KI-getriebene Offensive-Tools wie ARTEX, PentAGI, Cairn und CyberStrikeAI, die „vollständige Angriffsketten“ mit Maschinengeschwindigkeit ausführen sollen. Dazu gehört auch, dass in kurzer Folge viele passgenaue Skripte erzeugt und verfeinert werden und sich Payloads an das Antwortverhalten des Ziels anpassen. Ergänzend kommt eine dynamische Infrastruktur hinzu: CERT-In schreibt, dass IP-Adressen innerhalb von Stunden bis Tagen rotieren. Für Sicherheitsteams bedeutet das, dass Detektions- und Blocking-Strategien auf statischen Indikatoren allein zu kurz greifen; entscheidender wird die Überwachung von Verhaltensmustern an Schnittstellen, etwa wiederholte Sequenzen von API-Aufrufen, ungewöhnliche Parameterkombinationen oder der Abfluss von Geheimnissen wie Keys aus Sessions.
In der Praxis verbindet sich die Kampagnenbeschreibung mit einem konkreten Befund zur Supply-Chain-Seite. CERT-In verweist darauf, dass Angreifer unter anderem gestohlene, langlebige statische API-Tokens nutzen, Repositories über gefälschte Commits kompromittieren und Klartext-Zugangsdaten in Konfigurationen, Quellcode oder Datenbanken ausnutzen. Auch fehlendes Multi-Factor-Authentication (MFA) bei Anwendungen und Remote-Diensten wird als Initialzugriffsweg genannt. Auffällig ist die Konsequenz: CERT-In beschreibt, dass Angreifer Anwendungskontrollen wie Regeln zur Darlehensanlage, KYC-Checks, Sanktions- oder Beneficiary-Verifikation, Suffizienz der Kontostände sowie per Transaktion begrenzende Mechanismen umgehen. Dadurch können schnell ausgeführte, betrügerische Transaktionen Gelder auf vom Angreifer kontrollierte „Mule“-Konten über mehrere Banken hinweg verlagern, während Angreifer zusätzlich Logs löschen und Endpunktsicherheitskomponenten manipulieren, um Erkennung und Incident Response zu erschweren.
Die Warnung bekommt eine zusätzliche Schärfe durch die zweite Hälfte der Meldung: „Copycat“-ARTEX-Varianten, die aus dem Open-Source-Ökosystem heraus entstanden, tragen demnach Backdoors in sich. Nachdem die Missbrauchsfälle den Entwickler dazu veranlasst hatten, das ARTEX-Repository von GitHub zu entfernen, seien mehrere Kopien auf einer Microsoft-eigenen Code-Plattform erschienen. Betroffen seien demnach unter anderem Repositories unter den Pfaden „trhhubsd/ARTEX“, „mhtsec/ARTEX“ sowie weitere Abwandlungen, die auch über Docker Hub verbreitet wurden. Eine vom Alias Badbyte geführte Recherche hebt besonders hervor, dass in einer Kopie eine einzelne Zeile in „docker-compose.yml“ angepasst wurde, um ein bestimmtes Docker-Image nachzuladen, in dem eine versteckte Routine für einen Root-Shell-Zugriff während einer nicht authentifizierten Anfrage an den Login-Endpunkt enthalten ist. Die Idee dahinter ist dabei weniger ein „neues“ Exploit-Konzept als vielmehr ein heimlich eingebauter Gatekeeper-Bypass: Wird ein bestimmtes Markersignal im CAPTCHA-Feld ausgelöst, läuft der weitere Pfad über eine Shell-Komponente mit Root-Rechten, noch bevor die reguläre Credential-Prüfung greift.
Diese Art von Backdoor ist aus Security-Sicht besonders problematisch, weil sie nicht zwangsläufig in den offensichtlichen Funktionen des Tools sichtbar wird und zudem in der etablierten Installationsroute steckt. Der Bericht nennt dafür messbare Reichweiten: Für eine der GitHub-Kopien werden 2.449 Sterne und mehr als 600 Forks erwähnt, und beim zugehörigen Docker-Hub-Image werden 9.000 Downloads aufgelistet. Außerdem führt die Meldung konkrete Zeitfenster an: Zwischen dem 2. und 4. November 2026 seien bis zu 62 ARTEX-Konsolen im Internet gefunden worden, die die Backdoor-Version bereitstellen; die erste Instanz sei bereits am 20. Oktober 2026 online gegangen, also rund zwölf Tage nachdem das Docker-Image hochgeladen worden war. Insgesamt seien am 4. November 2026 1.645 Hosts Dienst für eine ARTEX-Konsole angeboten haben. Für Betreiber und SOC-Teams ist das ein Signal, dass „Tool installieren“ ohne Herkunftsprüfung und ohne sichere Deployment-Hygiene in kurzer Zeit zu einer Angriffsfläche wird, die Angreifer leicht ausnutzen können.
Damit verschiebt sich die Diskussion zugleich von „nur“ offensiver Cybercrime zu der Frage, wie KI-Systeme selbst auditierbar und kontrollierbar gemacht werden können. CERT-In ordnet die Lage in seine „Artificial Intelligence Security Auditing Guidelines“ ein und verlangt Anforderungen, die Governance, Sicherheit, Datenschutz, Fairness, Transparenz, Resilienz und Auditierbarkeit adressieren. Laut CERT-In soll unter anderem getestet werden, ob dokumentierte Identitäten und erlaubte Ziele eingehalten werden, wie genehmigte Tool-Nutzung funktioniert, ob Permission Boundaries respektiert werden und ob das Prinzip der geringsten Rechte (PoLP) durchgesetzt wird. Außerdem erwartet die Behörde eine menschliche Freigabe für folgenreiche Aktionen; bei Hochrisiko-KI-Systemen sollen Mechanismen zur Notunterbrechung, zur Revokation von Credentials und zum Verhindern automatischer Neustarts vorbereitet sein. Für Unternehmen bedeutet das: Wenn KI-Automation Angriffe beschleunigt, müssen organisatorische Verantwortung, technische Prüfungen, Model- und Datengovernance sowie kontinuierliches Monitoring in eine zusammenhängende Kontrollkette eingebettet werden, statt nur einzelne Detektoren zu betreiben.
Für die unmittelbare Praxis lassen sich aus der Meldung mehrere Konsequenzen ableiten. Erstens: Public-Exposure und API-Zugriffskontrollen müssen stärker als „letzte Verteidigung“ verstanden werden; denn CERT-In beschreibt, dass Angreifer fund-transfer APIs direkt von innerhalb der erlaubten Infrastruktur anrufen können. Zweitens: Der Umgang mit Dritt-Tools und Open-Source-Images braucht Prozesse wie sichere Herkunftsketten, Signatur- oder Herkunftsprüfungen sowie reproduzierbare Builds, weil selbst eine scheinbar harmlose Installation in einer kompromittierten Kopie enden kann. Drittens: Incident Response darf nicht erst bei klassischen Malware-Signaturen beginnen; die Meldung nennt explizit das Löschen von Logs und das Manipulieren von Endpoint-Sicherheitskomponenten als Bestandteil des Angriffsmusters. Wer diese Punkte ernst nimmt und die Auditierbarkeit von KI-gestützter Automatisierung gleichzeitig organisatorisch verankert, reduziert das Risiko, dass „Maschinengeschwindigkeit“ und Tool-Autonomie die Kontrolle in kurzer Zeit übernehmen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CERT-In warnt: KI-gestützte Angriffe missbrauchen Backdoored ARTEX Konsolen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CERT-In warnt: KI-gestützte Angriffe missbrauchen Backdoored ARTEX Konsolen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CERT-In warnt: KI-gestützte Angriffe missbrauchen Backdoored ARTEX Konsolen« bei Google Deutschland suchen, bei Bing oder Google News!