
HUALIEN CITY / LONDON (IT BOLTWISE) – In Taiwan soll ein einzelner Operator mit dem Setup „BOSSAI“ eine Angriffskette aus 12 KI-Agenten betrieben und dabei sensible Daten aus Notfall- und Verwaltungssystemen abgegriffen haben. Die Kampagne soll in weiteren Ländern ebenfalls Strukturen ausspioniert haben, darunter Hochschulen, Banken und andere Zielgruppen. Die Recherche verweist auf einen zentralen Knoten, der Ergebnisse von Scannern und Exploit-Tools orchestriert, während die Agenten ohne direkte Kommunikation nacheinander arbeiten. Für Defender wird damit vor allem sichtbar, wie stark sich Angriffstests durch KI-gestützte Automatisierung beschleunigen lassen, sobald Basis-Hygiene wie Default-Credentials oder gepatchte Services fehlt.
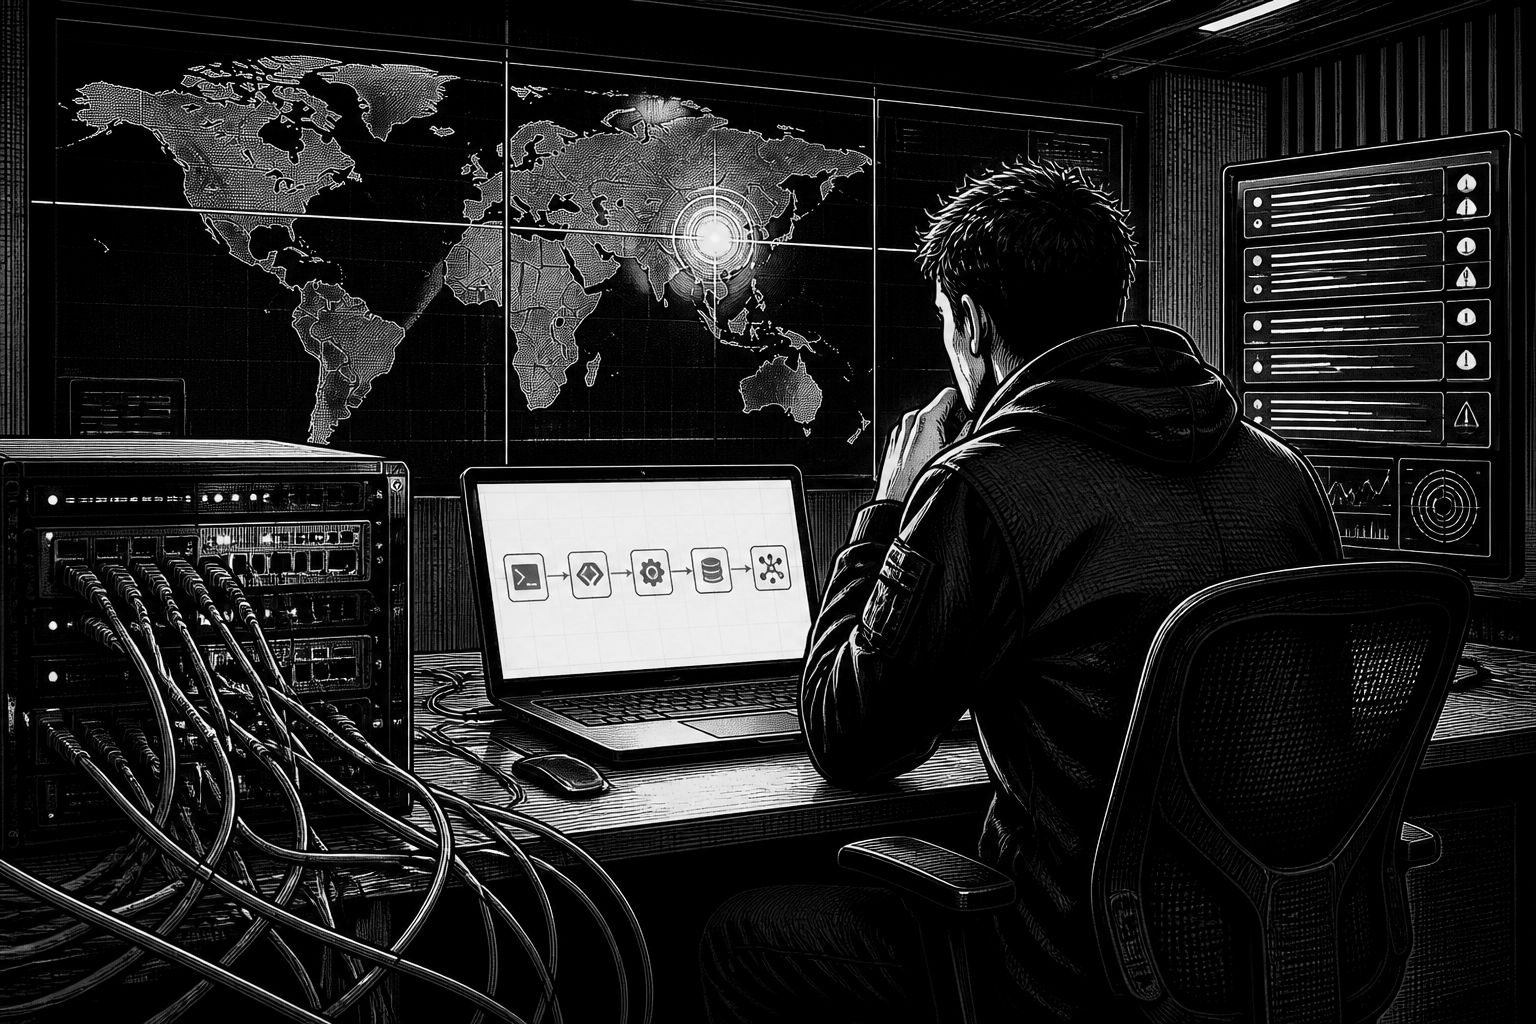
Die Art, wie „BOSSAI“ aufgebaut ist, macht weniger Schlagzeilen über „Wunder-KI“ als über die neue Angriffslogik: Ein einzelner Operator kombinierte mehrere KI-gestützte Agenten zu einer Pipeline, die von der Zielsuche bis zur Ausnutzung reicht. Laut der Analyse einer Security-Forschungseinheit fand der Operator mit einem Set aus gerenderten Ergebnissen und Zwischenschritten den direkten Weg zu Systemen, die normalerweise von gut aufgestellten Teams bearbeitet werden. Der Fokus lag dabei nicht nur auf typischen IT-Zielen, sondern ausdrücklich auch auf Strukturen, die im Alltag durch Verfügbarkeit und Vertraulichkeit besonders geschützt sein müssten – etwa Notfall-Infrastrukturen, Banken, Universitäten und militärisch geprägte Systeme.
Technisch interessant ist, dass die Agenten in der Kampagne keine gemeinsame „Unterhaltung“ führen. Stattdessen übernimmt der Operator die Rolle eines Sortierers: Ein Agent erzeugt Output, der Operator kopiert ihn in den nächsten Agenten, und so entsteht eine seriell wirkende Arbeitskette. In der Darstellung der Untersuchung besteht das Mesh aus 12 Agenten, davon neun im aktiven Betrieb. Builder-Agenten sollen Server, DNS und Proxys aufgesetzt haben, während Attack-Agenten Zielsysteme gescannt und Exploits erstellt haben. Besonders auffällig ist, dass ein Agent („Hermes“) den Großteil der Interaktionen getragen haben soll – mit rund 95 Sessions und 18.311 Nachrichten – was auf eine starke Automatisierungslast beim Ermittlungs- und Ausnutzungsschritt hindeutet.
Damit die Agenten nicht bei reinen Textantworten stehen bleiben, wurde die Tool-Integration über sogenannte MCP-Server (Model Context Protocol) beschrieben. Dazu zählten Verbindungen zu Sicherheitswerkzeugen und deren Funktionsbausteinen, etwa eine Brücke zu einer Kali-Linux-Umgebung und ein Interface in eine Analyse-Toolchain (u. a. mit Ghidra-Bezug). Aus Verteidigersicht ist das entscheidend: Wenn KI-Modelle nicht nur „Ratschläge“ geben, sondern echte Scanner wie Nmap oder spezifische Prüflogiken anstoßen dürfen, sinkt die Schwelle von „man findet eine Schwachstelle“ zu „man validiert und nutzt sie“. Die Untersuchung verknüpft zudem einen zentralen Knoten mit einem Server in der Infrastruktur, während der Datenabfluss bzw. der Angriffspfad über Proxys geführt wurde.
Die Ergebnisse der Kampagne sollen in Taiwan besonders gravierend gewesen sein. Eine Plattform für Patientenversorgung im Umfeld des städtischen Notfallwesens soll ohne Login Zugriff auf ECG- und Vitaldaten aus dem Jahr 2018 sowie Ambulanzvideo ermöglicht haben. Parallel wurden laut der Analyse Fallakten aus einem 119-Dispatch-System gezogen, und zwar für mehrere Bezirke. Außerdem nennt die Untersuchung als weitere betroffene Klassen u. a. einen Kreditgeber mit mehreren SQL-Injection-Punkten sowie einen Anbieter im Fire-Dispatch-Umfeld, dessen Datenbankoberfläche weiterhin Standard-Root-Zugangsdaten verwendet haben soll. Die Aussage dahinter ist weniger abstrakt als praxisnah: Dort, wo Authentifizierung, Zugriffskontrolle und Basishärtung fehlen, kann eine automatisierte KI-gestützte Auswertung in kurzer Zeit verwertbare Daten liefern.
Auch außerhalb Taiwans soll die Kampagne Daten gesammelt haben: In Mexiko wurden demnach rund 206.800 Datensätze zu Wohntelefonnummern erfasst. In Thailand wurden Ziele über Universitäten hinweg identifiziert; insgesamt sollen 489 Targets über 45 Hochschulen betroffen gewesen sein, wobei Daten aus drei davon gezogen wurden. Auffällig ist zudem der technische Verlauf, der zeigt, dass der Ansatz trotz Automatisierung nicht „smooth“ lief: Kommerzielle Modellangebote sollen Angriffe mit Verweis auf fehlende schriftliche Autorisierung abgelehnt haben. Der Operator habe daraufhin auf lokal genutzte, „abliterierte“ Modelle gewechselt – Modelle also, denen Schutzmechanismen entfernt wurden. Gleichzeitig traten Halluzinationen und Fehlklassifikationen auf, etwa weil ein Scanner ein fehlgeschlagenes Ziel als „kritisches RCE“ markierte und ein Teil der als hoch eingestuft identifizierten Funde falsche Positive gewesen sein soll.
Für die Abwehr ergibt sich daraus ein klarer Handlungsrahmen, der stärker auf konkrete Angriffsflächen abzielt als auf generische „AI-Blocker“. Die Untersuchung beschreibt, dass die Agenten vor allem dort gut funktionierten, wo grundlegende Sicherheitsmaßnahmen schwach waren: offene alte Ports, nicht gepatchte Oracle-Datenbanken und fehlende Kontrolle über Default-Passwörter. Sobald jedoch Login-Checks und Filterkonzepte greift haben, sollen die Agenten weniger erfolgreich gewesen sein. Das passt zu einem größeren Trend, den auch andere Akteure in der KI-Sicherheitsdebatte betonen: KI-Agenten können inzwischen mehrere Stufen eines Angriffs parallelisieren oder zumindest beschleunigen, während Menschen weiterhin entscheiden, welche Ziele priorisiert werden. Wer daher Dispatch- und medizinische Schnittstellen betreibt, sollte Authentifizierung konsequent vor jedes API-Verfahren stellen, Default-Credentials entfernen, Datenbankexponierung reduzieren und alte Schnittstellen schließen. Genau die gleichen Agenten, die jetzt in Minuten nach verwertbaren Schwachstellen suchen, würden bei gleichbleibender Hygiene weiterhin wieder fündig werden.
Ein weiterer zentraler Punkt der Analyse ist die Zuordnung der Aktivität zu einem einzelnen Operator in Hualien City. Die Recherche begründet diese Einschätzung mit wiederverwendeter Geschäftsanmutung wie Branding, einem GitHub-Account sowie einer Home-IP, die sowohl bei legitimen als auch bei Angriffsservern auftauchten. In der Praxis bedeutet das: Auch wenn es technisch wirkt, als ob mehrere „Akteure“ handeln, kann der Betrieb tatsächlich über einen einzigen Steuerknoten laufen. Für SOC-Teams heißt das wiederum, dass Indicators of Compromise in einem Threat-Intelligence-Kontext möglichst schnell korreliert werden müssen – nicht nur isoliert als IP oder Domain, sondern eingebettet in Timing, Infrastrukturpfade und wiederkehrende Workflow-Muster. Damit lässt sich die Zeit bis zur Eindämmung verkürzen, bevor die KI-gestützte Validierungs- und Exploitkette erneut an anderen Zielen andockt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BOSSAI: 12 KI-Agenten kompromittieren Notfall- und Banksysteme in mehreren Ländern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BOSSAI: 12 KI-Agenten kompromittieren Notfall- und Banksysteme in mehreren Ländern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BOSSAI: 12 KI-Agenten kompromittieren Notfall- und Banksysteme in mehreren Ländern« bei Google Deutschland suchen, bei Bing oder Google News!