
LONDON (IT BOLTWISE) – Eine IP-Adresse gibt Angreifern nicht automatisch Zugriff auf Passwörter oder private Daten. Sie liefert vielmehr Informationen, um Angriffe gezielt zu platzieren, etwa bei DDoS-Attacken. Besonders relevant sind dabei offene Ports, falsche Firewall-Regeln und vereinfachte Remote-Zugriffe. Der Artikel ordnet ein, warum IPv6 nicht per se gefährlicher ist, aber sauber konfiguriert werden muss.
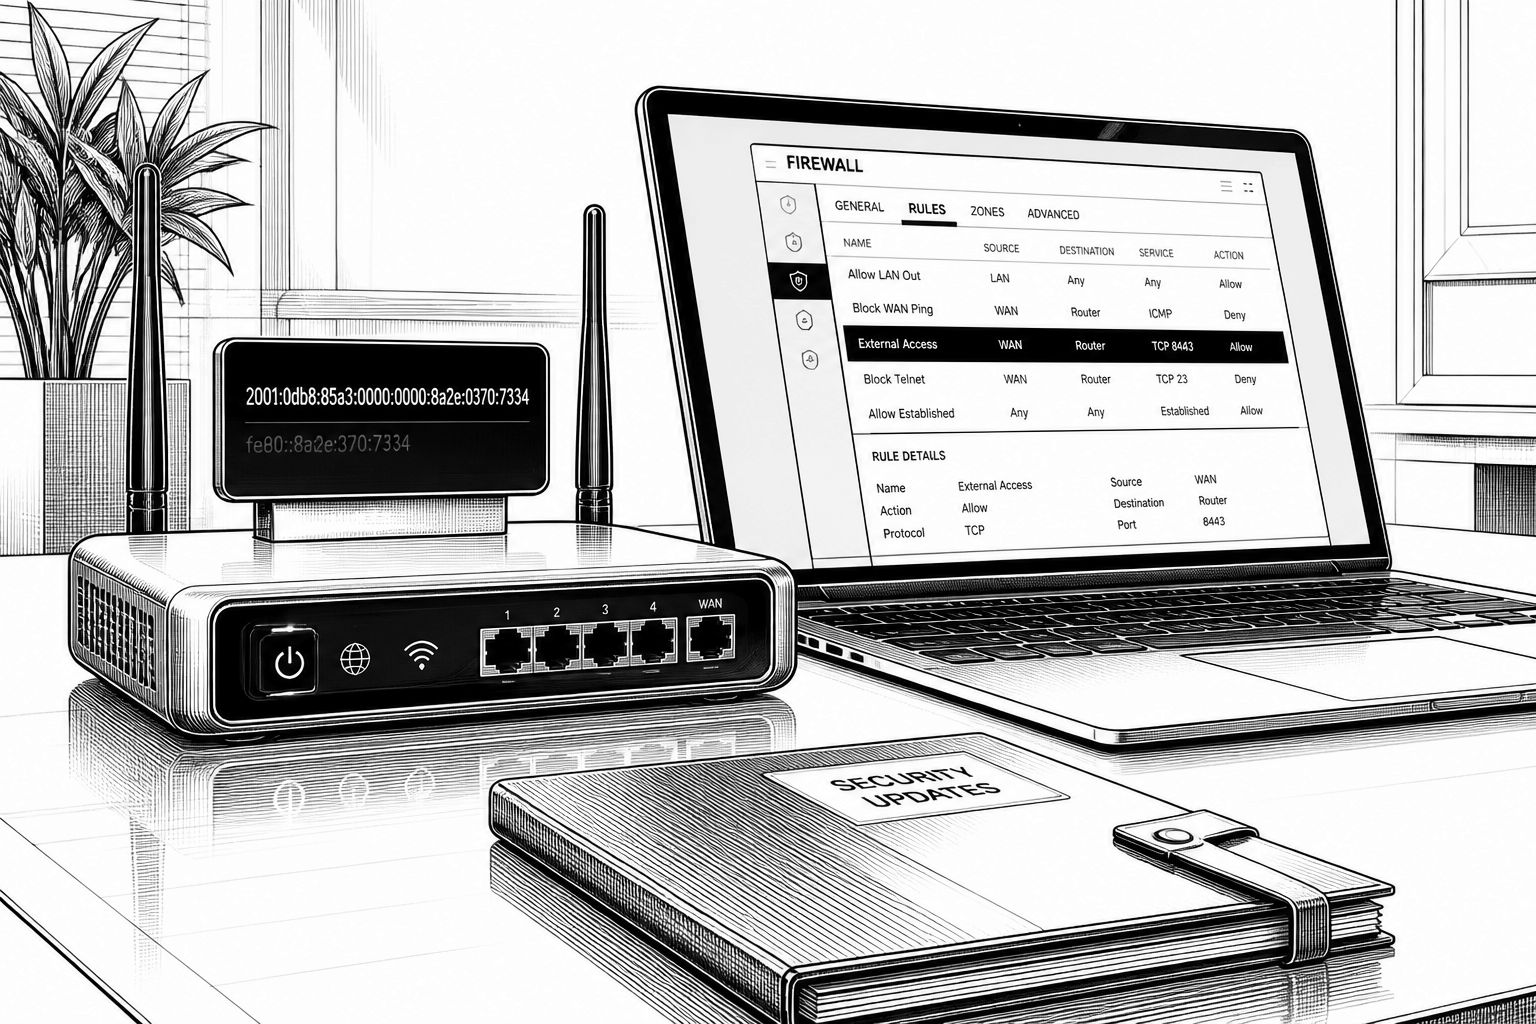
Wer im Alltag von „IP-Adresse“ hört, verbindet das schnell mit dem Bild eines direkten Zugriffs auf Konten. Technisch betrachtet ist die Realität nüchterner: Eine IP-Adresse ist vor allem ein Routing- und Erreichbarkeitsmerkmal. Sie sagt Datenpaketen, wo sie im Netz hin- und zurück sollen, ähnlich wie eine Postadresse. Genau deshalb führt sie zu einer wichtigen, aber begrenzten Wirkung im Bedrohungsmodell: Sie ist selten der Schlüssel zu Passwörtern, kann Angreifer jedoch auf ein konkretes Ziel lenken, etwa für Überlastungsangriffe oder das Durchtesten von offenen Diensten. Das erklärt auch, warum in der Praxis wiederkehrend Fälle auftauchen, in denen öffentliche Lobbys oder schlecht abgesicherte Heimserver das Risiko erhöhen.
Ein IP-Lookup wirkt zunächst harmlos: In vielen Fällen lässt sich damit grob der Internetanbieter sowie eine ungefähre Stadt- oder Regionszuordnung ermitteln. Das allein liefert keine „Login-Maschine“, macht aber das Profiling leichter und reduziert die Suchzeit. Besonders deutlich wird der Nutzen für Angreifer bei DDoS-Szenarien: Eine typische Distributed-Denial-of-Service-Attacke überflutet ein Ziel mit Verkehrsströmen aus mehreren Quellen. Während das bei großen Plattformen infrastrukturelle Ausfälle verursacht, reicht auf kleinerer Ebene oft schon eine Überlastung, um Onlinespiele, Video-Calls oder stabilitätskritische Haushaltsverbindungen spürbar zu stören. Eine Firewall hilft dann nur begrenzt, wenn die Leitung oder das Zielsystem bereits durch das Volumen selbst an ihre Grenzen gedrückt wird.
Um an ein Gerät zu gelangen, braucht ein Angreifer in der Regel dennoch einen Einstiegspunkt. Der liegt typischerweise nicht in der IP selbst, sondern in verwundbaren oder ungeschützten Services: zum Beispiel eine exponierte Sicherheitskamera, Remote-Access-Software mit einer Schwachstelle oder ein Heimserver mit zu schwachem Passwortschutz. Genau hier spielen IPv4-Portweiterleitungen und permissive IPv6-Firewall-Regeln eine zentrale Rolle. Wenn Router-Regeln erlauben, dass interne Dienste aus dem Internet erreichbar sind, entsteht aus dem Routingmerkmal ein Angriffsweg. Gleichzeitig muss man den Blick auf IPv6 differenziert halten: Manche IPv6-Adressen bleiben nur innerhalb lokaler oder privater Netzsegmente, wodurch der direkte Internetzugriff ausbleibt. Außerdem können sich temporäre IPv6-Adressen im Zeitverlauf ändern, was die Zuordnung einzelner Geräte erschwert, auch wenn Geräte im selben Heimnetz oft wiedererkennbare Präfixe gemeinsam haben.
Ist IPv6 damit riskanter als IPv4? In der Praxis klingt es zunächst so, weil IPv6-Geräten oft eigene öffentliche Adressen zuweist. Entscheidend ist jedoch die Router- und Host-Firewall-Logik: Eine sauber konfigurierte Firewall blockiert eingehende Verbindungen, während sie Antworten auf zuvor angestoßene Verbindungen zulässt. Ein typisches Muster aus der Praxis: Nutzer aktivieren IPv6, testen dann einen Heimserver von außen und stellen fest, dass Remote-Zugriff und Dateifreigabe-Ports erreichbar sind, obwohl man sie nur für den internen Gebrauch vorgesehen hatte. In solchen Fällen liegt die Ursache häufig in aktivierten Weiterleitungs- oder Forwarding-Einstellungen. Wird die Regel so angepasst, dass eingehende Verbindungen abgelehnt werden, schließt sich die Tür wieder. Der Punkt dahinter ist nicht „IPv6 abschalten“, sondern die Exponierung einzelner Ports und Protokolle konsequent zu prüfen.
Ein weiterer Grund, IPv6 nicht pauschal zu verdammen, sind Sicherheitsupdates in angrenzenden Softwarekomponenten. So hat Microsoft im Oktober 2026 eine kritische Schwachstelle mit der Kennung CVE-2026-105016 in seiner QUIC-Implementierung offengelegt. Laut Advisory kann speziell präparierter IPv6-Verkehr in betroffenen.NET-Anwendungen auf Windows Code ausführen. Ob Angreifer die Lücke bereits ausgenutzt haben, bleibt in der Mitteilung offen. Für Unternehmen mit heterogenen Umgebungen bedeutet das: Selbst wenn die Netzkonfiguration korrekt ist, sollte man die Transport-Schicht und die eingesetzten Laufzeitkomponenten im Blick behalten, weil „Netz-Sicherheit“ und „Anwendungs-Sicherheit“ zusammenwirken müssen.
Damit reduziert sich die konkrete To-do-Liste auf Maßnahmen, die sowohl IPv4 als auch IPv6 betreffen. Erstens: Router-Firewall-Regeln für beide Protokollfamilien prüfen, statt nur eine Seite zu kontrollieren. Zweitens: Unnötige Remote-Access-Regeln entfernen, insbesondere solche, die Portweiterleitungen für Dienste erlauben, die man aus dem Internet gar nicht benötigt. Drittens: Sicherheitsupdates installieren, weil auch eine perfekte Filterung nicht hilft, wenn ein exponierter Dienst selbst durch eine Softwarelücke gefährdet ist. Ein VPN kann zusätzlich die übliche öffentliche IP vor Websites verbergen, sofern es IPv4- und IPv6-Verkehr korrekt behandelt. Wichtig ist aber die zweite Hälfte der Gleichung: Ein VPN patcht keine verwundbaren Programme, sondern verändert primär die Sichtbarkeit der Netzwerkadresse. Wer also auf VPN setzt, sollte vorher sicherstellen, dass der VPN-Tunnel wirklich beide Protokollpfade abdeckt und nicht unbemerkt IPv6-Verkehr außerhalb des Tunnels zulässt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Was Angreifer mit Ihrer IP-Adresse wirklich anfangen können" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Was Angreifer mit Ihrer IP-Adresse wirklich anfangen können" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Was Angreifer mit Ihrer IP-Adresse wirklich anfangen können« bei Google Deutschland suchen, bei Bing oder Google News!