
GERA / LONDON (IT BOLTWISE) – Ein 43-Jähriger aus Gera ist Opfer digitaler Angriffe auf sein Onlinebanking geworden. Unbekannte haben sein Depot geleert und einen Schaden von knapp 50.000 Euro verursacht. Der Mann bemerkte den unberechtigten Zugriff am 6. November 2026 und erstattete sofort Anzeige. Der Fall zeigt, wie eng Angriffswege wie Smishing und Vishing mit Lücken im Nutzerverhalten verknüpft sein können.
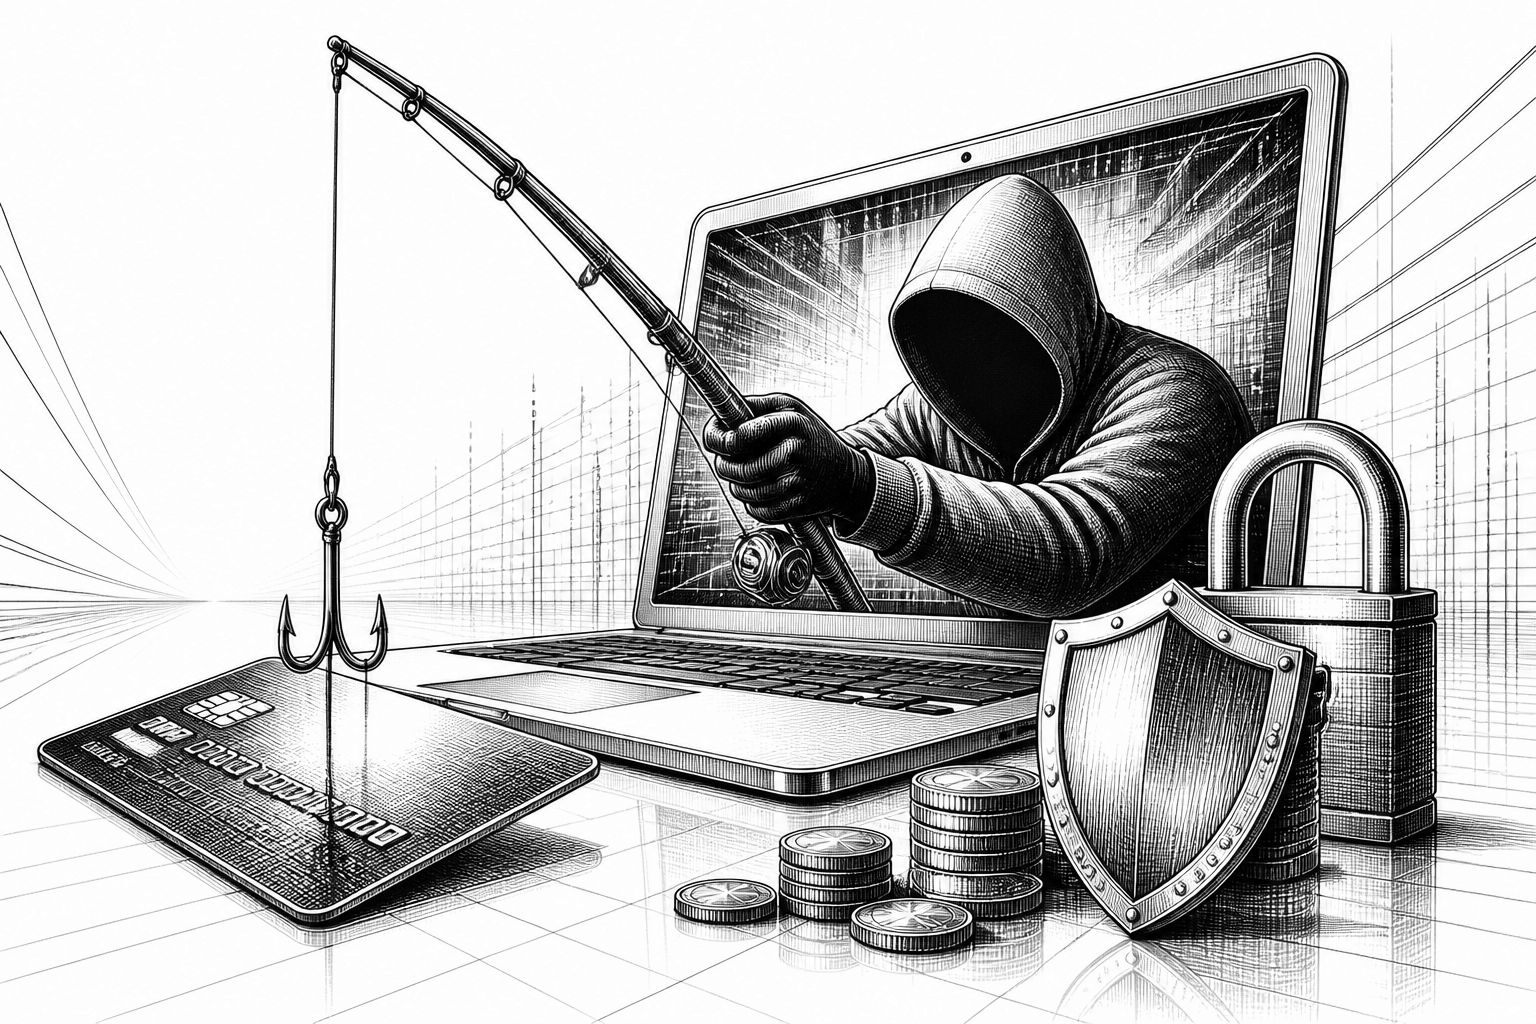
Beim Onlinebanking-Betrug entscheidet oft nicht der „Hauptangriff“, sondern die Abfolge aus Kontaktaufnahme, Datenabfluss und Transaktionsfreigabe. Im konkreten Fall aus Gera verschafften sich Unbekannte laut Ermittlungssachstand unbefugt Zugriff auf das Onlinebanking eines 43-Jährigen und veräußerten anschließend nahezu sämtliche im Depot gehaltenen Aktien sowie ETFs. Danach transferierten sie den Erlös auf ein fremdes Konto; der finanzielle Schaden liegt bei knapp 50.000 Euro. Entscheidend ist hier weniger der Wert allein, sondern die Kette: Wenn Angreifer nicht nur Zugang zu Kontodaten erhalten, sondern auch echte Anlageentscheidungen innerhalb des Kontos anstoßen können, wird aus einem reinen Identitätsproblem sehr schnell ein belastbarer Kapitalabfluss.
Die Ermittlungen wurden von der Kriminalpolizei aufgenommen, während der Vorfall in eine breitere Welle digitaler Angriffe auf Bankkunden eingeordnet wird. Europol beschreibt seit einiger Zeit, dass Kriminelle mit Methoden wie Smishing und Vishing zunehmend Sicherheitsbarrieren überwinden: Smishing arbeitet mit gefälschten SMS-Nachrichten, Vishing mit manipulierter Kommunikation am Telefon. In beiden Fällen nutzen Täter typischerweise Druck- und Verifikationsszenarien, in denen Opfer unter Zeitdruck handeln sollen – etwa indem sie eine „Aktualisierung“ oder „Reaktivierung“ von Kontofunktionen behaupten. Häufig führen Links in den Nachrichten direkt auf täuschend echt nachgebaute Internetseiten, die dann der gezielten Abfrage von Sicherheitsdaten dienen.
Für die Praxis bedeutet das: Onlinebanken sind zwar hochgradig technisch abgesichert, aber das „letzte Glied“ im Prozess ist regelmäßig das menschliche Auslesen und Bestätigen von Anweisungen. Europol stellt deshalb klar, dass Bankinstitute die Übermittlung von Karten-PINs, Passwörtern oder sonstigen Sicherheitsdaten per Textnachricht oder telefonisch nicht verlangen. Ebenso wenig fordern seriöse Geldhäuser Kunden typischerweise dazu auf, Gelder auf externe Konten umzuleiten. Wer solche Aufforderungen erhält, sollte nach dieser Logik konsequent gegen das Muster arbeiten: Verdächtige oder unaufgeforderte Anrufe beenden, die angezeigte Nummer notieren und das jeweilige Institut ausschließlich über offiziell verifizierte Kontaktdaten zurückrufen. Links in unaufgefordert zugestellten Mitteilungen sollten grundsätzlich nicht geöffnet werden – und zwar nicht „vorsorglich“, sondern weil die technische Hürde für Angreifer sonst schon im Browser passiert.
Dass Betrug nicht nur über einzelne SMS oder Telefonate entsteht, zeigt auch der Blick auf die Warnlage im Markt. Verbraucherschützer beobachten etwa betrügerische E-Mails, die sich an Kunden richten und dabei auf Vertrauen setzen. In solchen Kampagnen werden häufig falsche Bankmitarbeiter oder manipulative Nachrichten eingesetzt, um eine vertraute Autorität zu simulieren. Zusätzlich erhöht sich der psychologische Handlungsdruck durch vermeintliche Formalien: Im beschriebenen Szenario geht es etwa unter dem Betreff einer angeblichen Dokumentenprüfung zur Einhaltung von Geldwäschevorgaben darum, Empfänger zur Einreichung von Kopien von Personaldokumenten, Adressnachweisen und Steuer-Identifikationsnummern über einen Link zu bewegen. Besonders auffällig ist dabei der Einsatz einer engen Frist von 14 Tagen sowie Drohszenarien wie Kontosperrungen, Kündigungen der Geschäftsbeziehung oder Meldungen an Aufsichtsbehörden.
Für Betroffene ist neben der technischen Prävention aber vor allem die rechtliche Einordnung relevant. Der Europäische Gerichtshof hat in einem Urteil vom 15. Oktober 2026 (Az. C-70/25) klargestellt, dass der bloße Vorwurf grober Fahrlässigkeit auf Kundenseite nicht ausreicht, um die Erstattung zu verweigern. Die Kernbotschaft lautet: Banken sind grundsätzlich verpflichtet, den entwendeten Betrag zunächst innerhalb der gesetzlichen Frist bis zum Ende des folgenden Geschäftstags zu erstatten. Für die Einordnung ist das mehr als ein juristischer Nebensatz – es beeinflusst, wie schnell Betroffene nach einem möglichen Account-Takeover handeln sollten (Anzeige erstatten, den Zugriff dokumentieren, umgehend weitere Schritte einleiten), denn die praktische Durchsetzung hängt eng mit der lückenlosen Timeline zusammen.
Auch wenn die konkreten Angriffsdetails im Einzelfall offen bleiben, lässt sich aus dem Muster eine technische Leitplanke ableiten: Angreifer zielen darauf, dass Nutzer selbst in den Prozess eingreifen – indem sie Eingaben auf gefälschten Seiten machen oder telefonische Freigaben im falschen Kommunikationskanal bestätigen. Unternehmen und IT-Verantwortliche sollten diese Wechselwirkung in Sicherheitskonzepten stärker berücksichtigen, denn reine „Backend“-Kontrollen verhindern nicht automatisch, dass Nutzer in einer Social-Engineering-Phase den falschen Pfad wählen. Umgekehrt erhöht eine klare Rückruffähigkeit über verifizierte Kontakte, konsequentes Blockieren unaufgeforderter Links und eine schnelle Eskalation im Incident-Fall die Chancen, dass aus einem frühen Zugriff kein vollständiger Depotabfluss wird. Der Fall aus Gera zeigt damit zugleich die Realität im Alltag: Digitale Betrugsmaschen sind mittlerweile so ausgereift, dass schnelle Reaktion und rechtssichere Dokumentation für Betroffene genauso wichtig sind wie Sicherheitsbewusstsein.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Onlinebanking-Betrug in Gera: Schaden von knapp 50.000 Euro und wichtige Rechte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Onlinebanking-Betrug in Gera: Schaden von knapp 50.000 Euro und wichtige Rechte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Onlinebanking-Betrug in Gera: Schaden von knapp 50.000 Euro und wichtige Rechte« bei Google Deutschland suchen, bei Bing oder Google News!