
LATIN AMERICA / LONDON (IT BOLTWISE) – Der Threat Actor Blind Eagle setzt wieder auf Phishing, das wie gerichtliche und steuerliche Post wirkt, um einen Remote-Access-Trojaner (RAT) auszurollen. Die Kampagne nutzt portugiesische und spanische Köder, startet mit präparierten XHTML- oder SVG-Dateien und baut den nächsten Payload-Schritt per HTML Smuggling direkt im Browser zusammen. Im weiteren Verlauf führt ein JavaScript-Dropper System- und Netzwerk-Checks durch, um danach mittels PowerShell den finalen RAT speicherresident zu laden. Laut Bericht gibt es zwar keinen Nachweis für erfolgreiche reale Opferkompromittierungen, die möglichen Folgen reichen jedoch von Dokumentensammlung bis zur Datenexfiltration.
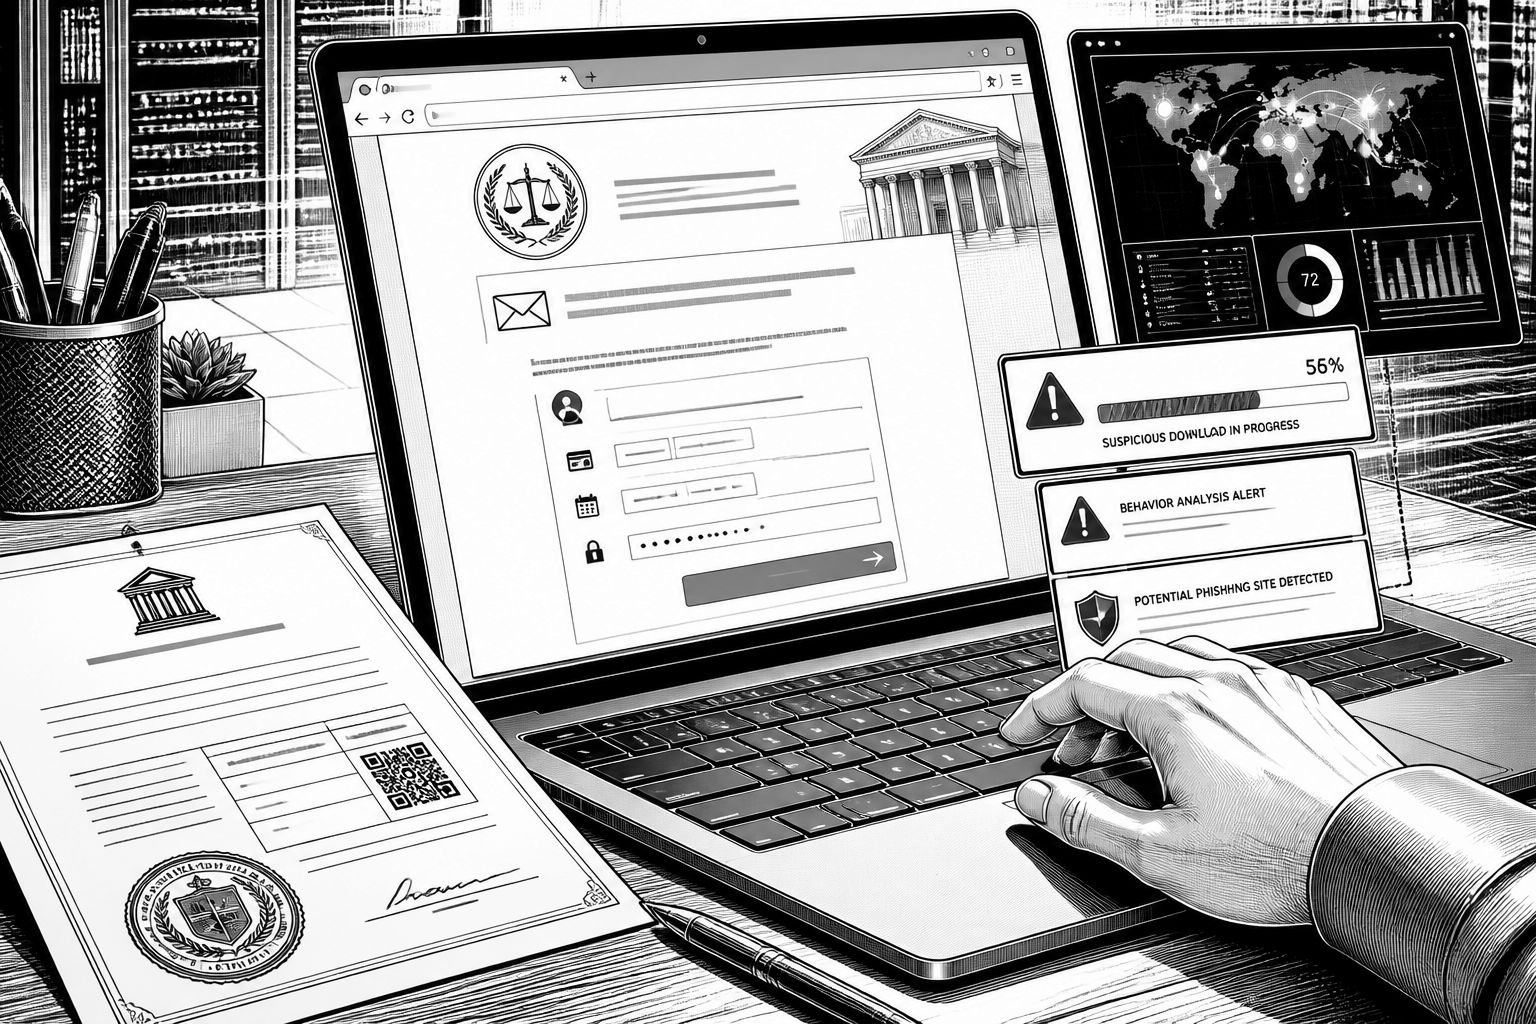
Blind Eagle, auch unter der Bezeichnung APT-C-36 geführt, hat eine neue Kampagne gestartet, die Organisationen in Lateinamerika mit phishing-orientierten Ködern adressiert. Der Kern der Aktion: gerichtliche und administrative Benachrichtigungen sollen Zielpersonen so zum Öffnen schädlicher Anhänge bringen, dass sich anschließend ein Remote-Access-Trojaner (RAT) nachladen lässt. Laut einem Bericht erfolgt die Ansprache dabei mit portugiesischen und spanischen Lures, die unter anderem wie Schreiben von Gerichten, fiskalischen Stellen oder Verwaltungsschreiben aussehen und damit genau dort andocken, wo in den Zielorganisationen regelmäßig mit solchen Dokumenten gearbeitet wird.
Technisch beginnt die Infektionskette typischerweise mit E-Mails an Personen, die im Alltag mit Fällen, Verträgen oder behördlichen bzw. institutionellen Serviceanfragen zu tun haben. In einem beschriebenen Beispiel wurde ein „Colombian judicial-themed“ XHTML-Dokument identifiziert, das zusätzlich als „weaponized“ Scalable Vector Graphics (SVG)-Bild fungiert. Der Mechanismus zielt auf den Aufbau einer gefälschten Web-Seite ab, die eine brasil- bzw. kolumbienbezogene Behördenrolle imitiert; dabei spielt besonders die Illusion einer legitimen Kommunikation eine Rolle, denn die Opfer sollen den Inhalt nicht nur öffnen, sondern ihn auch wie einen normalen Vorgang in ihrem Arbeitsfluss behandeln.
Damit der nächste Payload-Schritt zuverlässig passiert, verwendet das Angriffssystem eine Technik namens HTML Smuggling. In der Praxis bedeutet das: Der Browser baut das nachgelagerte ZIP-Archiv lokal zusammen und nutzt dabei ZipCrypto, um das Laden und die anschließende Weiterverarbeitung der Nutzdaten möglichst an den Grenzen typischer E-Mail-Sicherheitskontrollen vorbeizuschieben. Im ZIP-Archiv steckt anschließend ein JavaScript-Dropper, der sich dabei als „Network Configuration Auditor“ Version 2.7.298. ausgibt. Nach dem Start führt der Code eine Umgebungserkundung durch, unter anderem mit Angaben zu Systemversion, Netzwerkprofil, Installationsdatum, Speichergröße, Rechnername, Environment-Variablen sowie Verzeichnissen, die in portugiesischer und spanischer Sprache lokalisiert sein können.
Für die Absicherung gegen Erkennung setzt die weitere Stufe direkt am Windows-Sicherheitsinstrumentarium an. Der JavaScript-Dropper stößt eine Visual Basic Script (VBS)-Komponente an, die laut Beschreibung AMSI (Windows Antimalware Scan Interface) und ETW (Event Tracing for Windows) umgeht. Gleichzeitig zeigt das Setup eine Ablenkungsseite, die wie eine echte kriminelle Anklageschrift bzw. eine Formalakte wirkt, um den sichtbaren Prozess für den Nutzer unauffällig erscheinen zu lassen. Parallel werden Spuren auf dem Host reduziert: Das ursprüngliche XHTML/SVG-Artefakt wird gelöscht, Mark-of-the-Web (MotW) Metadaten werden bereinigt und die Persistenz wird im Windows-Startup-Ordner so platziert, dass das Schadprogramm beim Systemstart erneut ausgeführt wird.
Am Ende kommt PowerShell ins Spiel, um den finalen RAT-Payload zu dekodieren und in den Speicher zu laden. Der Trojaner selbst wird als Fork eines AsyncRAT beschrieben, der eine DCRat-Linie in seiner Code- und Konfigurationsstruktur sowie anhand von Build-Eigenschaften und beobachtetem Verhalten erkennen lässt. Für die Operation bedeutet das: Nach erfolgreicher Kompromittierung wären typischerweise Funktionen für System- und Umgebungsabfragen, Dokumentensammlungen, Remote-Zugriff, Keylogging sowie Screen-Captures möglich, ergänzt um eine Übertragung der gewonnenen Daten über einen verschlüsselten Kanal. Interessant ist dabei, dass der Bericht zwar keine Evidenz für bereits erfolgreiche Angriffe gegen echte Ziele liefert, die technische Kette aber so ausgelegt ist, dass sie bei passendem Timing und hinreichender Benutzerinteraktion sehr wohl funktionieren kann.
Auch die strategische Einordnung zeigt, warum gerade diese Kombination aus „Justiz“-Optik und Browser-gestütztem Payload-Aufbau Aufmerksamkeit verdient. Der Fokus auf gerichtliche, fiskalische, administrative sowie Bildungsorganisationen verschafft Angriffsversuchen Zugriff auf sensible rechtliche, finanzielle und institutionelle Informationen. Dazu passt, dass die Köder in zwei zentralen Verkehrssprachen Lateinamerikas gehalten sind und in der Beschreibung zusätzlich eine Zuordnung zu einem brasilianisch betriebenen Cluster über Infrastruktur und Zeitzonen nahegelegt wird. Für Unternehmen heißt das praktisch: Security-Teams sollten nicht nur Dateitypen und Anhänge bewerten, sondern auch die semantische Plausibilität solcher „behördlichen“ Nachrichten, Browser-Abläufe im Kontext von ZIP-Nachladen sowie das Zusammenspiel aus AMSI/ETW-Umgehung und Speicherinjektion als durchgängige Erkennungsachse betrachten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Blind Eagle nutzt Fake-Behördenpost für RAT-Infektionen in Lateinamerika" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Blind Eagle nutzt Fake-Behördenpost für RAT-Infektionen in Lateinamerika" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Blind Eagle nutzt Fake-Behördenpost für RAT-Infektionen in Lateinamerika« bei Google Deutschland suchen, bei Bing oder Google News!