
LONDON (IT BOLTWISE) – Ermittler ordnen der DPRK/„North Korea“-Kampagne FaceStealer einen Kryptodiebstahl von mehr als 400 Millionen US-Dollar in den letzten 18 Monaten zu. Laut FBI wurde zudem die Cloud-Infrastruktur der Angreifer beschlagnahmt. Parallel meldete das US-Justizministerium gerichtsgenehmigte Maßnahmen zur Sicherung von mehr als 1,2 Milliarden US-Dollar in digitaler Währung, die mit dem TraderTraitor-Cluster in Verbindung gebracht wird. Die Masche kombiniert Deepfake-Videoanrufe, aufgezeichnete Streams und ClickFix-ähnliche Lures, um Opfer zum Ausführen von Schadcode zu bewegen.
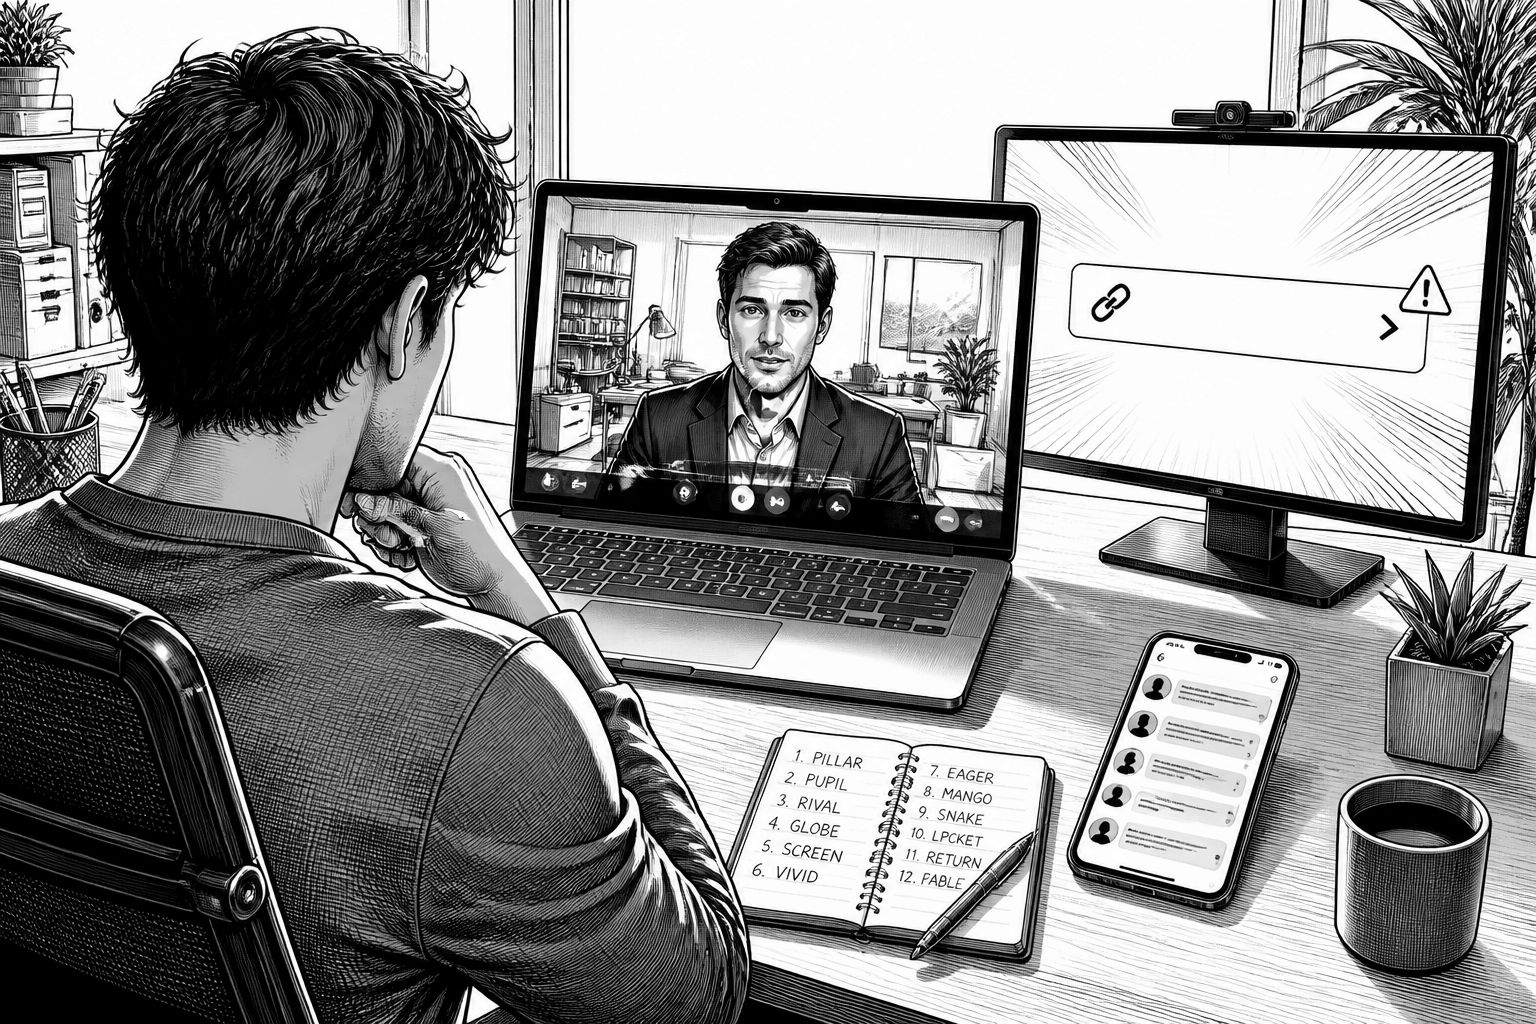
Die neue technische und strafrechtliche Einordnung der Kampagne FaceStealer zeigt, wie eng in Cyberangriffen heute Social Engineering, Identitätsbetrug und KI-gestützte Medienproduktion zusammenlaufen. Das FBI ordnet damit einer Akteursgruppe, die mit der Demokratischen Volksrepublik Korea (DPRK) in Verbindung steht, den Diebstahl von mehr als 400 Millionen US-Dollar Kryptowährung in einem Zeitraum von 18 Monaten zu. Im Kern geht es nicht nur um klassische Phishing-Nachrichten, sondern um eine mehrstufige Video-Interaktion, die Vertrauen simuliert und den Moment der „Selbstinfektion“ vorbereitet. Ergänzend stellt das FBI klar, dass es die Cloud-Infrastruktur beschlagnahmt hat, die zur Durchführung der Kampagne genutzt wurde.
Rechtlich zieht die US-Seite damit eine Linie von der Beschaffung der Mittel bis zur potenziellen Zweckentfremdung: Das US-Justizministerium (DoJ) beschreibt, dass die erbeuteten digitalen Assets zur Finanzierung des illegalen Waffenprogramms in Nordkorea beitragen sollen. In den Informationen wird außerdem ein Zusammenhang zu TraderTraitor genannt: Für Akteure dieses Clusters seien nach Angaben des DoJ mehr als 1,2 Milliarden US-Dollar an Kryptowerten gerichtlich angeordnet beschlagnahmt und eingefroren worden; das beruhe auf einem zuvor gemeldeten Angriff auf die Kryptobörse Binance. Besonders relevant ist dabei die operative Ausgestaltung von FaceStealer: Die Kampagne nutzt „surreptitiously recorded videos and deepfakes“, also heimlich aufgezeichnete Videos und Deepfakes, um Zielpersonen in Video-Meetings zu täuschen und anschließend über einen technischen Vorwand Schadcode auszulösen.
Technisch betrachtet beginnt der Angriff typischerweise mit der Gewinnung von Zugangsdaten und Identitätsmaterial. Laut den vorliegenden Beschreibungen erbeuten die Angreifer Kryptowallets, Seed Phrases sowie weitere wertvolle Informationen aus kompromittierten Systemen; gleichzeitig wird häufig auch die Kommunikationsidentität der Opfer übernommen, um weitere Kontakte zu erreichen. Danach folgen Schritte, die wie eine „Recruiting“-Variante von Social Engineering wirken, nur dass die Bühne ein Videomeeting ist: Der Angreifer lädt über gestohlene oder missbrauchte Accounts zu einem Video-Termin ein, spielt beim Beitritt der Zielperson aufgezeichnete Webcam-Videos vertrauenswürdiger Kontakte ab und setzt zusätzlich statische Avatare ein, um Teilnehmerzahl und Authentizität vorzutäuschen. Der entscheidende Moment kommt dann Sekunden nach Beginn: Es erscheint eine vorgetäuschte technische Fehlermeldung („konnte nicht gehört werden“ oder ähnliche Hinweise), gekoppelt mit einem Link zu einer vermeintlichen Lösung, die in Wirklichkeit als ClickFix-ähnlicher Köder Malware auf dem Arbeitsplatz des Opfers installiert und zugleich privilegierte Zugriffe auf weitere Infrastrukturbestandteile ausnutzt.
Die Kampagne lässt sich dabei nicht auf eine einzelne Lure-Strategie reduzieren. In der Darstellung wird FaceStealer als Plattform zur Gewinnung weiterer Opfer („victim acquisition platform“) charakterisiert, die sich über mehrere Kommunikationskanäle ausbreitet. Dabei spielt Telegram eine besondere Rolle, aber auch das Hijacken von Social-Media- und Kommunikationskonten wird als Baustein beschrieben, um langfristig an Kontakte zu kommen und deren persönliche sowie berufliche Netzwerke gezielt zu attackieren. Auffällig ist außerdem, dass die Macher die Medienqualität über generative KI skalieren: Je nach Berichtslage wird die Produktion überzeugender Lure-Inhalte mit Hilfe von KI-Modellen unterstützt, inklusive Avatar- und Videomaterial, das wie „echte“ Meetingteilnehmer wirkt. In diesem Umfeld verschiebt sich das Risiko für Organisationen: Nicht nur die Unternehmensgeräte sind betroffen, sondern auch die Prozesse rund um Interview- und Assessment-Zyklen, Video-Kommunikation und die Freigabe externer Links.
Auch die Zielrichtung ist eng umrissen. Laut den vorliegenden Angaben sollen Akteure, die dem BlueNoroff-Umfeld zugeordnet werden, besonders Personen aus der Kryptowelt und Web3-Umgebungen ins Visier nehmen, häufig bis hin zu CEOs, Gründern und weiteren C-Level-Profilen. Das erklärt, warum die Angriffe nicht bei „einfachen“ Kontenübernahmen stehenbleiben, sondern bis zu Wallet-Infrastruktur, Signing Keys und sensiblen Kommunikationswegen vordringen sollen. Daneben wird betont, dass die Kampagne auch Entwickler und Maintainer von Open-Source-Software adressiert, weil über Repository-Zugänge Supply-Chain-Angriffe wahrscheinlicher werden. Als Beispiel wird die Ausnutzung des npm-Ökosystems durch einen trojanisierten Paketansatz genannt, bei dem ein Remote-Access-Trojaner ausgeliefert wurde; zudem seien zahlreiche Webcam-Aufzeichnungen aus früheren Opfern von Ermittlern sichergestellt worden.
Vergleicht man das Muster mit verwandten Kampagnen, wird der Trend zur „kontinuierlich gefährlichen“ Social-Engineering-Kette deutlich. FaceStealer ist demnach eigenständig, aber es ähnelt thematisch anderen Operationen, bei denen ClickFix-ähnliche Auslöser genutzt werden, um Malware über vermeintlich legitime Assessment- oder Interview-Szenarien zu aktivieren. Solche Varianten setzen häufig auf gefälschte Recruiter-Profile, skriptbasierte Downloads und Workflows, die in der Entwicklungsumgebung selbst ansetzen – etwa über Projekt- oder Editor-Konfigurationen, die beim Öffnen eines Workspace automatisch eine Ausführungskette starten. Die Konsequenz für Security-Teams ist klar: Das alleinige Sperren offensichtlicher Phishing-URLs reicht nicht, wenn der Schadcode in legitime Arbeitsabläufe eingebettet wird und das Vertrauen über Video, Deepfakes und scheinbar professionelle Kommunikation aufgebaut wird.
Das FBI formuliert die strategische Bedeutung der Kampagne in einem Satz, der den wirtschaftlichen Nutzen direkt mit der politischen Zielsetzung verknüpft: „The North Korean regime relies on proceeds from large-scale cryptocurrency theft to fund its illicit weapons program, stealing billions of dollars in recent years“, sagte Brett Leatherman, Cyber Branch Operations Director beim FBI. Für Unternehmen ergibt sich daraus weniger ein „Einmalproblem“, sondern ein dauerhaftes Trainings- und Prozessdesign-Thema. Organisationen sollten Video-Einladungen mit externen Links stärker verifizieren, Download- und Installationspfade bei Recruiting- und Assessment-Setups entkoppeln und Mitarbeitende dazu anhalten, verdächtige Links nicht über „schnelle technische Hilfe“ auszuführen. Damit rückt FaceStealer in denselben Problemraum wie moderne Supply-Chain-Risiken: Wer Angreifern einmal Vertrauen in einem legitimen Kommunikationsprozess schafft, bekommt den nächsten Schritt zum Ausführen von Code meist nur noch als kleinen Klick entfernt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FaceStealer: DPRK-Deepfakes stehlen über 400 Mio. Dollar Krypto via Video-Scams" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FaceStealer: DPRK-Deepfakes stehlen über 400 Mio. Dollar Krypto via Video-Scams" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FaceStealer: DPRK-Deepfakes stehlen über 400 Mio. Dollar Krypto via Video-Scams« bei Google Deutschland suchen, bei Bing oder Google News!