
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Mit PHP2Shell werden zwei neue PHP-Schwachstellen öffentlich relevant, weil sie auf exponierte PAN-OS-Management-Interfaces ausgenutzt werden können. Die Lücken (CVE-2026-109618 und CVE-2026-109619) erlauben Codeausführung auf einem Webserver ohne Authentifizierung, selbst wenn klassische Gegenmaßnahmen greifen sollen. Entscheidend ist dabei, dass Appliances mit identischen, oft veralteten Softwareständen für Angreifer planbarer sind als heterogene Cloud-Umgebungen. Für Defender zeigt sich: Man muss verstehen, wie HTTP und Dateiuploads im Detail funktionieren, um Risiken realistisch einzuschätzen.
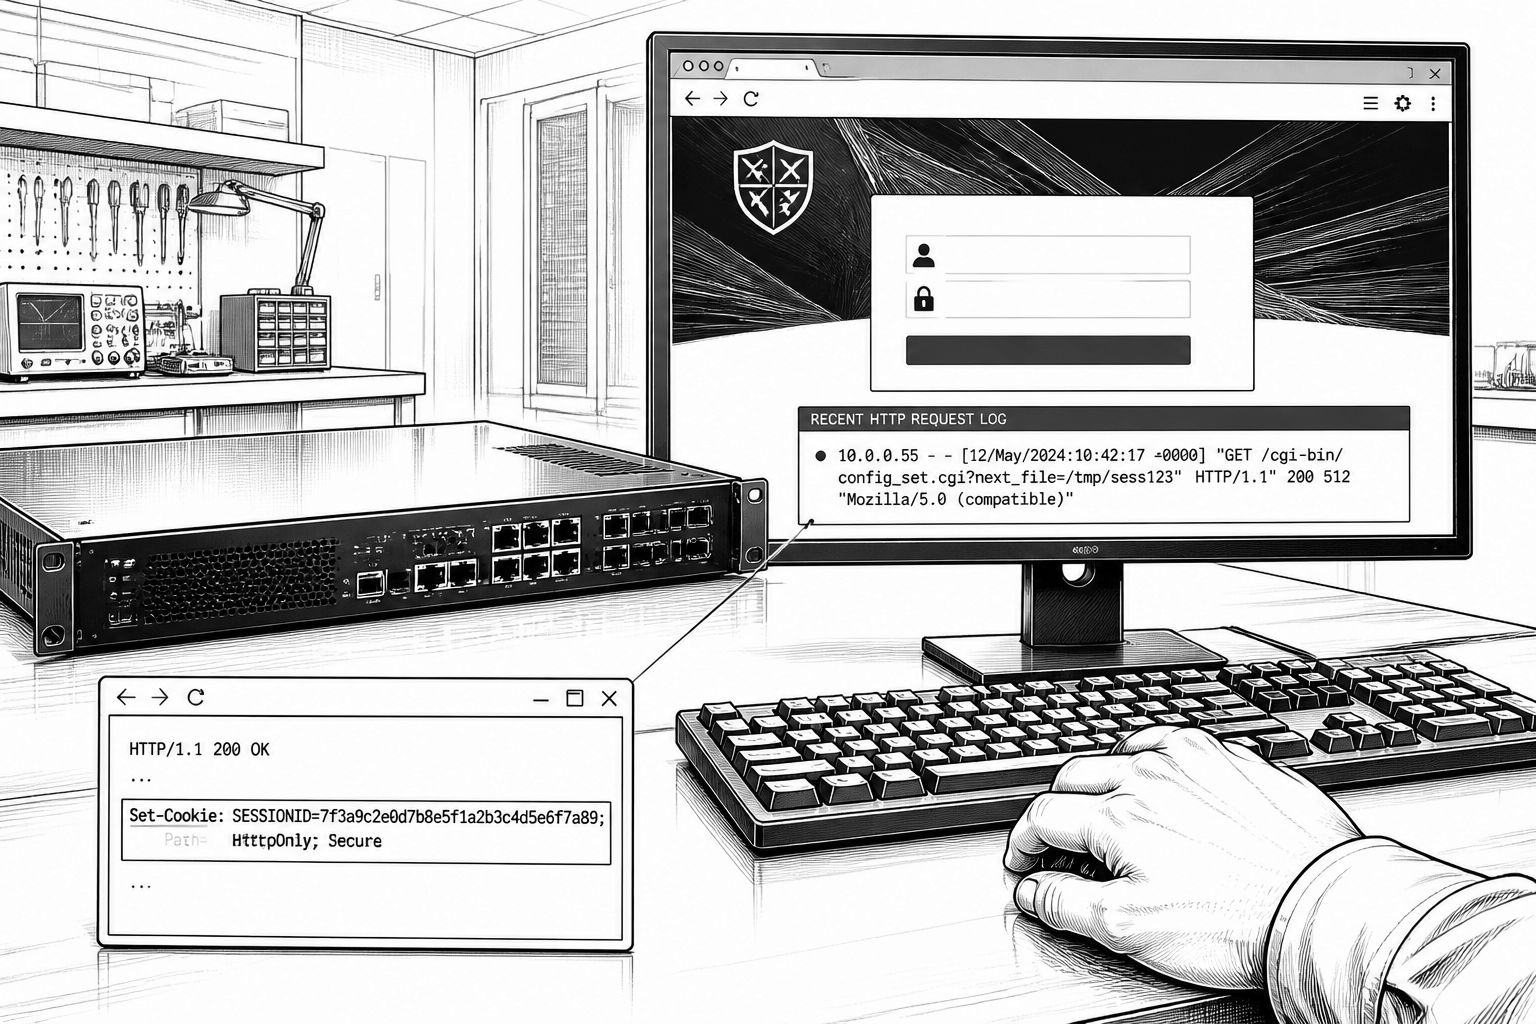
Wer Firewalls nur als Netzwerk-Perimeter versteht, übersieht leicht den eigentlichen Angriffsvektor: Viele Management-Interfaces funktionieren faktisch wie Webanwendungen. Genau an diesem Punkt setzt PHP2Shell an. Laut den Angaben von Palo Alto Networks werden die beiden PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619 gegen PAN-OS-Management-Interfaces ausgenutzt, sofern diese ins Internet zeigen. Die zentrale Brisanz: Beide Lücken erlauben die Ausführung von Code auf dem betroffenen Webserver ohne Authentifizierung, während die Ausnutzbarkeit in der Praxis zwar Aufwand erfordert, aber bei Appliances erheblich planbarer wird als bei typischen, individuell konfigurierten Webserverlandschaften.
Technisch beschreibt die Meldung ein Muster, das aus Sicht der Angreifer vor allem durch die Berechenbarkeit von Appliances attraktiv wird. Exploits sind zwar häufig wegen Schutzmechanismen wie ASLR schwieriger, weil sich Speicheradressen zwischen Starts verschieben. In einer frühen Analyse von VulnCheck wurden die Bugs jedoch unter bestimmten Bedingungen als ausnutzbar identifiziert: auf ARM64-Systemen und auf x86-Systemen ohne ASLR. Selbst bei x86-64 waren öffentliche Exploits lange nicht verlässlich, und ein getesteter Angriff funktionierte zunächst nur gegen eine konkrete PHP-Build-Variante. Der entscheidende Unterschied bei Appliances: Geräte mit derselben Softwareversion laufen mit identischen Binaries, sodass ein Angreifer Speicher-Offsets und Profile im Vorfeld gezielter vorbereiten kann.
In den Details zur konkreten Ausnutzung werden mehrere Faktoren zusammengesetzt, die die Verteidigung komplizierter machen als ein einzelnes „Patch drauf“-Szenario. Demnach musste der PAN-OS-Exploit weiterhin ASLR umgehen, etwa indem die Basisadresse von libphp.so über den Set-Cookie-Header geleakt wurde; anschließend schränkte SELinux die dabei resultierende Shell ein. Hinzu kommt, dass PAN-OS End-of-Life-Versionen von PHP mitliefert (genannt werden 8.0.30 und 7.4.33), was die Angriffsoberfläche verlängert. Die Zusammenarbeit mit einer israelischen Sicherheitsfirma beschreibt außerdem einen besonders präzisen Vorbereitungsweg: Der Angreifer habe PAN-OS-Firmware erhalten, sie entschlüsselt, PHP-Bibliotheken extrahiert und daraus Speicherprofile für mehrere Softwareversionen abgeleitet. Danach wurde PHP2Shell über eine zusätzliche Linux-Kernel-Schwachstelle (Fragnesia, CVE-2026-46300) kombiniert, um Root-Zugriff auf insgesamt 25 Systemen zu erlangen – darunter 24 Firewalls und ein Management-Server in den USA, Japan, Taiwan und Südkorea.
Die eigentliche „Mosquito“-Ebene liegt aber im Protokoll und in dem, was HTTP in realen Implementierungen mitbringt. HTTP ist laut der Darstellung komplex: Für Uploads muss ein Client die Daten nicht als vollständigen Block senden, er kann die Body-Daten in Chunks übertragen, ohne die Gesamtlänge vorher offenzulegen. Wenn ein Server Requests zudem dekomprimiert, verändert sich die Relation zwischen übertragenen Bytes und tatsächlich im Speicher verarbeiteter Größe – und genau daraus entstehen Speicher-Sicherheitsfehler. In PHP2Shell reicht ein präparierter multipart Upload, um PHP über das Memory-Limit zu drücken, während noch der Request geparst wird, also bevor irgendein Anwendungslogik-Code läuft. Die eigentlichen Schwachstellen werden als uninitialisiertes Request-Speichergebiet (CVE-2026-109618) sowie als Pointer auf freigegebenen Speicher (CVE-2026-109619) charakterisiert. Dabei muss der Request nicht einmal besonders groß sein: Durch tief verschachtelte, leere File-Felder kann PHP deutlich mehr Speicher allozieren, als der Body vermuten lässt – selbst wenn ein Default-Wert für post_max_size etwa 8 MB vorsieht, kann das Standard-Memory-Limit von 128 MB bereits ausreichen.
Für Defender folgt daraus eine unangenehme Konsequenz: Signaturen oder Firewalls, die nur „oberflächlich“ reagieren, treffen die Schwachstellen oft nicht zuverlässig. Die Quelle betont, dass man verstehen muss, wie die HTTP-Variante und das Upload-Parsing genau aussehen, um Muster zu erkennen und damit sinnvolle Erkennungslogik zu bauen. Gleichzeitig begrenzt die Protokollkomplexität auch die Wirksamkeit von Zwischenkomponenten („middle boxes“). Als Beispiel wird genannt, dass nginx vor PAN-OS chunked Request Bodies gepuffert habe und dadurch bestimmte öffentliche Exploit-Ketten unterbrochen werden konnten. Genau deswegen sind Web Application Firewalls in solchen Fällen häufig nicht „ausreichend“: File Uploads sind für viele Anwendungen ein Kerngeschäft, ein pauschales Blocken ist praktisch selten. Realistisch bleibt dann vor allem das, was in der Meldung als grundlegende Härtung wiederholt wird: kritische Web-Anwendungen identifizieren – gerade die Admin-Interfaces von Firewalls und Netzwerkgeräten – und ihren Zugriff stark begrenzen.
Das schließt unmittelbar an das Risikomodell an, das im Text als besonders schwer greifbar beschrieben wird. Viele Schwachstellen wirken im ersten Blick ähnlich, aber bei PHP2Shell zeigen sich unterschiedliche Einstufungen zwischen CVSS-Versionen und Hersteller-Sicht. Das PHP-Projekt bewertete beide Lücken jeweils mit 9,2 (CVSS 4.0), während Fortinets PSIRT die Werte mit 9,8 (CVSS v3) angab. Palo Alto Networks habe zunächst 8,7 für die eigenen Produkte als Score genannt und das Thema zunächst als moderate Dringlichkeit klassifiziert; später wurde die Einstufung auf 9,2 als kritisch mit der höchsten Dringlichkeit angehoben und zudem bestätigt, dass Ausnutzung eine Woche nach der Veröffentlichung der Advisory sichtbar wurde. Dass viele öffentliche Proof-of-Concepts nicht „out of the box“ funktionieren, erschwert Priorisierung zusätzlich: Mehr Treffer in Logs bedeuten nicht automatisch, dass ein konkretes System tatsächlich kompromittiert werden kann. Eine genannte Warnung aus dem Umfeld der PHP-Entwicklung lautet zudem, dass ein früher Workaround wie das Deaktivieren des Session-Upload-Progresses nicht als alleinige Absicherung taugt.
In Summe liefert PHP2Shell damit eine Unterrichtseinheit für die Praxis: Künstliche Intelligenz und moderne API-Strategien ändern nichts daran, dass Web-Exploits über HTTP und Upload-Handling entstehen können – auch wenn sie „nur“ ein Management-Portal betreffen. Im Kontext der SEC522-Ausbildung wird deshalb explizit darauf verwiesen, wie sich Schutzmechanismen wie ASLR auf Exploitierbarkeit auswirken und warum Appliances dennoch als weichere Ziele gelten können. Für Unternehmen heißt das operativ: Updates für betroffene Plattformen priorisieren, externe Zugriffe auf Management-Interfaces konsequent reduzieren und, falls Web Application Firewalls im Spiel sind, deren Schutzumfang realistisch testen statt blind vorauszusetzen. Genau diese Lücke zwischen „Patch verfügbar“ und „Schutz im konkreten Request-Flow nachgewiesen“ dürfte in kommenden Incident-Analysen genauso relevant bleiben.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PHP2Shell: Wie Angreifer per HTTP auf Firewall-Management-Interfaces zielen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PHP2Shell: Wie Angreifer per HTTP auf Firewall-Management-Interfaces zielen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PHP2Shell: Wie Angreifer per HTTP auf Firewall-Management-Interfaces zielen« bei Google Deutschland suchen, bei Bing oder Google News!