
LONDON (IT BOLTWISE) – Angreifer nutzen die Malware-Delivery-Plattform ROMULUS, um einen bislang undokumentierten Remote-Access-Trojaner (RAT) bereitzustellen. Die Kette setzt auf ClickFix-typische Lockvögel, ergänzt durch DLL-Sideloading und scheinbar legitime Installationsroutinen. In den neuen Erkenntnissen spielt zudem DNS über HTTPS (DoH) als Kommunikationsweg zu Infrastruktur eine zentrale Rolle. Auffällig ist außerdem die Verknüpfung mit ClickFix-Lures, die auch über Custom GPTs in Richtung infizierender Webseiten führen.
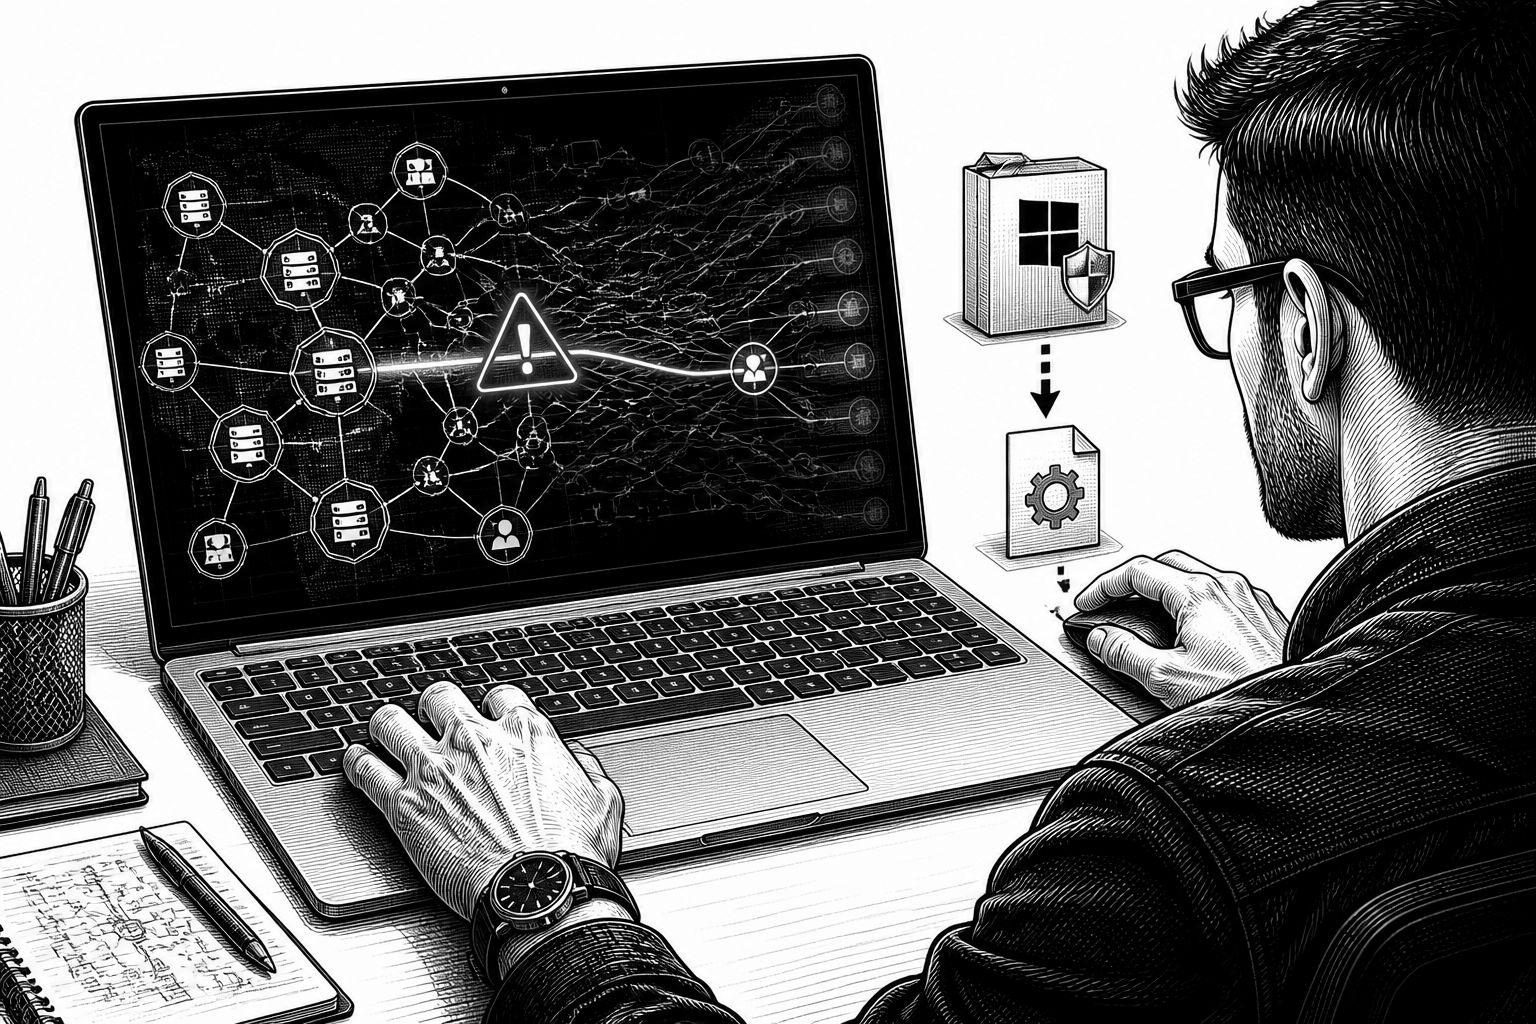
Der neue Befund zu ROMULUS macht deutlich, wie stark sich Malware-Ökosysteme in Richtung „Delivery as a Service“ professionalisieren. Laut einer Auswertung von Blackpoint Cyber wird ROMULUS als Verteildienst beschrieben, der weniger als eigenständiger Payload-Träger agiert und vielmehr die Verteilung mehrerer Malware-Familien über wiederverwendbare Einschleusungs- und Lockvogelmechanismen organisiert. Dabei teilen sich die beobachteten Kampagnen mit CNCMachineRMS und Legion Loader nicht nur ähnliche Taktiken, sondern auch Techniken, die typischerweise auf gleiche oder eng gekoppelte Operatoren hindeuten.
Technisch setzt das Angriffsschema auf die ClickFix-typischen Fallen: Nutzer werden zu präparierten Webseiten gelotst, die eine täuschend echte Interaktion anstoßen sollen, bevor im Hintergrund eine mehrstufige Nutzlastkette startet. In mehreren Fällen wird diese Kette über DLL-Sideloading umgesetzt, also über das Ausnutzen eines legitimen Programms als Ladevektor für eine bösartige DLL anstelle der erwarteten Bibliothek. Die neueren Details nennen dafür konkrete Ausführungspfad-Schritte: Ein bösartiges MSI-Installationspaket („IconEdit2Turb.msi“) wird per „msiexec.exe“ aufgerufen, und die Ausführung erfolgt über einen PowerShell-Befehl. Das MSI tarnt sich dabei als „Stardock Smart DeElevation Tool“ und triggert anschließend die DLL-Sideloading-Sequenz, die „I++u.dll“ nachlädt, um ein eingebettetes Shellcode-Objekt auszuführen.
Für die Betriebstaktik ist besonders relevant, dass der finale Implantat-Charakter des RAT in den bisherigen Veröffentlichungen konsistent beschrieben wird: Das Schadprogramm ermöglicht Remote-Desktop-Steuerung und Screen-Streaming, es kann außerdem Mikrofon- und Kameradaten erfassen. Darüber hinaus umfasst es Funktionen für Dateioperationen und Systemrekonfigurationen, inklusive System-Reconnaissance. Gleich wichtig: Der RAT ist nicht nur „statisch“, sondern kann auf Abruf zusätzliche Payloads nachladen. Für die Detektion im Netzwerk ist zudem der Kommunikationsweg entscheidend: Die Verbindung zu attacker-kontrollierter Infrastruktur erfolgt über DNS über HTTPS (DoH). Damit rückt die Beobachtung von DNS-Tunneling-ähnlichen Mustern und ungewöhnlichen DoH-Abfragen stärker in den Fokus, weil klassische DNS-Logs ohne Deep Inspection weniger Kontext liefern.
In den gleichen Untersuchungen wird ROMULUS nicht isoliert betrachtet, sondern als Teil eines breiteren ClickFix-ähnlichen Kampagnenclusters. Blackpoint Cyber beschreibt, dass CNCMachineRMS in getrennten Infektionsketten sowohl mit LegionLoader als auch über weitere Loader-Mechanismen wie BabaDeda Loader in Erscheinung tritt. Zudem werden ChatGPT Custom GPTs als weiterer Zugangspfad erwähnt: Über solche generativen Interfaces werden Nutzer gezielt auf bösartige Seiten geleitet, die wiederum ClickFix-Lures einsetzen, um die DLL-sideloading-basierte RAT-Auslieferung anzuschieben. Diese Kopplung von „Content/Conversation-to-Click“ zeigt, wie sich Social Engineering im Malware-Kontext verändert: Statt nur Seiten zu imitieren, verknüpfen Angreifer moderne Nutzerführung mit klassischen Stage-Loader-Techniken.
Auch im weiteren ClickFix-Umfeld werden immer komplexere Attack-Chain-Designs beschrieben, die über das bloße Ausliefern von Script- oder Loader-Dateien hinausgehen. In einem Bericht, der die Entwicklung der ClickFix-Strategie einordnet, heißt es, dass Betreiber zunehmend Persistenz, Unterstützung für laterale Ausbreitung sowie Reconnaissance- und Credential-Theft-Funktionen integrieren. Konkret wird dabei von „ClickFix-style“ Kampagnen berichtet, die über große Zahlen kompromittierter Webseiten laufen und JavaScript bereitstellen, das mit Smart-Contract-Logik zusammenwirkt, um zusätzliches JavaScript abzurufen. Andere Varianten nutzen gefälschte Cloudflare-Captcha-Prompts, typosquatted Domains oder kreative Suchmaschinen-/Ad-Umleitungsketten, um Nutzer auf Lockseiten zu bringen. Solche Muster zielen oft darauf ab, die Erkennung auf Komponentenebene zu erschweren: Wenn sich nur der Loader-Titel oder der Einstiegspfad ändert, bleibt die zugrunde liegende Malware-Architektur hingegen häufig vergleichbar.
Für Unternehmen ergibt sich daraus eine klare Konsequenz: Sicherheitskontrollen sollten nicht nur einzelne Artefakte wie bestimmte MSI-/DLL-Dateinamen oder einzelne Lockseiten-Layouts adressieren, sondern die Kette als Ganzes abbilden. Wer ausschließlich auf Hashes und bekannte Signaturen setzt, läuft Gefahr, durch schnelle Variationen im „Wrapper“ der Lieferung übertölpelt zu werden. Stattdessen gewinnen Verhaltenssignale an Gewicht: auffällige „msiexec.exe“-Aufrufe aus ungewöhnlichen Skriptkontexten, PowerShell-Commands, die direkt Installations- und Sideloading-Schritte starten, sowie DoH-Datenflüsse zu neuen oder seltenen Zielmustern. Zusätzlich sind Host-basierte Indikatoren wie ungewöhnliche DLL-Ladepfade, das Auftauchen temporärer oder neu platzierter Bibliotheken und Folgeaktivitäten rund um Credential- und Browserdatenzugriffe zentral, weil die Kampagnen – je nach Variante – gezielt auch Wallets, Seed-Phrases und Webbrowser-Assets ansteuern.
Mit Blick auf die weitere Entwicklung ist die wichtigste Botschaft aus den vorliegenden Erkenntnissen weniger die einzelne RAT-Familie, sondern die Architekturstrategie: Angreifer kombinieren wiederverwendbare Delivery-Module mit austauschbaren Einzelschritten. Sobald Betreiber die „Anwendungs- und Loader“-Bausteine umstellen, bleibt eine konsistente, übergreifende Struktur bestehen, die sich dennoch erkennen lässt. Für Verteidiger heißt das: Threat Hunting sollte stärker auf Beziehungen zwischen Ereignissen (Web-Lure → Downloader/Loader → Installations- oder Sideloading-Schritt → RAT-Funktionen → DoH-Kommunikation) ausgelegt werden. Genau diese Kette liefert die bessere Chance, nicht nur Einzelinfektionen zu stoppen, sondern verwandte Aktivitäten frühzeitig zu clustern, bevor sich aus anfänglich wenigen kompromittierten Systemen eine breitere Kampagne entwickelt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ROMULUS ClickFix: Neuer RAT-Zugriff über DLL-Sideloading und DoH" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ROMULUS ClickFix: Neuer RAT-Zugriff über DLL-Sideloading und DoH" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ROMULUS ClickFix: Neuer RAT-Zugriff über DLL-Sideloading und DoH« bei Google Deutschland suchen, bei Bing oder Google News!