
LONDON (IT BOLTWISE) – Eine KI-freie, aber besonders heimtückische Angriffsstrategie missbraucht eine der meistgenutzten chinesischen Eingabetastaturen auf Windows: Angreifer platzieren über DNS-Umleitung eine Backdoor namens DarkVigil. Anstatt einen Software-Exploit zu verwenden, manipulieren sie den DNS-Antwortweg, sodass die Tastatur beim Laden von Konfigurationsdaten mit einem Angreifer-Server kommuniziert. Die Schadkomponente wird anschließend via DLL-Side-Loading in einen legitimen Komponentenprozess eingeschleust und ermöglicht langfristigen Zugriff. Betroffen sind u. a. Systeme in Hongkong, Thailand, Japan, Vietnam, Sri Lanka und Oman; als Abhilfe empfiehlt sich ein schnelles Update auf Sogou Version 16.10 oder neuer.
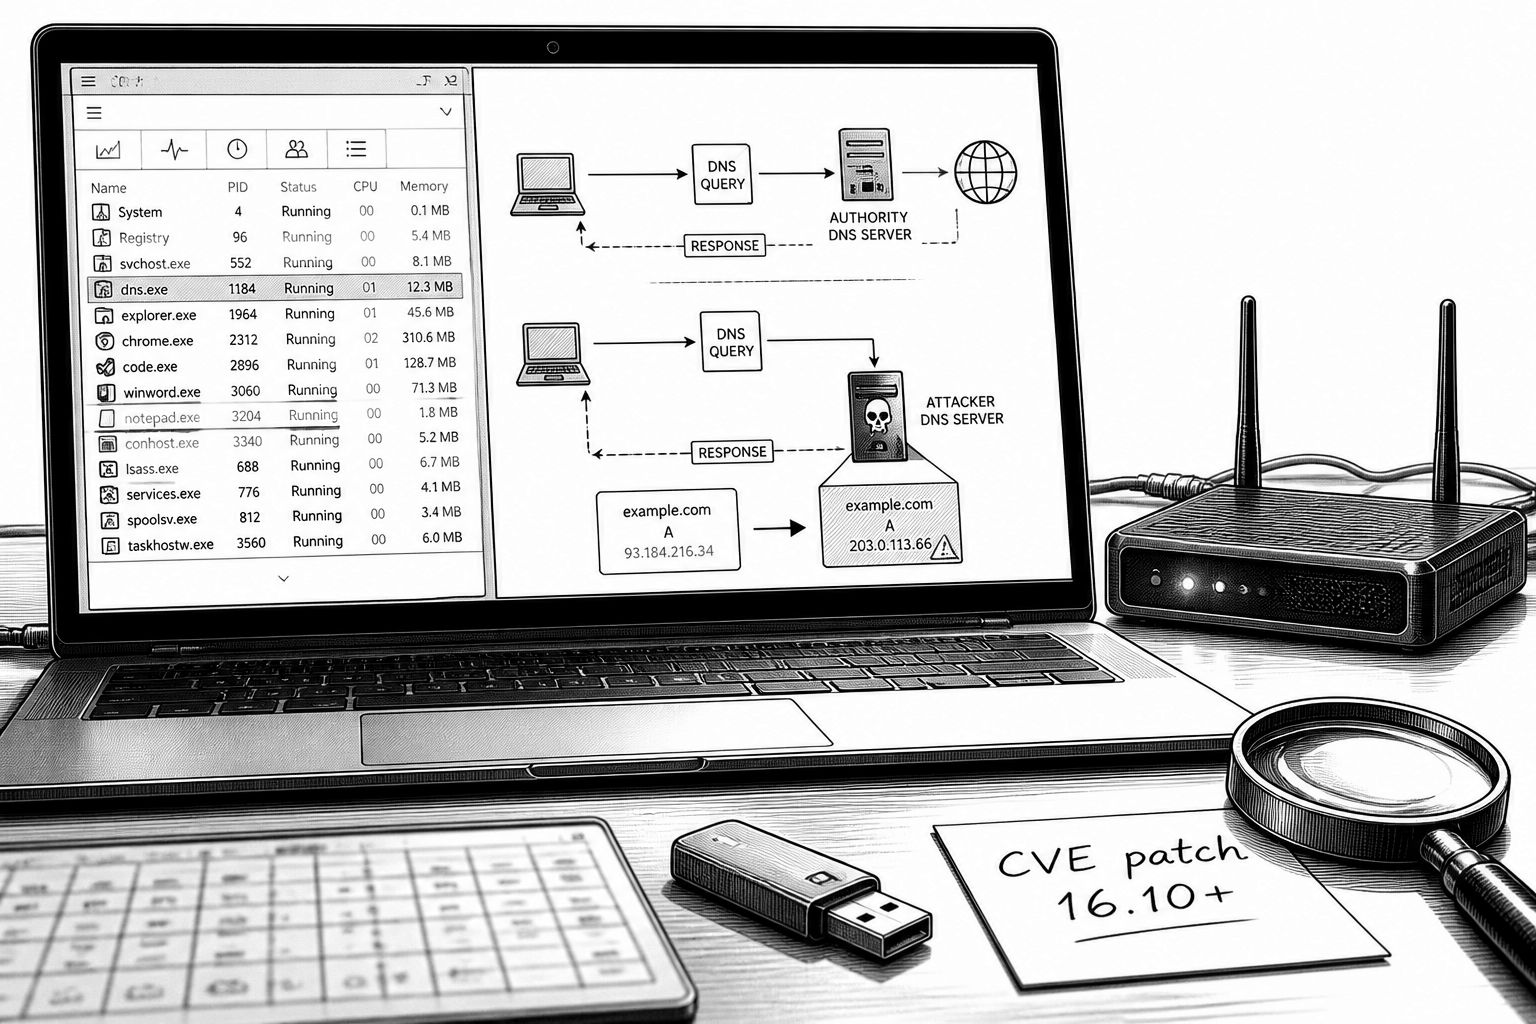
Die Meldung wirkt auf den ersten Blick wie ein klassischer „Supply-Chain“-Fall – tatsächlich beginnt sie aber mit einer vergleichsweise simplen Kernidee: Manipuliertes DNS statt ausgenutzter Schwachstelle in der eigentlichen Softwarelogik. Eine China-nahe Gruppe mit dem Alias SlippyNunchucks soll die Sogou Input Method, eines der verbreiteten Tools für chinesische Zeicheneingaben, auf Windows-Systemen so missbrauchen, dass eine Backdoor namens DarkVigil installiert wird. Auffällig ist dabei, dass der Angriff laut den vorliegenden Analysen ohne einen separaten Software-Exploit auskam: Die Angreifer setzten auf eine Umleitung der Netzwerkanfragen, damit die Tastatur beim Abruf von Steuerdaten nicht den vorgesehenen Server erreicht.
Technisch setzt der Angriff an einer Komponente an, die mit dem Sogou-Setup bzw. der Funktionsbereitstellung verknüpft ist: „SGTool.exe“ kontaktiert dafür eine Konfigurations-URL unter config.pinyin.sogou[.]com. Normalerweise liefert diese Abfrage eine kleine Settings-Datei, die lediglich beschreibt, welches Icon für eine „brand promotion“-Funktion geladen werden soll – etwa ein harmloses Bild. In den betroffenen Umgebungen soll das DNS jedoch so verfälscht worden sein, dass die Anfrage bei einem von den Angreifern kontrollierten Server landet. Dieser Server sendet dann eine manipulierte Settings-Datei, die nicht nur ein Bild austauscht, sondern den weiteren Downloadprozess der Tastatur in Richtung Schadcode lenkt.
Der Inhalt der gefälschten Settings-Datei ist ein zweistufiger Hebel: Neben einem echten, signierten Adobe-Hilfsprogramm, das als biz_helper.exe in das System gelangt, wird auch der eigentliche Implant DarkVigil als Datei getarnt geliefert – als libcef.dll. Besonders wichtig: Die Angreifer sollen zusätzlich die Checksum- bzw. Integritätswerte in der Settings-Datei so verändert haben, dass die eigene Integritätsprüfung von Sogou die „neuen“ Downloads akzeptiert. Damit wird der Sicherheitsmechanismus, der eigentlich gegen manipulative Downloads gedacht ist, gleich selbst umgangen. Für Verteidiger ist genau diese Kombination aus DNS-Umleitung und plausibilisierter Datei-Integrität eine zentrale Lehre: Selbst wenn die Malware als harmlos tarnt, bleibt der Validierungspfad entscheidend.
Den eigentlichen Ausführungsmechanismus beschreibt ESET in den Details als DLL-Side-Loading: Ein vertrauenswürdiger Prozess lädt eine DLL mit einem erwarteten Namen, die sich dann neben der legitimen Komponente befindet. Die Angreifer sollen dabei eine weitere Verkleidung genutzt haben, indem sie das Adobe-Programm unter einem Sogou-nahe passenden Namen speicherten – als SogouComMgr.exe. So soll bei jedem Start oder beim Laden der Sogou-Komponenten wieder der „Adobe“-Helfer ausgeführt werden, der anschließend wiederum die als libcef.dll getarnte DarkVigil-Komponente lädt. Ein solcher Ansatz reduziert den Bedarf an zusätzlicher Persistence-Logik: Der Zugriff entsteht „automatisch“ durch den regelmäßigen Lebenszyklus der betroffenen Anwendung, und als Sicherung soll ein zweiter Ablageort (biz_center) vorgesehen gewesen sein, falls ein Update die erste Datei überschreibt.
Die Logik der Backdoor selbst ist modular. DarkVigil wird als.NET-Toolset mit mehr als 20 bekannten Plugins eingeordnet, das die Kommunikation über das Duplex Message Transport Protocol (DMTP) mit dem Kontrollserver aufbaut. Über dieses Kommunikationsschema sollen Plugins nachgeladen werden; später werden sie in der Windows-Umgebung über Einträge in der Registry gespeichert und zu einem späteren Zeitpunkt ausgeführt. Datendiebstahl und Steuerung laufen dabei über ein Web-Panel, das unter der Marke „Vigil“ auftritt. Als technische Gegenmaßnahme wird nicht nur die Malware-Beseitigung betont, sondern auch die Schließung des für den Angriff genutzten Pfads in der Zielsoftware: Tencent, das Sogou betreibt, habe die Schwachstelle in Version 16.10 adressiert; die zugehörige Tracking-ID lautet CVE-2026-120422.
Für die Incident-Response ist außerdem relevant, dass der genaue „Hijacking“-Ursprung nicht eindeutig feststeht. ESET nennt als mögliche Ursachen unter anderem kompromittierte Router mit fehlerhaften DNS-Einstellungen, Router mit einem DNS-Hijacking-Implant oder eine Manipulation auf Ebene des Internetanbieters. Das erklärt, warum klassische „nur-Endpoint“-Sicht oft zu kurz greift: Wenn DNS bereits vor der Anfrage verfälscht wird, bleibt im System selbst häufig weniger sichtbares Material übrig. Entsprechend geraten Verteidiger in die Pflicht, neben den Endpunkten auch die Netzwerkumgebung zu prüfen – etwa ob Router-DNS-Einträge oder Provider-weite Filter/Umleitungen verdächtig sind.
Im weiteren Kontext ordnen die Analysten SlippyNunchucks als seit mindestens September 2023 aktiv ein und berichten, dass neben Sogou auch andere chinesische Anwendungen missbraucht worden sein sollen, darunter QuickFox, QingTalk, MiYunChat, SoftCam sowie tawk.to. Die Grundstrategie sei damit kein völliger Einzelfall, sondern eine wiederholte Taktik aus dem Umfeld selektiver Update- oder Konfigurationsdaten-Hijacks. Gleichzeitig stellt ESET keine direkte Verbindung zu einem namentlich genannten anderen Akteurscluster her, auch wenn öffentliche Berichte das teils nahelegen. Als Zielmuster werden staatlich interessierte Spionagevorhaben beschrieben; besonders schwer wiegen dabei Hinweise auf umfangreiches Spionageverhalten gegenüber einem Unternehmen, das chinesischsprachige Wettangebote in Regionen wie Sri Lanka, Hongkong und den Philippinen betreibt. Für die Verteidigung ergibt sich daraus ein pragmatisches Prioritätenranking: Sogou sofort auf Version 16.10 oder neuer aktualisieren, in den Sogou-Komponenten nach Adobe-namigen Artefakten suchen, und zusätzlich Verbindungen zu den in Threat-Intel-Plattformen ausgewiesenen Domain- und IP-Indikatoren prüfen.
Was sich aus dem Fall auch über die reine Malware hinaus ableiten lässt: Angreifer investieren zunehmend in „Blend-in“-Mechanismen, bei denen die eigentliche Ausführung zwar technisch ausgeklügelt ist, der Einstieg aber möglichst unauffällig bleibt. DNS-Hijacking ist dafür ein ideales Werkzeug, weil es ohne sichtbaren Exploit-Pfad auskommt und häufig in der Peripherie (Router, Providerpfade) stattfindet. Wer die nächsten Wochen plant, sollte deshalb nicht nur IoCs auf Endpoints abgleichen, sondern auch die Vertrauensketten für ausgehende Konfigurationsabfragen testen. Für SOC-Teams bedeutet das, Threat Intelligence nicht isoliert zu betrachten, sondern sie mit Netzwerkindikatoren zu koppeln, damit verdächtige Namensauflösungen und „scheinbar legitime“ Downloads schneller gemeinsam sichtbar werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sogou-Tastatur als Backdoor: DNS-Hijacking und DarkVigil in Windows" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sogou-Tastatur als Backdoor: DNS-Hijacking und DarkVigil in Windows" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sogou-Tastatur als Backdoor: DNS-Hijacking und DarkVigil in Windows« bei Google Deutschland suchen, bei Bing oder Google News!