
LONDON (IT BOLTWISE) – Sicherheitsforscher haben Wochenend-Schlagzeilen auf EU-Ebene mit einer nüchternen Technikfrage verknüpft: Warum ließ sich die Kühlung in Supermärkten und Blutbanken per Fernzugriff so leicht aushebeln? Laut Auswertung einer spezialisierten Security-Firma lief den Vorfällen ein mehrtägiges Probing auf spezifische Komponenten voraus. Dabei sollen Angreifer Schwächen in einem Danfoss-Systemmanager genutzt und in einigen Fällen Temperaturen bis auf etwa 50 Grad Celsius gesetzt haben. Neben fehlender Absicherung per VPN wird auch der Einsatz von Default-Zugangsdaten als Verstärker genannt.
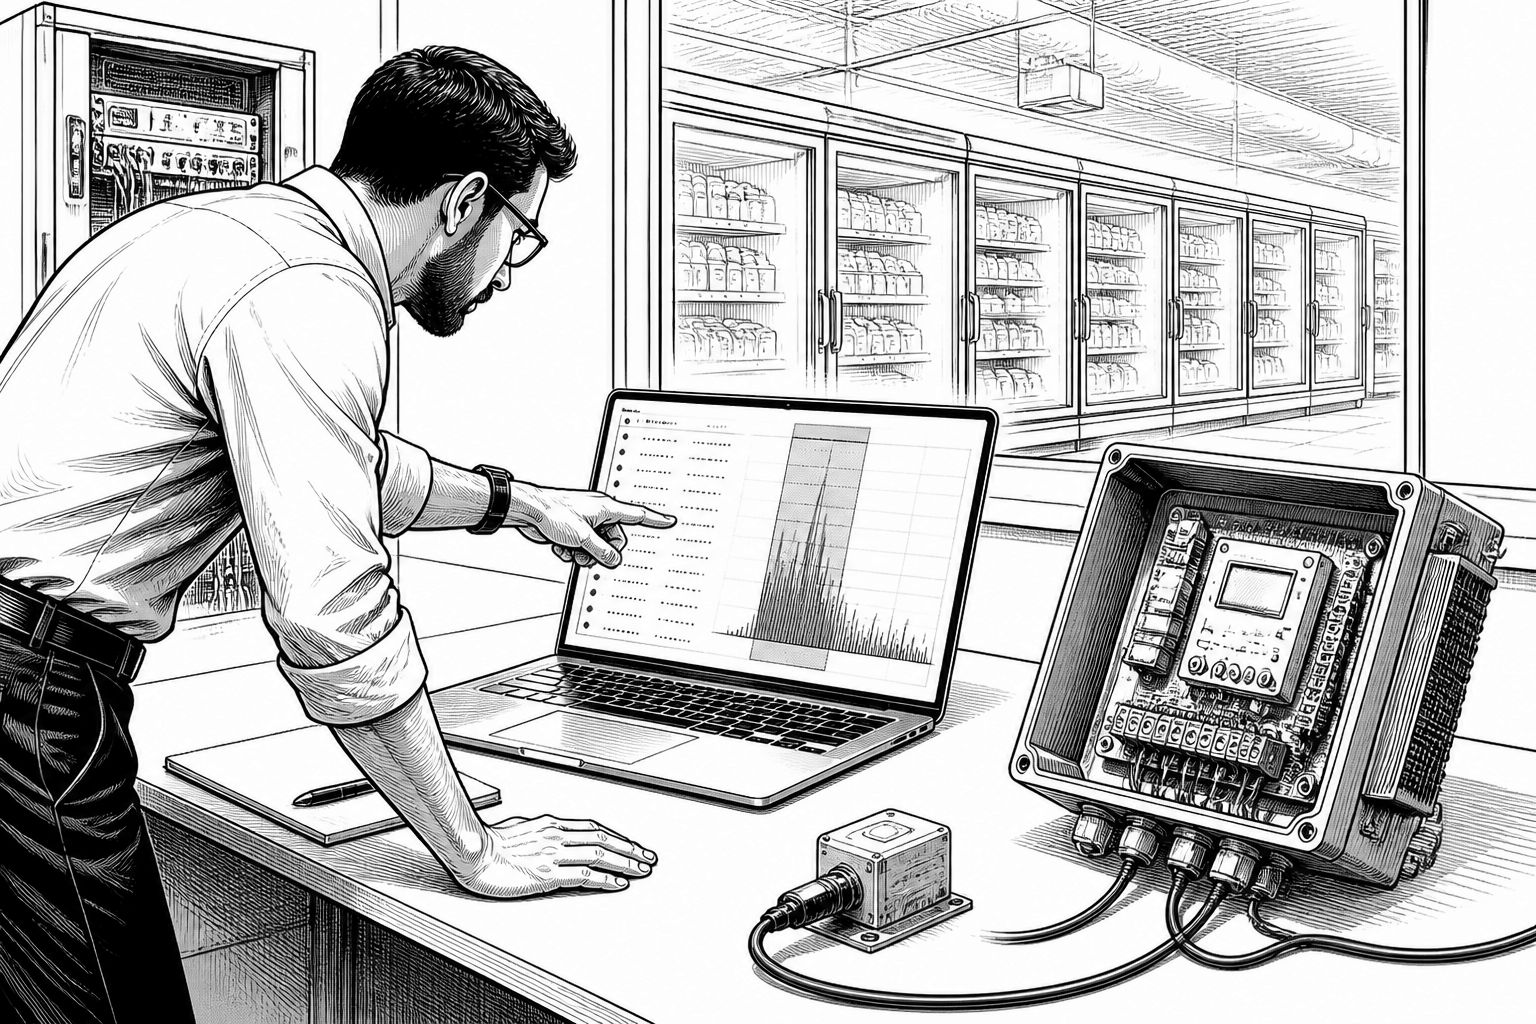
Die Vorfälle trafen nicht nur IT-Verantwortliche, sondern direkt den Alltag: Kühl- und Gefrieranlagen in Supermärkten sowie in mehreren Blutbanken gerieten nach Recherchen mit sehr konkreten Folgen in den Fokus. In der Meldung wird beschrieben, dass Systeme in neun europäischen Ländern sowie in Frankreich zeitlich gebündelt betroffen waren, als Angreifer die Einstellungen in den Geräten in den Entfrostmodus brachten und zugleich die Temperaturen erhöhten. Besonders sichtbar wurde dabei, wie stark sich alltägliche Infrastruktur durch Cyberangriffe stören lässt, wenn die betroffenen Anlagen nicht als „Angriffsfläche“ behandelt werden, sondern wie Wartungsgeräte im Hintergrund wirken.
Technisch beginnt das Bild weniger dramatisch als man denkt: Zentral ist die Ausnutzung schwacher Konfigurationen und lückenhafter Basissicherung. Laut den Angaben eines Sicherheitsanbieters wurde in den betroffenen Umgebungen offenbar ein Hersteller-Managementsystem für Kühltechnik gezielt angegriffen. Dabei soll der Angriffsablauf nicht in einem einzelnen „0-Day“-Knall bestanden haben, sondern in der Kombination aus exponierten Fernzugriffen, schlecht gewählten Zugangsdaten und verwertbaren Schwachstellen in der Hersteller-Komponente. In einigen Fällen werden Temperaturen im Bereich von rund 50 Grad Celsius genannt – eine Größenordnung, die auch ohne weitere Schadsoftware sofort erklärt, warum Ware unbrauchbar wird und warum Produktrückwürfe in der Praxis dann zum sichtbarsten Indikator werden.
Im Kern verschiebt sich damit der Blick vom Moment des Angriffs auf die Phase davor. Die Security-Firma beschreibt eine Phase der Vorbereitung, in der über rund zehn Tage systematisch geprüft wurde, ob bestimmte Komponenten und Muster in den Zielsystemen „passen“. Während dieser Zeit seien über 276 Versuche beobachtet worden, die auf spezifische Controller-Bausteine im Umfeld der Herstellersteuerung abzielten; das Ganze habe in einer Spitze begonnen und sich danach wieder beruhigt. Solche Muster sind für Security-Teams besonders relevant, weil sie zeigen: Selbst wenn der eigentliche Ausfall „nur“ wenige Stunden betrifft, liegt im Verhalten der Angreifer oft ein Zeitfenster für Prävention. Das unterstreicht auch die Bedeutung von Telemetrie und Erkennung, denn ohne frühzeitige Signale bleibt nur Reaktion auf den materiellen Schaden.
Bemerkenswert ist außerdem, wie die Ermittlungslogik aus den beobachteten Spuren abgeleitet wird – und wie vorsichtig sie zugleich formuliert wird. Die Security-Firma verweist auf sogenannte „digital breadcrumbs“ und nennt als Indiz, dass „bulletproof hosting“ genutzt worden sein soll, also Hosting-Dienste, die Takedown-Anfragen und Eingriffe von Strafverfolgungsbehörden erschweren sollen. Die Firmenführung betont zugleich, dass Serverstandorte nicht automatisch Rückschlüsse auf die Identität der Täter erlauben. Gleichzeitig wird ein Muster angedeutet, wonach Angriffe aus dem Beobachtungsrahmen heraus stärker in Europa auftraten als auf Sensoren in anderen Regionen; daraus wird abgeleitet, dass Koordination nötig war, weil ein großer Teil des Geschehens innerhalb eines sehr kurzen Zeitfensters erfolgt sein soll. Eine klare Zuschreibung bleibt aber in der Darstellung offen, selbst wenn die Suche nach der „richtigen“ Tätergruppe die Richtung „staatliche Fähigkeiten“ naheliegend macht.
Die Einordnung durch weitere Fachstimmen im Text klingt ebenfalls eher nach „Ausnutzen von Standardfehlern“ als nach High-End-Angriffsstrategie. Ein Technologie-Redakteur ordnet die Methode so ein, dass Angreifer offenbar über öffentlich auffindbare Login-Seiten in Verbindung mit bereits bekannten Schwachstellen und schwachen Passwörtern Zugriff erlangten. Als Gegenmaßnahmen wird eine konsequentere Segmentierung und Absicherung hervorgehoben: Wo Geräte direkt ins Internet exponiert sind, sollen sie besser über VPN-Ansätze abgeschirmt werden, weil das die Ausnutzung der Oberfläche erschwert. Dazu passt, dass in der Darstellung auch konkrete Default-Zugangsdaten genannt werden, die auf fehlende Sicherheitsgrundlagen in der Betriebs- und Inbetriebnahmephase schließen lassen – ein Detail, das IT- und Facility-Teams gleichermaßen betrifft, weil es nicht nur um „Patches“, sondern um Prozesse bei Einrichtung und Betrieb geht.
Für Unternehmen erweitert sich die Konsequenz über die Kühlkette hinaus. Der Text stellt die Frage, ob andere internetgebundene Systeme als nächstes an der Reihe sein könnten: von Heizungs-, Lüftungs- und Klimasteuerungen über elektronische Beschilderung bis hin zu Robotik in der Reinigung. Ein Security-CEO beschreibt dabei ein wiederkehrendes Muster moderner Gebäudeautomation: Dieselbe Art von kleinen Controllern, die Türen oder Kameras verwalten, kann auch sicherheitsrelevant sein, wenn sie per Fernzugriff erreichbar sind. Besonders heikel sei das, wenn ein digitaler Einbruch sofort physische Effekte auslösen kann – im Extremfall etwa ein stummes Alarmsystem, das nicht „beschädigte Ware“ anzeigt, sondern den Zwischenfall unbemerkt lässt. Genau hier spielt auch die regulatorische Brücke hinein: Die NIS2-Richtlinie verlangt Risikomanagement für Netzwerk- und Informationssysteme, doch in der Praxis landet ein Teil dieser Verantwortung weiterhin in der Schnittstelle zwischen klassischer IT und Gebäudebetrieb, wodurch Geräte wie Kühlung oder Zutrittskontrolle faktisch außerhalb des „Angriffsmatrix“-Blicks bleiben könnten.
Auch KI wird in der Meldung als zweischneidiges Werkzeug eingeordnet: Einerseits könnte Künstliche Intelligenz dabei helfen, Schwachstellen schneller zu identifizieren und neue Angriffe zu beschleunigen. Andererseits stehen Hersteller in der Realität oft vor dem Problem, Patches nicht nur zu entwickeln, sondern schnell genug zu testen, auszurollen und Geräte wieder in einen sicheren Zustand zu versetzen – gerade wenn Systeme mehrere Jahre im Feld bleiben. Aus dieser Perspektive reicht „nur patchen“ oder „nur Netzwerkabschirmung“ nicht aus; gefordert wird, dass verbundene Endgeräte selbst im laufenden Betrieb bösartiges Verhalten erkennen und blockieren. Für Betreiber bedeutet das: Priorität hat eine Sicherheitsarchitektur, die Gerätelebenszyklen, Verantwortlichkeiten und Erkennung zusammenbringt – sonst bleiben Kühlanlagen, Türsteuerungen oder Anlagen in Logistik und Gesundheitswesen weiterhin das, was im Text so treffend beschrieben wird: gut sichtbar, sobald etwas schiefgeht, aber zu spät auffällig, wenn man Prävention ernst nimmt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriff auf Kühlanlagen: Tage der Probing-Attacken vor EU-Cybervorfällen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriff auf Kühlanlagen: Tage der Probing-Attacken vor EU-Cybervorfällen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriff auf Kühlanlagen: Tage der Probing-Attacken vor EU-Cybervorfällen« bei Google Deutschland suchen, bei Bing oder Google News!