


LONDON (IT BOLTWISE) – Die Finanzaufsicht BaFin meldet eine deutliche Zunahme von Identitätsmissbrauch im Finanzsektor. Laut den Erkenntnissen der Behörde kopieren Kriminelle Internetauftritte regulierter Institute nahezu 1:1, um Kontodaten abzugreifen und Transaktionen zu manipulieren. Besonders kritisch sei die technische Qualität der Fälschungen, die zunehmend mit Künstlicher Intelligenz (KI) erzeugt werde. BaFin nennt zudem klare Prüfschritte für Bankkunden, darunter die Kontrolle von URLs und die eigenständige Verifikation von Anbietern.
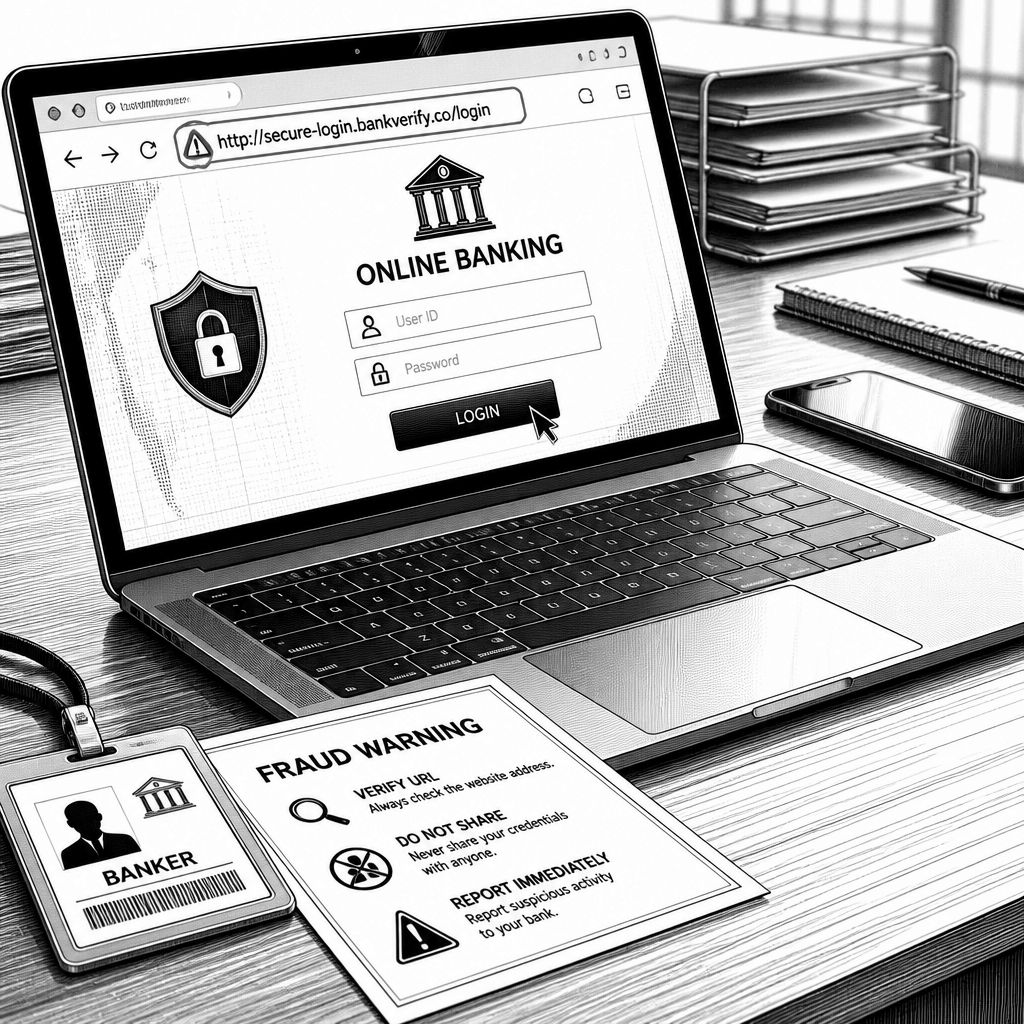
Die Warnung der BaFin zielt auf einen Angriffspfad, der im Alltag schwerer zu erkennen ist als klassisches Phishing per E-Mail: Identitätsmissbrauch über Webseiten, die dem Original optisch und inhaltlich so stark ähneln, dass Nutzer ihren eigenen Eindruck statt technischer Prüfmechanismen als Entscheidungsgrundlage nutzen. Nach Darstellung der Aufsicht setzen Täter immer häufiger auf nahezu identische Kopien von Internetauftritten regulierter Institute, um sensible Kontodaten abzugreifen und anschließend finanzielle Transaktionen zu beeinflussen. Dass dabei „fast wöchentlich“ neue Warnmeldungen zu betrügerischen Webseiten veröffentlicht werden, verschiebt die Bedrohung zudem von einem seltenen Ereignis hin zu einem fortlaufenden Prozess, bei dem sich die Betrugsmaschen schnell anpassen.
Technisch entscheidend ist dabei, wie die Fälschungen heute erstellt werden. Die BaFin führt aus, dass Kriminelle verstärkt KI einsetzen, um Webseiten zu generieren, die kaum noch vom jeweiligen Original zu unterscheiden sind. Damit rückt ein Teilproblem in den Fokus, das früher häufig bei der Gestaltung lag: Die optische Plausibilität und sprachliche Konsistenz werden automatisiert so hochgezogen, dass Nutzer weniger „Red Flags“ sehen. Zusätzlich erwähnen die Angaben der Aufsicht einen gezielten Missbrauch öffentlicher Daten, etwa aus dem Handelsregister oder aus offiziellen Unternehmensdatenbanken der BaFin. Konkret geht es um den Einbau korrekter Namen von Geschäftsführern sowie offizieller Registernummern auf den Fake-Seiten, sodass für Opfer eine Seriosität suggeriert wird, die nicht durch echte Geschäftsbeziehungen gedeckt ist.
Die Marktfolgen dieser Entwicklung treffen insbesondere Bereiche, in denen Nutzer ohnehin schneller nach Konditionen entscheiden. BaFin nennt als Schwerpunkte Angebote für Festgeld mit überdurchschnittlich hohen Zinsen sowie Dienstleistungen im Kryptobereich. In diesem Kontext wird der Fall „Revolvo“ als Beispiel angeführt: Hier hätten Betrüger den Namen und die Reputation der Börse Stuttgart missbraucht, um Anleger zu täuschen. Solche Beispiele sind nicht nur als Einzelfall relevant, sondern zeigen ein Muster: Wenn glaubwürdige Signale aus Reputation und regulatorischer Anmutung kombiniert werden, sinkt die Wahrscheinlichkeit, dass potenzielle Opfer die echte Anbieteridentität hinterfragen.
Für die Abwehr im Betrieb wird damit ein zentraler Hebel sichtbar: Der klassische Passwort-Schutz allein reicht immer weniger, weil Identitätsmissbrauch häufig am Session- oder Transaktionszeitpunkt ansetzt und nicht nur an der Authentifizierung scheitert. BaFin stellt deshalb die Wachsamkeit gegenüber besonders manipulativen Kontaktmomenten heraus. Dazu gehört, dass Kunden keine Überweisungen aufgrund telefonischer Aufforderungen tätigen sollen; seriöse Institute würden laut Angaben grundsätzlich keine Transaktionen auf diesem Weg anstoßen. Ebenso wird ein konsequenter Abgleich von Web-Adressen gefordert: URLs sollten exakt mit den offiziellen Angaben verglichen werden, denn Täter nutzen Adressen, die sich nur durch einzelne Buchstaben oder Zeichenfolgen vom Original unterscheiden. In der Praxis ist das für Unternehmen und IT-Abteilungen auch organisatorisch relevant, weil der „letzte Meter“ der Entscheidungsfindung oft bei Endanwendern stattfindet und dort technische Kontrollen ohne verständliche Handlungsanweisung ins Leere laufen.
Besonders wichtig ist nach BaFin außerdem die eigenständige Verifikation von Anbietern, bevor es zum Geschäftsabschluss kommt. Als konkreten Schritt nennt die Aufsicht, die Zulassung eines Anbieters in der offiziellen Unternehmensdatenbank selbst zu prüfen. Das ist in vielen Organisationen zwar ein bekanntes Compliance-Prinzip, wird aber im Alltag häufig nur stichprobenartig oder erst nach einem ersten Kontakt erledigt. Die BaFin-Warnung verdeutlicht, dass genau dieser Zeitpunkt von Betrügern ausgenutzt wird: Fake-Seiten setzen auf die Mischung aus KI-gestützter Gestaltung und plausiblen Unternehmensmerkmalen, sodass Nutzer die Verifikation zu spät ansetzen oder sie durch „Augenschein“ ersetzen. Ergänzend werden Zinsversprechen als Warnsignal eingeordnet, die deutlich über dem aktuellen Marktniveau liegen.
Aus historischer Sicht reiht sich das in eine längere Entwicklung ein, bei der sich Angriffe von der reinen Datenerhebung (z. B. kompromittierte Anmeldeinformationen) hin zu aktiver Manipulation verlagern: Erst wurden Mails und Domains gefälscht, dann wurde der Wechsel zu Social-Engineering über Kontaktkanäle perfektioniert, und nun kommt die KI-gestützte Erzeugung glaubwürdiger Inhalte hinzu. Der Unterschied zur Vergangenheit liegt weniger in der Zielsetzung (Zugriff auf Konten und Manipulation von Handlungen), sondern in der Hürde für die Erkennung. Wenn gefälschte Seiten in kürzeren Zyklen produziert und optisch konsistent gemacht werden können, steigen Aufwand und Kosten der Gegenmaßnahmen auf Seiten der Betreiber und der Nutzer zugleich. Für Finanzdienstleister bedeutet das: Prävention endet nicht bei technischen Sperren, sondern umfasst auch Detection-Workflows, Reporting-Prozesse und klare interne Regeln, wie bei verdächtigen Konditionen oder Kontaktwegen reagiert wird.
Für Unternehmen, die Zugang zu Finanzdiensten bereitstellen oder digitale Zugänge für Kunden absichern, lässt sich aus der BaFin-Warnung vor allem ein Bündel an Konsequenzen ableiten: Endnutzer brauchen robuste, leicht anwendbare Prüfmechanismen, während IT- und Security-Teams die Möglichkeiten zur schnellen Identifikation gefälschter Seiten ausbauen sollten. In der Praxis heißt das, dass URL-Überprüfung und Anbieter-Verifikation nicht nur als Hinweis in einem Kundenportal landen dürfen, sondern als durchgängiger Prozess gestaltet werden müssen – inklusive klarer Eskalationswege bei ungewöhnlichen Konditionen oder angeblichen Telefonanweisungen. Die fortlaufende Veröffentlichung von Warnungen bleibt laut BaFin ein wesentlicher Bestandteil zur Eindämmung des Identitätsmissbrauchs im digitalen Raum. Wer diese Entwicklung ernst nimmt, behandelt sie als wiederkehrende Sicherheitsaufgabe statt als einmaliges Phishing-Problem.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BaFin warnt: KI-Fake-Seiten für Identitätsmissbrauch im Finanzsektor nehmen zu" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BaFin warnt: KI-Fake-Seiten für Identitätsmissbrauch im Finanzsektor nehmen zu" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BaFin warnt: KI-Fake-Seiten für Identitätsmissbrauch im Finanzsektor nehmen zu« bei Google Deutschland suchen, bei Bing oder Google News!