
LONDON (IT BOLTWISE) – Nach einem Binance-Assessment zeichnet sich ein Muster ab, das mit einer harmlos wirkenden Jobanfrage beginnt und nach Monaten in einem gezielten Malware-Download endet. Der entscheidende Moment soll nur etwa zwanzig Minuten gedauert haben, obwohl die Vorbereitungen laut Angaben bereits im Juni starteten. Angreifer, die mutmaßlich als nordkoreanische staatlich unterstützte Einheit eingestuft werden, sollen über eine Chat-App eine „Aufgabe“ mit Schadcode ausgerollt haben. Binance reagiert inzwischen mit Maßnahmen, darunter einem unabhängigen Cybersecurity-Review und der teilweisen Rückabwicklung gestohlener Bestände.
Bei dem bislang größten bekannten Cyber-Diebstahl im Krypto-Umfeld wirkt die Zeitskala widersprüchlich: Der eigentliche Abfluss soll sich in etwa zwanzig Minuten vollzogen haben, doch Binance beschreibt in einer ersten Einschätzung einen Angriff, der über Monate vorbereitet wurde. Genau diese Lücke zwischen „kurzer Aktion“ und „langem Vorlauf“ ist für Security-Verantwortliche besonders relevant. Sie zeigt, dass nicht nur Schwachstellen in Software zählen, sondern auch das Zusammenspiel aus Identitätsmissbrauch, Vertrauensaufbau und dem schließlich punktgenauen Einschleusen von Schadcode.
Ausgangspunkt war laut Binance eine Phase der Tests und Eindringversuche. Bereits im Juni hätten die Angreifer versucht, Sicherheitskontrollen des Exchanges zu durchdringen, was der Plattform offenbar auffiel und gestoppt wurde. Auch wenn dieser erste Zugriff aus Sicht des Operators nicht erfolgreich war, konnte er den Angreifern wertvolle Informationen liefern: Welche Kontrollen greifen, wie genau Abläufe erkannt werden und welche technischen oder menschlichen Eintrittsfenster bestehen. Dass dabei ein zuvor nicht sichtbares Muster entsteht, ist ein typischer Effekt solcher Reconnaissance: Selbst „abgewehrte“ Versuche liefern Daten, die bei der nächsten Iteration den Erfolg wahrscheinlicher machen.
Richtungsweisend wird die Geschichte im September, als ein Binance-Ingenieur über eine Job-Plattform kontaktiert wurde. Die Angreifer hätten dabei eine Rolle besetzt, die sich als „project director“ ausgab, und außerdem über eine scheinbar existierende Firma kommuniziert, die sich später als fiktiv herausstellte. Der Engineer habe im ersten Schritt eine Interviewrunde mit einem angeblichen HR-Vertreter geführt; später folgte ein Interview in einer populären Chat-App, bei dem der angebliche CEO die nächste Stufe einleitete. Binance beschreibt diese Phase als „build trust“: Der Angreifer soll das Gegenüber über soziale Signale eingebunden haben, inklusive geteilter Social-Media-Konten sowie persönlicher Fotos und Videos. Genau hier liegt der technische Kern der Angriffslogik nicht in einem einzelnen Exploit, sondern in der Manipulation des Entscheidungsprozesses eines Menschen.
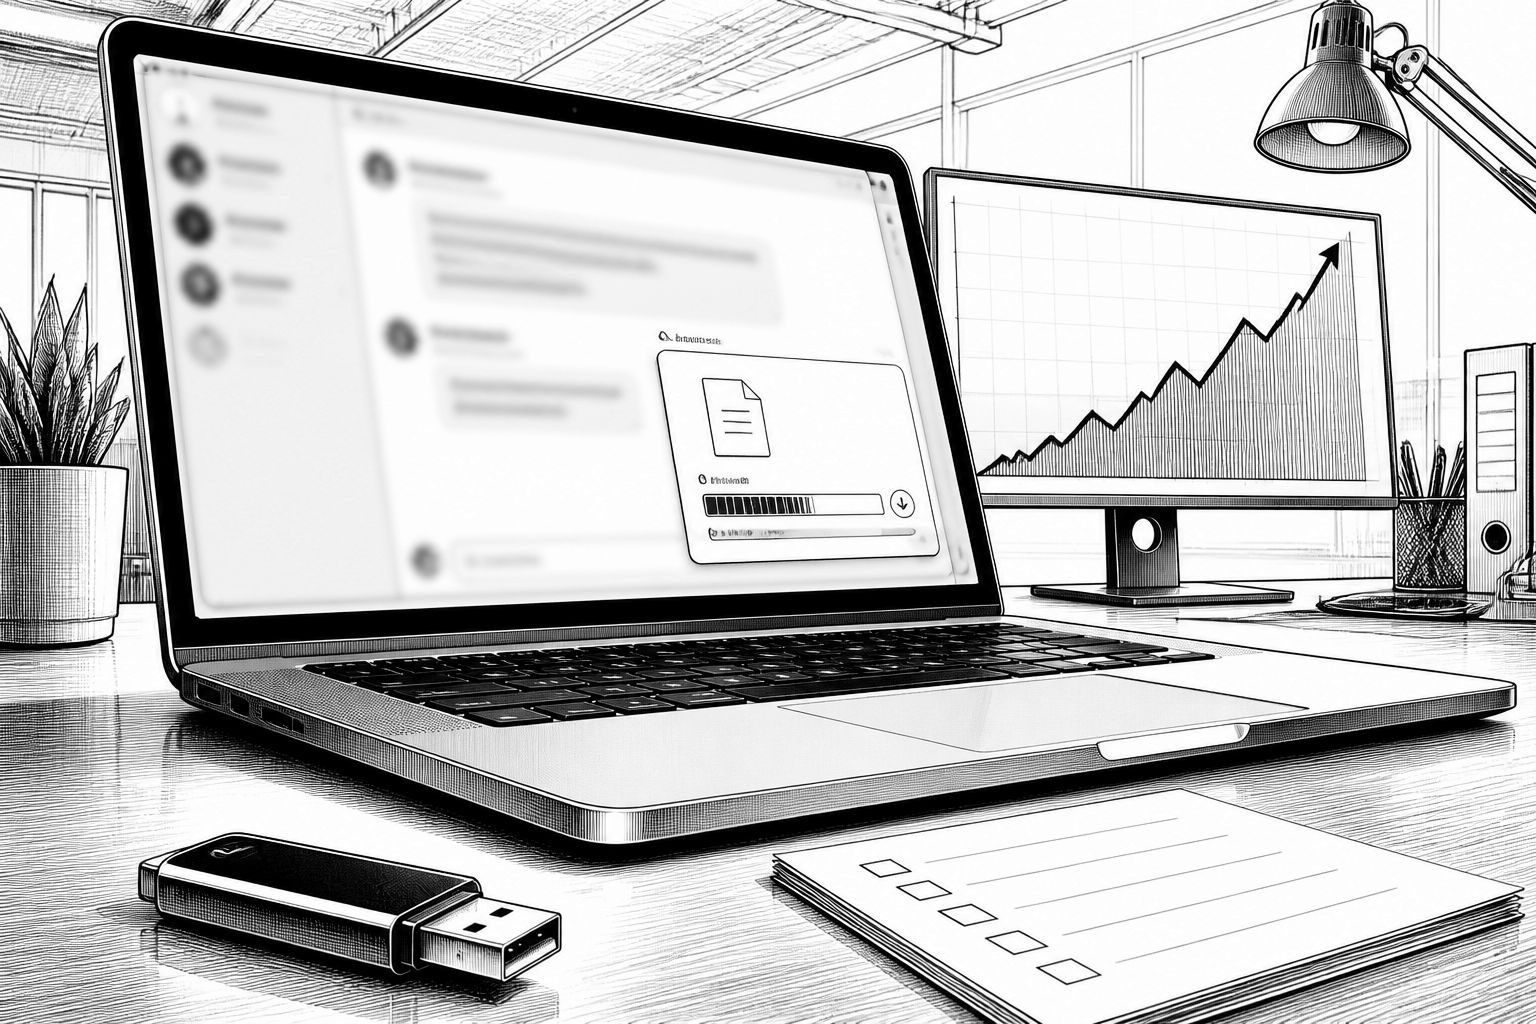
In der zweiten Interviewrunde soll der Mitarbeiter an seinem Arbeitslaptop schließlich aufgefordert worden sein, ein „assignment“ herunterzuladen, das Teil des Rekrutierungsprozesses sein sollte. Entscheidend war, dass dieses scheinbar harmlose Dokument nach Angaben von Binance bösartigen Code enthielt. Mit dem Download konnte sich das Angriffsvorgehen aus Sicht der Täter weiter entfalten, bis es letzten Wochen zum finalen Schritt kam: Die Angreifer sollen in der Folge Kryptowährungen im Wert von über 6 Mrd. USD aus Beständen entwendet haben, die Kunden am Exchange hielten. Solche „Lure-to-execute“-Ketten sind besonders schwer zu erkennen, weil die Kommunikation in der Oberfläche harmlos wirkt und der eigentliche Payload-Wechsel erst im Moment des Downloads stattfindet. Für Unternehmen bedeutet das: E-Mail- und Web-Gateways reichen allein oft nicht, wenn die Attacke über legitime Kommunikationskanäle, Rollen und Abläufe als Prozess verkleidet ist.
Zur Zuordnung der Angreifer führt Binance in seiner Einschätzung aus, was laut FBI mutmaßlich eine nordkoreanische, staatlich unterstützte Einheit sei; genannt wird dabei die Bezeichnung „TraderTraitor“. Diese Einordnung bleibt allerdings ein Sicherheits-Assessment und kein rechtlich abgeschlossenes Verfahren, weshalb sich aus Kommunikations- und forensischer Sicht der Fokus auf Indikatoren und TTPs (Tactics, Techniques and Procedures) verschiebt. Für die Praxis ist damit nicht nur die Personalisierung der Lock-Methode relevant, sondern auch der organisatorische Rahmen: Wer darf externe Dateien herunterladen, wie wird ein „Recruitment-Assignment“ auf einem Produktivgerät behandelt, und welche Systeme verhindern, dass ein Download direkt in eine Angriffsphase übergeht?
Binance kündigte zugleich operative Gegenmaßnahmen an. In der Plattformkommunikation heißt es, dass die Firma eine Reihe von Schritten umsetzt, darunter einen unabhängigen Cybersecurity-Review, um ähnliche Vorfälle künftig zu verhindern. Zudem teilte der Exchange unmittelbar zuvor mit, dass bereits die meisten gestohlenen Kryptowährungen über eigene Mittel ersetzt worden seien. Damit verschiebt sich die Bewertung von „nur incident response“ hin zu „resilienzorientierter Architekturprüfung“: Welche Teile der Umgebung sollten so abgesichert werden, dass ein einzelner Social-Engineering-Erfolg nicht automatisch zu einem systemübergreifenden Schaden führt, etwa durch strikte Trennung von Arbeits- und Downloadpfaden, erzwungene Sandboxen oder eine konsequente Überwachung von ausführbaren Artefakten. Für den Markt ist das auch deshalb ein Wecksignal, weil Krypto-Plattformen häufig mit sehr dynamischen Geschäftsprozessen arbeiten und Angreifer genau diese Dynamik nutzen, um Compliance- und Sicherheitsroutinen zu umgehen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance-Heist: Wie eine Fake-Job-Rekrutierung in 20 Minuten eskalierte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance-Heist: Wie eine Fake-Job-Rekrutierung in 20 Minuten eskalierte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance-Heist: Wie eine Fake-Job-Rekrutierung in 20 Minuten eskalierte« bei Google Deutschland suchen, bei Bing oder Google News!