
SYDNEY / LONDON (IT BOLTWISE) – Binance meldet, dass Angreifer etwa 6,3 Mrd. USD aus Wallets abgezogen haben. Das Unternehmen stoppte vorübergehend Ein- und Auszahlungen und sagt, Nutzerbestände seien „sicher“. Zwei Blockchain-Analysefirmen ordnen den Angriff einer nordkoreanischen Einheit nahe der Lazarus-Gruppe zu. Für den Kryptomarkt bleibt entscheidend, ob weitere Vermögenswerte eingefroren werden können und wie stark zentralisierte Börsen künftig als Risiko bewertet werden.
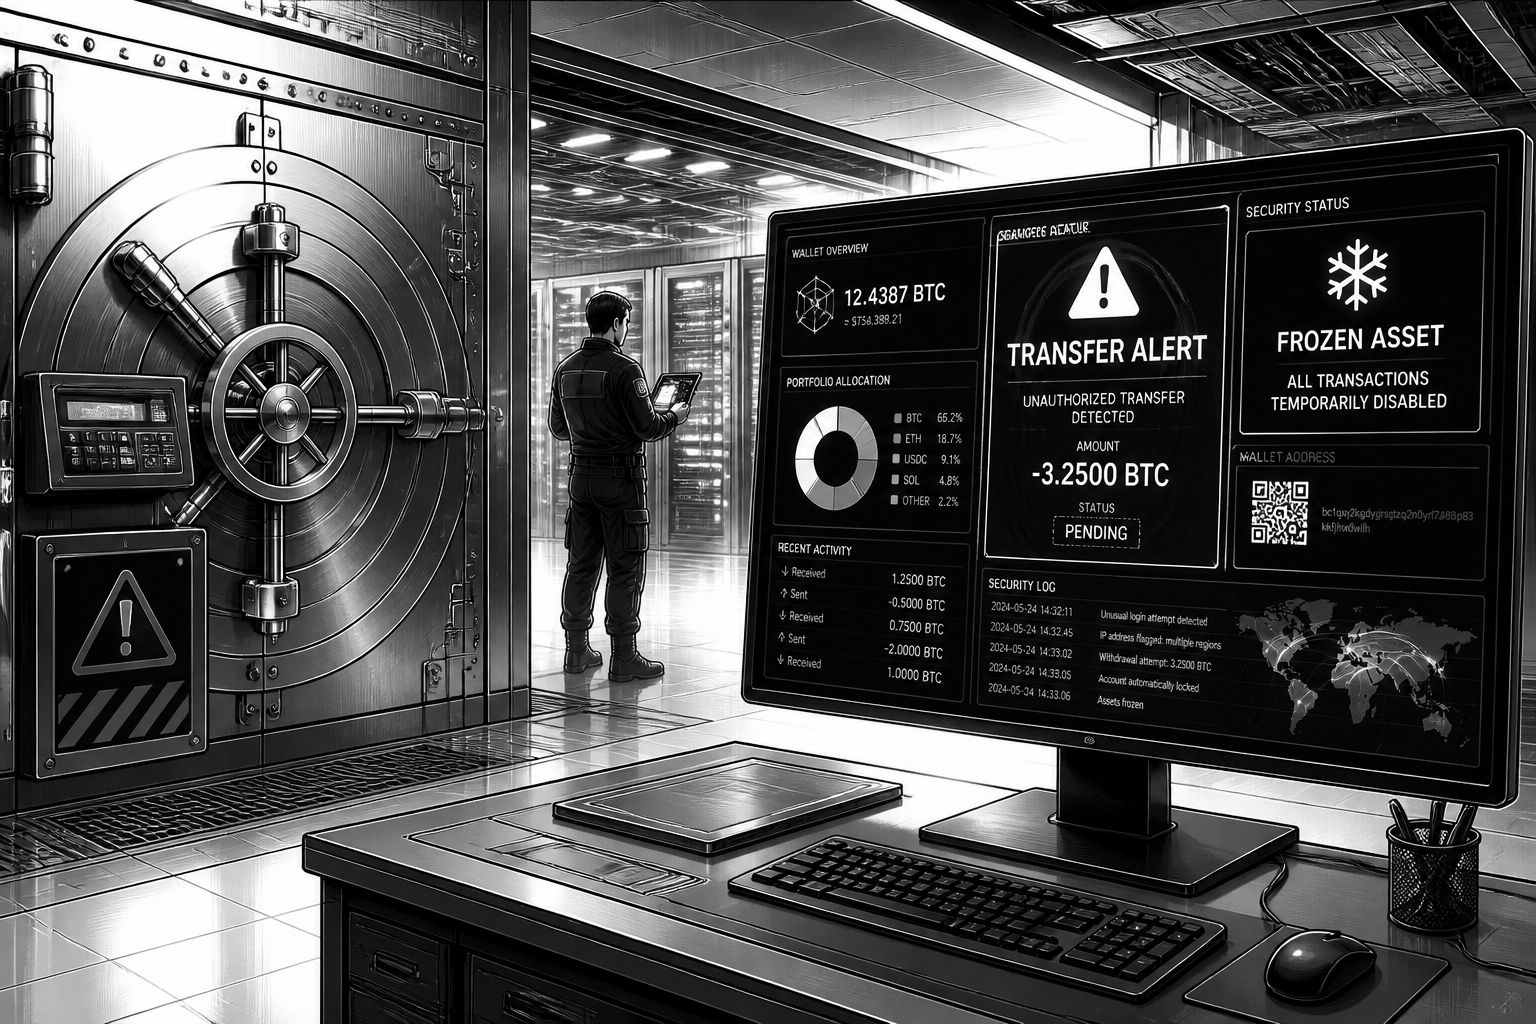
Binance spricht von dem größten bekannten Diebstahl in der Kryptoindustrie: Rund 6,3 Mrd. USD sollen in einem Angriff entwendet worden sein, den mehrere Ermittlungs- und Analyse-Ansätze zeitlich eng eingrenzen. Der Zeitpunkt ist deshalb so relevant, weil ein Großteil des Abflusses nach Angaben der beteiligten Meldestellen innerhalb von etwa 20 Minuten erfolgt sein soll. Binance hat daraufhin Ein- und Auszahlungen ausgesetzt und erklärt, Nutzervermögen werde man abdecken; zugleich warnt das Unternehmen, die gemeldete Schadenshöhe könne im Verlauf der forensischen Auswertung noch steigen. Für die Marktstimmung wirkt das wie ein unmittelbarer Belastungstest für die Geschäftsmodelle von zentralisierten Handelsplätzen, die Liquidität und Verwahrfunktionen in einer Hand bündeln.
Technisch und operativ liegt der Kern des Vorfalls in der Kette aus Wallet-Transfers, Multi-Chain-Migrationen und dem Timing von Gegenmaßnahmen. Nach der Darstellung einer Blockchain-Analysefirma wurde ein Betrag von etwa 6,36 Mrd. USD über 10 Blockchains aus Binance-Wallets verschoben. Diese starke Verteilung über verschiedene Netzwerke kann für Angreifer zwei Ziele gleichzeitig bedienen: erstens die schnelle Umgehung von Stop-and-Frisk-Mechanismen, die sich oft auf einzelne Blockchains konzentrieren, und zweitens die Erhöhung der Komplexität bei der Zuordnung zu „verfolgbaren“ Transaktionsclustern. Binance wiederum nennt als konkrete Gegenleistung, dass ein Teil der Mittel eingefroren werden konnte – darunter mehr als 2,3 Mrd. USD, die über Stablecoin-Emittenten gesperrt worden sein sollen. Der restliche Betrag bleibt in der Darstellung zunächst unklar, was daran erinnert, wie stark der Erfolg von Ermittlungs- und Einfrierprozessen davon abhängt, wie früh gemeinsame Action-Lines zwischen Marktteilnehmern greifen.
Zur Frage, wer dahintersteckt, verweisen mehrere Akteure auf nordkoreanische Täterzusammenhänge. So ordnen zwei unabhängige Blockchain-Analysefirmen den Angriff einer nordkoreanischen Hacking-Einheit zu, die sie mit der Lazarus-Gruppe in Verbindung bringen. Ein relevanter Kontext dazu liefert auch die internationale Sicherheitsanalyse, die Lazarus vor allem als Akteur beschreibt, der in Regionen rund um Korea gezielt Systeme angreifen soll, um Spionage, Störung und Kompromittierung voranzutreiben – einschließlich Operationen mit finanziellem Nutzen. Zudem verweist der Text auf US-Sanktionen gegen die Lazarus-Gruppe aus dem Jahr 2019. Unabhängig davon, wie die rechtliche Qualifikation im Detail ausfällt, bleibt die praktische Konsequenz für Betreiber von Krypto- Infrastrukturen dieselbe: Wenn ein Muster wie „schnelles Leeren von Wallets“ wiederkehrend auftritt, rückt weniger die generelle Frage „Hatten sie Zugang?“ in den Vordergrund als vielmehr die Frage, wie diese Zugänge entstehen und welche Kontrollen die Zeit bis zur Schadensreduktion verkürzen.
Auch Binance selbst beschreibt seine Erkenntnisse, und zwar mit einer gewissen Vorsicht: Das Unternehmen sagt, man habe keine Hinweise gefunden, dass ein privater Schlüssel – also das digitale Geheimnis zur Wallet-Kontrolle – offengelegt worden sei. Gleichzeitig wird im Bericht erwähnt, dass frühere Hinweise auf ein mögliches Kompromittieren von Geräten eines Mitarbeiters zunächst im Raum standen und später um „weitere Angriffspunkte“ ergänzt wurden. Das Zusammenspiel dieser Aussagen ist typisch für Forensik unter Zeitdruck: Wenn keine Schlüssel-Leakage bestätigt werden kann, verschieben sich die Hypothesen häufig in Richtung Session-Compromises, gestohlene Credentials, Schwachstellen in der Transportkette oder Angriffe, die vorübergehend Berechtigungen missbrauchen. Ein weiterer Punkt, der in der Branche sofort mitschwingt: Die meisten zentralisierten Plattformen verwalten Bestände nicht als „end-to-end“ selbst, sondern als Treasury-orientierte Wallet- und Hot-/Cold-Strategien. Genau dort entstehen Angriffsoberflächen, wenn technische Härtung, interne Prozesse und Notfallabläufe nicht lückenlos zusammenspielen.
Aus Marktsicht zeigt sich, dass ein Rekord-Diebstahl nicht automatisch in einen dauerhaft fallenden Trend mündet, aber kurzfristig die Risikoprämie erhöht. Der Bericht nennt Kursreaktionen unter anderem bei Bitcoin und Ether sowie einen spürbaren Rückgang bei Aktien eines US-Kriptohandelsunternehmens, obwohl dieses seine Plattform als nicht betroffen bezeichnet. Dass der Hack in eine Phase fällt, in der Kryptowährungen ohnehin unter Druck durch höhere US-Zinsen und veränderte Nachfrage von ETF-Käufern standen, verstärkt den Effekt: Anleger bewerten dann nicht nur den Einzelfall, sondern die Robustheit des gesamten Ökosystems. Interessant ist zudem der Bezug zu bestehenden Schutzmechanismen: Der Secure Asset Fund for Users, der 2018 eingerichtet wurde und laut Darstellung in Bitcoin gehalten wird, wird als Referenz genannt, weil die gestohlene Summe deutlich größer ist als dessen Umfang. Für Unternehmen bedeutet das: Selbst gut geplante Rückstellungen können bei extremen Schadensspitzen an Grenzen stoßen – entscheidend wird dann, wie schnell Einfrierungen, Tausch- oder Austauschabwicklungen und rechtliche Sicherungsmaßnahmen wirken.
Für die Branche bleibt am Ende vor allem eine strukturelle Schwachstelle sichtbar: Große, zentralisierte Börsen sind nicht nur Marktplatz, sondern auch „Single Target“ für Angreifer. Ein Marktakteur aus der Perspektive universitärer Forschung formuliert das Risiko pointiert: Je größer die verwahrten Bestände, desto größer wird die Zielgröße. Zugleich ist die Frage nach Versicherungsschutz komplex, weil viele Police-Konzepte Verluste durch Cybervorfälle nicht automatisch als Diebstahl von Kryptowerten abdecken. Im Jahr 2025 wird zudem von einer hohen Zahl von Angriffen berichtet, was verdeutlicht, dass das Thema weniger ein einmaliges Ereignis ist als ein wiederkehrendes Muster. Als zusätzlicher Hintergrund taucht in dem Bericht auf, dass es bei der Plattform bereits regulatorische und rechtliche Verfahren gab, inklusive einer späteren Begleitung durch politische Entscheidungen. Für die nächste Phase der KI- und Sicherheitsarbeit heißt das: „Mehr Monitoring“ reicht nicht; gefragt sind robuste Key-Management-Konzepte, schnellere Isolation von kompromittierten Hot-Komponenten und Trainings für Incident-Response, die in Minuten statt in Tagen greifen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Binance meldet 6,3 Mrd. USD Diebstahl – Cyberangriff im Rekordmaß" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Binance meldet 6,3 Mrd. USD Diebstahl – Cyberangriff im Rekordmaß" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Binance meldet 6,3 Mrd. USD Diebstahl – Cyberangriff im Rekordmaß« bei Google Deutschland suchen, bei Bing oder Google News!