
LONDON (IT BOLTWISE) – Angreifer nutzten eine gestohlene ConnectWise-Service-Account-Anmeldung, um in 173 Microsoft-365-Tenants unbefugten Zugriff zu erlangen. Der Start der Aktivitäten lag am 13. Oktober 2026, erste ungewöhnliche Sign-in-Versuche wurden um 03:12 UTC erkannt. Im Kern missbrauchten die Täter delegierte Admin-Rechte und arbeiteten dabei ausschließlich mit nativen Microsoft-365-Verwaltungstools. Die schnelle Reaktion erfolgte durch Deaktivierung des kompromittierten Kontos und Entzug der delegierten Privilegien.
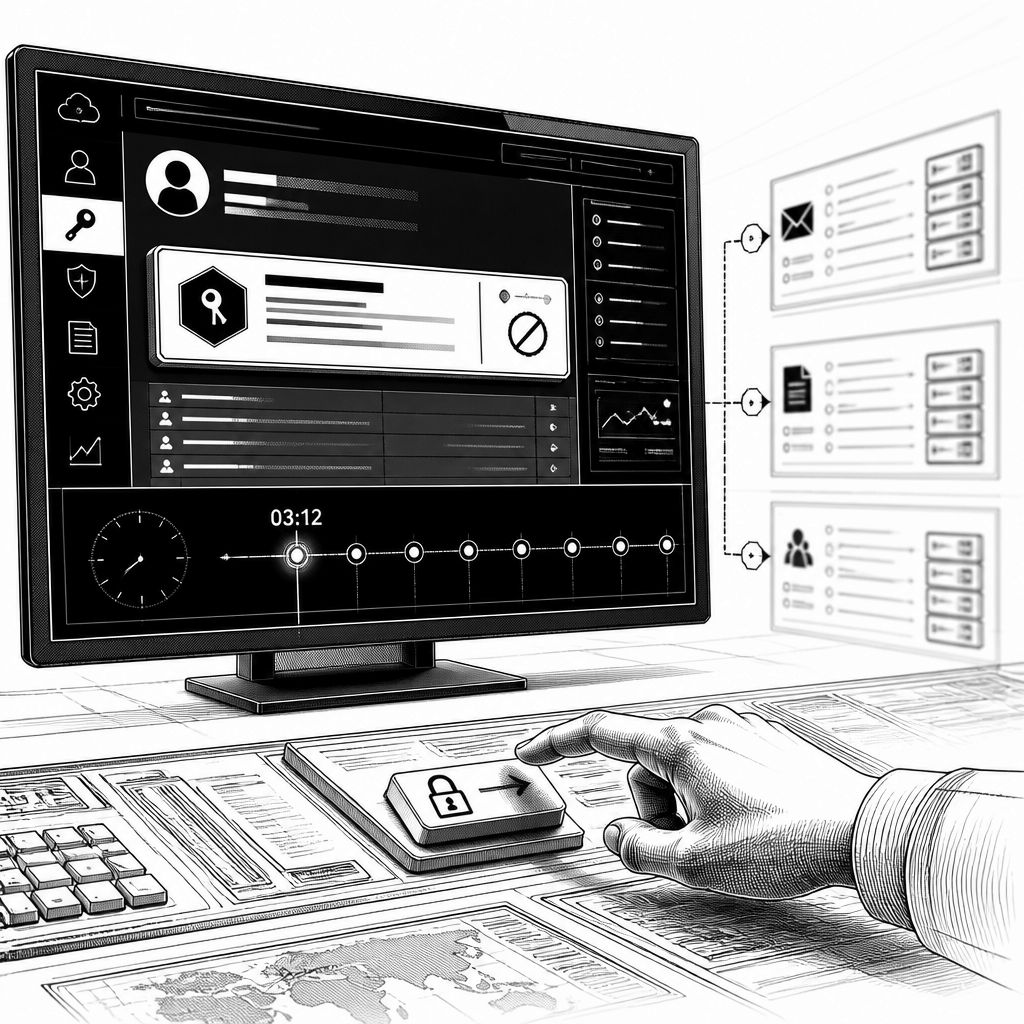
Was auf den ersten Blick nach einem „Supply-Chain“-Vorfall klingt, zeigt bei genauer Betrachtung eine sehr klare technische Linie: Nicht eine Sicherheitslücke in der ConnectWise-Software, sondern die Kompromittierung einer legitimen Service-Account-Anmeldung öffnete den Angreifern den Weg in Microsoft 365. Laut den verfügbaren Incident-Analysen und dem Hinweis aus dem ConnectWise Trust Center wurde am 13. Oktober 2026 der erste unautorisierte Zugriff in 173 Microsoft-365-Tenants sichtbar, nachdem um 03:12 UTC ungewöhnliche Sign-ins erkannt wurden. Entscheidend ist dabei die Art der Rechte: Die gestohlene Credential lieferte delegierte Admin-Privilien (Delegated Admin Privileges, DAP) und damit einen Hebel, der im Alltag für MSP-typische Verwaltungsprozesse gedacht ist.
Technisch gesehen wird es in solchen Szenarien besonders schwer, weil der Angriff nicht wie „klassisches Hacking“ wirkt, sondern wie Betrieb. Die Täter authentifizierten sich über DAP und bewegten sich dann mit Microsofts eigenen Schnittstellen und Administrationskomponenten durch die Zielumgebungen. Im Bericht werden als zentrale Arbeitsmittel insbesondere die Microsoft Graph API sowie Exchange Online PowerShell genannt. Mit genau diesen nativen Werkzeugen lassen sich Benutzer, Gruppen und Berechtigungen systematisch auslesen, Postfächer durchsuchen und Inhalte in OneDrive, SharePoint und Teams erreichen. Selbst ohne Malware-Deployment bleibt damit ein vollständiges Bild der Rechte- und Datenlandschaft erhalten, inklusive der Möglichkeit, Inhalte zu exfiltrieren oder Zugriffswege dauerhaft zu erweitern, etwa indem Konten oder Rollen im Tenant angepasst werden.
Diese Vorgehensweise wird außerdem über mehrere MITRE-ATT&CK-Techniken greifbar beschrieben. Für den Einstieg und die Eskalation steht demnach T1078.004 (Valid Accounts: Cloud Accounts) im Mittelpunkt, weil die Angreifer ausschließlich gültige Cloud-Konten nutzten. Für das „Dranbleiben“ über T1098.003 (Account Manipulation: Cloud Accounts) sowie die Discovery-Phase über T1087.004 (Account Discovery: Cloud Account) wird die typische Musterlogik klar: erst Rechte und Verzeichniselemente kartieren, dann zielgerichtet die Oberflächen nutzen, über die Informationen in Microsoft 365 real zirkulieren. Für die Sammlung und Exfiltration werden T1114.002 (Email Collection: Remote Email Collection) und T1567.002 (Exfiltration to Cloud Storage) genannt. Ergänzend fällt T1071.003 (Application Layer Protocol: Mail Protocols) ins Gewicht, weil selbst wenn keine externe C2-Infrastruktur sichtbar ist, Kommunikationsmuster entstehen, sobald Daten über Cloud- oder Mail-Workflows bewegt werden.
Markt- und Branchenwirkung entsteht in solchen Fällen weniger durch die reine Zahl kompromittierter Tenants, sondern durch die betroffenen Rollen innerhalb der IT-Ökosysteme. In den beschriebenen Zielgruppen finden sich unter anderem Managed Service Provider, Anwaltskanzleien, Organisationen aus dem Umfeld nationaler Sicherheit und Handel sowie Unternehmen aus kritischen Infrastruktursektoren wie Energie und kritische Mineralien. Für MSPs ist die Logik besonders nachvollziehbar: Delegierte Admin-Rechte sind ein notwendiges Instrument, um Kundenumgebungen effizient zu verwalten. Genau diese Effizienz wird zum Risiko, sobald die Credential aus irgendeinem Grund abhandenkommt oder erneut verwendet wird – etwa über Phishing, Fehlkonfigurationen oder Credential-Reuse. Dass keine Software-Schwachstelle im Zentrum steht, verschiebt die Verantwortung zugleich stärker Richtung Identitäts- und Berechtigungsmanagement: Der Angriffsweg ist dann „Identität statt Code“.
Die Reaktionsmaßnahmen wirken deshalb zunächst vergleichsweise unspektakulär, sind aber für die Schadensbegrenzung zentral: Zunächst wurde das kompromittierte Konto deaktiviert und anschließend die delegierten Admin-Rechte widerrufen. Ergänzend sollten Teams laut den Empfehlungen Microsoft-365-Audit-Logs gezielt auswerten, insbesondere Sign-ins durch Service Accounts oder durch Delegated-Admin-User. In der Praxis bedeutet das: Man sucht nicht nur nach „bekannten Bad-IPs“, sondern nach Abweichungen im Verwaltungsverhalten – ungewöhnliche Zeitpunkte, ungewöhnliche Gerätefingerprints, abrupte Änderungen in Berechtigungen und Muster, die wie legitime Administration wirken. Weil der Angriff laut Bericht ohne Malware und ohne dritte Tools umgesetzt wurde, ist der Audit-Log-Ansatz oft die einzige saubere Methode, um zwischen normalem Support-Betrieb und missbräuchlicher Nutzung zu unterscheiden.
Für Unternehmen ergibt sich daraus eine Strategie, die weniger auf „noch ein Endpoint-Tool“ setzt und stärker auf Least Privilege sowie Identitätsschutz. Die Prioritäten beginnen bei der reinen Hygiene: alle Service-Account-Credentials zurücksetzen, delegierte Admin-Beziehungen auf Notwendigkeit und Scope prüfen und überall dort MFA für privilegierte Zugänge erzwingen. Danach folgt die zweite Ebene, die in vielen Organisationen noch nicht konsequent umgesetzt ist: operative Kontrollen für Vendor- und Drittzugriffe, also das regelmäßige Monitoring, ob Drittanbieter-Integrationen wirklich noch die Rechte haben, die sie für den Geschäftsbetrieb benötigen. Im Kontext solcher Vorfälle wird auch deutlich, warum Third-Party Risk-Management (TPRM) an Bedeutung gewinnt: Nicht jeder Incident startet als klassischer Exploit, häufig startet er als „reines Credential-Problem“ – und genau dann entscheidet, wie schnell man delegierte Zugriffe erkennt und begrenzt.
Schließlich liefert die historische Einordnung den organisatorischen Lernpunkt: Das Angriffsmuster passt zu früheren Fällen aus der Kategorie „Vendor Credential“ und zu Kampagnen, bei denen MSP-Verbindungen als Multiplikator genutzt wurden. Auch wenn im vorliegenden Fall keine konkrete Threat-Actor-Zuordnung genannt wird, beschreiben die TTPs ein Spektrum, das sowohl finanziell motivierte als auch staatlich unterstützte Akteure abdecken kann. Für die IT-Sicherheit heißt das: Incident Response-Pläne sollten nicht nur auf Malware und Endpunktkompromittierung vorbereitet sein, sondern explizit auf Szenarien, in denen Angreifer sich als Administrator „getarnt“ bewegen. Wer jetzt die Audit-Log-Auswertung für Microsoft 365, die Berechtigungsprüfung für DAP und das Rechte-Lifecycle-Management bei Drittanbietern als zusammenhängenden Prozess betrachtet, reduziert das Risiko für den nächsten Credential-basierten Durchbruch spürbar.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ConnectWise-Kontoexfiltration: Zugriff auf 173 Microsoft-365-Tenants" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ConnectWise-Kontoexfiltration: Zugriff auf 173 Microsoft-365-Tenants" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ConnectWise-Kontoexfiltration: Zugriff auf 173 Microsoft-365-Tenants« bei Google Deutschland suchen, bei Bing oder Google News!