
LONDON (IT BOLTWISE) – Laut einer Auswertung von 307 Security-, Governance- und Engineering-Leadern zahlen Teams inzwischen für denselben Open-Source-Effekt gleich mehrfach. Während Künstliche Intelligenz die Softwareproduktion beschleunigt, steigt zugleich der Anteil von Arbeit, der später auf Aufräumen, Nachtests und Compliance-Ausgleich entfällt. Der Bericht zeigt einen Kernkonflikt: Governance beginnt häufig erst nach dem Scanner-Alert, nicht beim Eintritt neuer Abhängigkeiten. Damit verschiebt sich die eigentliche Herausforderung vom Sichtbarkeitsproblem hin zu einer durchgängigen Kontrollkette.
In vielen Organisationen wirkt Künstliche Intelligenz in der Softwareentwicklung zuerst wie ein Produktivitätshebel: Mehr Code in kürzerer Zeit, häufigere Releases und kürzere Zyklen zwischen Idee und Deployment. Genau diese Dynamik legt laut einer Untersuchung mit 307 Befragten aus Unternehmen mit mindestens 1.000 Mitarbeitenden in Nordamerika und Westeuropa einen zweiten, oft unterschätzten Effekt frei. Auf der einen Seite berichten 93% von höherer Engineering-Ausbringung und 91% von schnelleren Veröffentlichungen. Auf der anderen Seite sagen 94%, dass KI den Umfang der später nötigen Remediation oder Cleanups erhöht, und 97% sehen mehr Governance-Arbeit als zuvor. Der Punkt ist nicht, dass KI „schlecht“ wäre, sondern dass der entstehende Aufwand oft nicht als zusammenhängende Rechnung sichtbar wird.
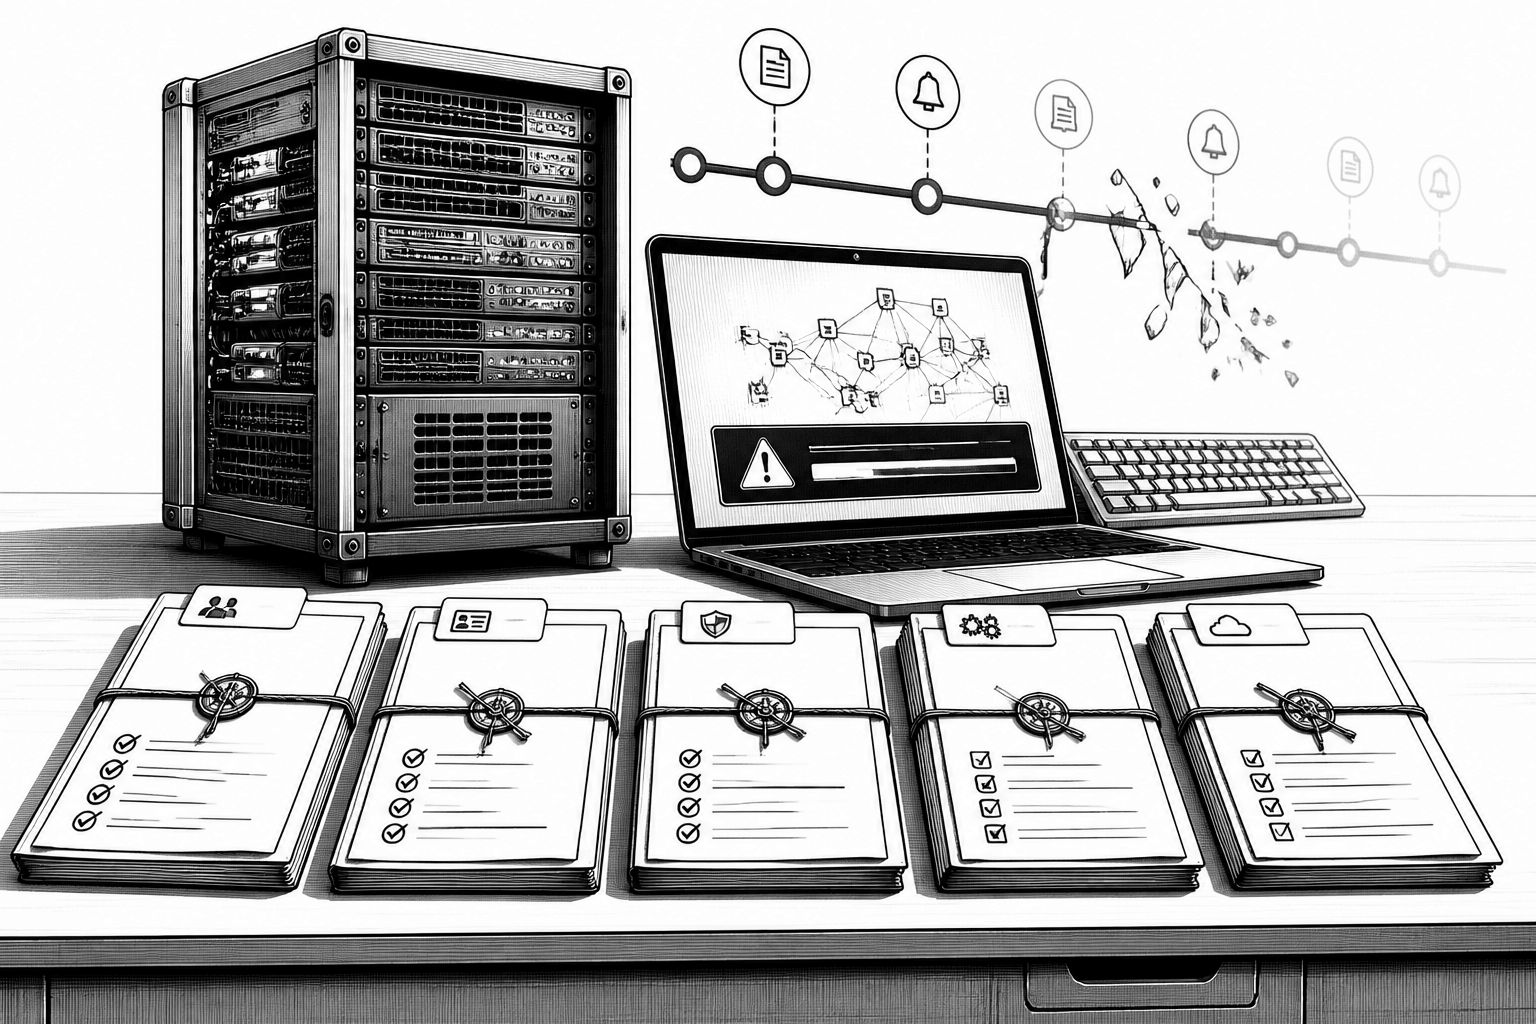
Besonders aufschlussreich ist, wie der Aufwand in fünf Budgets gleichzeitig landet. Engineering-Teams geben zu, mindestens 5% ihrer Zeit mit dem Fixen oder erneuten Aufarbeiten KI-unterstützter Arbeit zu verbringen; konservativ entspricht das laut Bericht 6,7% der Engineering-Zeit oder rund 139 Stunden pro Engineer und Jahr. In Operations berichten 76% von Release-Verzögerungen durch nicht gemanagte Open-Source-Abhängigkeiten im vergangenen Jahr, und 36% betrafen mehr als ein Ereignis. Auch Compliance wird spürbar getroffen: 58% erhielten Prüf- oder Compliance-Feststellungen, die auf Open-Source-Governance zurückzuführen sind. Security bestätigt zusätzlich das Risiko: 32% haben in den letzten zwei Jahren einen Sicherheitsvorfall gemeldet, der auf eine nicht gemanagte Abhängigkeit zurückverfolgt werden konnte. Finance wiederum sieht den steigenden Charakter des Themas: 83% geben an, dass das Management von Open-Source-Risiken teurer wird, während nur 31% den Gesamtaufwand jemals quantifiziert haben.
Der „Bill“-Effekt entsteht dabei weniger durch fehlende Einzelmaßnahmen als durch fehlende Bündelung. Jede Funktion erkennt ihren Teilposten: Engineering verbucht Rework, Operations verschiebt Releases, Compliance beantwortet Findings und Security zählt Incidents. In Governance-Reviews folgt daraus meist ein lokal optimiertes Vorgehen. Wenn etwa Security vor allem die Incident-Anzahl mitbringt und die Platform-Organisation die Liste verzögerter Releases, bleiben beide Zahlen oft unverbunden – obwohl sie auf dieselben Pakete zurückgehen können, die über denselben Weg und in ähnlicher Form in die Umgebung gelangt sind. So wird nicht nur Aufwand erzeugt, sondern zugleich der Lerneffekt verschenkt: Statt aus einer gemeinsamen Ursache eine gemeinsame Kontrolle abzuleiten, wird pro Bereich eine neue Regel ergänzt.
Damit rückt die Diskrepanz in den Fokus, die auch außerhalb der KI-Debatte existiert hat: Organisationen besitzen häufig Policys, aber sie werden nicht konsequent durchgesetzt. 92% sagen, dass es eine formale Open-Source-Policy gibt, gleichzeitig behaupten nur 52%, dass diese Policy auch konsistent eingehalten wird. Der Bericht ordnet das Problem historisch ein: Selbst ohne KI gelangten Bibliotheken häufig in einem Tempo in die Codebasis, bei dem man sich auf menschliches Pausieren zum Check verließ. KI-Tools ändern die Geschwindigkeit radikal. Wenn ein KI-Coding-Assistant in Sekunden nicht nur ein Package, sondern dessen Abhängigkeiten bis in die nächste Tiefe anstoßen kann, wächst die Zahl neuer Abhängigkeiten laut 96% der Befragten. Gleichzeitig zeigen die Daten ein Governance-Defizit am „Eingangstor“: 50% sagen, dass eine neue Abhängigkeit bereits in Produktion landen kann, ohne dass zuvor eine priorisierte Review stattgefunden hat. Wenn Teams hierfür vor allem auf Scanner-Reports reagieren, ist der Entscheidungszeitpunkt bereits verpasst: Ein Scanner zeigt, was bereits angekommen ist.
Genau deshalb verschiebt sich die wirksamste Stellschraube von „mehr Sichtbarkeit“ zu „früherer Kontrolle“. Laut Bericht passiert der Großteil der Governance zeitlich nachgelagert: 64% geben an, dass ihre Governance-Aktivitäten überwiegend nach einem Alert beginnen, und 63% beheben Open-Source-Schwachstellen erst, wenn der Scanner sie gefunden hat. In der Priorisierung nennen die Befragten das Control-Thema als zentralen Engpass: 55% sehen das Verhindern ungeprüften Open-Source-Eintritts als größere Herausforderung als Visibility (45%). Auffällig ist auch die Prognose zur Skalierbarkeit: 83% glauben, dass die Developer-Produktivität die Governance-Fähigkeit überholt, und 71% erwarten, dass der aktuelle Ansatz dennoch skaliert. Aus dem Zusammenspiel von beschleunigter Abhängigkeitsdynamik und nachgelagerter Prüfung folgt jedoch eine harte Rechnung: Wenn Produktivität weiter steigt, aber Governance weiterhin erst nach Alerts greift, wird die zweite Hälfte des Software-Lebenszyklus immer teurer.
Der Bericht führt deshalb ein strukturiertes Startmodell aus, das bewusst bei der Kausalität ansetzt. Unternehmen sollten die „Rechnung“ zuerst zuordnen: Eine Seite pro Quartal, aber mit echten Zahlen aus mehreren Bereichen. Praktisch bedeutet das, engineering nach Rework-Stunden, operations nach verzögerten Releases, compliance nach Findings und security nach incidents zu befragen und diese Werte gemeinsam auf einer Seite zu konsolidieren. Nur 31% der Organisationen hätten das bisher getan – und genau diese Konsolidierung verändert Budgetgespräche, weil sie Abhängigkeiten als gemeinsame Ursache sichtbar macht. Zusätzlich fordert der Ansatz einen Owner für den Intake: Fünf Teams zahlen, aber niemand entscheidet, was überhaupt in die Build-Pipeline gelangt. Eine wirksame Kontrollkette beginnt folglich nicht im Dashboard, sondern an der Grenze zwischen „eingespeist“ und „gebaut“. Dazu gehört, dass KI-unterstützte Dependencies aus einer genehmigten, gouvernanten Quelle kommen, bevor sie in den Buildprozess laufen, und dass die Herkunft über ein belastbares Provenance-Modell nachgewiesen wird.
Als technischer Leitgedanke wird dabei die Herkunftsnachweiskette genannt: Für Komponenten soll nachvollziehbar sein, wo sie gebaut wurden, aus welcher Quelle sie stammen und welche Attestation vorliegt. SLSA dient in diesem Kontext als gemeinsamer Sicherheits- und Engineering-Standard für Provenance, an den Lieferantenanforderungen anschließend „heruntergebrochen“ werden können. Erst danach bekommt der Scanner die Rolle eines zweiten Checks: Er überprüft, ob das zugelassene Set auch wirklich das war, was in der Umgebung ankam. Unternehmen, die mit dieser Reihenfolge starten – ein Owner, eine konsolidierte Zahl, eine governte Source für KI-eingeführte Abhängigkeiten – sehen dem Bericht zufolge frühere Effekte bei Rework und Release-Delay. Der Kern bleibt dabei pragmatisch: Entwickler werden weiter schneller, aber die Organisation entscheidet, welche Pakete überhaupt in diese Geschwindigkeit „eingeklinkt“ werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Das „AI Remediation Bill“: Wie Künstliche Intelligenz Sicherheitskosten multipliziert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Das „AI Remediation Bill“: Wie Künstliche Intelligenz Sicherheitskosten multipliziert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Das „AI Remediation Bill“: Wie Künstliche Intelligenz Sicherheitskosten multipliziert« bei Google Deutschland suchen, bei Bing oder Google News!