
LONDON (IT BOLTWISE) – Die Skyw4lker-Kampagne zeigt, wie Device-Code-Phishing ganze Microsoft-Ökosysteme treffen kann, ohne klassische Passwortdiebstahl-Spuren zu hinterlassen. Angreifer missbrauchen legitime Autorisierungsabläufe und bringen Opfer dazu, eine Authentifizierung abzuschließen, die der Angreifer initiiert. Sicherheits-Teams müssen dafür nicht nur Dokumente analysieren, sondern den Redirect-, JavaScript- und Auth-Flow lückenlos nachvollziehen. Für den Betrieb von SOC und MSSP verspricht das Zusammenspiel aus Sandbox, IOC-Feeds und Kontext-Recherche eine schnellere Bewertung und weniger manuelle Wiederholungen.
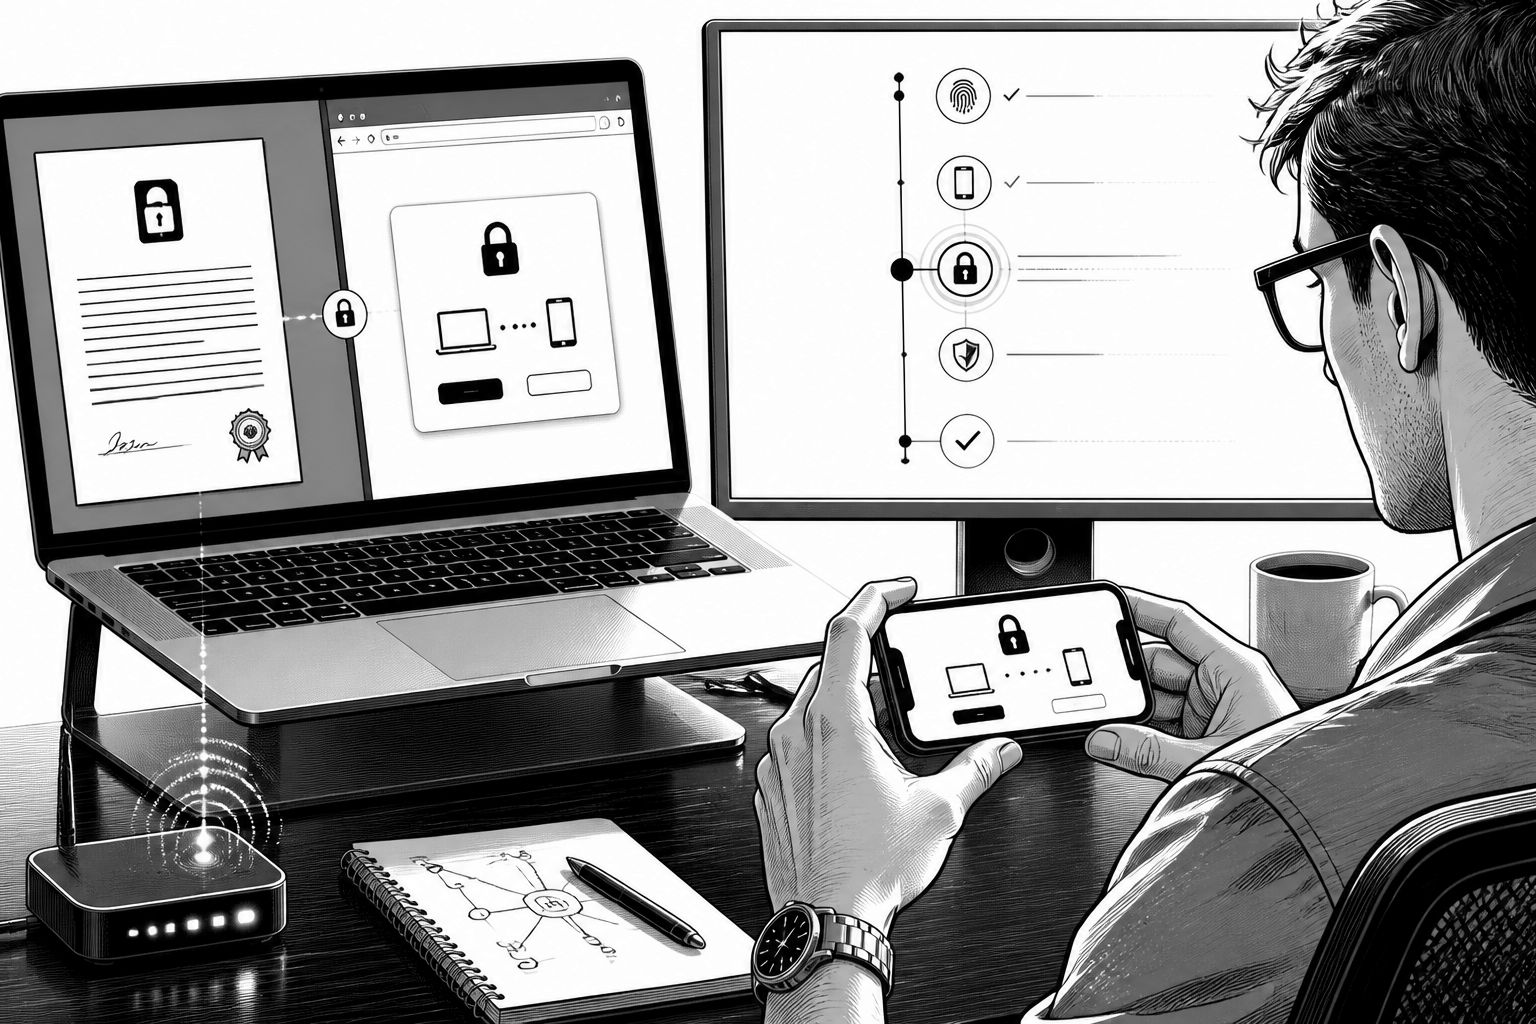
Device Code Phishing wirkt auf den ersten Blick harmloser als klassische E-Mail-Phishing-Wellen. Der Grund liegt auf der Hand: Statt einen gefälschten Login-Bildschirm zu zeigen, initiiert der Angreifer einen legitimen Geräte- beziehungsweise Autorisierungsfluss und überredet das Opfer, die angeforderte Freigabe tatsächlich abzuschließen. Genau diese Abweichung von der „typischen“ Credential-Diebstahl-Logik macht die Erkennung in vielen Umgebungen zäh, denn Identitätstelemtrie kann zwar eine gültige Anmeldung sehen, aber nicht automatisch den bösartigen Kontext, der zu dieser Anmeldung geführt hat. Die Skyw4lker-Kampagne, wie sie in einer Analyse zu einer Device-Code-Phishing-Operation beschrieben wird, zielt dabei vor allem auf US-Organisationen und nutzt dabei den Anschein normaler Geschäftsprozesse.
Im Zentrum steht ein Einstieg über business-nahe Köder: In den untersuchten Szenarien erhalten Mitarbeitende ein passwortgeschütztes Dokument, das als Vertrag oder Service-Proposal getarnt ist. Solche Formate passen in Umgebungen, in denen Beschäftigte regelmäßig Vendor-Abkommen, Beschaffungsunterlagen oder Statements of Work austauschen. Vom Dokument aus führt der Weg dann nicht auf eine „fake“ Login-Seite, sondern auf eine Seite, die über Google-Infrastruktur aufgerufen wird und anschließend in eine Microsoft-Authentifizierungsabfolge mündet. Wichtig ist die Rollenverteilung im Angriff: Der Angreifer muss die Microsoft-Login-Experience nicht 1:1 nachbauen. Entscheidend ist, dass die Authentifizierung selbst am Ende als legitime Aktion erscheint, während die eigentliche Täuschung darin besteht, dass der Opfer-Account eine vom Angreifer initiierte Autorisierungsanfrage bestätigt.
Damit verschiebt sich auch die technische Detektivarbeit weg von „Welche Zugangsdaten wurden abgegriffen?“ hin zu „Welche Auth- und Redirect-Schritte wurden ausgelöst?“ Die Untersuchung beschreibt dafür eine konkrete Kette: Browseraktivität, Ausführung von obfuscated JavaScript, Kommunikation mit einem PHP-Backend zum Aufbau einer Victim-Session, Sammlung von Informationen wie IP-Adresse und Geolocation sowie wiederholtes Polling, bis der Authentifizierungsschritt abgeschlossen ist. Solche Muster lassen sich bei statischer Betrachtung des Dokuments zwar teilweise an der Start-URL erahnen, aber nicht vollständig erklären. Sobald das Opfer mit der Landing Page interagiert, entsteht das eigentliche Schadensbild erst durch das Zusammenspiel mehrerer Komponenten – genau deshalb ist eine Verhaltensanalyse so zentral, wenn Security-Teams „verwertbare Indikatoren“ ableiten wollen statt nur zu klassifizieren „malicious oder benign“.
Für SOC-Teams ist diese Erkenntnis operativ bedeutsam: Der Aufwand entsteht häufig nicht beim ersten Alert, sondern bei dessen Validierung und beim Scoping. Wenn ein gültiger Authentifizierungsereignis-Stream auftaucht, aber die bösartige Ursache nicht sichtbar ist, braucht es eine Tool-Kette, die Dokument, Web-Redirects, Netzwerkkommunikation und den Auth-Flow miteinander verknüpft. In der beschriebenen Vorgehensweise wird ein interaktives Sandbox-Verfahren genutzt, um verdächtige Dateien, Links und Dokumente kontrolliert auszuführen und die beobachtbare Kette bis in die Token-Autorisierung hinein nachzuvollziehen. Als Ergebnis werden nicht nur ein Verdikt und Screenshots geliefert, sondern auch konkrete URLs, Domains, IP-Adressen, Netzwerkaktivitäten und weitere IOCs, die anschließend direkt in Detections und Threat Hunting einfließen können – ohne dass Analysten den Angriff manuell über mehrere Tools reproduzieren müssen.
Der Marktbezug wird zudem über das Bedrohungsvolumen unterlegt: Für die USA nennt die FBI Internet Crime Complaint Center im Jahr 2024 insgesamt 193.407 Meldungen zu Phishing und Spoofing und im Jahr 2025 mehr als 1 Million Internet-Crime-Complaints sowie 20,9 Mrd. US-Dollar gemeldete Verluste, wobei die Verluste um 26% im Vergleich zum Vorjahr gestiegen sein sollen. Gleichzeitig wird betont, dass Angreifer ihre Methoden anpassen, gerade gegen Organisationen, die stark in Identitätssicherheit und Multi-Faktor-Authentifizierung investiert haben. Device Code Phishing ist in diesem Kontext ein Beispiel dafür, wie MFA allein nicht zwingend das Problem löst, wenn die Benutzeraktion am Ende zwar „korrekt“ im Sinne des Autorisierungsmechanismus ist, aber durch Social Engineering für den Angreifer ausgenutzt wird.
Für die praktische Umsetzung in SOCs und bei MSSPs geht es dann um Wiederverwendung von Erkenntnissen, nicht um jede Untersuchung bei null zu beginnen. In der beschriebenen Architektur werden IOCs aus Sandbox-Sessions validiert und in Threat-Intelligence-Feeds so bereitgestellt, dass sie bereits „reviewt“ sind – darunter die Aussage, dass 99% der einzigartigen, hochkonfidenten IOCs nach einer Validierung in die TI Feeds aufgenommen werden. Zusätzlich wird genannt, dass bis zu 30% der in neuen Sandbox-Sessions entdeckten, eindeutigen bösartigen IOCs zuvor bereits in den TI Feeds vorhanden gewesen seien. Diese Überlappung ist für die operative Lastreduktion wichtig: Wenn bekannte Indikatoren in der Kunden-Telemetrie auftauchen, kann die Zuordnung zu bereits analysierten Mustern beschleunigt werden, während die Sandbox-Artefakte weiterhin die fehlende Verhaltensbegründung für die Detektion liefern.
Auch die Kontextschicht spielt in solchen Kampagnen eine Rolle, weil einzelne Indikatoren selten die ganze Wahrheit tragen. Wenn Analysten einen verdächtigen Domain-, IP- oder URL-Eintrag prüfen, hilft eine Historien- und Verbindungsanalyse – etwa darüber, ob das Ziel im Rahmen anderer bösartiger Aktivitäten auffällig war oder ob mehrere Ereignisse auf dieselbe Infrastruktur deuten. Genau dort setzen die erwähnten Threat-Intelligence-Lookups und Reporting-Ansätze an: Sie verknüpfen Indikatoren mit Kampagnen, Infrastruktur, Techniken und beobachtetem Verhalten, was bei der Bewertung von verwandten Incidents entscheidend sein kann. Für Branchen wie Healthcare, Manufacturing und Technologie in den USA ist das besonders relevant, weil kompromittierte Microsoft-365-Konten Zugriff auf sensible Kommunikation, geistiges Eigentum, Betriebsinformationen und potenziell regulierte Daten eröffnen können – und weil frühes Erkennen damit unmittelbar den Umfang des Vorfalls beeinflusst.
Am Ende zeigt Skyw4lker eine klare Linie: Moderne Phishing-Abwehr braucht Sichtbarkeit, die über den anfänglichen Köder und den vermeintlichen „Login-Vorgang“ hinausgeht. Wenn die Kette vom Dokument über Web-Weiterleitungen und JavaScript bis zur Autorisierung in Microsoft-Token nachvollziehbar gemacht wird, lassen sich wiederholbare Detektionslogiken bauen, die nicht nur „anmeldungsähnliche Ereignisse“ markieren, sondern den Angriffsfluss rekonstruieren. Für Unternehmen und Service-Provider bedeutet das weniger reine Rechenarbeit mit neuen Alerts, sondern schnelleres Scoping, frühere Zuordnung zu bereits beobachteten Angriffsmustern und damit bessere Chancen, verwandte Aktivitäten zu stoppen, bevor aus einem Einzelfall ein größerer Incident wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Device Code Phishing: So Skyw4lker Microsoft-Token missbraucht" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Device Code Phishing: So Skyw4lker Microsoft-Token missbraucht" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Device Code Phishing: So Skyw4lker Microsoft-Token missbraucht« bei Google Deutschland suchen, bei Bing oder Google News!