
ALTENA / LONDON (IT BOLTWISE) – Ermittler warnen vor einer neuen Welle von SMS- und RCS-Kurzmitteilungen, die Empfänger auf gefälschte Portale locken. In Altena soll ein per SMS erhaltener Bestätigungscode für eine eSIM-Freischaltung missbraucht worden sein. Der Fall zeigt, wie schnell sich aus einem vermeintlichen „Zustellproblem“ oder „Parkvergehen“ ein Account-Takeover entwickeln kann. Besonders gefährlich wird es, sobald Links angeklickt oder Codes an Unbekannte weitergegeben werden.
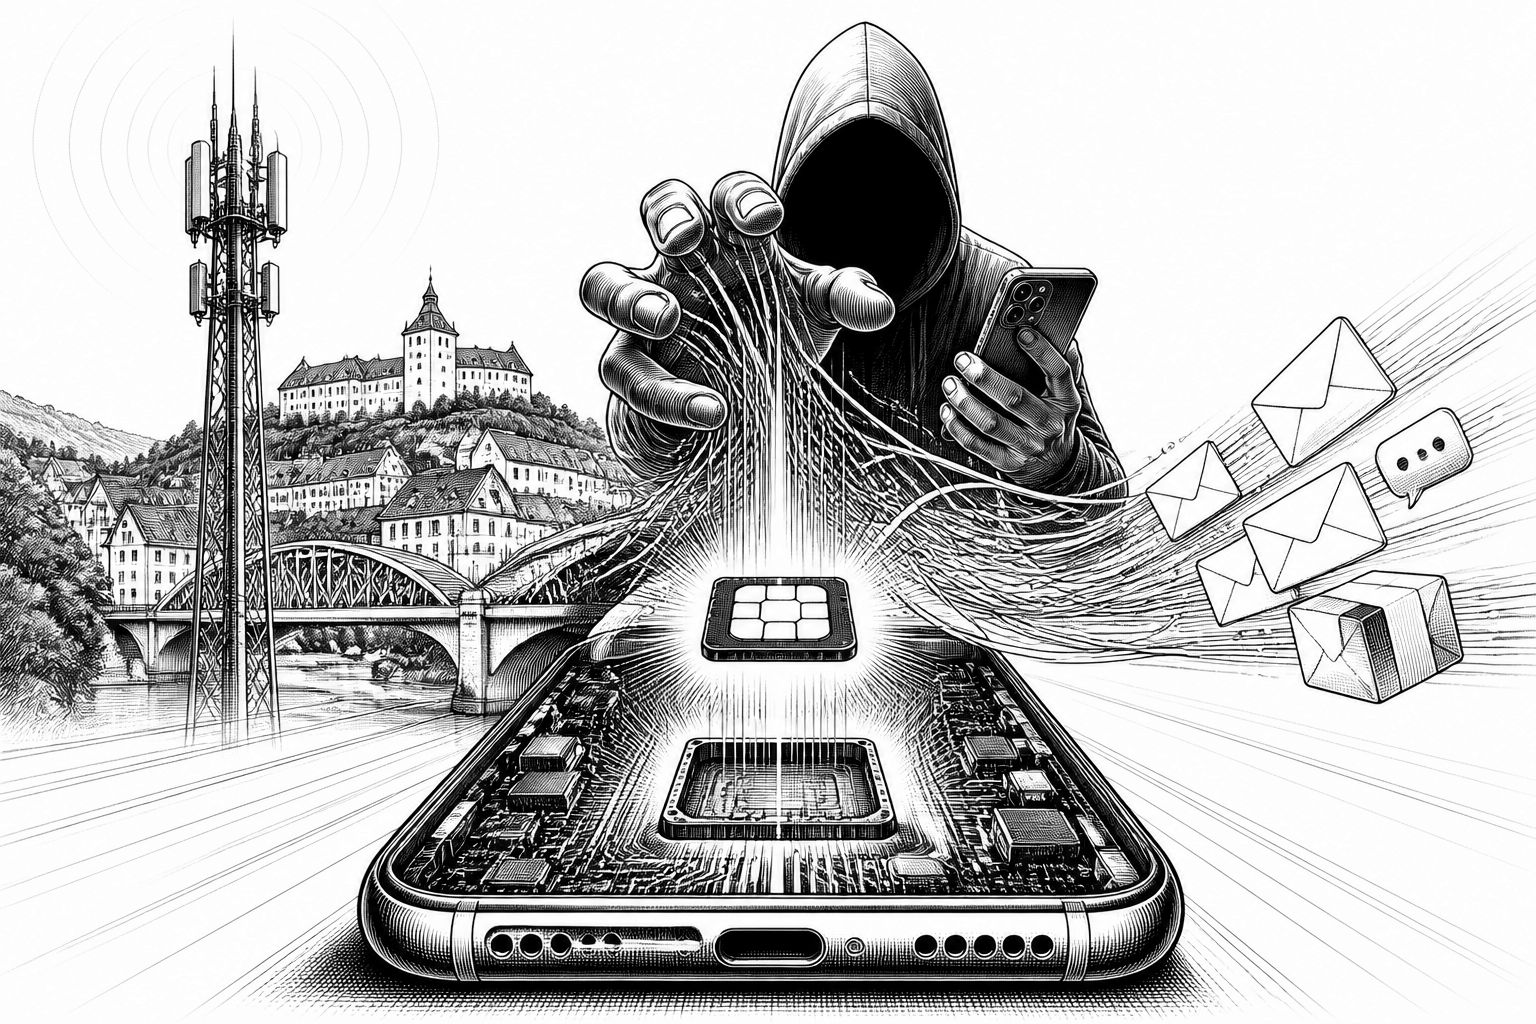
In Altena verdichten sich die Hinweise auf eine besonders problematische Betrugsmasche: Ein Täterkreis soll einen per SMS erhaltenen Bestätigungscode genutzt haben, um eine eSIM-Freischaltung auf eigene Kosten anzustoßen. Damit rückt ein Detail in den Fokus, das für viele Smartphone-Nutzer zu beiläufig wirkt: SMS-„Verifizierung“ ist zwar ein gängiger Bestandteil von Identitätsprozessen, kann aber missbraucht werden, wenn Empfänger die Kontrolle über den Code verlieren. Im geschilderten Ablauf reichte offenbar bereits die Interaktion mit einem vermeintlichen Paketboten, der den Code über einen scheinbar harmlosen Kontaktweg abforderte. Der Missbrauch fiel erst durch die anschließende Kaufbestätigung auf, also zu einem Zeitpunkt, an dem die finanzielle und technische Wirkung bereits eingetreten war.
Technisch betrachtet hängt das Ganze an einem klassischen Schwachpunkt moderner Authentisierung: Wer den Zugriff auf den zweiten Faktor erhält – etwa weil ein Code an eine Angreiferperson weitergegeben wird oder ein Code auf einer manipulierten Seite abgegriffen wird – kann den Schutz durch die eigentliche Nutzeridentität aushebeln. Die Meldungen, die Ermittler und Dienstleister parallel weltweit aufnehmen, folgen dabei einem wiederkehrenden Muster: Kriminelle geben sich als Behörden, Parkraumbewirtschafter oder Paketlieferdienste aus, verknüpfen die Nachricht mit einem zeitlichen Druck („sofort prüfen“, „dringende Zustellung“), und lenken dann auf präparierte Internetseiten. Dort sollen Bankdaten, Kennzeichen oder persönliche Zugänge abgegriffen werden. In der Praxis funktioniert das, weil Nutzer die Kommunikation zunächst als offiziellen Vorgang einordnen und den nächsten Schritt ohne intensives Nachprüfen ausführen.
Für die Zielregionen ergibt sich ein differenziertes Bild. In Nordeuropa warnte eine schwedische Gemeinde vor gefälschten Mitteilungen über offene Parkgebühren: Der Absender tritt dabei mit kommunaler Anmutung auf und fordert zur Eingabe von Registrierungsnummern oder zum Anklicken eines Links auf. Ein Verkehrsingenieur der Verwaltung stellte klar, dass weder Kommunen noch bekannte Parkdienstleister solche SMS versenden würden. Parallel meldeten Polizei und ein Cybersicherheitszentrum aus Finnland eine Phishing-Welle, die den Dienst EasyPark imitiert; dabei sollen Links auf wechselnden Portalen zu Datenabgriffen führen und die Nachrichten von wechselnden Rufnummern stammen. Die Empfehlung im Kern ist deckungsgleich: Offene Forderungen ausschließlich über offizielle Applikationen prüfen und verdächtige Nachrichten nicht anklicken.
Auch außerhalb Europas zeigen sich Varianten, die in der Logik identisch sind. Das Verkehrsministerium des Kantons Sarajevo registrierte fingierte Forderungen mit angeblichen Parkschulden, die auf gefälschte Behördenseiten führen sollen. In der Slowakei wurde vor bestimmten RCS-Nachrichten gewarnt, die ein Ministeriumsportal imitieren sollen und über einen Link auf eine Domain weiterleiten, die nach dem Muster eines staatlich wirkenden Portals gestaltet ist. Für Spanien liegen Meldungen vor, wonach Kampagnen im Namen der Verkehrsbehörde DGT betrieben werden, bei denen Webseiten unter dem Vorwand drohender Mahnaufschläge dazu verleiten sollen, vollständige Kartendaten inklusive Sicherheitscodes einzugeben. Ghana wiederum wurde laut Cyber Security Authority vor gefälschten Benachrichtigungen im Kontext eines automatischen Verkehrsstrafsystems gewarnt. Gemeinsam ist diesen Beispielen weniger die konkrete Behörde als die psychologische Steuerung: eine Mischung aus Authentizitätssignalen, Zeitdruck und technischer Umleitung.
Der zweite Schwerpunkt betrifft Paket- und Logistikdienste. Betrüger greifen dabei die Vertrautheit von Zustellprozessen auf und versuchen, Empfänger auf gefälschte Portale oder Schadsoftware-Installationen zu lenken. Aus Albanien und aus dem Umfeld der Verkehrsbehörden wurde von Nachrichten mit Nummern berichtet, die über Vorwahlen aus einem anderen Land wirken, aber im Text von Zustellproblemen oder Verkehrsdelikten sprechen sollen. In Singapur warnte die Polizei derweil vor betrügerischen iMessage-Nachrichten, die Nutzer wegen „Zustellfehlern“ auf gefälschte Portale führen. Der entscheidende Faktor ist häufig ein kurzer Moment der Entscheidung: Ein einziger Klick auf einen präparierten Link kann reichen, um Zugriffspfade zu eröffnen. Im Altena-Fall wird die Gefährlichkeit besonders greifbar, weil nicht nur ein Link, sondern ein SMS-Code als „Schlüssel“ zur eSIM-Freischaltung diente.
Für Unternehmen und IT-Abteilungen ist das nicht nur ein Endnutzerproblem, sondern auch ein Signal für die Grenzen klassischer Sicherheitsprinzipien im Zusammenspiel von Telekommunikations- und Webprozessen. Wer Deployments von Identitätsdiensten, Self-Service-Portalen oder Kundenhotlines betreibt, sollte die Annahme hinterfragen, dass ein SMS-Code automatisch eine sichere Handlungskette garantiert. Zwar bleibt SMS als Kanal verbreitet, doch die Wirksamkeit hängt stark davon ab, ob Nutzer den Code niemals an Dritte weitergeben und ob die Folgeprozesse über offizielle Wege geprüft werden. Praktisch heißt das: Schulungen müssen stärker auf „Code nicht vorlesen/weitergeben“ fokussieren, und interne Abläufe sollten fest vorgeben, wie Mitarbeitende oder automatisierte Systeme mit Meldungen zu potenziellen eSIM- bzw. Konto-Übernahmen umgehen. Ebenso ist es sinnvoll, Monitoring und Incident-Playbooks so auszulegen, dass ungewöhnliche Aktivierungen oder Kaufbestätigungen frühzeitig auffallen.
Die Handlungsempfehlungen der Ermittler lassen sich in einfachen Leitplanken zusammenfassen: Links in solchen Kurzmitteilungen nicht öffnen, keine persönlichen Angaben wie Kennzeichen, Zahlungsdaten oder Zugangscodes preisgeben und Zahlungsaufforderungen ausschließlich über offizielle Portale oder Applikationen des jeweiligen Anbieters verifizieren. Sobald bereits Bankdaten übertragen wurden, ist schnelles Handeln zentral: Karten sperren und Zugangsdaten ändern, damit Zeitfenster für weitere Folgeschritte geschlossen werden. Verdächtige Vorfälle sollten zudem umgehend gemeldet werden, damit technische Indikatoren wie Rufnummern, Link-Zielseiten oder Muster in der Zustellung in die Abwehr einfließen können. Für die Nutzerpraxis bleibt der wichtigste Merksatz: Wenn eine Nachricht „sofort handeln“ verlangt, aber nur über einen Link oder einen Code funktioniert, sollte man genau dort ansetzen und die Prüfung konsequent über die offiziellen Wege durchführen.
Damit wird deutlich, dass der Betrug mit SMS- und RCS-Codes nicht isoliert betrachtet werden darf. Er ist vielmehr Teil einer breiteren Entwicklung, in der Angreifer Social-Engineering- und Web-Umleitungsmechanismen mit Authentisierungsschwachstellen verbinden. Für die nächsten Monate ist deshalb eher mit Feintuning zu rechnen als mit einem Ende der Masche: neue Rufnummernmuster, andere Dienstnamen, wechselnde Portale – aber gleichbleibende Logik. Wer in der Organisation sowohl die technische Absicherung als auch die Nutzerführung ernst nimmt, kann das Risiko deutlich senken; im Alltag gilt: lieber einmal zu viel direkt im offiziellen App-Store oder im Kundenportal nachsehen als einmal zu wenig, weil ein Code vermeintlich „nur bestätigt“.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "eSIM-Betrug in Altena: SMS-Code verschafft Tätern Vertragszugriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "eSIM-Betrug in Altena: SMS-Code verschafft Tätern Vertragszugriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »eSIM-Betrug in Altena: SMS-Code verschafft Tätern Vertragszugriff« bei Google Deutschland suchen, bei Bing oder Google News!